
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit

 0xinfection/tidos-framework
Marco ofensivo manual para pruebas de penetración de aplicaciones web.
 califio/publications
Colección curada de artículos de investigación en seguridad, informes de explotación de CVE, análisis de ingeniería inversa de componentes internos…
 cisco-ai-defense/defenseclaw
Gobernanza de Seguridad para IA Agente
 xairy/vmware-exploitation
Una colección de enlaces relacionados con exploits de escape de VMware
 christophetd/log4shell-vulnerable-app
Aplicación web Spring Boot vulnerable a Log4Shell (CVE-2021-44228).
 anouarbensaad/vulnx
vulnx 🕷️ un Bot inteligente, Shell puede lograr inyección automática, y ayudar a los investigadores a detectar vulnerabilidades de seguridad en…
 lxc/incus-os
Imagen inmutable de SO Linux optimizada para ejecutar contenedores y máquinas virtuales Incus, con UEFI Secure Boot, cifrado de disco TPM 2.0 y…
 rehints/efixplorer
Plugin y cargador de IDA para análisis de firmware UEFI y automatización de ingeniería inversa
 gamehunterkaan/autopwn-suite
AutoPWN Suite es un proyecto para escanear vulnerabilidades y explotar sistemas automáticamente.
 dirkjanm/cve-2020-1472
PoC para Zerologon - todos los créditos de la investigación van a Tom Tervoort de Secura
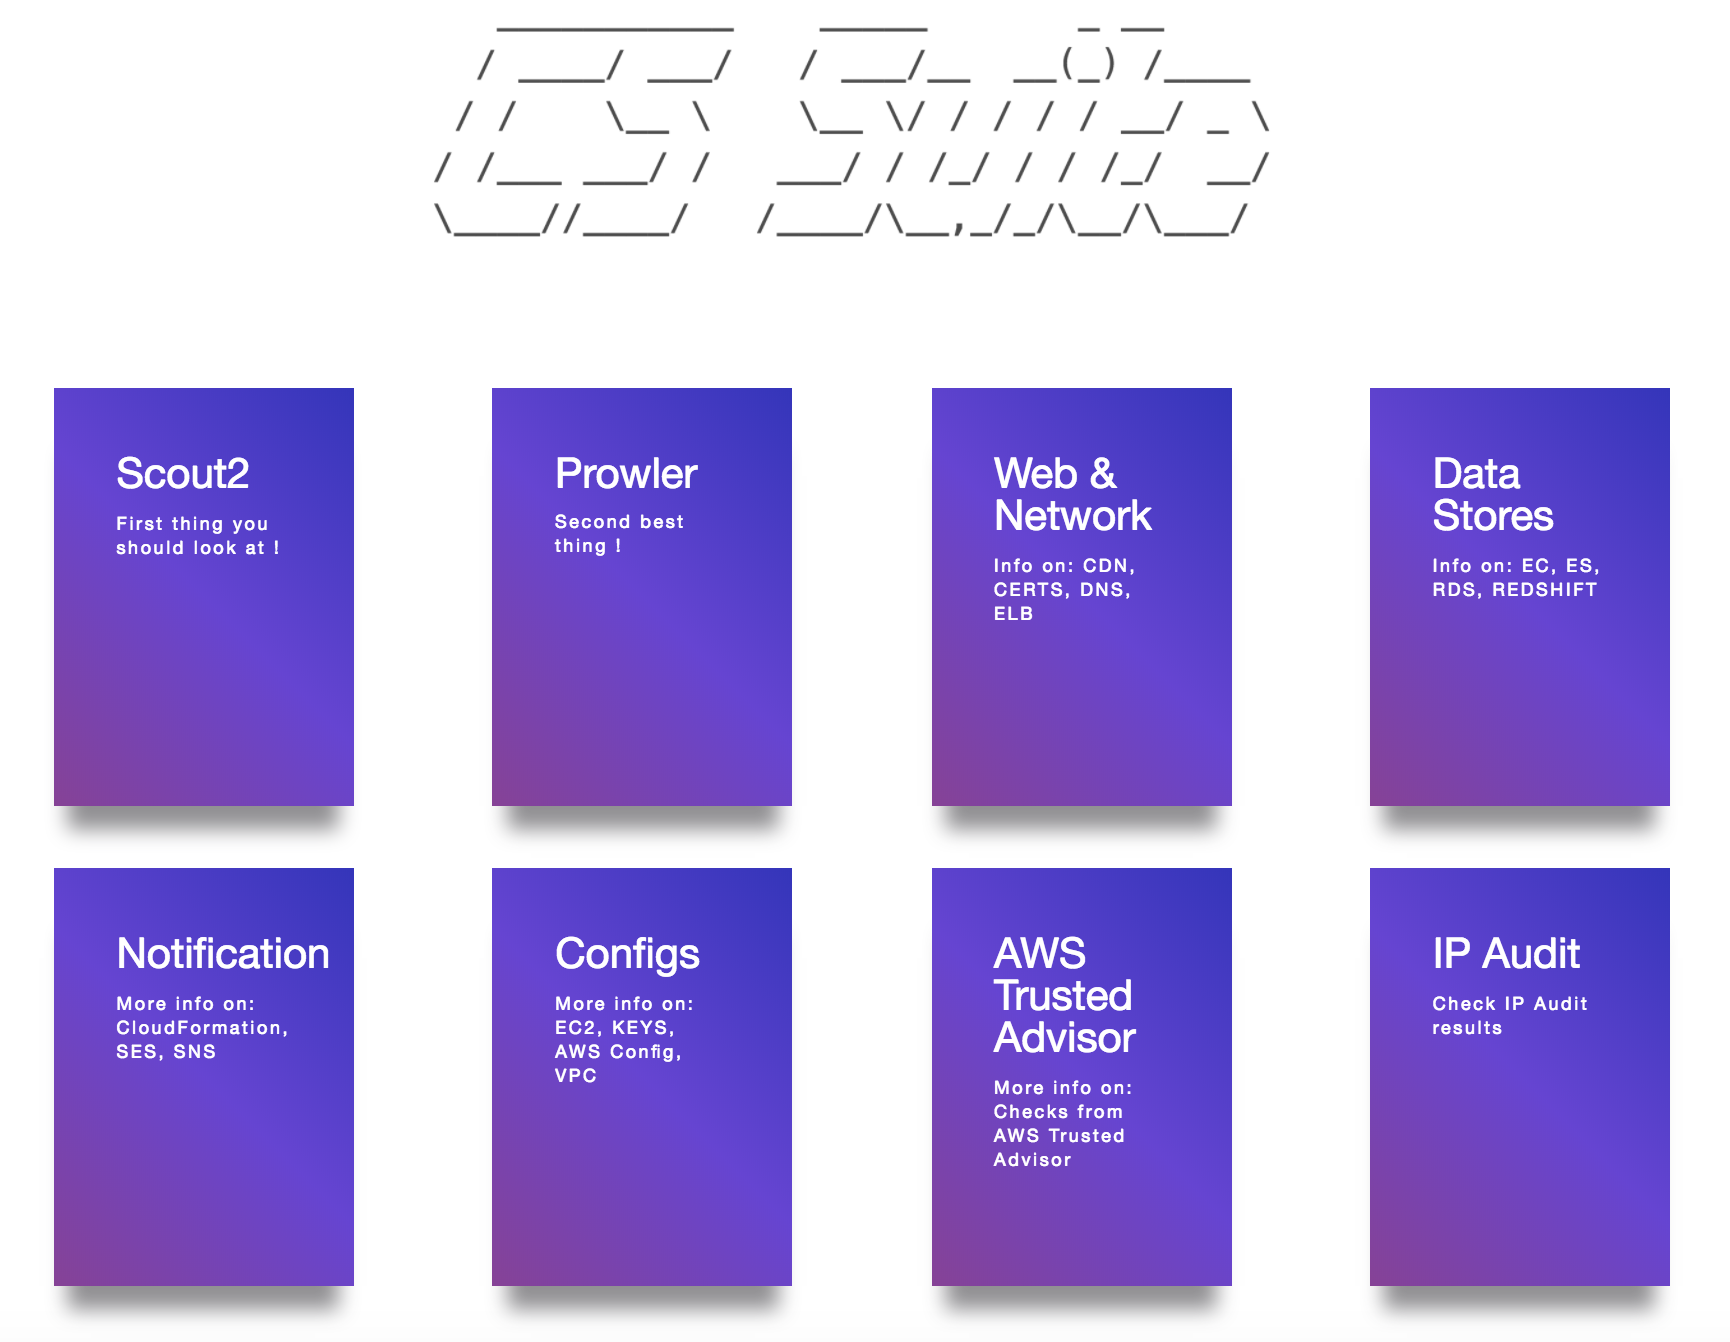 securityftw/cs-suite
Cloud Security Suite - Herramienta integral para auditar la postura de seguridad de la infraestructura de AWS/GCP/Azure.
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 antifox-ai/antifox
AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report…
 mongodb/kingfisher
Detecta secretos. Valídalos en vivo. Mapea el radio de impacto. Revoca rápido. Ejecuta la CLI o intégrala en Rust, Python o Node.js.
 bohops/ultimatewdacbypasslist
Un recurso centralizado para técnicas de bypass de WDAC documentadas previamente
 owasp/railsgoat
Una versión vulnerable de Rails que sigue el OWASP Top 10
 dionach/cmsmap
CMSmap es un escáner de CMS de código abierto en Python que automatiza el proceso de detección de fallos de seguridad de los CMS más populares.
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone es un simulador de hacking de drones intencionalmente vulnerable basado en la popular arquitectura ArduPilot/MAVLink, que…








