
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/nicholasaleks/damn-vulnerable-drone
ReconocimientoAuditoría Wi-FiSeguridad IoTAnálisis de VulnerabilidadesExplotaciónSeguridad InalámbricaPruebas de PenetraciónSeguridad de Hardware e IoTAprendizaje y Educación
Compartir
Labs y Práctica
GitHubnicholasaleks/damn-vulnerable-drone

Damn-Vulnerable-Drone

Damn Vulnerable Drone es un simulador de hacking de drones intencionalmente vulnerable basado en la popular arquitectura ArduPilot/MAVLink, que proporciona un entorno realista para el hacking práctico de drones.

Ver Repositorio
77213579hace 1 mesRevisado por Kitploit

Damn Vulnerable Drone

El Damn Vulnerable Drone es un simulador de hacking de drones intencionalmente vulnerable basado en la popular arquitectura ArduPilot/MAVLink, que proporciona un entorno realista para el hacking práctico de drones.
Damn Vulnerable Drone Logo

Tabla de Contenidos

  • Acerca del Damn Vulnerable Drone
    • ¿Qué es el Damn Vulnerable Drone?
    • ¿Por qué fue creado?
    • ¿Cómo funciona?
    • Características
  • Instalación
    • Requisitos del Sistema
    • Obtener Docker
    • Modo Wi-Fi
    • Modo No-Wi-Fi
  • Arquitectura
  • Estados de Vuelo
  • Escenarios de Ataque
  • Capturas de Pantalla
  • Menciones
  • Soporte de la Comunidad
  • Comentarios y Contribuciones
  • Mantenedores
  • Créditos
  • Descargo de Responsabilidad
  • Licencia

Acerca del Damn Vulnerable Drone

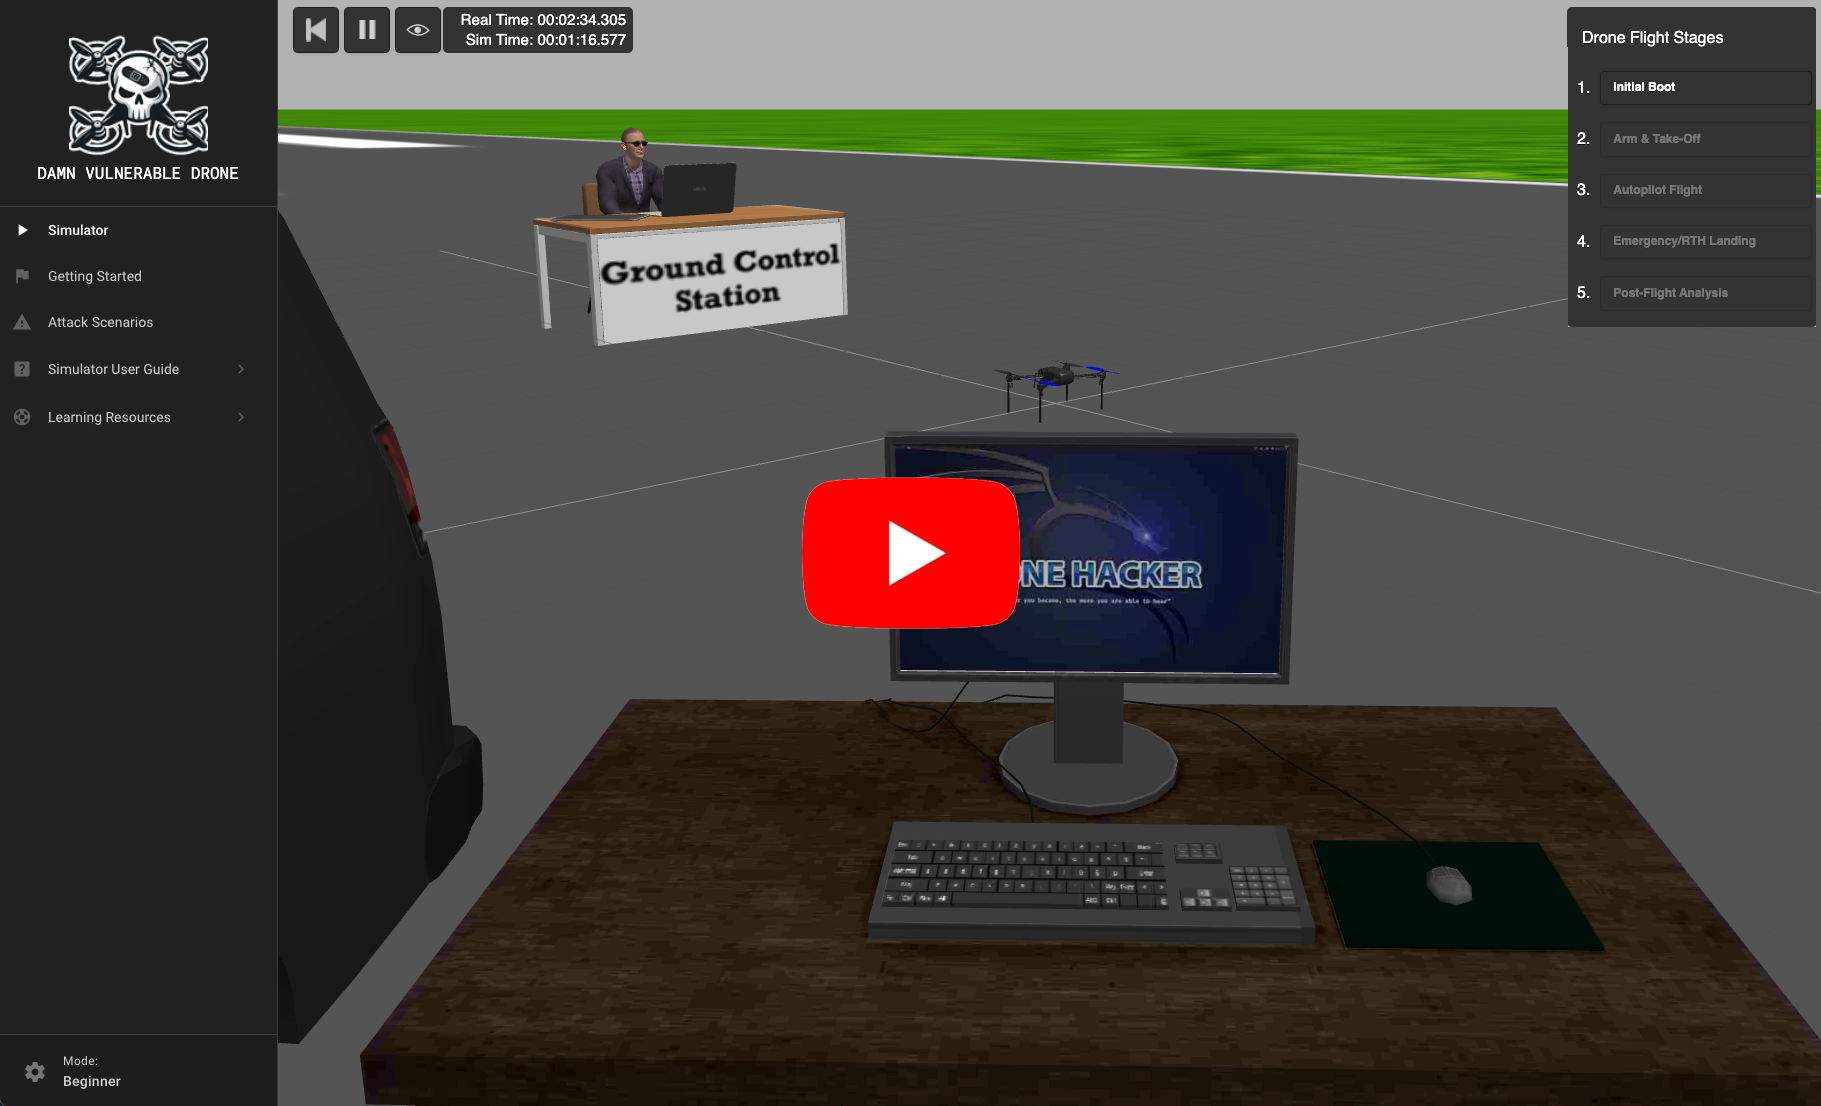
Damn Vulnerable Drone Demo

¿Qué es el Damn Vulnerable Drone?

El Damn Vulnerable Drone es un entorno simulado virtualmente diseñado para que los profesionales de seguridad ofensiva aprendan y practiquen de forma segura técnicas de hacking de drones. Simula arquitecturas y vulnerabilidades de drones reales de ArduPilot y MAVLink, ofreciendo una experiencia práctica en la explotación de sistemas de drones.

¿Por qué fue creado?

El Damn Vulnerable Drone tiene como objetivo mejorar las habilidades de seguridad ofensiva dentro de un entorno controlado, lo que lo convierte en una herramienta invaluable para profesionales de seguridad de nivel intermedio, pentesters y entusiastas del hacking.

De manera similar a cómo los pilotos utilizan simuladores de vuelo para entrenar, podemos usar el simulador Damn Vulnerable Drone para obtener un conocimiento profundo de los sistemas de drones del mundo real, comprender sus vulnerabilidades y aprender métodos efectivos para explotarlas.

La plataforma Damn Vulnerable Drone es de código abierto y está disponible sin costo alguno, y fue diseñada específicamente para abordar los gastos sustanciales que a menudo se asocian con el hardware de drones, las herramientas de hacking y el mantenimiento. Su naturaleza gratuita permite a los usuarios sumergirse en el hacking de drones sin preocupaciones financieras. Esta accesibilidad convierte al Damn Vulnerable Drone en un recurso crucial para aquellos en los campos de la seguridad de la información y las pruebas de penetración, promoviendo el desarrollo de habilidades de ciberseguridad ofensiva en un entorno seguro.

¿Cómo funciona?

La plataforma Damn Vulnerable Drone opera bajo el principio de Software-in-the-Loop (SITL), una técnica de simulación que permite a los usuarios ejecutar el software del dron como si se estuviera ejecutando en un dron real, replicando así comportamientos y respuestas auténticas de drones.

El SITL de ArduPilot permite la ejecución del firmware del dron dentro de un entorno virtual, imitando el comportamiento de un dron real sin necesidad de hardware físico. Esta simulación se mejora aún más con Gazebo, un simulador dinámico de robótica 3D, que proporciona un entorno realista y un motor de física con el que el dron puede interactuar. Juntos, el SITL de ArduPilot y Gazebo sientan las bases para una experiencia de simulación de drones sofisticada y auténtica.

Aunque la configuración actual del Damn Vulnerable Drone no replica todas las arquitecturas o configuraciones de drones, las tácticas, técnicas y escenarios integrados son ampliamente aplicables a diversos sistemas, modelos y protocolos de comunicación de drones.

Características

  • Entorno basado en Docker: Se ejecuta en una configuración completamente virtualizada basada en Docker, lo que lo hace accesible y seguro para la experimentación con hacking de drones.
  • Redes Inalámbricas Simuladas: Interfaces de Wifi (802.11) simuladas para practicar ataques inalámbricos a drones.
  • Transmisión de Cámara a Bordo y Gimbal: Transmisión RTSP simulada de la cámara a bordo del dron con gimbal e integración de computadora compañera.
  • Interfaz Web de la Computadora Compañera: Gestión de la configuración de la Computadora Compañera mediante interfaz web y conexión serial simulada al Controlador de Vuelo.
  • Integración con QGroundControl/MAVProxy: Lanzamiento de la interfaz de QGroundControl con un solo clic (solo compatible con arquitectura x86) con integración de GCS MAVProxy.
  • Integración con MAVLink Router: Reenvío de telemetría mediante MAVLink Router en la Interfaz Web de la Computadora Compañera.
  • Registro de Vuelo Dinámico: Registros bin de vuelo de Ardupilot totalmente dinámicos almacenados en una Tarjeta SD simulada.
  • Consola Web de Gestión: Consola web de gestión del simulador fácil de usar, utilizada para activar escenarios y estados de vuelo del dron.
  • Escenarios de Hacking Integrales: Ideal para practicar una amplia gama de técnicas de hacking de drones, desde el reconocimiento básico hasta la explotación avanzada.
  • Guías Detalladas: Si necesitas ayuda para hackear un escenario en particular, puedes aprovechar la documentación detallada de la guía como spoiler.

Instalación

Revisa las siguientes instrucciones cuidadosamente para garantizar un entorno de laboratorio Damn Vulnerable Drone estable y con buen rendimiento.

[!NOTE]
Dependiendo del rendimiento de tu computadora y la velocidad de internet, el proceso de instalación completo de principio a fin, incluyendo las compilaciones de contenedores y las descargas de imágenes, puede tardar entre 30-60 minutos. Sé paciente y deja que cada paso se complete antes de continuar.

Requisitos del Sistema

Damn Vulnerable Drone se puede ejecutar en dos modos según el hardware disponible:

Modo Lite (No Requiere GPU)

  • Sistema Operativo:

    • Kali Linux (recomendado, pero el modo Lite puede ejecutarse en la mayoría de las distribuciones de Linux)
    • Funciona en entornos de bare metal o VM sin passthrough de GPU
  • Hardware (Mínimo):

    • RAM: 4–8 GB
    • Núcleos del Procesador: 2
    • Almacenamiento en Disco: 100 GB
    • Swap: 4 GB
  • Gráficos:

    • No se requiere GPU
    • Ejecuta un simulador ligero 2D usando el modelo de dinámica de vuelo integrado de ArduPilot en lugar de Gazebo
  • Software:

    • Docker
    • Docker Compose

El Modo Lite se recomienda para usuarios que no pueden cumplir con los requisitos de GPU del Modo Full o que desean una configuración más rápida y ligera.
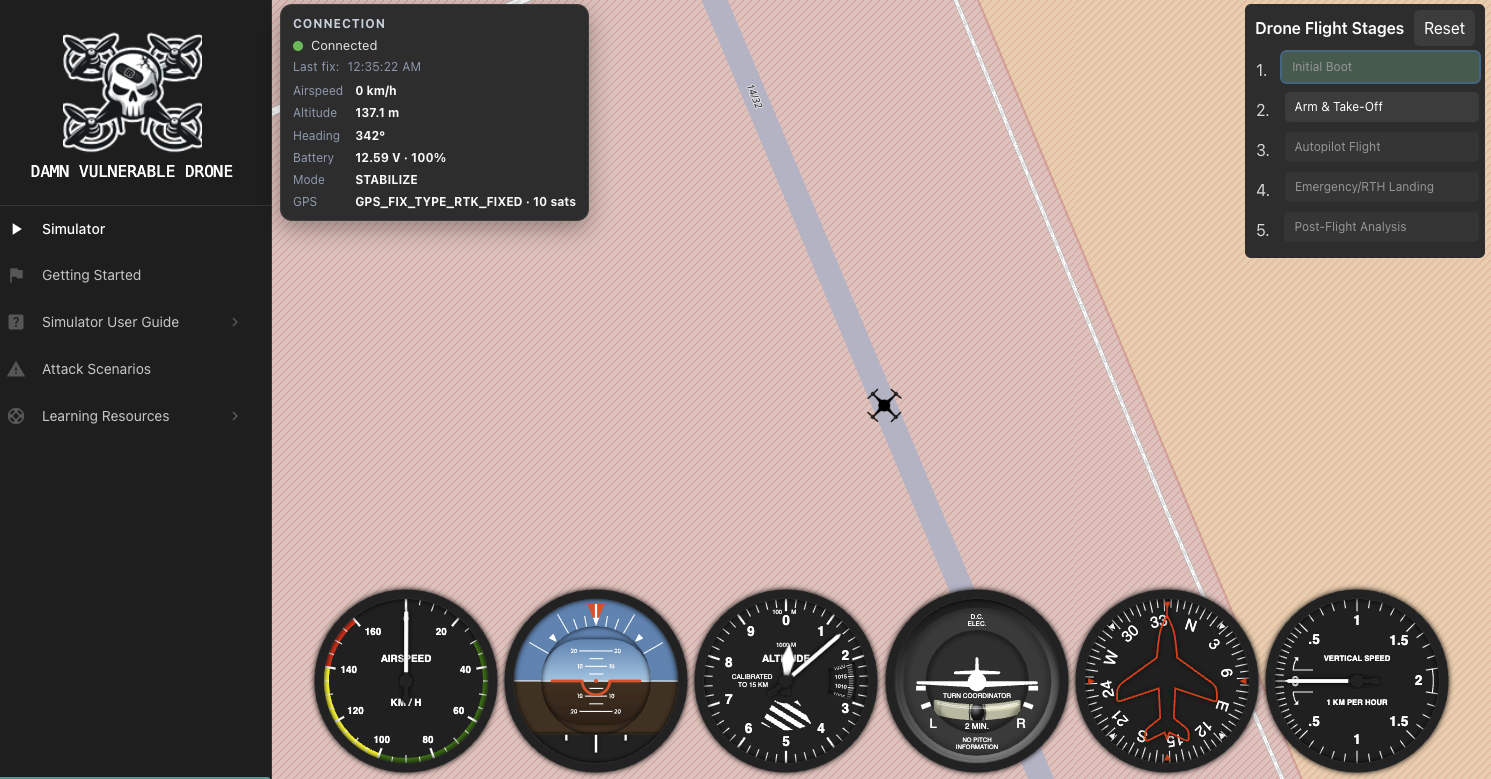

Interfaz del Modo Lite

Damn Vulnerable Drone Lite Mode


Modo Full (Entorno 3D con Gazebo)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






