
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit
 cleverhans-lab/cleverhans
Una biblioteca de ejemplos adversariales para construir ataques, desarrollar defensas y comparar ambos.
 e-m-b-a/emba
EMBA - El analizador de seguridad de firmware
 andresriancho/w3af
Escáner de seguridad de aplicaciones web de código abierto que identifica y explota más de 200 vulnerabilidades, incluyendo XSS, inyección SQL y…
 bo0om/fuzz.txt
Archivos potencialmente peligrosos
 ezyang/htmlpurifier
Filtro HTML compatible con los estándares escrito en PHP
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Lista increíble sobre todo tipo de recursos para aprender Hacking Ético y Pruebas de Penetración.
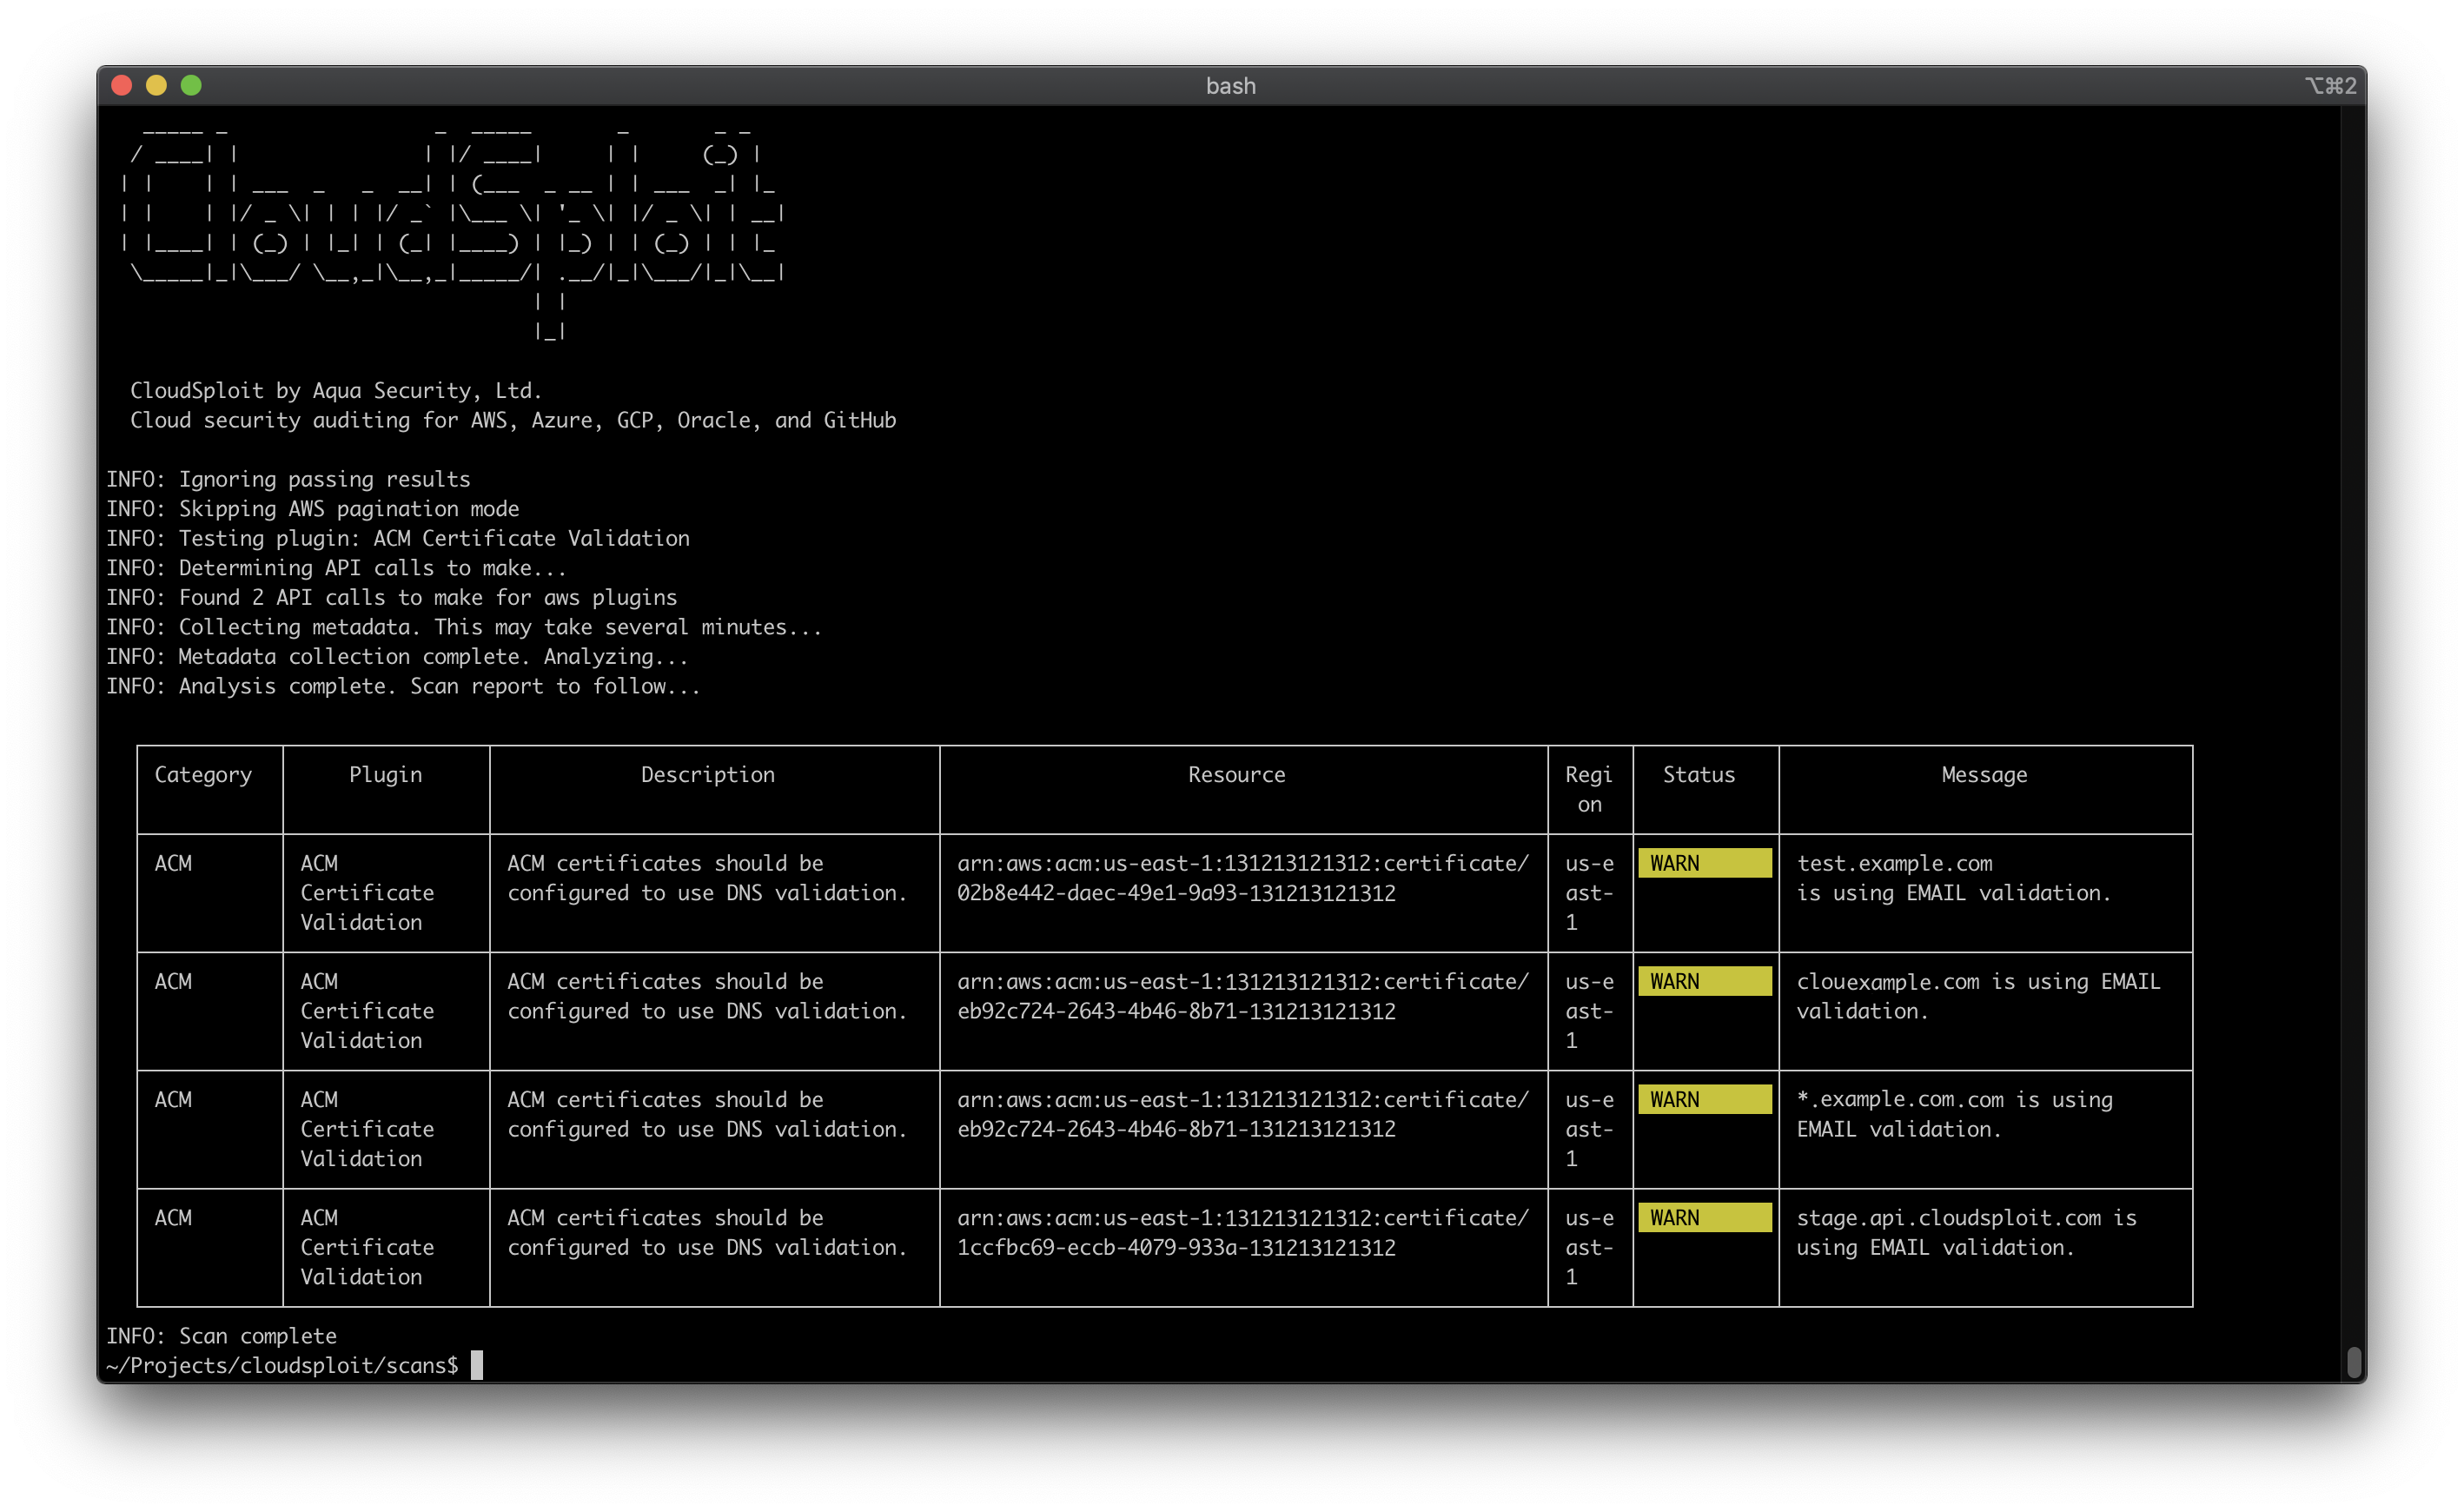 aquasecurity/cloudsploit
Escáner de postura de seguridad multinube que audita AWS, Azure, GCP y OCI en busca de configuraciones incorrectas, violaciones de cumplimiento…
 google/osv.dev
Base de datos de vulnerabilidades de código abierto y servicio de triaje.
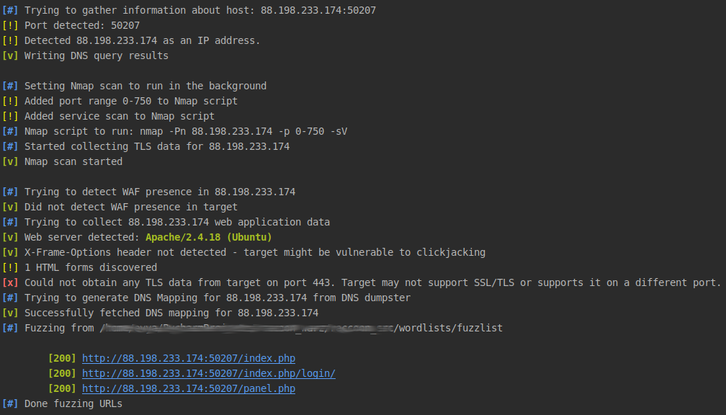 evyatarmeged/raccoon
Una herramienta de seguridad ofensiva de alto rendimiento para reconocimiento y escaneo de vulnerabilidades.
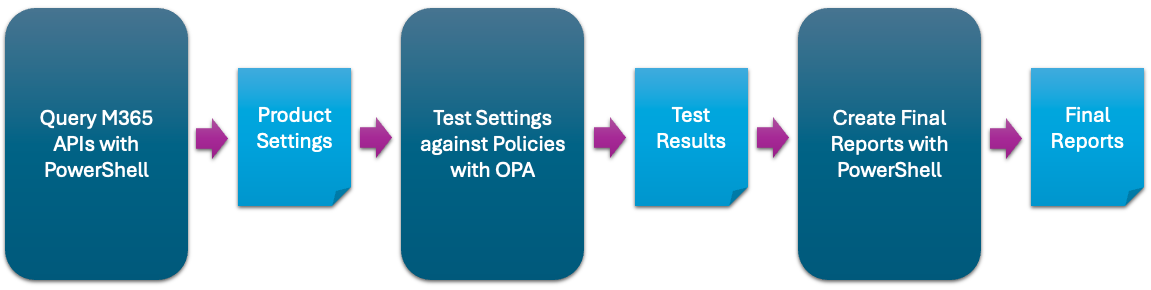 cisagov/scubagear
Automation to assess the state of your M365 tenant against CISA's baselines
 ignitetechnologies/privilege-escalation
Esta hoja de referencia está dirigida a los jugadores de CTF y a los principiantes para ayudarles a comprender los fundamentos de la escalada de…
 opsdisk/pagodo
pagodo (Passive Google Dork) - Automatiza el scraping y la búsqueda en la base de datos de Google Hacking
 cyberstrikeus/cyberstrike
Agente autónomo de IA para equipo rojo en pruebas de penetración con 13+ agentes especializados, 120+ casos de prueba OWASP e integración con MITRE…
 thewhiteh4t/finalrecon
Herramienta automatizada de reconocimiento web que proporciona análisis de cabeceras, enumeración de DNS, descubrimiento de subdominios, escaneo de…
 apurvsinghgautam/dark-web-osint-tools
Herramientas de OSINT para la Dark Web
 withsecureopensource/chainsaw
Busca y rastrea rápidamente a través de artefactos forenses de Windows
 netwrix/pingcastle
Herramienta de evaluación de riesgos de seguridad de Active Directory que evalúa vulnerabilidades, configuraciones incorrectas y madurez utilizando…








