
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit

 corazawaf/coraza
Biblioteca de firewall de aplicaciones web basada en Go compatible con reglas ModSecurity SecLang y OWASP Core Rule Set v4, que proporciona…
 speed47/spectre-meltdown-checker
Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown comprobador de vulnerabilidades/mitigaciones para Linux & BSD
 1n3/intruderpayloads
Una colección de payloads de Burpsuite Intruder, payloads de BurpBounty, listas de fuzzing, cargas de archivos maliciosos y metodologías y listas de…
 foospidy/payloads
Git All the Payloads! Una colección de payloads de ataques web.
 sooryathejas/metatron
Asistente de pruebas de penetración impulsado por IA que utiliza LLM local en Linux (Parrot OS)
 dnscontrol/dnscontrol
Infraestructura como código para DNS!
 hamed233/cybersecurity-mastery-roadmap
Una guía completa y paso a paso para dominar la ciberseguridad, desde nivel principiante hasta experto, con recursos, herramientas y orientación…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 coreruleset/coreruleset
Conjunto de reglas genéricas de detección de ataques para firewalls de aplicaciones web, protegiendo contra el OWASP Top Ten y vulnerabilidades…
 divinelabio/argus
El kit de herramientas definitivo para la recopilación de información
 itm4n/privesccheck
Script de enumeración de escalada de privilegios para Windows
 jasonxtn/argus
El Kit Definitivo de Recopilación de Información
 urbanadventurer/whatweb
Escáner web de próxima generación
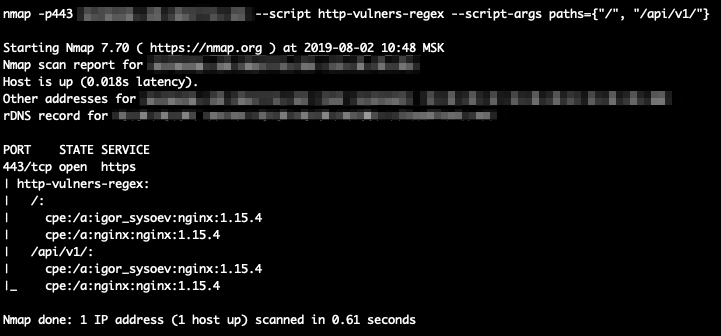 vulnerscom/nmap-vulners
Script NSE de Nmap que consulta la API de Vulners para identificar vulnerabilidades conocidas (CVE) en los servicios de red detectados, mejorando el…
 lefayjey/linwinpwn
Script de Bash que envuelve herramientas de Active Directory para enumeración automatizada, verificación de vulnerabilidades, explotación y volcado…
 semgrep/semgrep-rules
Paquete de reglas de análisis estático para detectar vulnerabilidades de seguridad, patrones de código peligrosos y problemas de configuración en…
 lirantal/awesome-nodejs-security
Directorio curado de herramientas de seguridad para Node.js, analizadores estáticos, escáneres de vulnerabilidades y recursos educativos que cubren…
 retirejs/retire.js
escaner que detecta el uso de librerías JavaScript con vulnerabilidades conocidas. También puede generar un SBOM de las librerías que encuentra.








