
 #1
Herramientas para recopilar, analizar y operacionalizar feeds de amenazas, indicadores de compromiso (IOCs) y tendencias de ataque.
Recomendado por Kitploit
 alvin-tosh/malware-exhibit
🚀🚀 Esta es una 🎇🔥 colección de malware del MUNDO REAL🔥 🎇 que he compilado y analizado con investigadores🔥 para comprender más sobre las…
 ninoseki/mihari
Un agregador de consultas para la caza de amenazas basada en OSINT
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 mukul975/cve-mcp-server
Servidor MCP de grado de producción que otorga a Claude 27 herramientas de inteligencia de seguridad en 21 APIs: consulta de CVE, puntuación EPSS,…
 cisco/joy
Un paquete para capturar y analizar datos de flujo de red y datos intraflujo, para investigación de redes, análisis forense y monitoreo de seguridad.
 mgeeky/protectmytooling
Envoltorio Multi-Packer que nos permite encadenar varios empaquetadores, ofuscadores y otras armas orientadas al Red Team. Incluye marcado de…
 target/strelka
Escaneo de archivos en tiempo real basado en contenedores a escala empresarial.
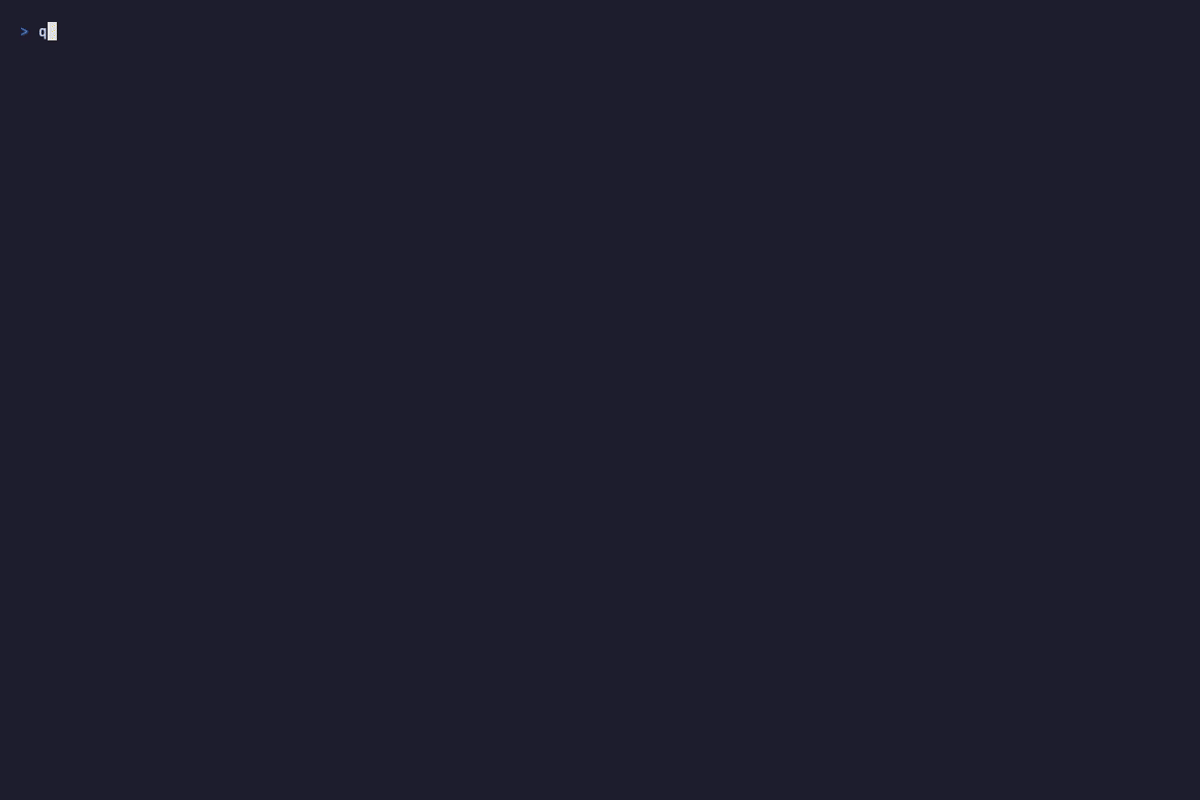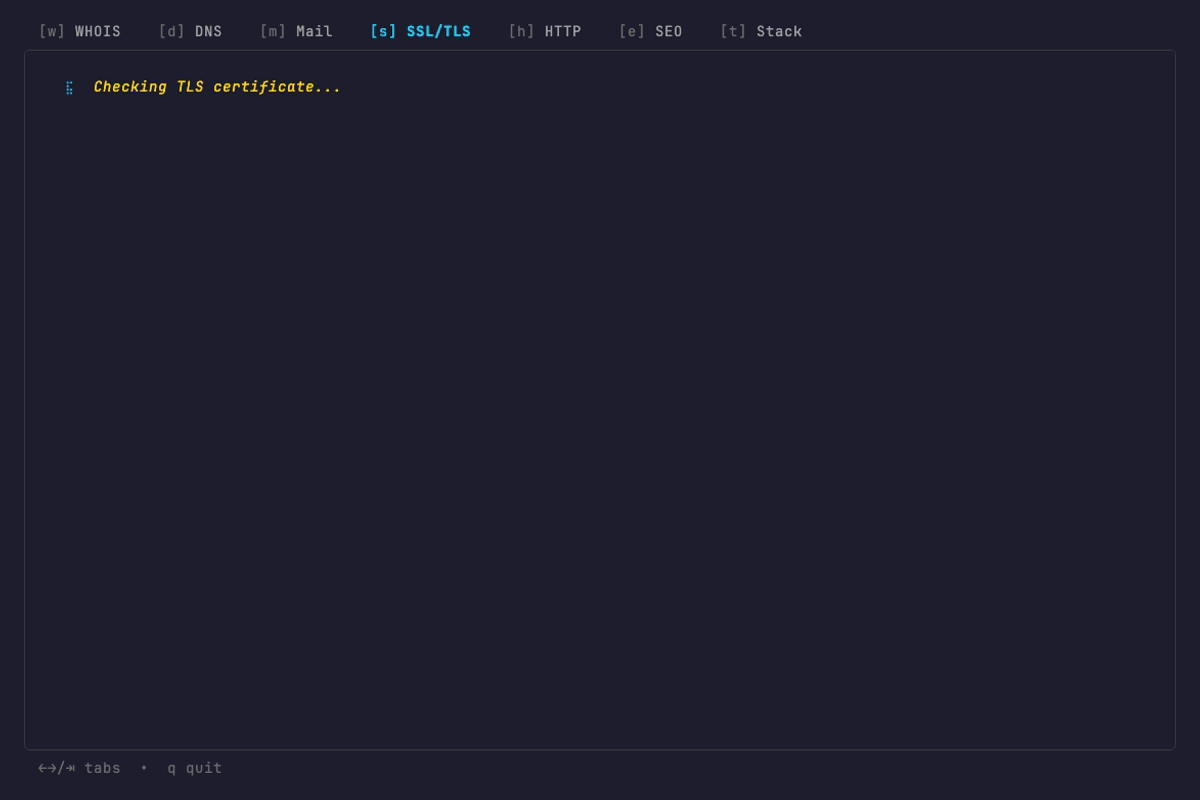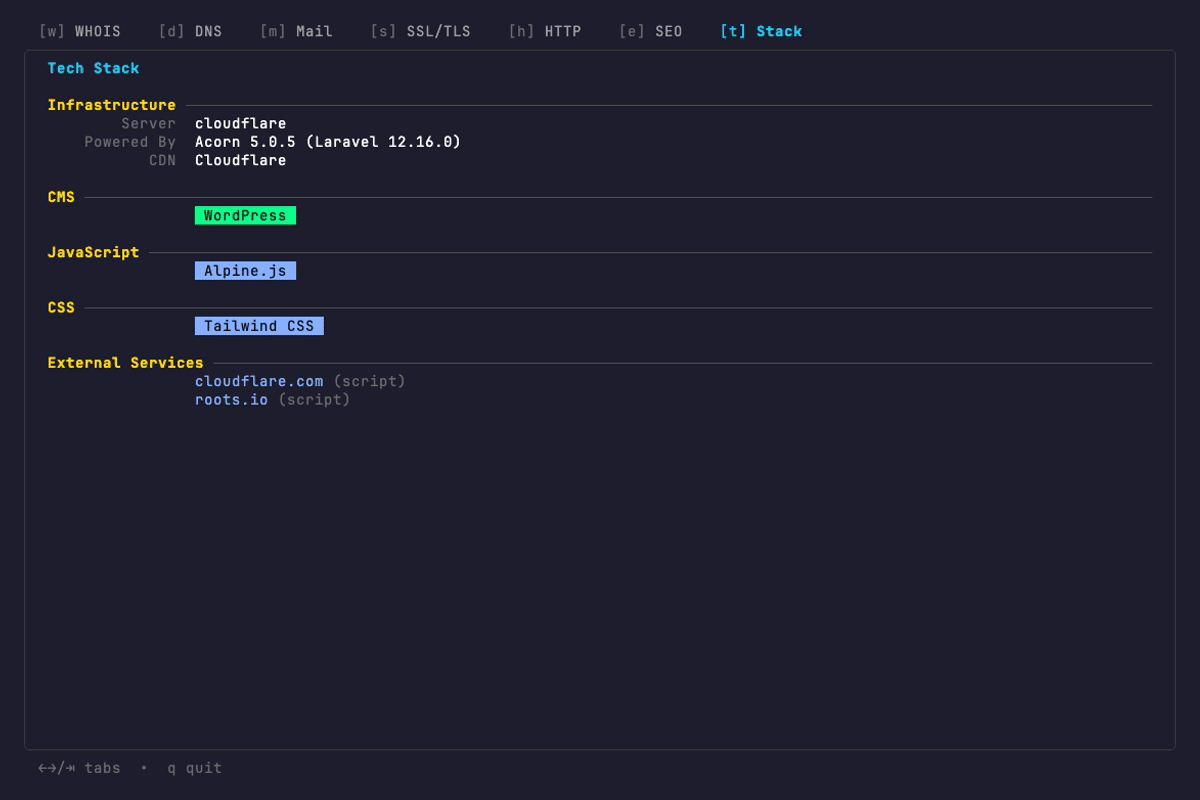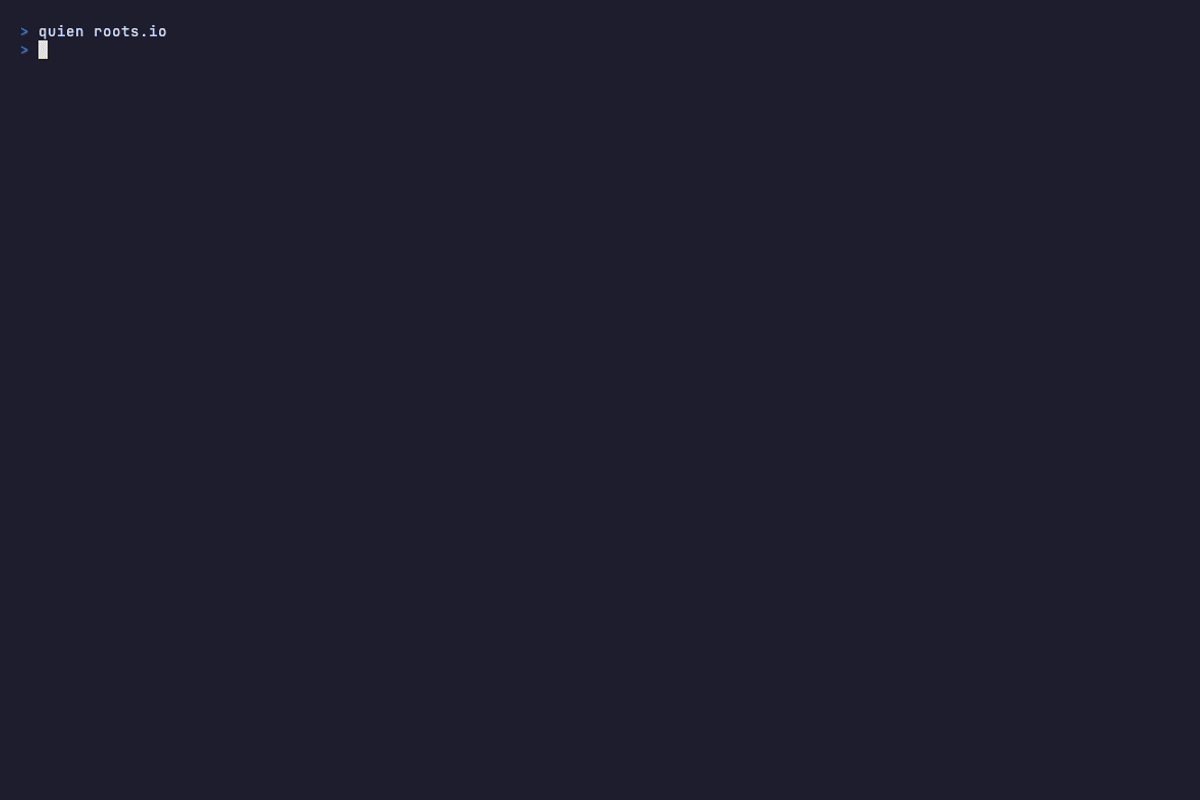 retlehs/quien
Un mejor kit de herramientas de whois e inteligencia de dominio
 ransomlook/ransomlook
Otro rastreador de bandas de ransomware
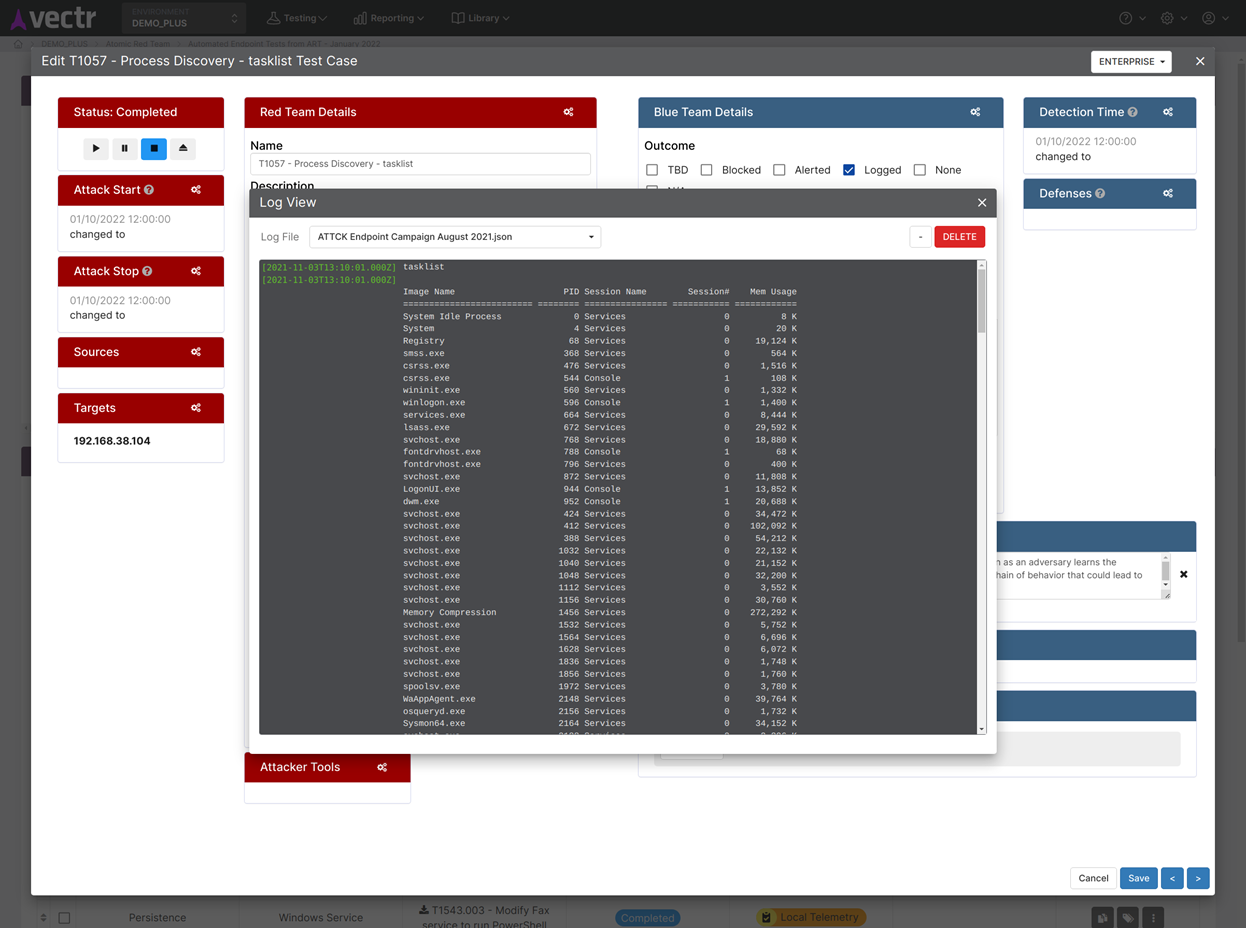 securityriskadvisors/vectr
Seguimiento de las actividades de pruebas del equipo rojo y azul para medir las capacidades de detección y prevención en escenarios de ataque, con…
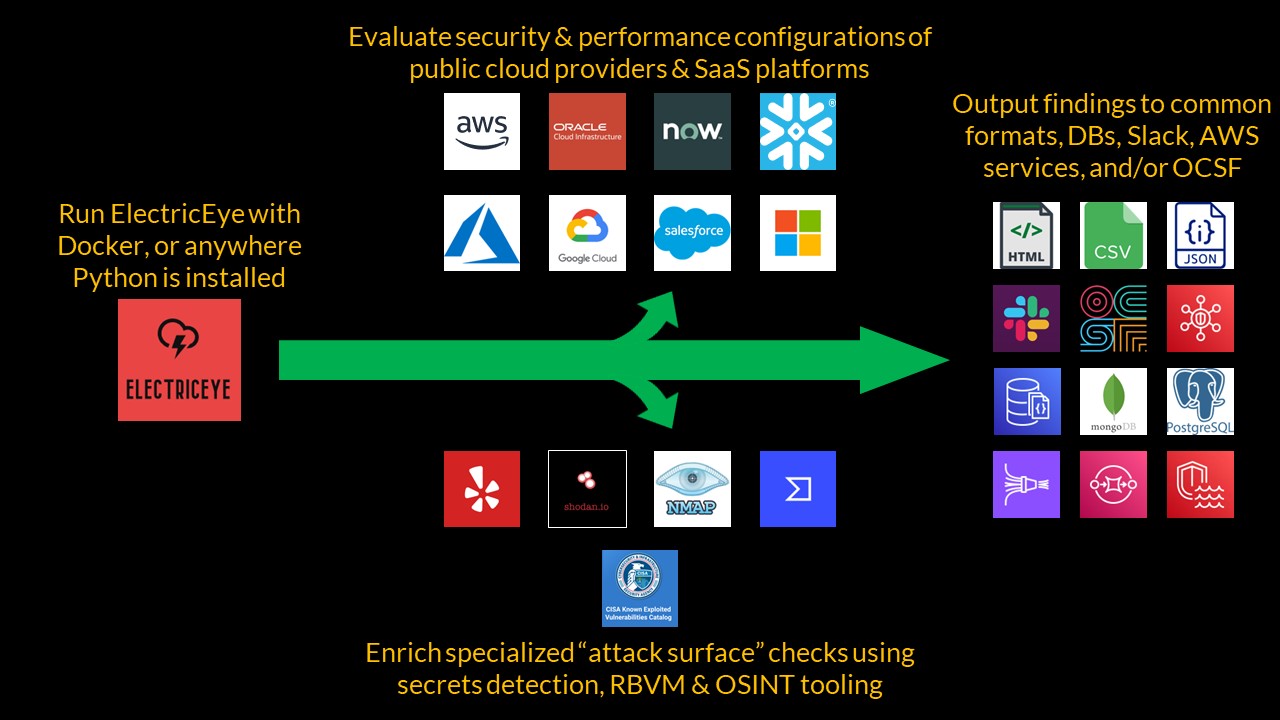 jonrau1/electriceye
ElectricEye es una herramienta CLI de Python multi-nube y multi-SaaS para la Gestión de Activos, la Gestión de la Postura de Seguridad y el Monitoreo…
 hectorm/hblock
Mejora tu seguridad y privacidad bloqueando anuncios, rastreo y dominios de malware.
 inquest/malware-samples
Una colección de muestras de malware e información de disección relevante, probablemente referenciada desde http://blog.inquest.net
 letsdefend/awesome-soc-analyst
Recursos útiles para analistas de SOC y candidatos a analista de SOC.
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
 tenzir/tenzir
Recolecta, analiza, normaliza, agrega, almacena, consulta y enruta datos de telemetría de seguridad a gran escala utilizando flujos de datos basados…
 binref/refinery
Análisis de Triage de Alto Octanaje
 airbnb/binaryalert
BinaryAlert: Sin servidor, detección de malware en tiempo real y retroactiva.








