Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
quien — Un mejor kit de herramientas de whois e inteligencia de dominio | Kitploit
Herramientas/GitHubGitHub/retlehs/quien
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoMapeo de RedesAnálisis de VulnerabilidadesRecopilación de InformaciónSeguridad WebInteligencia de AmenazasSeguridad de Correo ElectrónicoAnálisis de DNS
GitHubretlehs/quien

quien

1.2k3252hace 1 mesRevisado por Kitploit
Compartir

Un mejor kit de herramientas de whois e inteligencia de dominio

Ver RepositorioSitio web

quien

Build status GitHub release GitHub downloads

Un mejor conjunto de herramientas de whois e inteligencia de dominios. TUI interactiva con vistas en pestañas para WHOIS, DNS, correo, SSL/TLS, cabeceras HTTP, análisis SEO y detección de pila tecnológica.
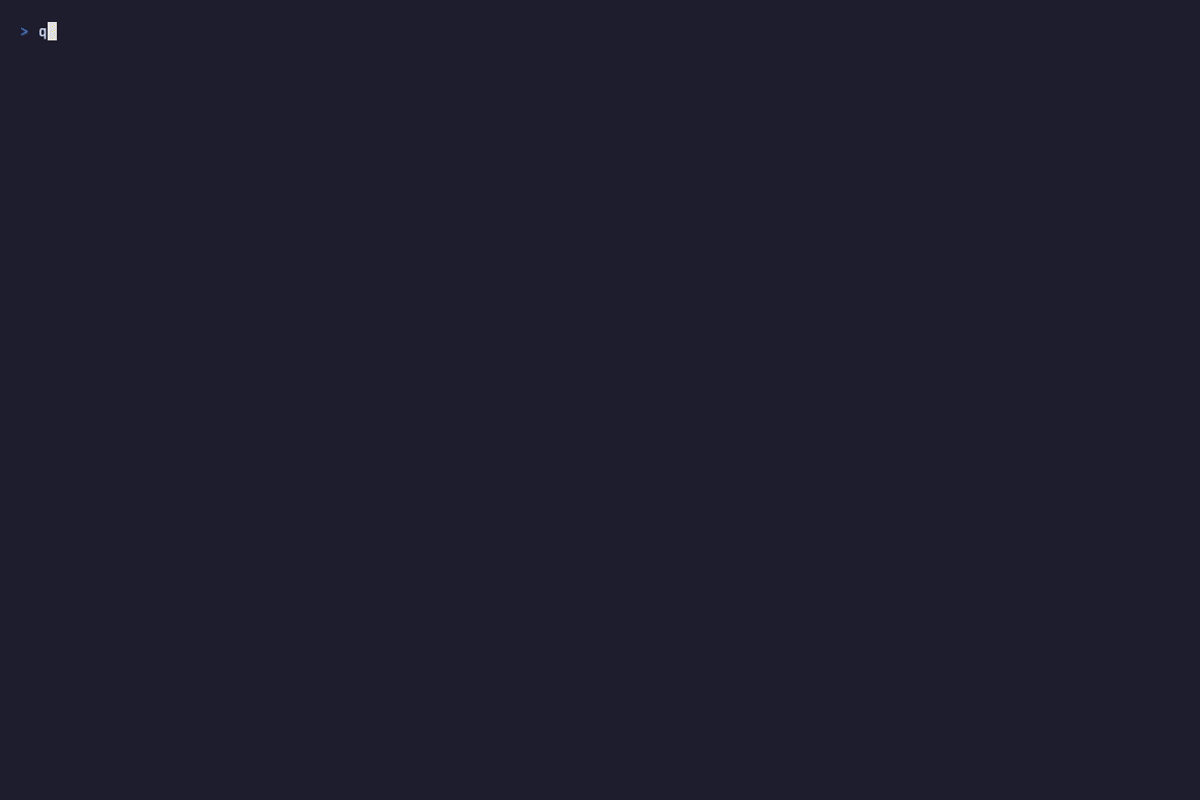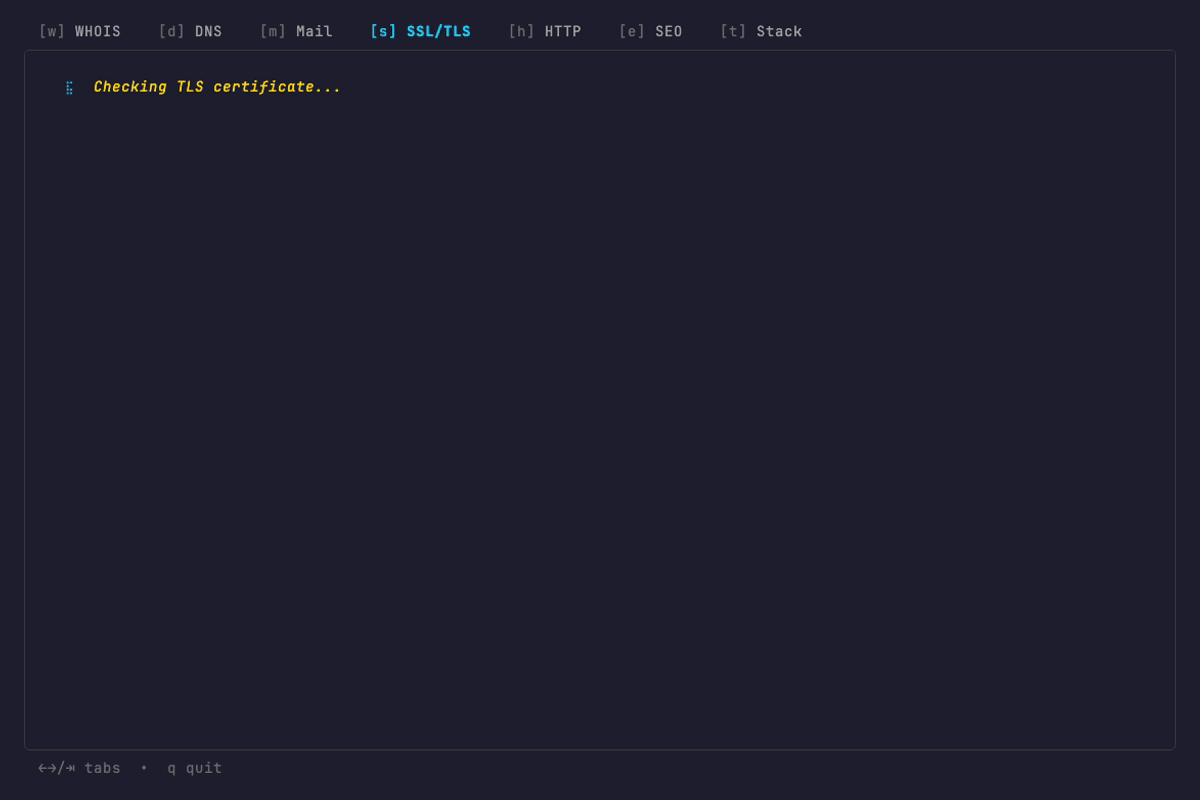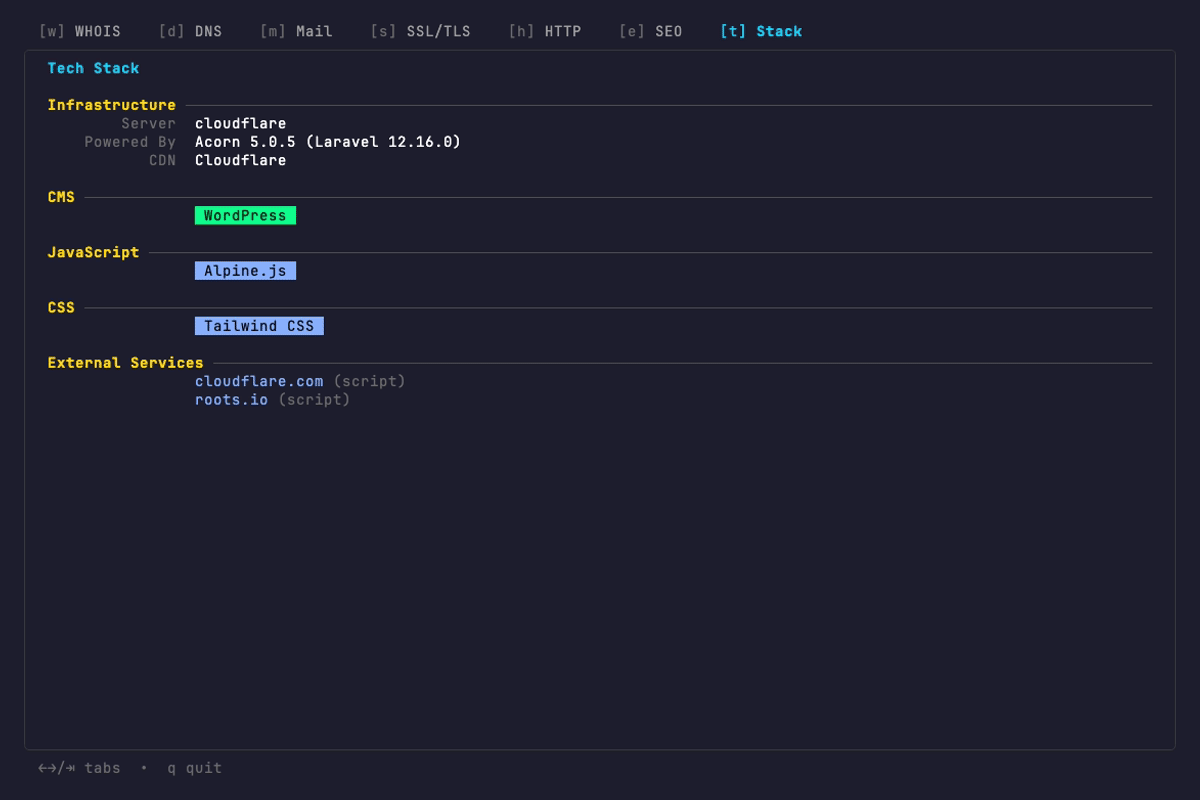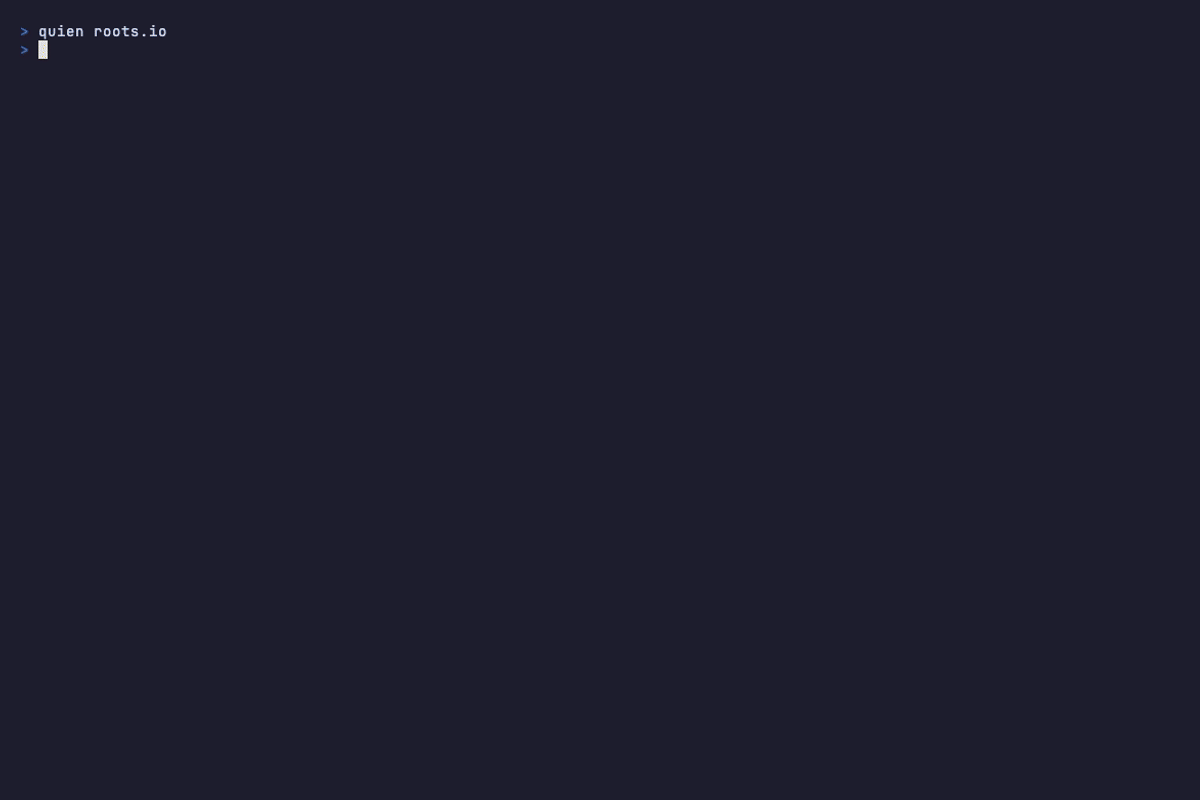
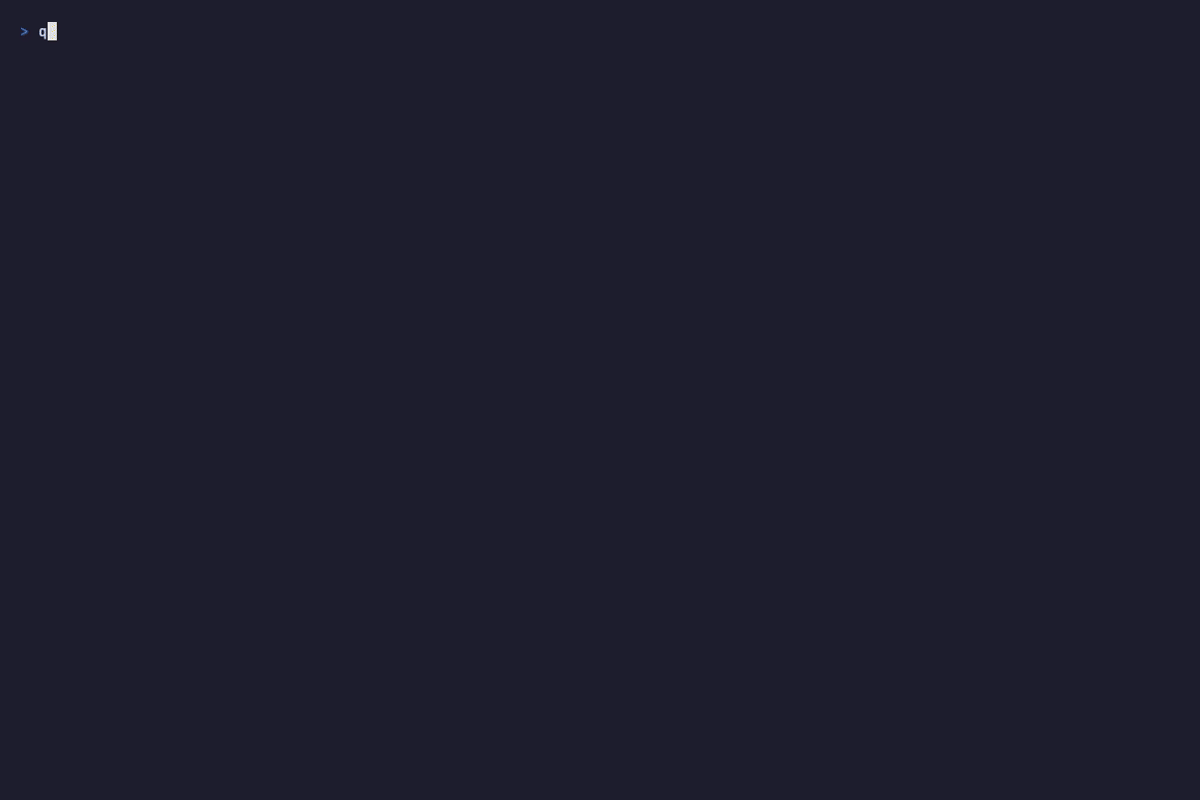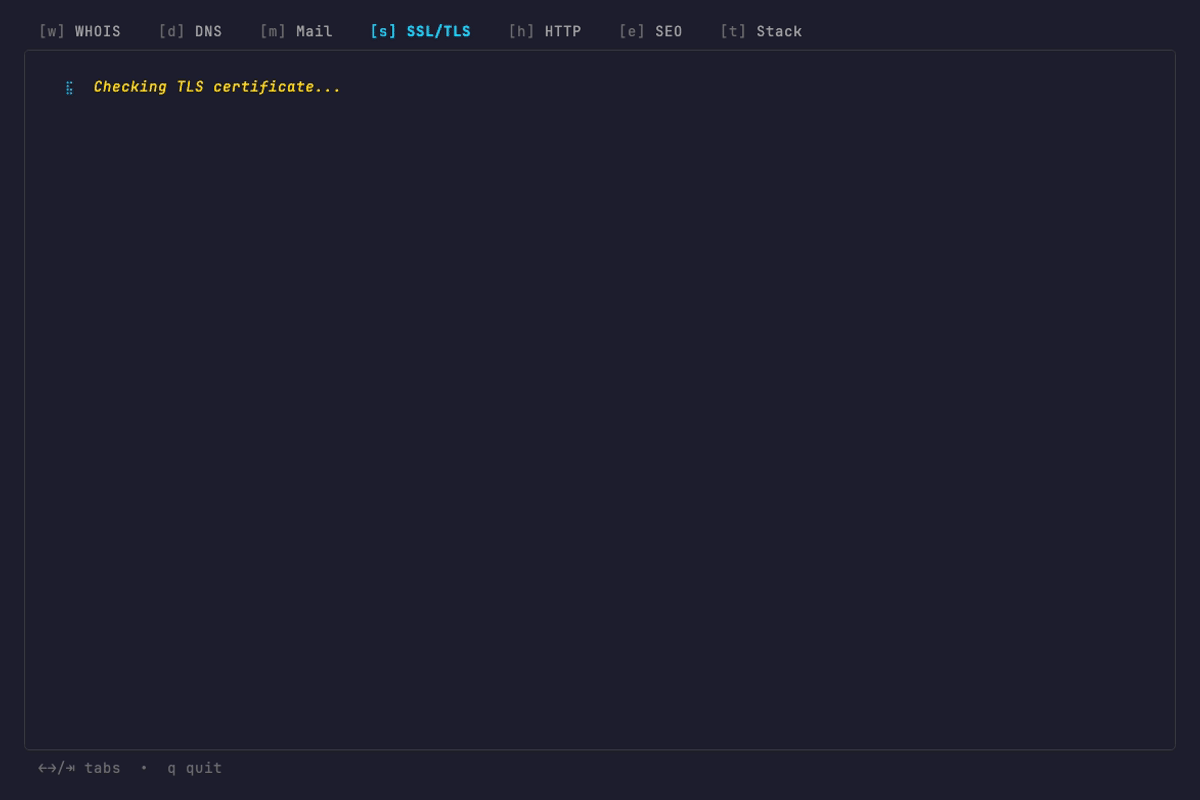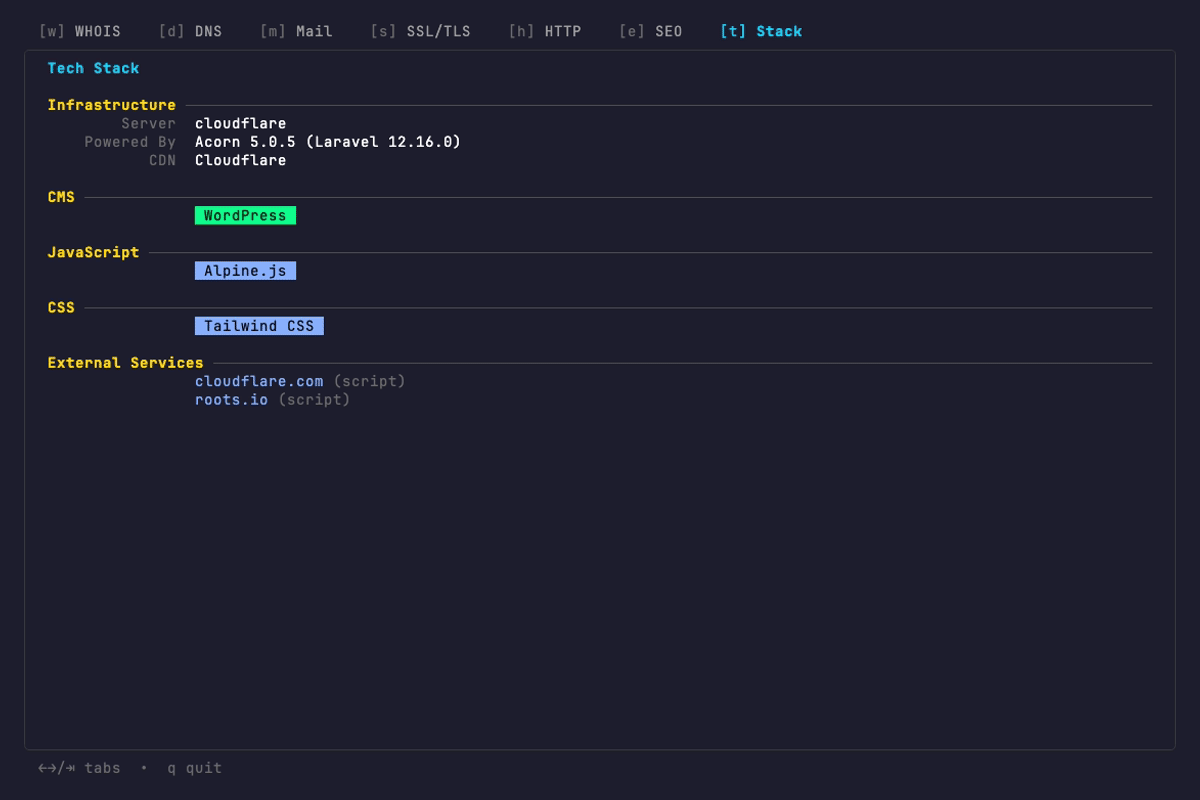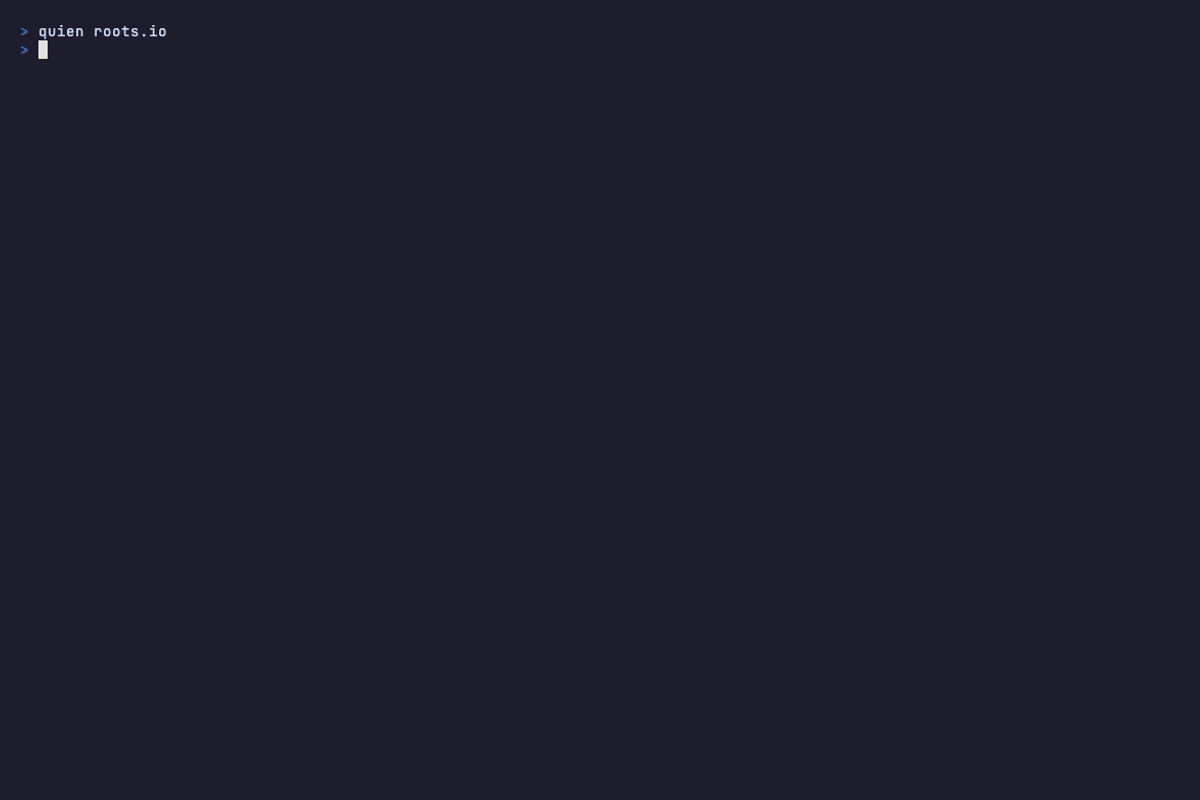
quien demo

Pruébalo sin instalar: ssh quien.sh

Instalación

Homebrew

brew install quien

Ubuntu / Debian

curl -fsSL https://apt.quien.dev/install.sh | sudo sh

Arch Linux (AUR)

yay -S quien

NixOS / Nix (Flake)

nix shell github:retlehs/quien

Go

go install github.com/retlehs/quien@latest

Características

  • Consultas prioritarias por RDAP con fallback a WHOIS para amplia cobertura de TLD
    • Referencia IANA para descubrimiento automático de servidores WHOIS
  • Consultas de IP con DNS inverso, información de red, contactos de abuso y descubrimiento de ASN mediante RDAP
    • Fallback BGP para ASN/prefixo de origen cuando RDAP no incluye datos ASN
    • Enriquecimiento PeeringDB para contexto de ASN (red/org, política de peering, ubicaciones de peering, perfil de tráfico, recuentos de IX/instalaciones)
  • Auditoría de configuración de correo — MX, SPF (con recuento de búsquedas y expansión de árbol include/redirect), DMARC, DKIM y BIMI con validación de cadena VMC
  • Análisis SEO — indexabilidad (robots.txt, canónico, sitemap), en página (título, descripción, encabezados, imágenes), datos estructurados (JSON-LD, Open Graph, Twitter Cards) y pistas de rendimiento (compresión, caché, recursos que bloquean el renderizado)
    • Core Web Vitals — LCP, INP, CLS, FCP y TTFB datos de campo con tendencias históricas mediante la API de CrUX (opcional)
  • Detección de pila tecnológica incluyendo plugins de WordPress, frameworks JS/CSS y servicios externos analizados desde HTML
  • Reintento automático con retroceso exponencial en todas las consultas
  • Subcomandos JSON para scripting: quien whois, quien dns, quien mail, quien tls, quien http, quien seo, quien stack, quien all

Uso

# Indicador interactivo
quien

# Consulta de dominio (TUI interactiva)
quien example.com

# Consulta de dirección IP
quien 8.8.8.8

# Salida JSON
quien --json example.com

# Subcomandos JSON
quien whois example.com
quien dns example.com
quien mail example.com
quien tls example.com
quien http example.com
quien seo example.com
quien stack example.com
quien all example.com

# Probar selectores DKIM adicionales más allá de la lista común incorporada
quien mail example.com --dkim-selector mySelector --dkim-selector other

# Establecer selectores DKIM predeterminados mediante variable de entorno
QUIEN_DKIM_SELECTORS=mySelector,other quien example.com

# Usar un resolutor DNS específico para esta ejecución
quien mail example.com --resolver 9.9.9.9

# Establecer un resolutor predeterminado mediante variable de entorno
QUIEN_RESOLVER=1.1.1.1 quien dns example.com

Precedencia del resolutor: --resolver > QUIEN_RESOLVER > resolutor del sistema.

Precedencia del selector DKIM: --dkim-selector > QUIEN_DKIM_SELECTORS. Los selectores de usuario se prueban además de la lista común de selectores incorporada.

Core Web Vitals

La pestaña SEO incluye comprobaciones locales de serie. Para los datos de campo de Core Web Vitals (métricas de usuarios reales de Chrome), establece una clave API de CrUX:

export QUIEN_CRUX_API_KEY=your-api-key

Esto habilita los valores p75 de LCP, INP, CLS, FCP y TTFB con calificaciones buena/necesita mejora/mala, además de un gráfico de tendencias de 8 a 25 semanas.

Obteniendo una clave API de CrUX
  1. Ve a la Consola de Google Cloud
  2. Crea un nuevo proyecto (o selecciona uno existente)
  3. Ve a APIs y Servicios > Biblioteca
  4. Busca Chrome UX Report API y habilítala
  5. Ve a APIs y Servicios > Credenciales
  6. Haz clic en Crear credenciales > Clave API
  7. Haz clic en Editar clave API, luego en Restricciones de API selecciona Restringir clave y elige Chrome UX Report API de la lista
  8. Copia la clave y establécelo como QUIEN_CRUX_API_KEY

La API de CrUX es gratuita. No todos los dominios tienen datos de campo; un sitio necesita suficiente tráfico de Chrome para ser incluido en el Chrome User Experience Report.

Tema

quien detecta automáticamente el fondo de tu terminal y elige colores claros u oscuros. Si la detección falla (común en tmux, screen o shells remotos), sobrescríbelo:

export QUIEN_THEME=light  # forzar paleta clara
export QUIEN_THEME=dark   # forzar paleta oscura
export QUIEN_THEME=auto   # auto-detección (predeterminado)

Solución de problemas de DNS

Si el resolutor de tu sistema no es fiable (común en WSL, VPN o configuraciones de contenedores), fuerza un resolutor:

quien mail example.com --resolver 9.9.9.9
# o
export QUIEN_RESOLVER=9.9.9.9

[!TIP] Si quieres que quien reemplace tu herramienta whois predeterminada, puedes añadir un alias a tu configuración de shell:

alias whois=quien

Habilidad para agentes

Añade quien como habilidad para agente para que los agentes lo utilicen en consultas de dominio e IP:

npx skills add retlehs/quien

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →