
 #1
Herramientas para consumir, agregar y analizar feeds de inteligencia de amenazas externos de diversas fuentes.
Recomendado por Kitploit

 stanfrbd/cyberbro
Una aplicación simple que extrae tus IoCs de entrada basura y verifica su reputación utilizando múltiples servicios CTI.
 bfuzzy/auditd-attack
Un conjunto de reglas de Linux Auditd mapeado al marco de ataque de MITRE
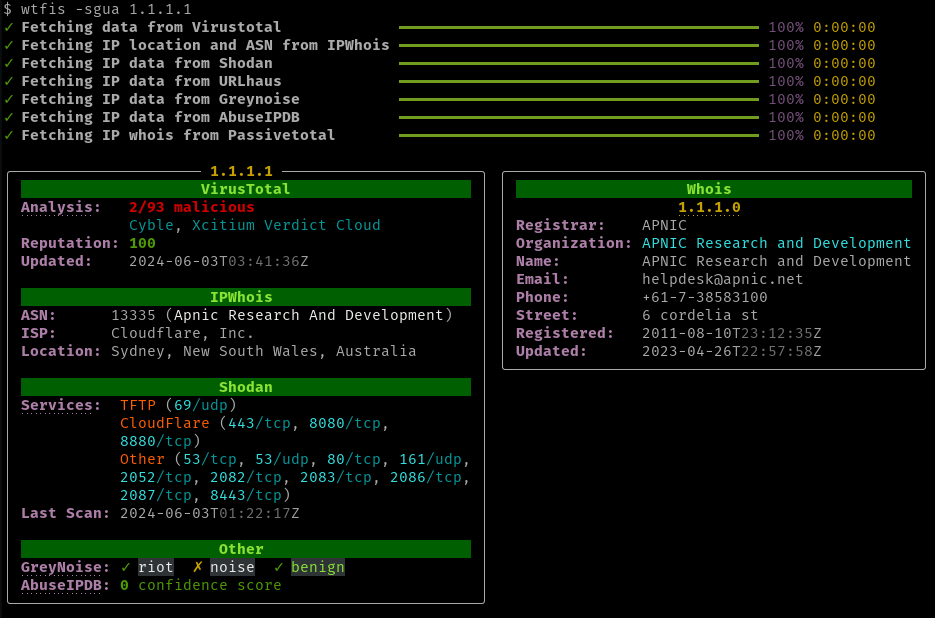 pirxthepilot/wtfis
Herramienta pasiva de búsqueda de nombres de host, dominios y direcciones IP para no robots
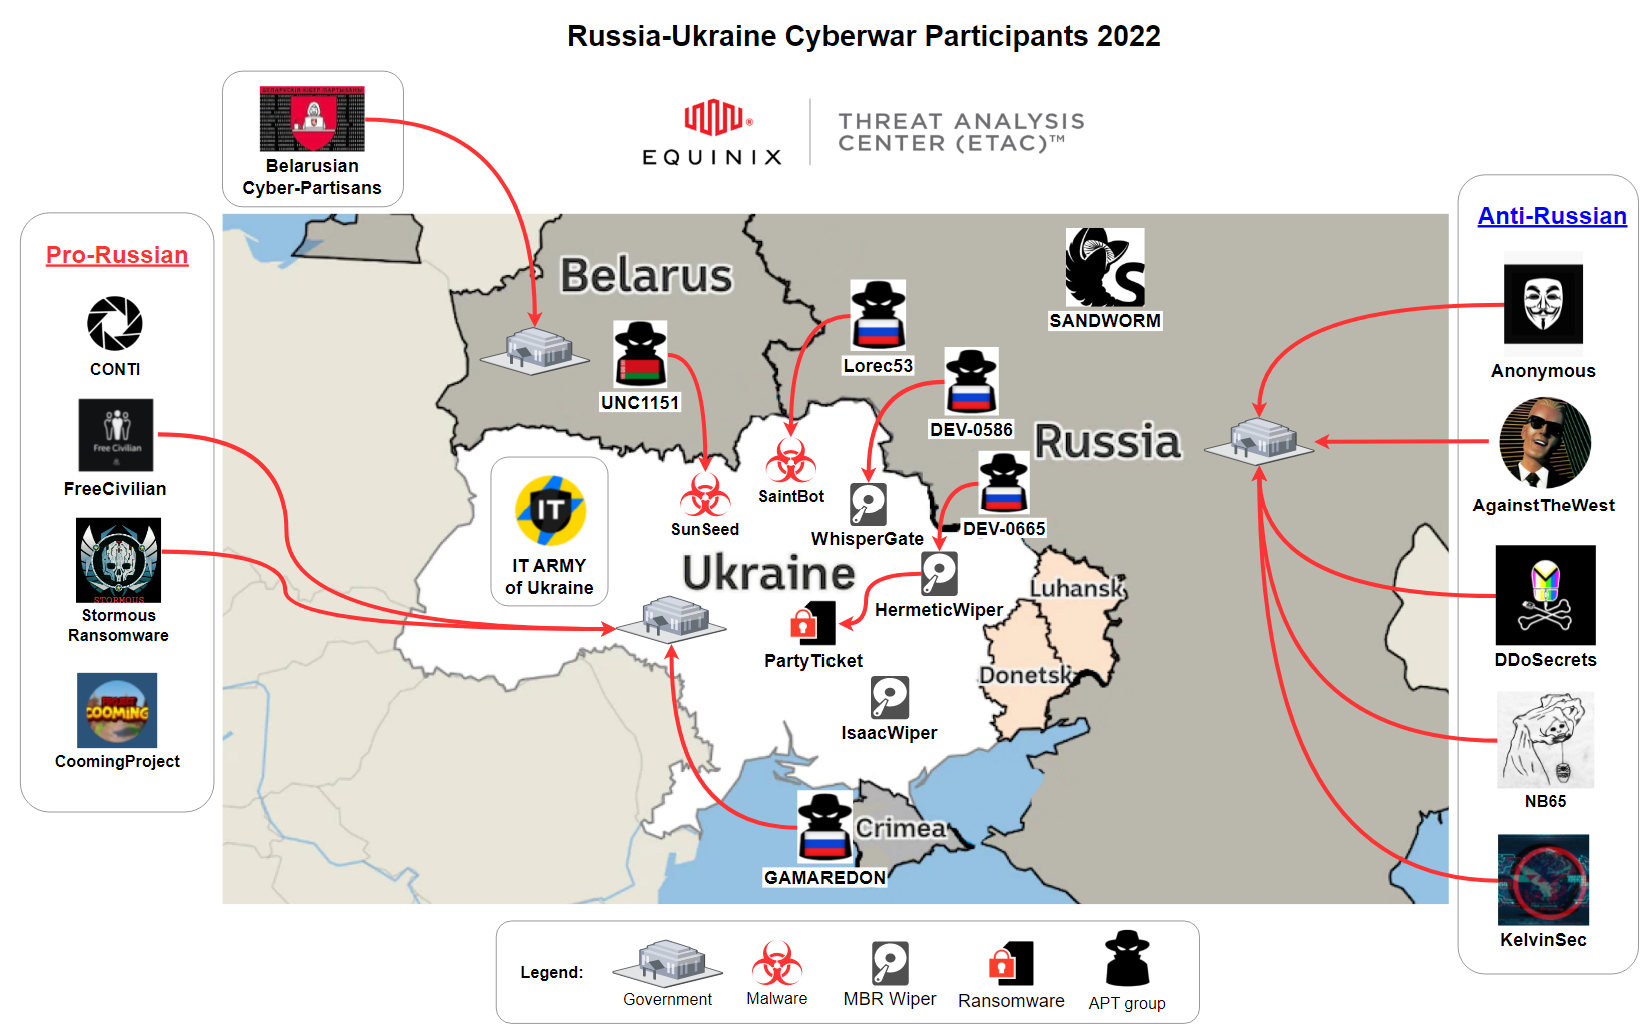 curated-intel/ukraine-cyber-operations
Curated Intelligence está trabajando con analistas de todo el mundo para proporcionar información útil a organizaciones en Ucrania que buscan…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 olafhartong/threathunting
Una aplicación de Splunk mapeada a MITRE ATT&CK para guiar tus cacerías de amenazas
 pedramamini/threatingestor
Herramienta automatizada de agregación de inteligencia de amenazas que extrae y normaliza indicadores de múltiples fuentes (fuentes OSINT, informes…
 cisco-talos/iocs
Indicadores de compromiso
 misp/misp-taxonomies
Taxonomías utilizadas en el sistema de taxonomía MISP y que pueden ser utilizadas por otras herramientas de intercambio de información.
 1an0rmus/tekdefense-automater
Automater - Análisis OSINT de IP, URL y MD5
 stamusnetworks/scirius
Interfaz web para la gestión de conjuntos de reglas de Suricata, caza de amenazas y ajuste de reglas con agregación de fuentes múltiples,…
 hurricanelabs/machinae
Recolector automatizado de inteligencia de seguridad que consulta fuentes públicas y APIs para obtener datos de amenazas sobre IPs, dominios, URLs,…
 vxunderground/threatintelligencediscordbot
Obtiene actualizaciones de varios dominios clearnet y dominios de actores de amenazas de ransomware.
 jpcertcc/phishurl-list
Conjunto de datos de URL de phishing de JPCERT/CC
 shirkdog/pulledpork
Pulled Pork para la gestión de reglas de Snort y Suricata (de Google code)
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 pedramamini/iocextract
Extractor de Indicadores de Compromiso (IOC) desarmados.
 olafhartong/attackdatamap
Una evaluación de fuentes de datos a nivel de evento para mostrar la cobertura potencial o el marco MITRE ATT&CK







