

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ThreatHunting — Una aplicación de Splunk mapeada a MITRE ATT&CK para guiar tus cacerías de amenazas | Kitploit

Herramientas/GitHubGitHub/olafhartong/threathunting
Feeds y Agregadores de AmenazasRecopilación de InformaciónInteligencia de AmenazasAprendizaje y EducaciónRespuesta a Incidentes
GitHubolafhartong/threathunting

ThreatHunting

Una aplicación de Splunk mapeada a MITRE ATT&CK para guiar tus cacerías de amenazas
Ver Repositorio
1.2k17953hace 3 añosRevisado por Kitploit
Compartir

Logo

ThreatHunting | Una aplicación de Splunk mapeada a MITRE ATT&CK para guiar tus búsquedas de amenazas

license Maintenance GitHub last commit Arsenal Arsenal Twitter

Esta es una aplicación de Splunk que contiene varios paneles y más de 130 informes que facilitarán indicadores iniciales de caza para investigar.

Obviamente necesitas estar ingiriendo datos de Sysmon en Splunk; una buena configuración se puede encontrar aquí

Nota: Esta aplicación no es una bala de plata; requerirá ajustes y un trabajo de investigación real para ser verdaderamente efectiva en tu entorno. Intenta convertirte en el mejor amigo de tus administradores de sistemas. Ellos podrán explicar muchos de los indicadores descubiertos inicialmente.

Un gran reconocimiento para MITRE por crear el marco ATT&CK.

¡Las solicitudes de extracción, tickets de incidencias y nuevas incorporaciones serán muy apreciadas!

Mitre ATT&CK

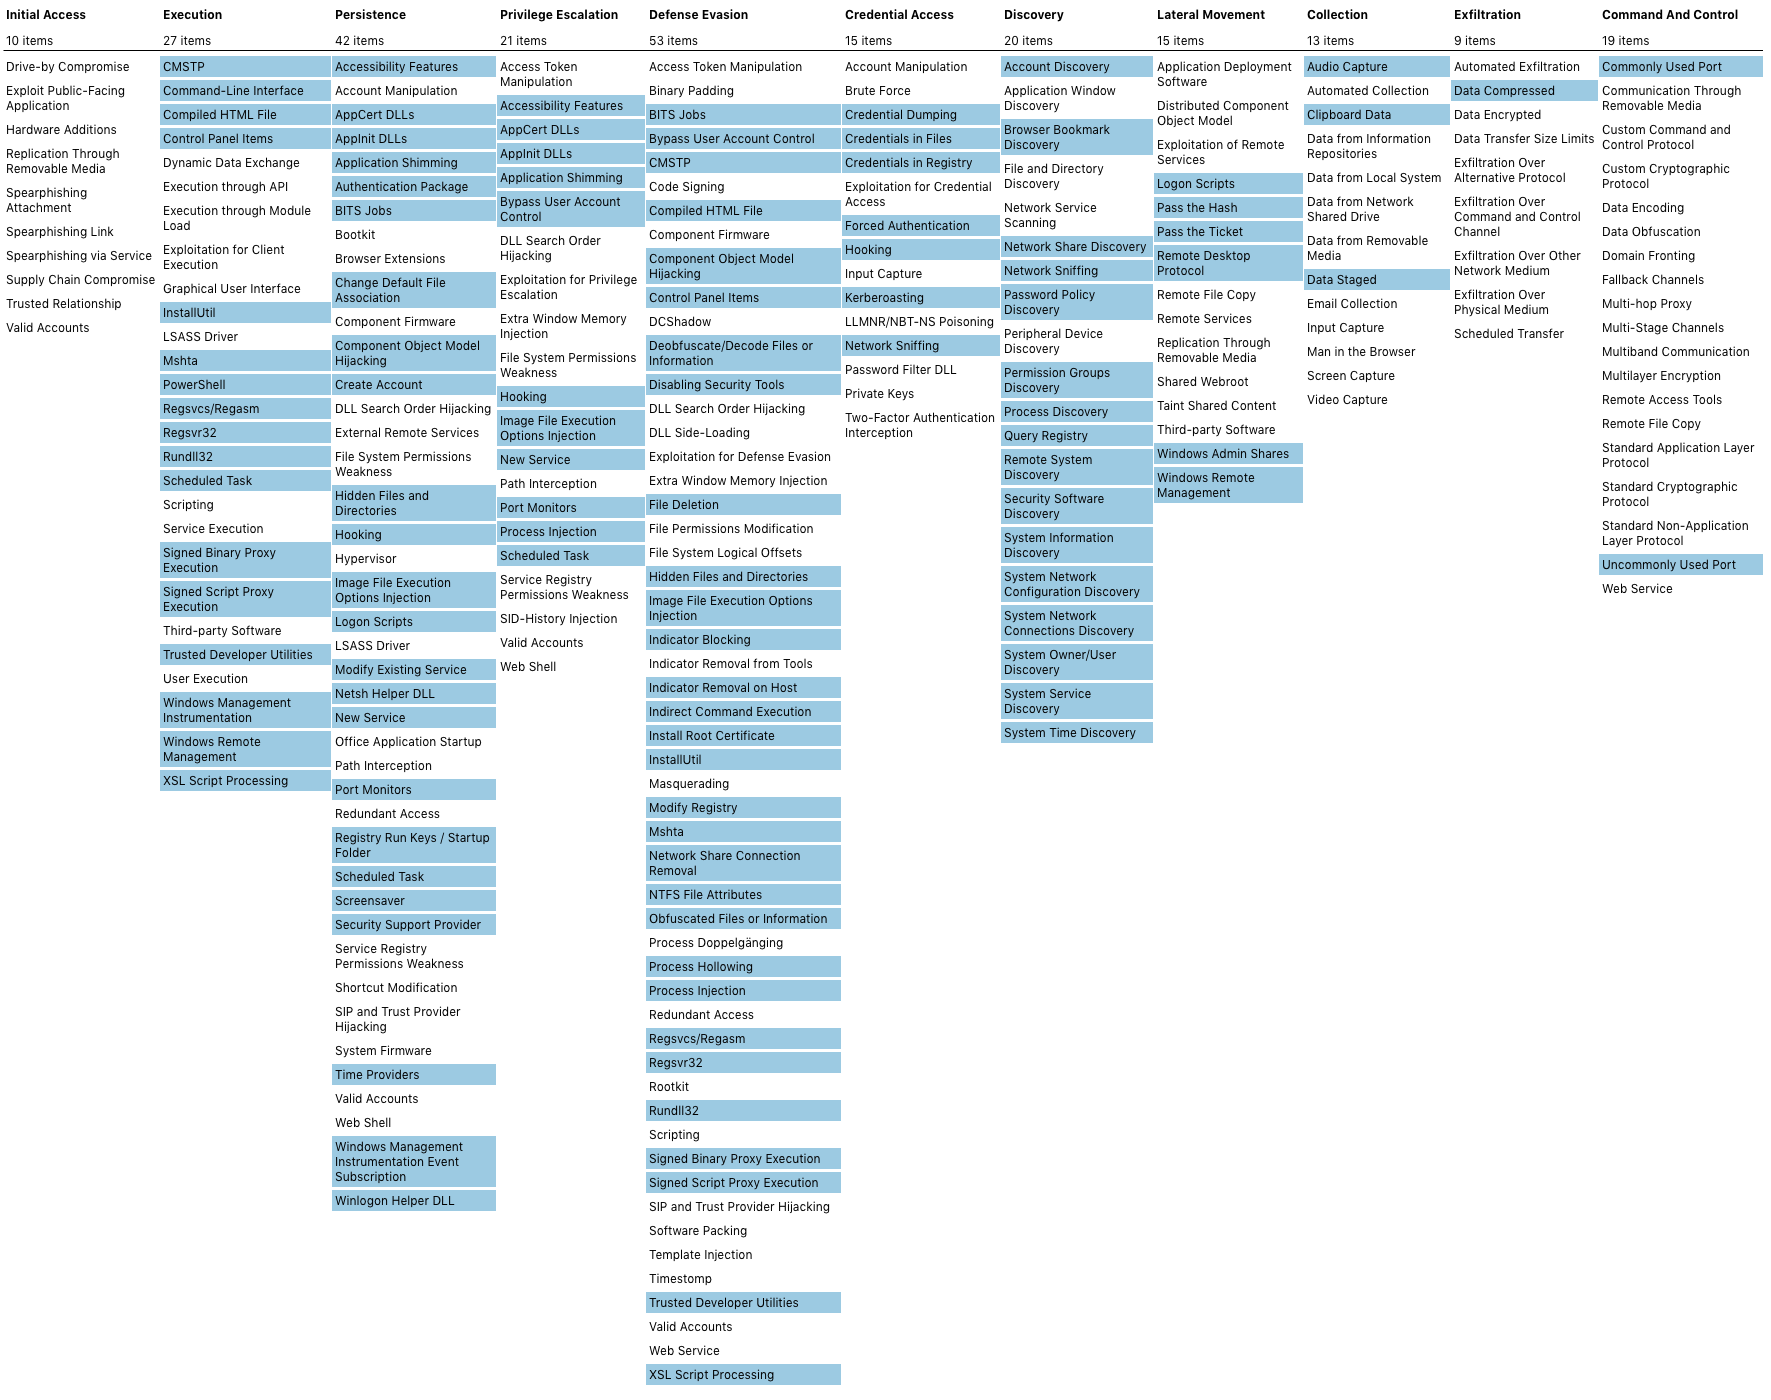
Me esfuerzo por mapear todas las búsquedas al marco ATT&CK. Una exportación actual del navegador ATT&CK de todas las configuraciones vinculadas se encuentra aquí y se puede ver aquí Mapping
Acciones requeridas después de la implementación

  • Sigue todos los pasos en la página Acerca de la aplicación, asegúrate de que se cumplan todos los requisitos.
  • Asegúrate de que el índice threathunting esté presente en tus indexadores.
  • Edita las macros para que se adapten a tu entorno > https://YOURSPLUNK/en-US/manager/ThreatHunting/admin/macros (asegúrate de que el sourcetype sea correcto)
  • La aplicación se envía sin archivos de búsqueda de listas blancas; deberás crearlos tú mismo. Esto es para que no los sobrescribas accidentalmente al actualizar la aplicación.
  • Instala los csv de búsqueda o créalos tú mismo; los csv vacíos están aquí

Una guía paso a paso escrita amablemente por Kirtar Oza se puede encontrar aquí

Uso

Una explicación más detallada de todas las funciones se puede encontrar aquí o en esta publicación de blog


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




