
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit
 ossf/allstar
Aplicación de GitHub para establecer y aplicar políticas de seguridad
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
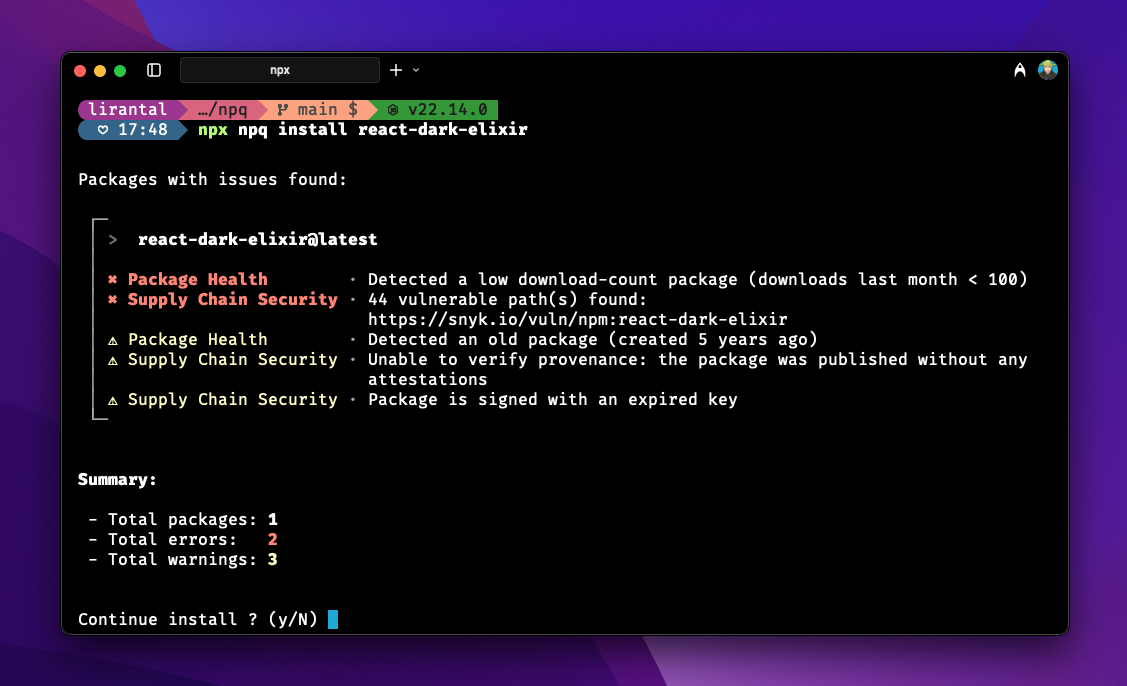 lirantal/npq
Instala paquetes npm de forma segura auditándolos en la etapa previa a la instalación.
 al0ne/linuxcheck
Herramienta de respuesta a emergencias/recopilación de información/detección de vulnerabilidades en Linux, compatible con más de 70 comprobaciones en…
 ossf/criticality_score
Calcula una puntuación de criticidad para proyectos de código abierto a partir de métricas de repositorio, contribuyentes y dependencias para…
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 in-toto/in-toto
Protege la integridad de la cadena de suministro de software verificando que cada paso lo realicen funcionarios autorizados, mediante metadatos de…
 pypa/advisory-database
Base de datos comunitaria de avisos de seguridad para paquetes de Python en PyPI, que proporciona datos estructurados de vulnerabilidades en formato…
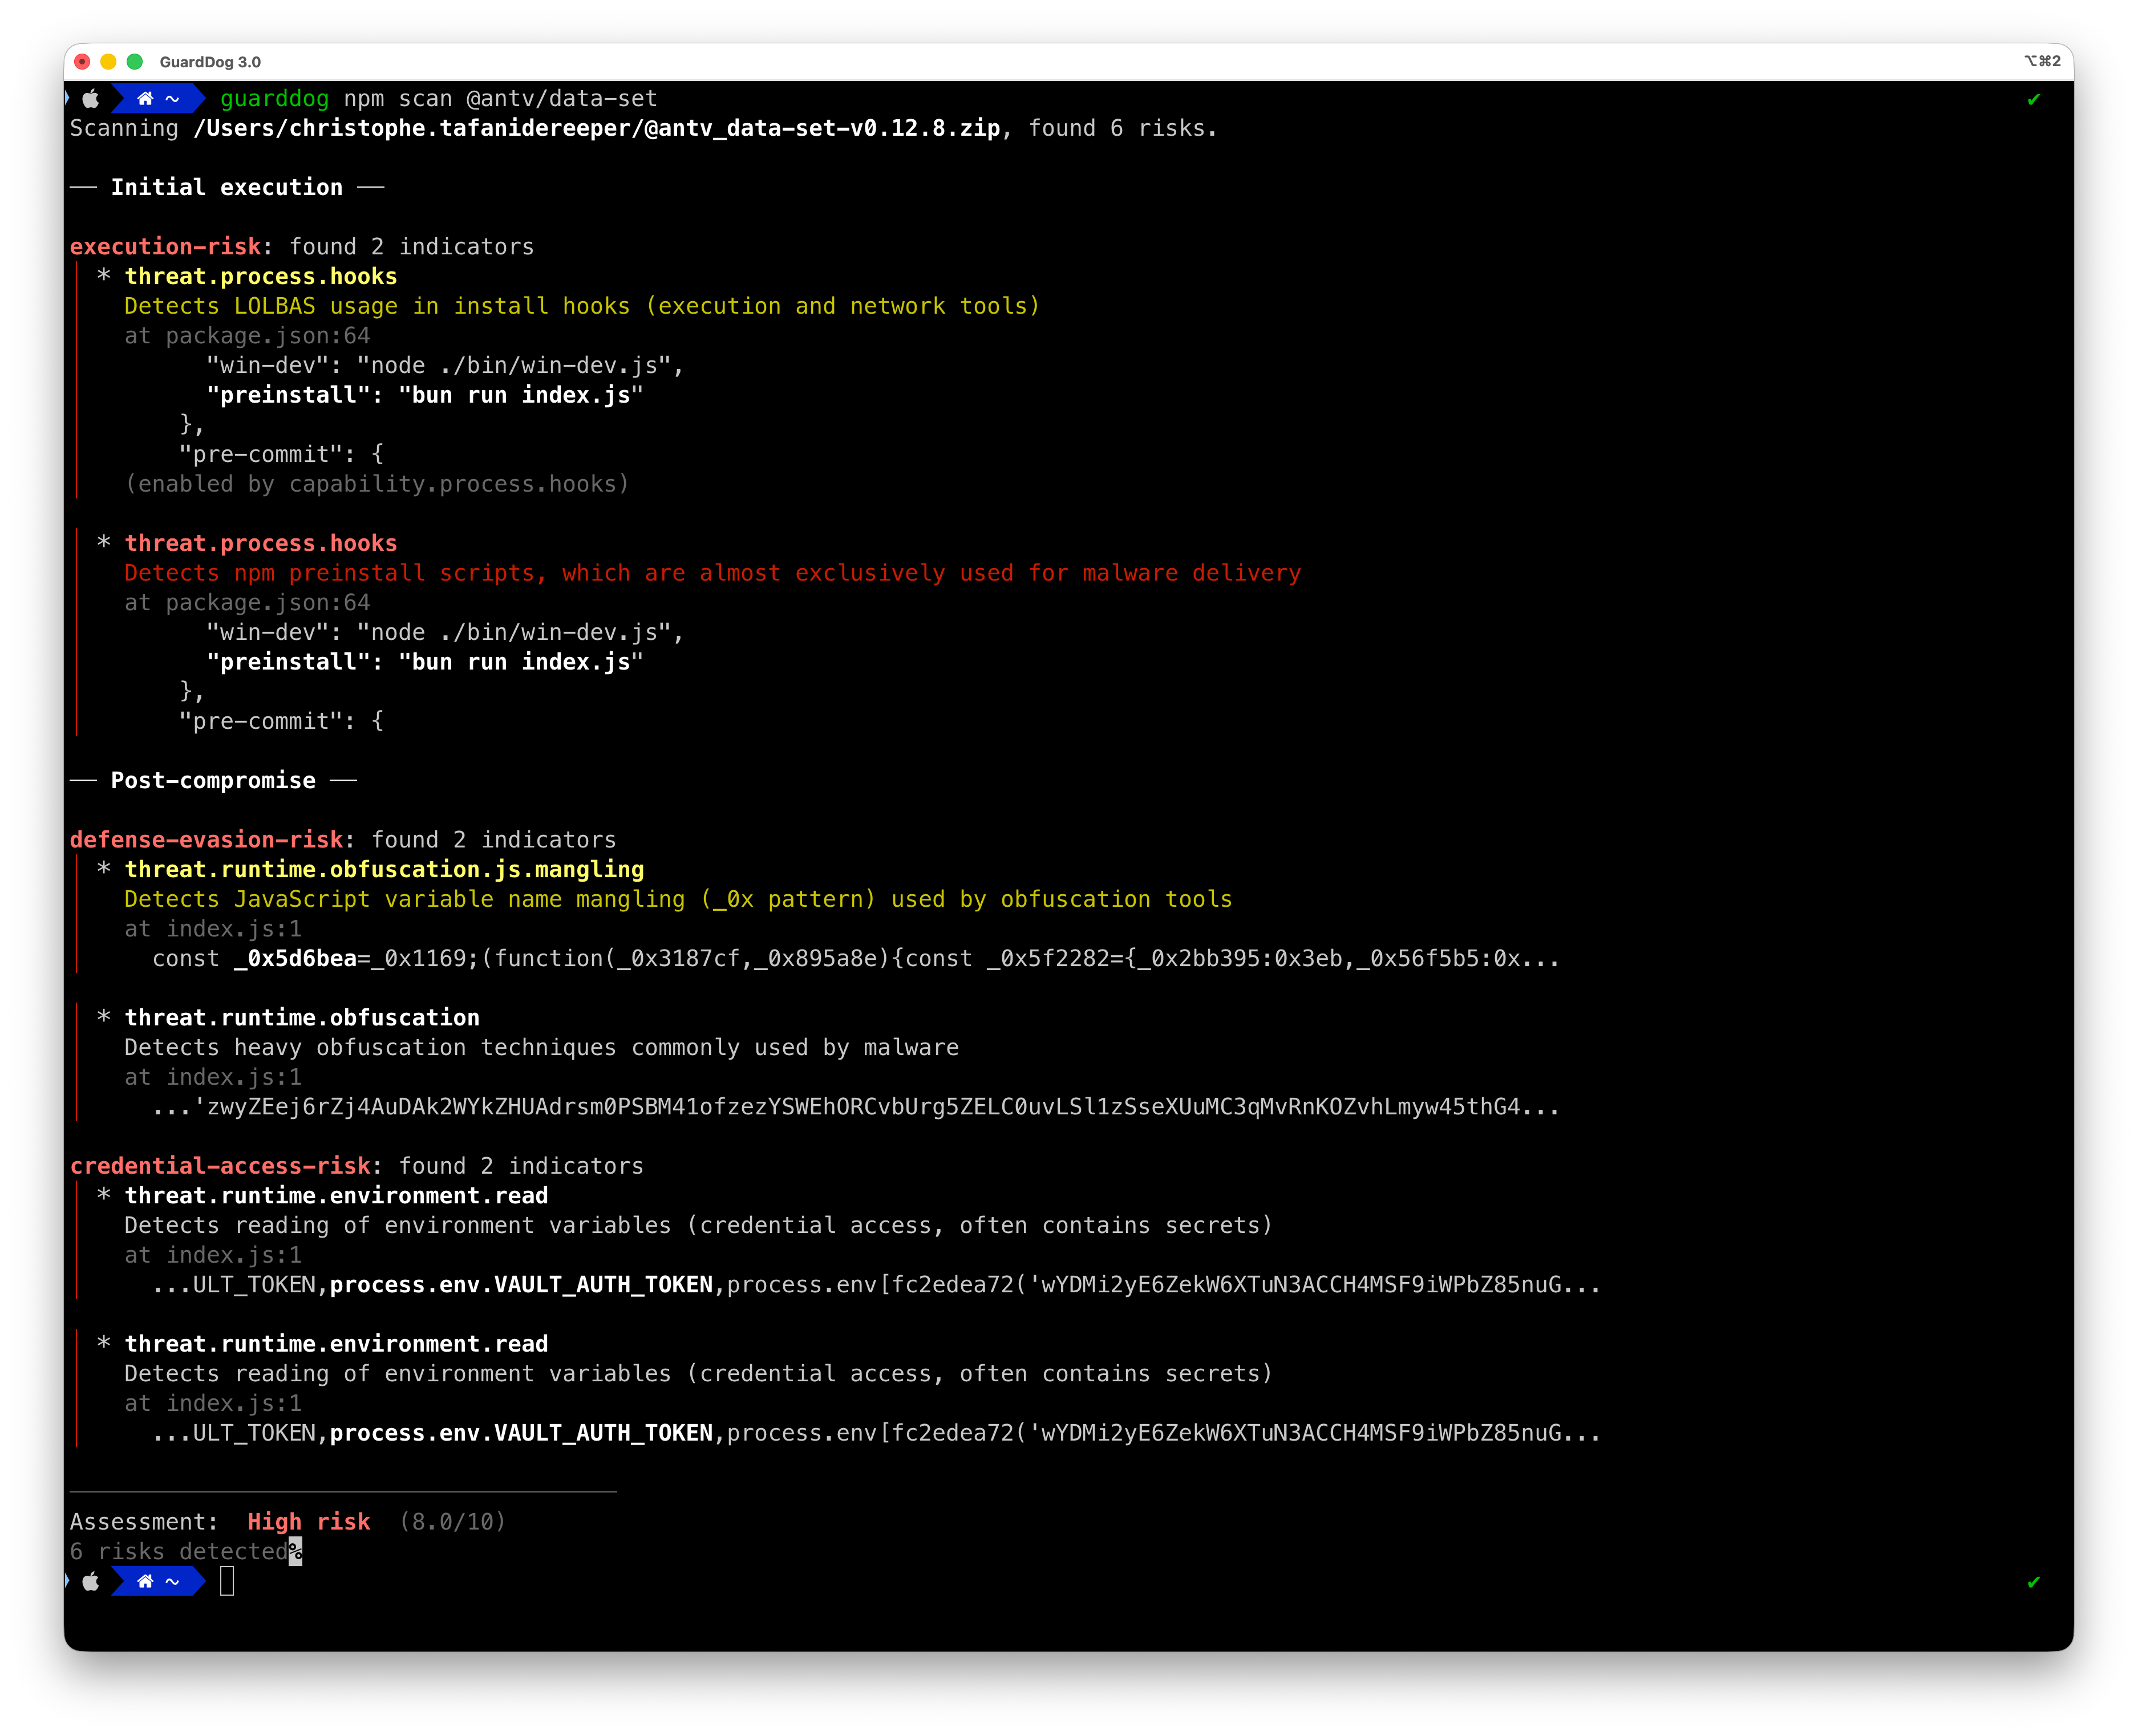 datadog/guarddog
🐍 🔍 GuardDog es una herramienta CLI para identificar paquetes maliciosos de PyPI y npm
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 google/capslock
Herramienta CLI para analizar las capacidades de paquetes Go mediante el rastreo de llamadas transitivas a operaciones privilegiadas de la biblioteca…
 asamassekou10/ship-safe
El agente de seguridad independiente para software escrito por IA. Encuentra problemas, investiga si son reales y te muestra la evidencia. Núcleo…
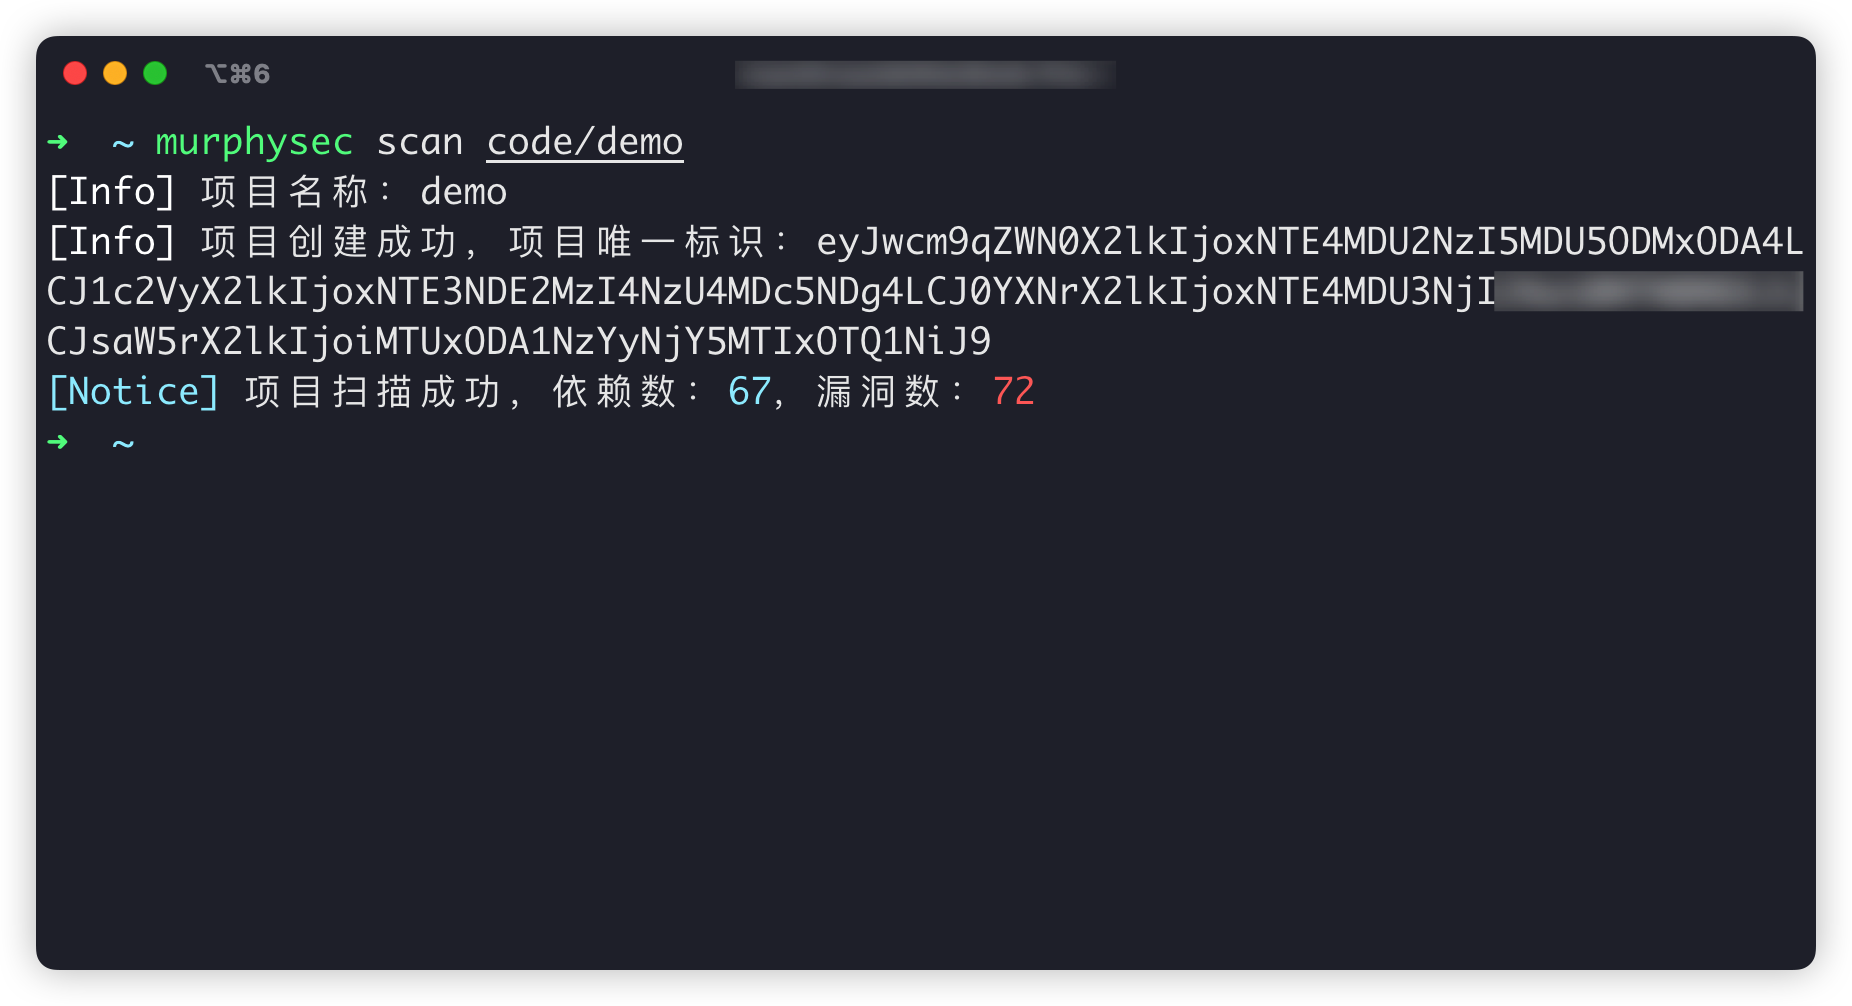 murphysecurity/murphysec
Una herramienta de código abierto enfocada en la seguridad de la cadena de suministro de software. 墨菲安全 se centra en la seguridad de la cadena de…
 trailofbits/fickling
Un decompilador de pickling de Python y analizador estático
 chainguard-dev/melange
Compila código fuente en paquetes APK auditables y firmados mediante pipelines declarativos para Wolfi/Alpine, con emulación QEMU multiarquitectura y…
 owasp/apts
OWASP Estándar de Pruebas de Penetración Autónomas
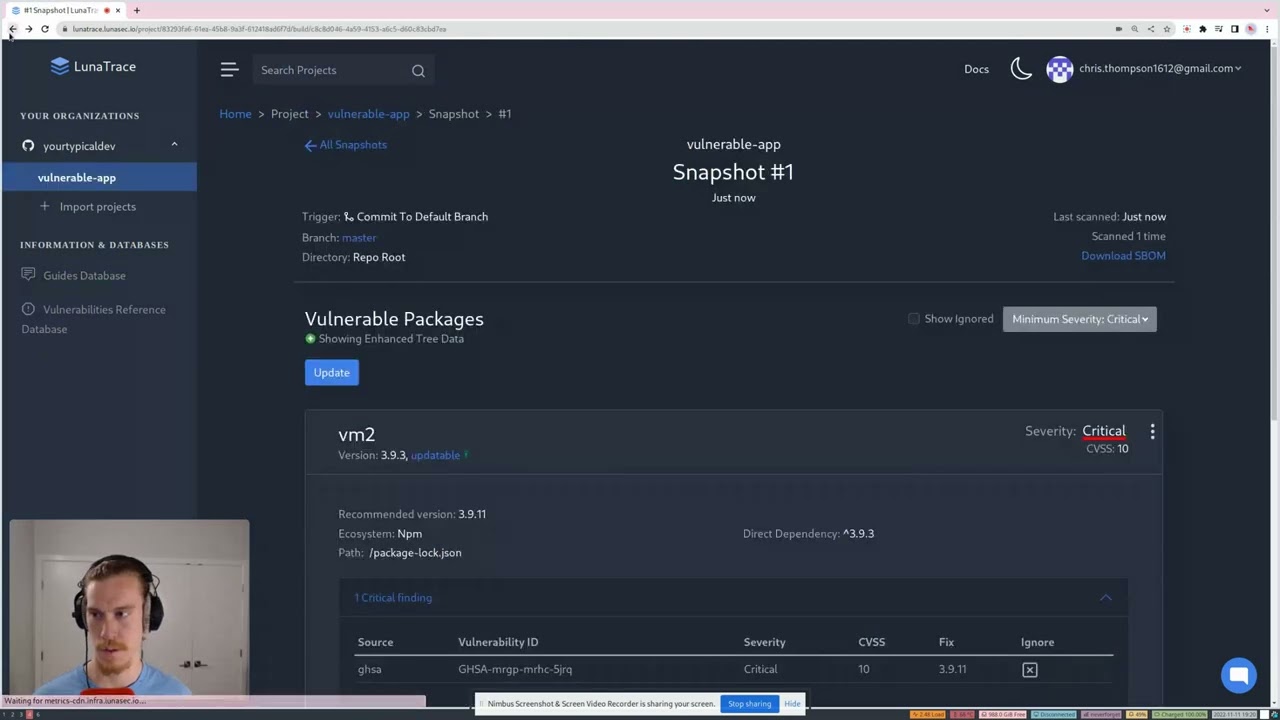 lunasec-io/lunasec
LunaSec - Escáner de seguridad de dependencias que te notifica automáticamente sobre vulnerabilidades como Log4Shell o node-ipc en tus Pull Requests…







