
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit
 danielruf/snyk-js-jquery-565129
parches para SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023, incluye los parches para SNYK-JS-JQUERY-174006,…
 iqtlabs/auraborealisapp
¿Sabes qué hay en tus paquetes de Python? Una herramienta para visualizar datos de auditoría de seguridad del registro de paquetes de Python.
 teyhouse/cve-2024-3094
Comprobación de vulnerabilidad de K8S y Docker para CVE-2024-3094
 praetorian-inc/gato
Herramienta de enumeración y ataque de pipelines de GitHub Actions
 rootlug/aura
Project Aura: Auditoría de seguridad e introspección de código
 maweil/bidi_char_detector
Comprueba la existencia de caracteres BIDI de Unicode en tus archivos que pueden ser mal utilizados para ataques a la cadena de suministro. Ver…
 jacobtread/l4j-vuln-patch
Esta herramienta parchea la vulnerabilidad CVE-2021-44228 de Log4J presente en todas las versiones de Minecraft. NOTA: ESTA HERRAMIENTA DEBE VOLVERSE…
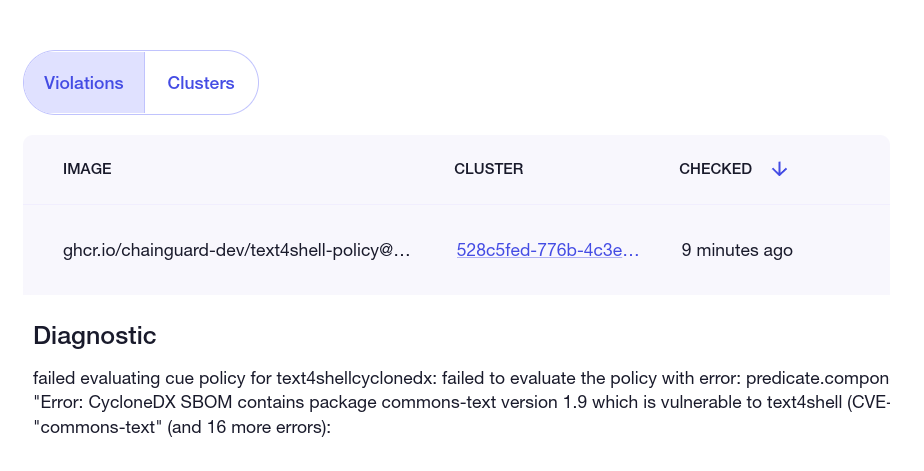 chainguard-dev/text4shell-policy
Demo de ClusterImagePolicy para cve-2022-42889 text4shell
 przemoc/xz-backdoor-links
apocalypxze: backdoor de xz (2024), también conocido como CVE-2024-3094, enlaces relacionados
 mss/log4shell-hotfix-side-effect
Caso de prueba para comprobar si el hotfix de Log4Shell/CVE-2021-44228 generará alguna excepción inesperada
 vishnunandan555/cordon
Ejecute cualquier comando dentro de una vista restringida del sistema de archivos en Linux.
 rauc/rauc-1.5-integration
ejemplos de integración para el arreglo de CVE-2020-25860
 nomograph/kit
Gestor de registro de herramientas verificado. Gestiona cadenas de herramientas de desarrollo desde registros basados en git.
 rubenmamo/cve-2017-0248-test
Proyecto de ejemplo para probar el uso de Microsoft.CodeDom.Providers.DotNetCompilerPlatform 2.0.1 que provoca CVE-2017-0248
 leetxyz/cve-2021-44228-advisories
Lista de avisos de empresas sobre log4j
 giz-berlin/quasar-app-webpack-json5-vulnerability
Reproducción mínima de CVE-2022-46175 que demuestra una vulnerabilidad de contaminación de prototipos JSON5 en proyectos webpack de Quasar para…








