
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit
 google/osv-scanner
 chef-cft/inspec_cve_2019_15224
Ejemplo de perfil InSpec para detectar la presencia de una gem maliciosa rest-client (CVE-2019-15224)
 qi-scape/scan-shai-hulud
Detecta CVE-2026-45321 Mini Shai-Hulud compromiso en la cadena de suministro — escanea en busca de 170 paquetes npm y 2 paquetes PyPI envenenados en…
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 Investigación de puerta trasera de XZ Utils - visualizador de superficie de ataque, verificador de vulnerabilidades del sistema y…
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 niffyhunt/wraithwall-toolkit
Herramientas de ingeniería de engaño extraídas de una plataforma de producción que toma tráfico de atacantes en vivo, tokens canario de cadena de…
 vinnimarcon/log4j-updater
Log4J Updater Bash Script para automatizar el proceso de actualización del framework en numerosas máquinas y prevenir el CVE-2021-44228
 yamory/cve-2021-32804
Entorno de reproducción basado en Docker para CVE-2021-32804, una vulnerabilidad de path traversal en node-tar que afecta a npm, con scripts de…
 csirttrizna/cve-2024-55587
Prueba de concepto del exploit para CVE-2024-55587 en libarchive, que demuestra la extracción insegura mediante archivos ZIP maliciosos.
 10cks/cve-2024-32002-exp
# PoC en Bash para CVE-2024-32002 que explota Git clone con submódulos maliciosos y enlaces simbólicos para ejecutar comandos arbitrarios en Windows…
 geeksikhsecurity/ai-tool-poisoning-guard
Regla gratuita de línea base de seguridad para Claude Code, Codex y Cursor: trata las descripciones de herramientas MCP como entrada no confiable…
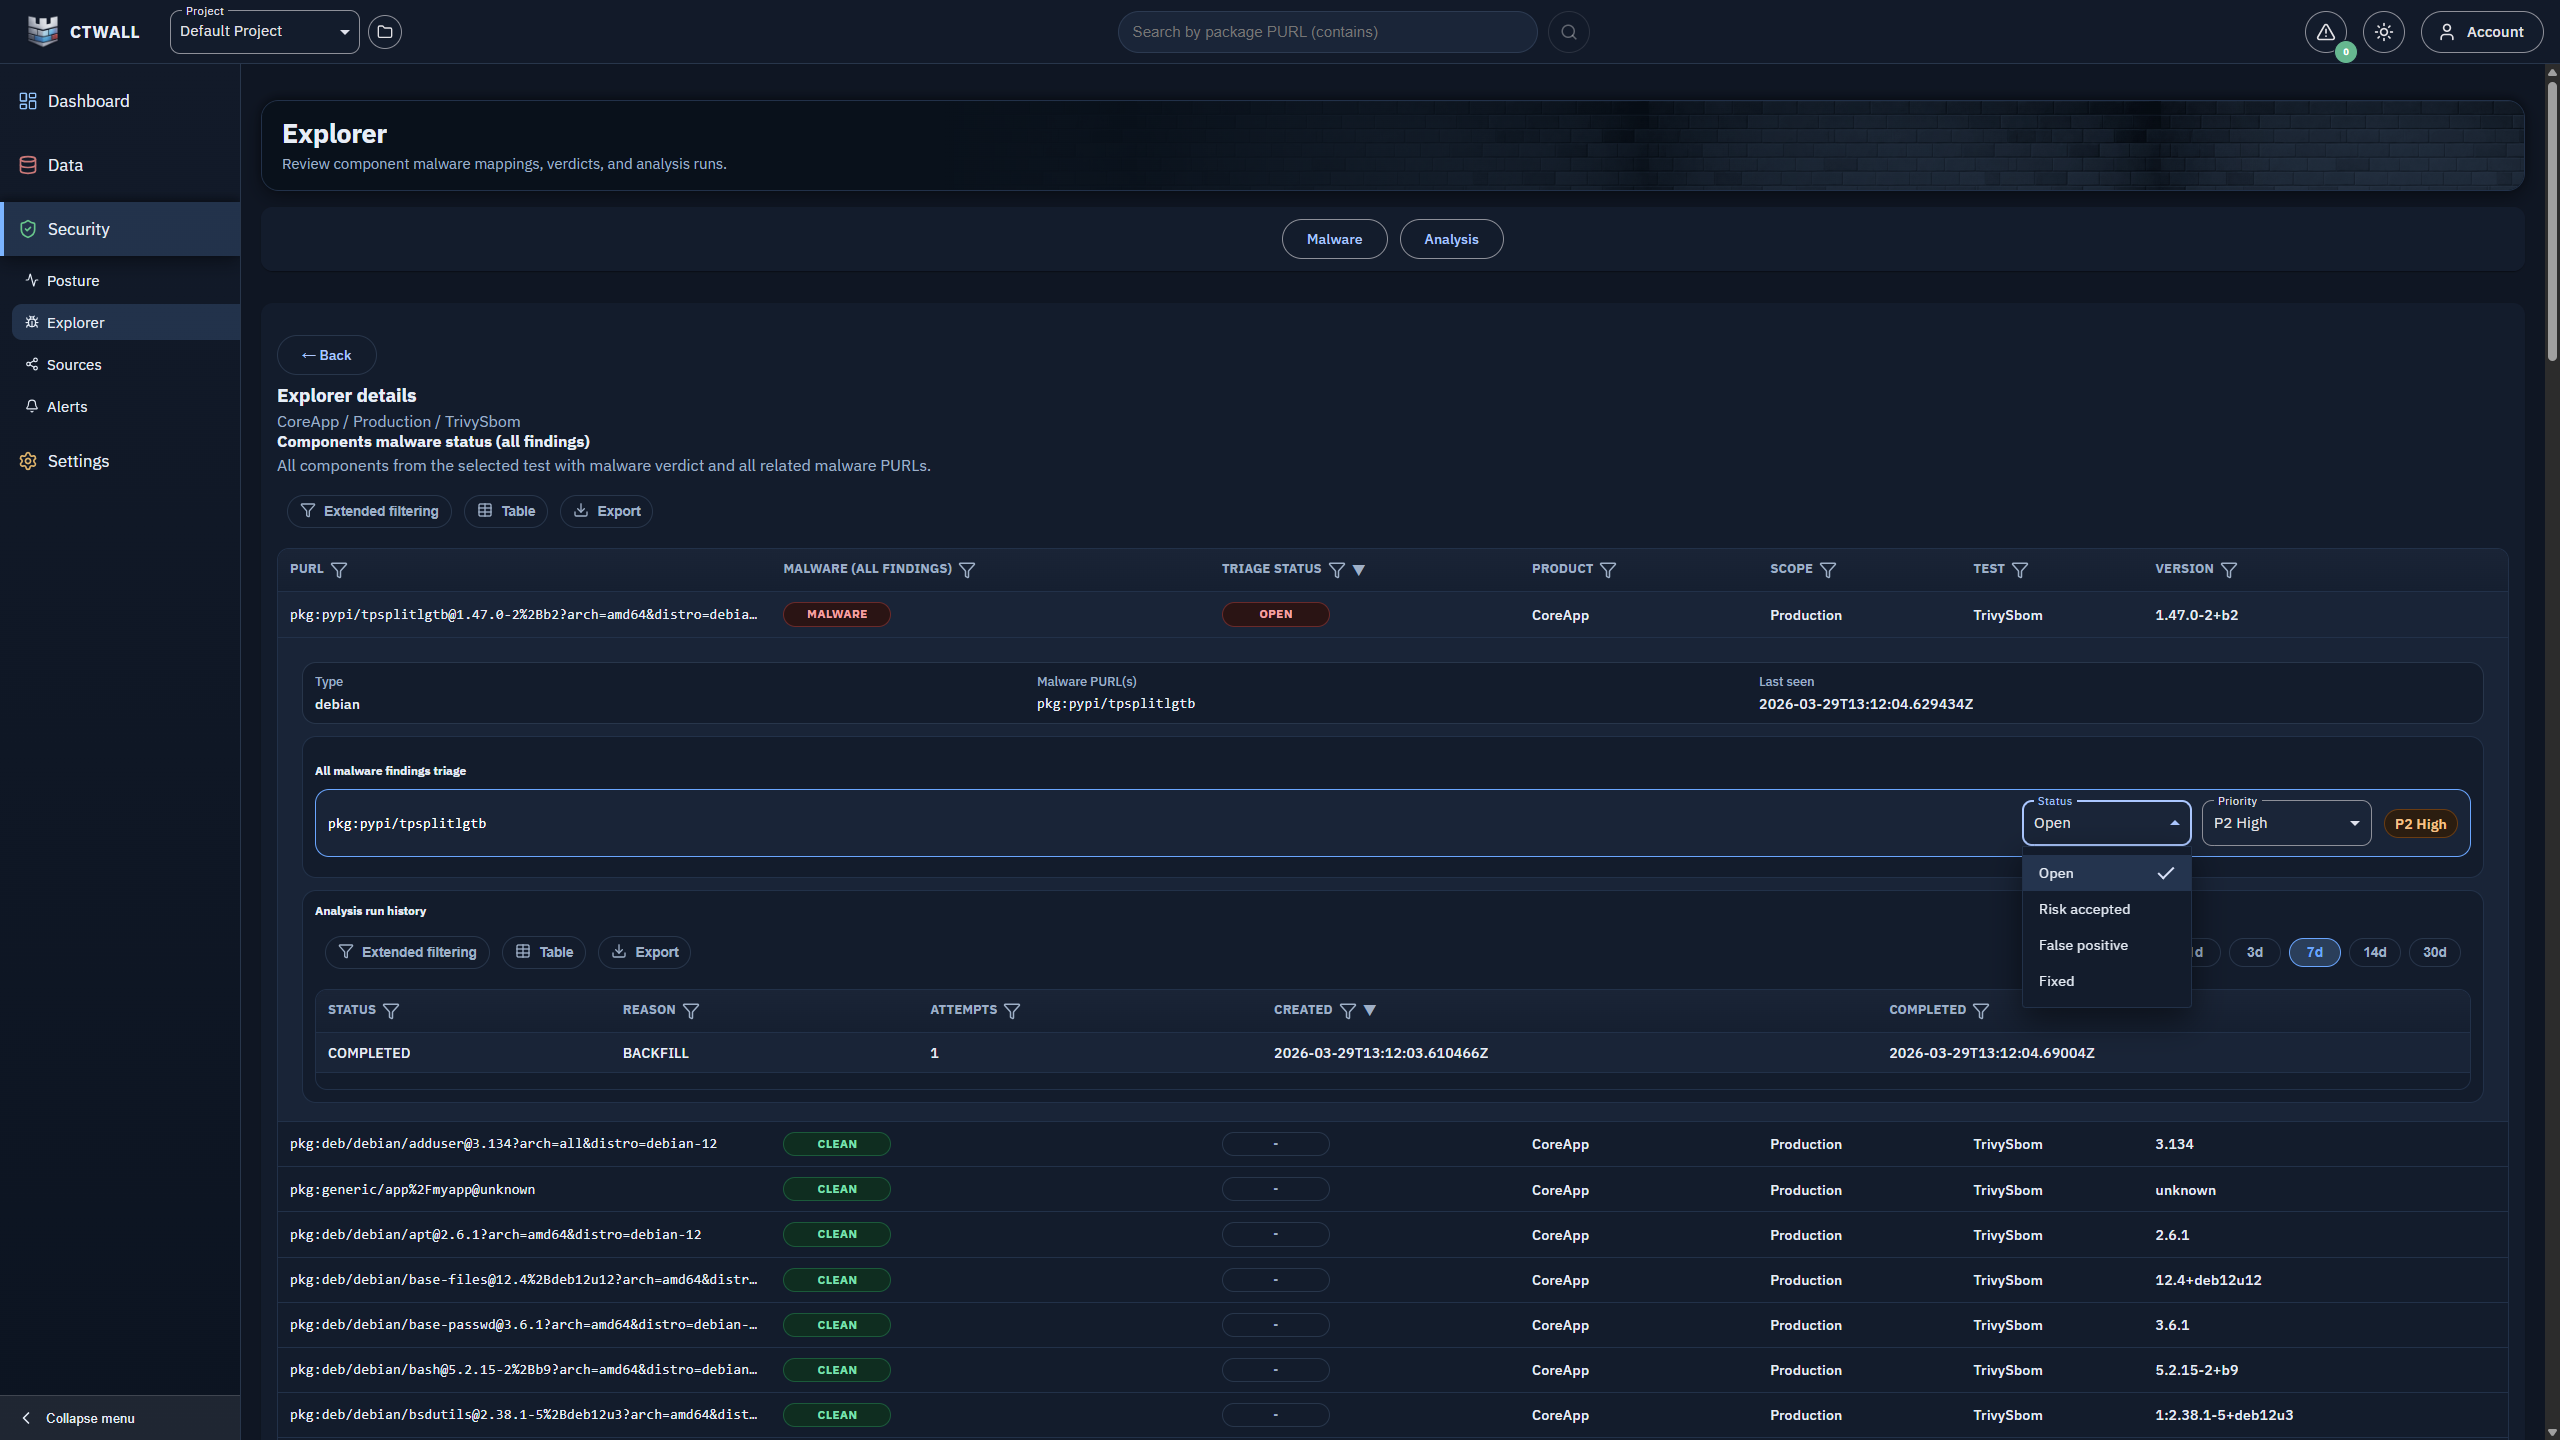 cybergabisoft/ctwall
La plataforma CTWall (ChainThreatWall) ayuda a los equipos de Seguridad, DevOps y Producto a tomar decisiones de riesgo más rápido al usar datos de…
 bfengj/cve-2024-32002-exploit
Exploit de prueba de concepto para CVE-2024-32002, una vulnerabilidad de submódulo de Git que permite la ejecución de código arbitrario mediante…
 tina94happy/spring-web-5xx-mitigated-version
Versión mitigada para CVE-2016-1000027 spring web.
 helsecert/cve-2021-44228
Guía en noruego sobre las vulnerabilidades de Log4j (CVE-2021-44228, CVE-2021-45046, CVE-2021-45105, CVE-2021-4104, CVE-2019-17571) con scripts de…
 bella-bc/xz-backdoor-cve-2024-3094-check
Verifique si su versión instalada de xz-utils es vulnerable al backdoor CVE-2024-3094
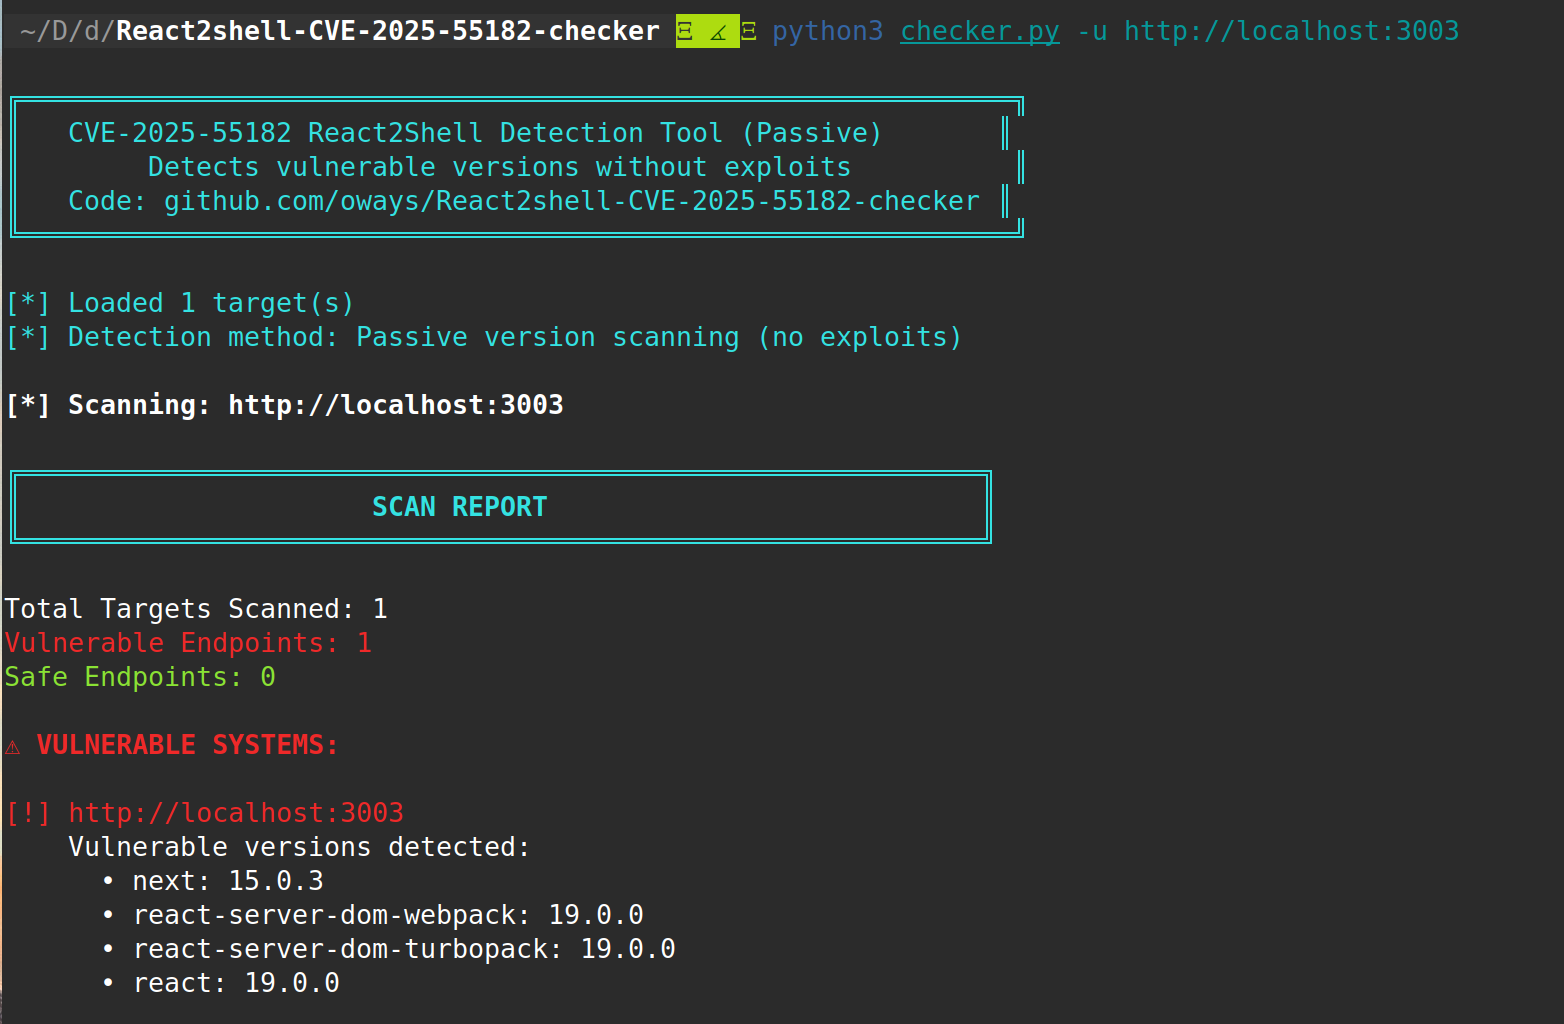 oways/react2shell-cve-2025-55182-checker
Herramienta de detección pasiva de CVE-2025-55182 para React Server Components vulnerables. Escanea package.json, paquetes JavaScript, cabeceras HTTP…
 scitotec/log4j-recognizer
Un asistente de Java para identificar log4j en el classpath actual.








