
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit

 certcc/cve-2021-44228_scanner
Escáneres para archivos Jar que puedan ser vulnerables a CVE-2021-44228
 vishnunandan555/cordon
Ejecute cualquier comando dentro de una vista restringida del sistema de archivos en Linux.
 nomograph/kit
Gestor de registro de herramientas verificado. Gestiona cadenas de herramientas de desarrollo desde registros basados en git.
 openclarity/openclarity
OpenClarity es una plataforma de código abierto diseñada para mejorar la seguridad y la observabilidad de aplicaciones e infraestructura nativas de…
 praetorian-inc/gato
Herramienta de enumeración y ataque de pipelines de GitHub Actions
 fluidattacks/makes
Un marco de cadena de suministro de software impulsado por Nix.
 rootlug/aura
Project Aura: Auditoría de seguridad e introspección de código
 reposaur/reposaur
Herramienta de cumplimiento de código abierto para plataformas de desarrollo.
 openclarity/kubeclarity
KubeClarity es una herramienta para la detección y gestión de la Lista de Materiales de Software (SBOM) y vulnerabilidades de imágenes de…
 skyscanner/whispers
Identificar secretos codificados en texto estructurado estático
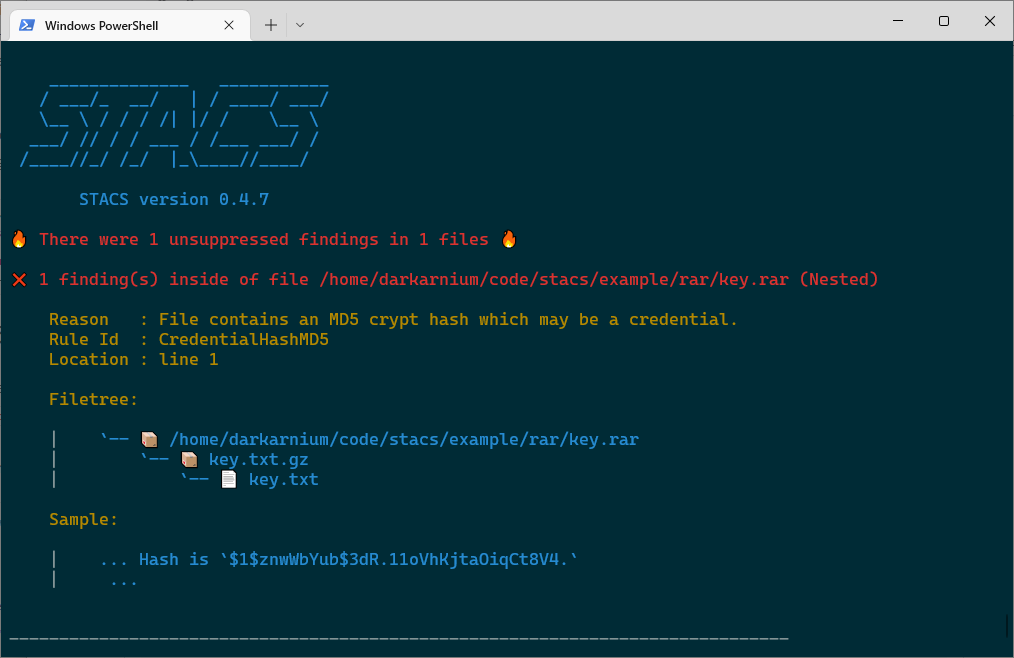 stacscan/stacs
Escáner Estático de Tokens y Credenciales
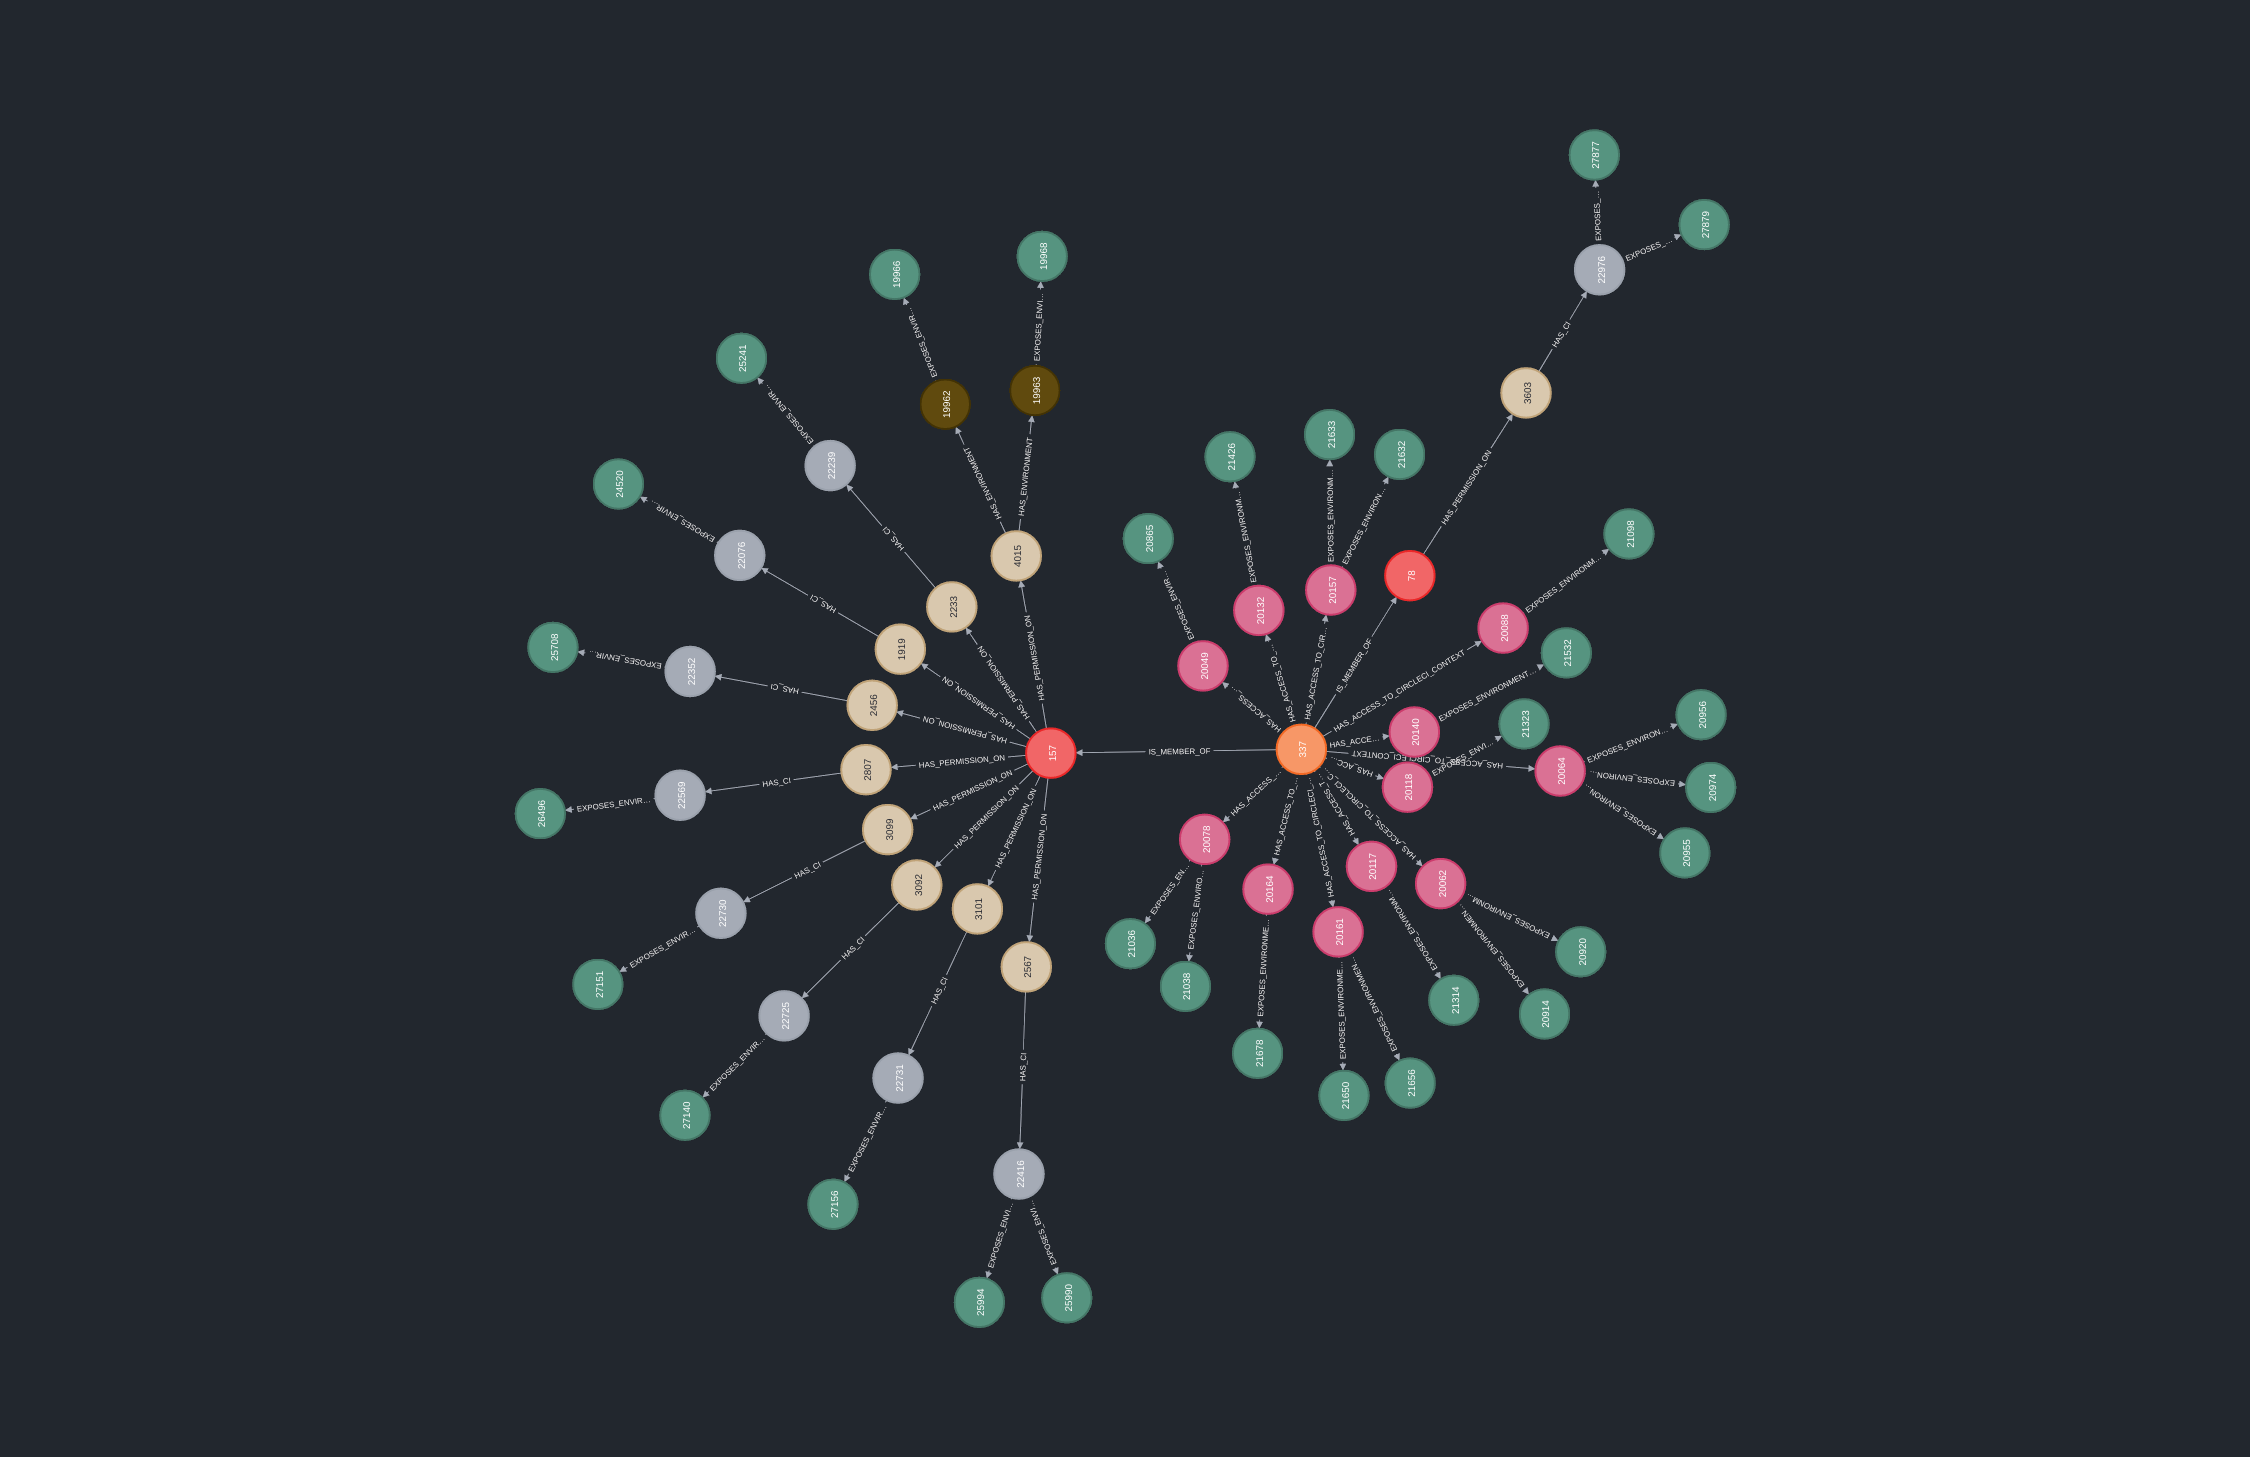 ovotech/gitoops
todos los caminos conducen a las nubes
 iqtlabs/auraborealisapp
¿Sabes qué hay en tus paquetes de Python? Una herramienta para visualizar datos de auditoría de seguridad del registro de paquetes de Python.
 anchore/anchore-engine
Un servicio que analiza imágenes de Docker y escanea en busca de vulnerabilidades.
 anteater/anteater
Anteater - Framework de verificación de compuertas CI/CD
 jeremylong/dependencycheck
El repositorio de dependency-check se ha movido:








