
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit

 reverserid/jurig
un agente de IA totalmente autónomo para ingeniería inversa
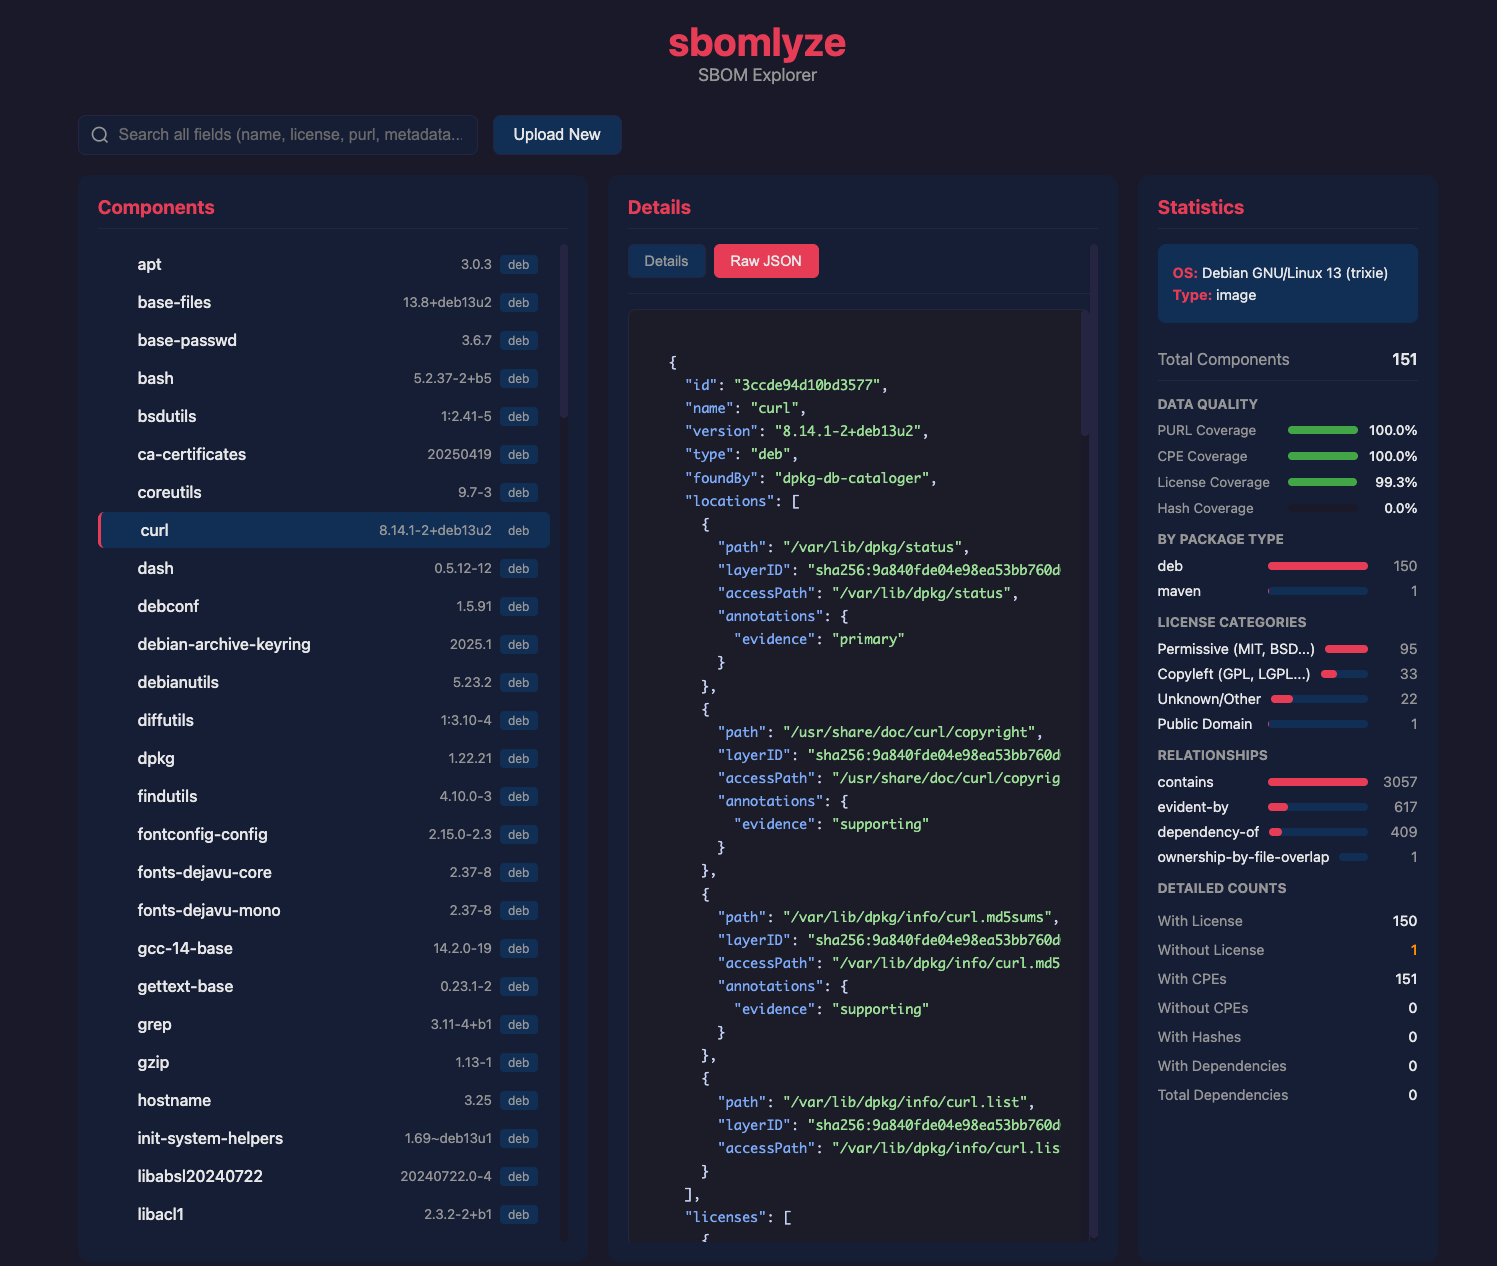 rezmoss/sbomlyze
Git diff para SBOMs—compara documentos CycloneDX, SPDX y Syft, detecta manipulaciones y controla la CI.
 elevenpaths/pesto
Extrae y analiza características de seguridad de archivos PE (ASLR, DEP, CFG, NO_SEH) a partir de DLLs y EXEs en directorios, almacenando los…
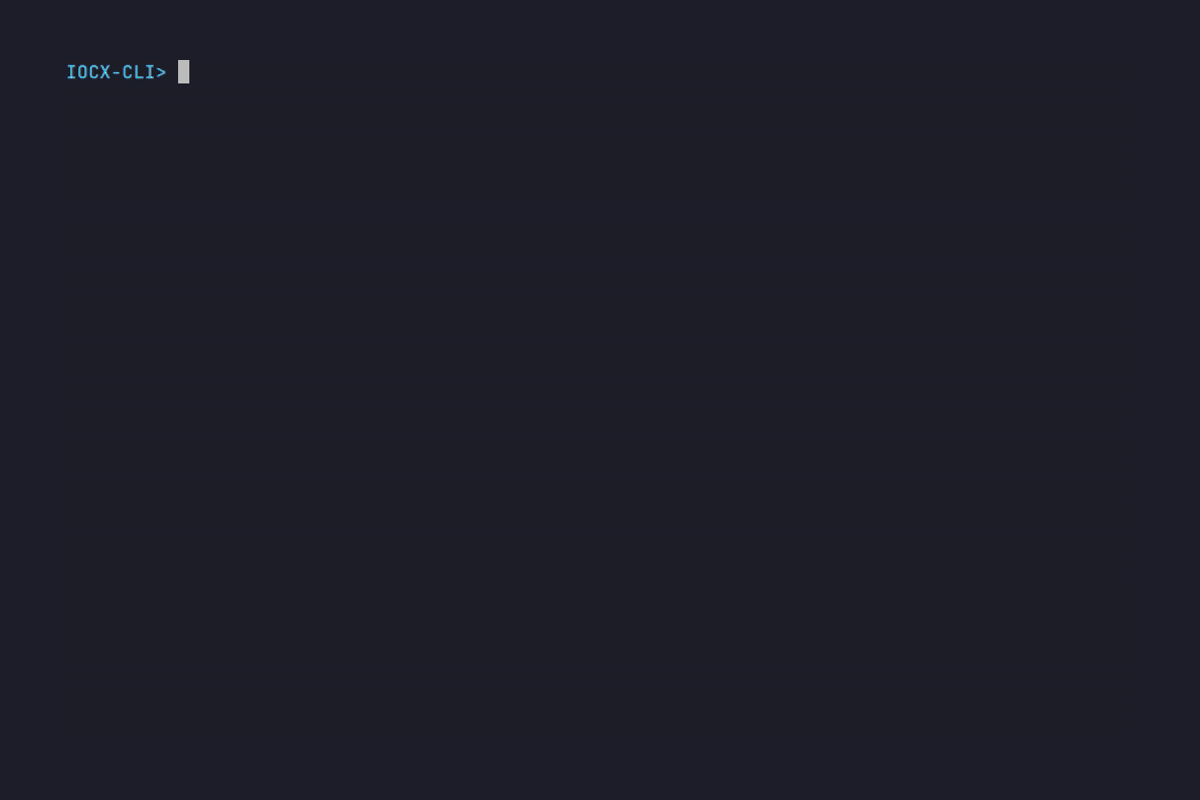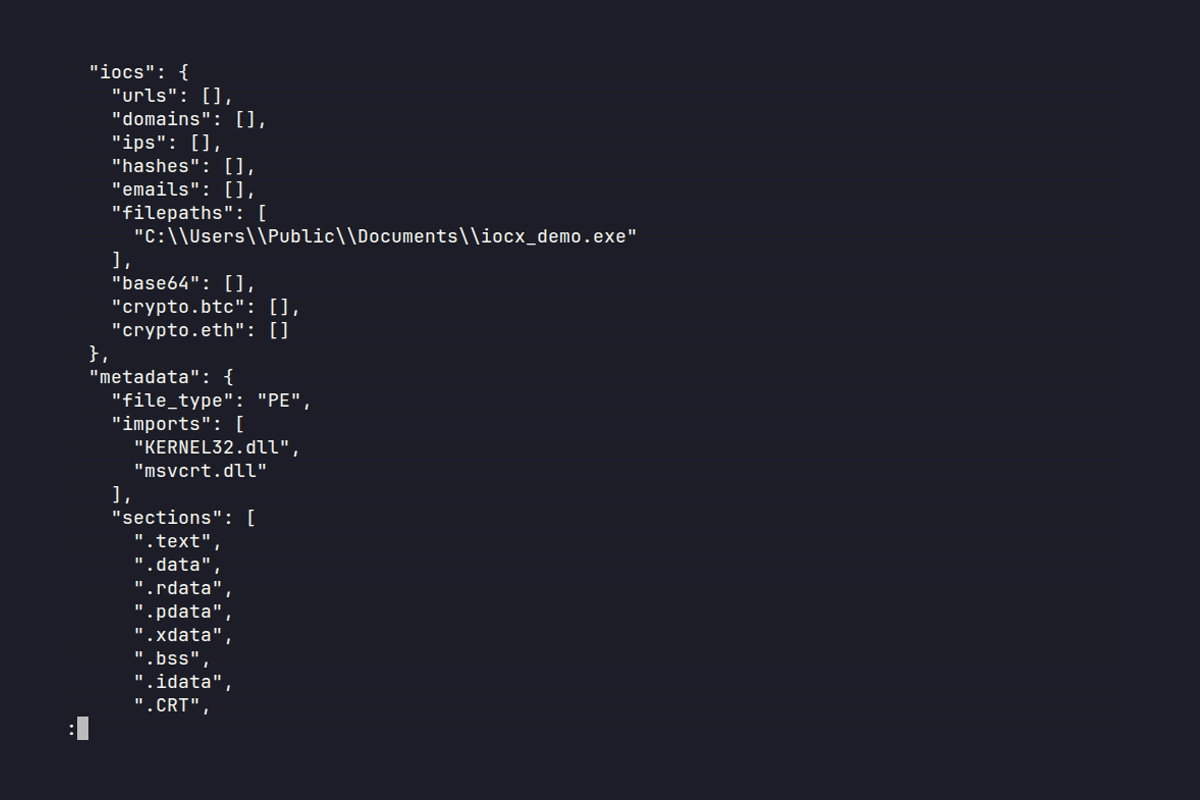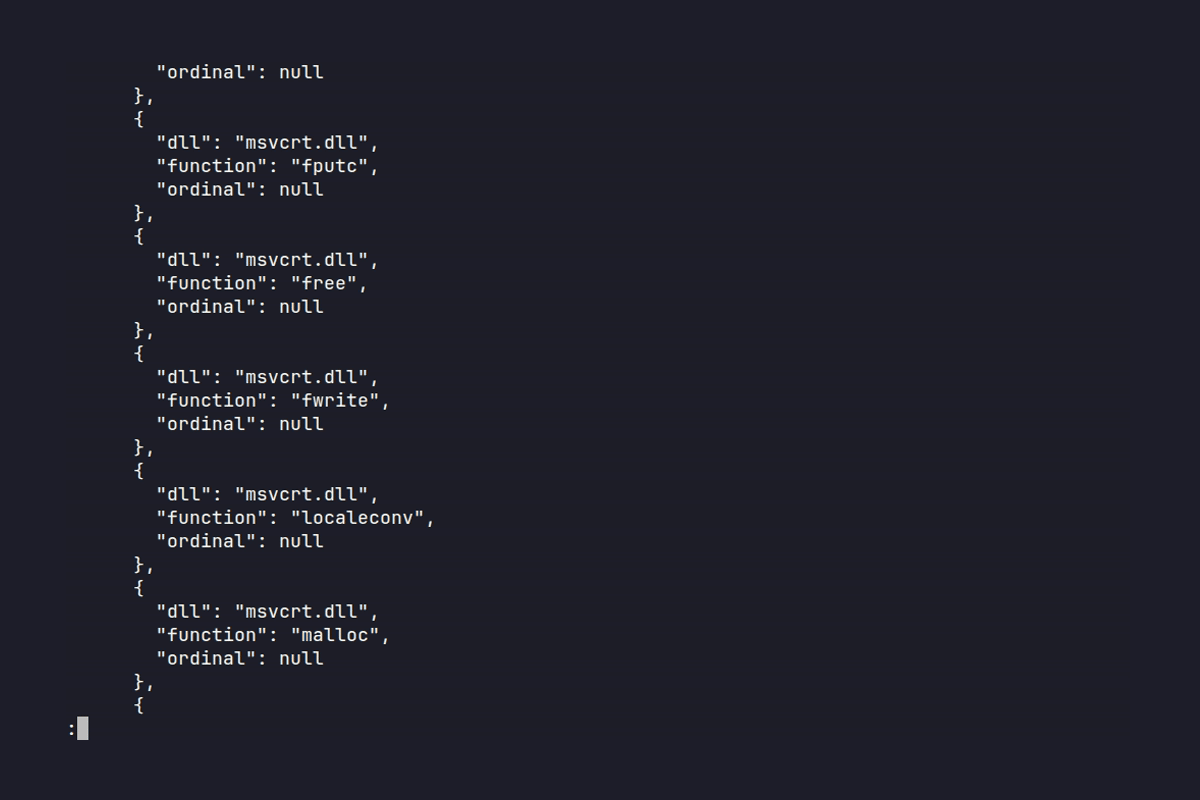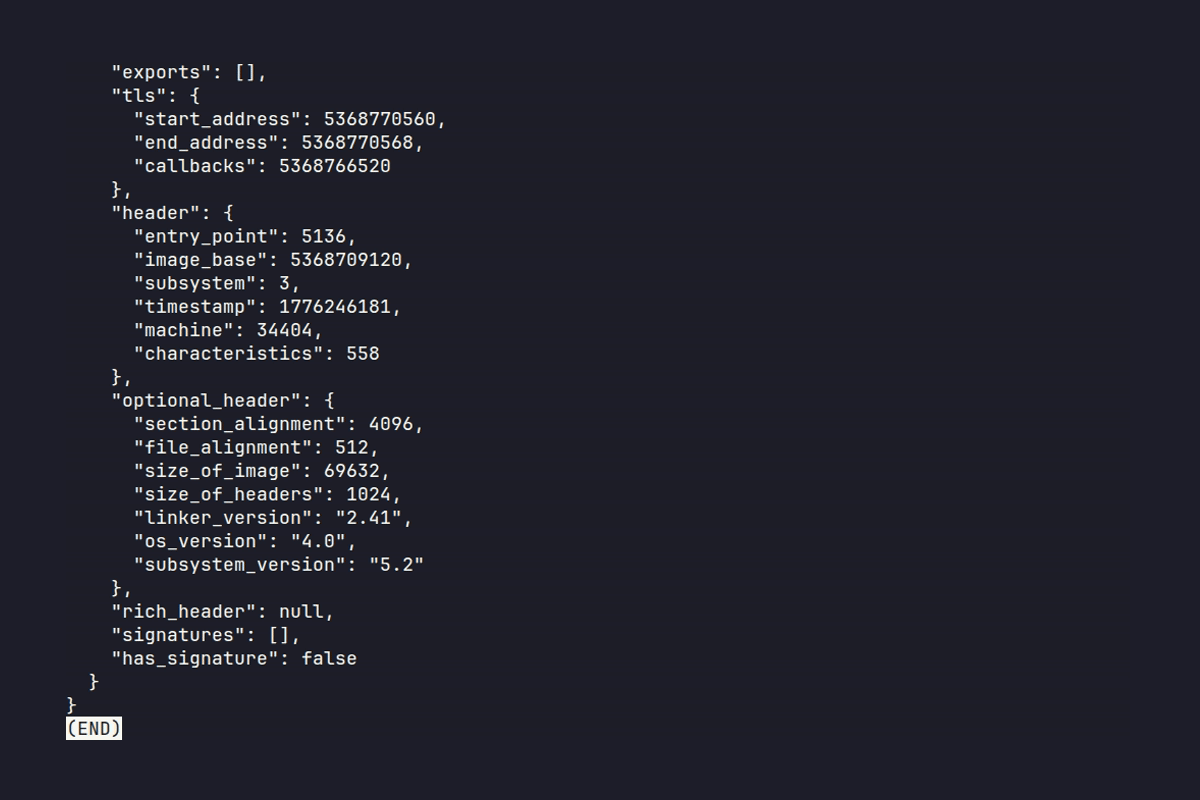 iocx-dev/iocx
Un motor de análisis estático, extensible y determinista, que extrae IOCs de alta señal de binarios PE y texto, construido para la automatización de…
 aethervm/aethervm
Plataforma de análisis y emulación de binarios nativa de LLVM que eleva código máquina AArch64 y x86_64 a LLVM IR para instrumentación, desofuscación…
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
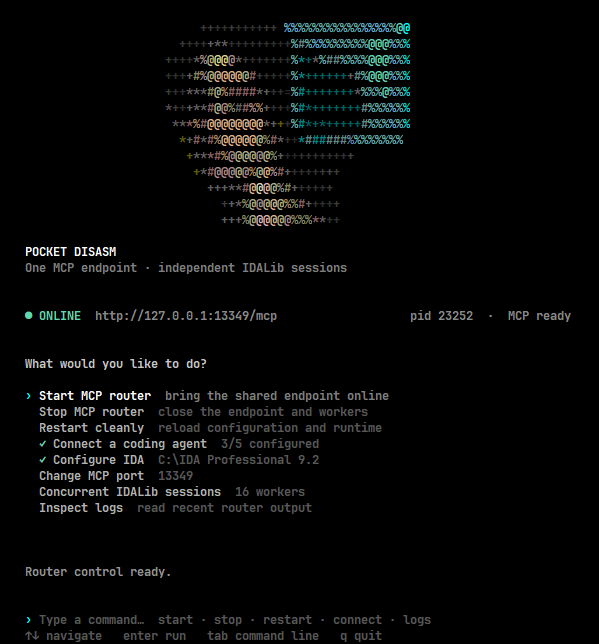 whoisqwerz/pocket_disasm
Enrutador MCP IDALib multisessión para agentes de codificación. Analiza múltiples binarios en paralelo con herramientas de ingeniería inversa…
 makerchecker/makerchecker
Puerta de enlace de seguridad de código abierto y escáner estático para agentes de IA. Implementa control de acceso basado en roles (RBAC),…
 codeshield-security/log4jshell-bytecode-detector
Escáner local de bytecode para la vulnerabilidad Log4JShell (CVE-2021-44228)

 ariary/trojansourcefinder
🔎 Ayuda a encontrar la vulnerabilidad Trojan Source en el código 👀 . Útil para la revisión de código en proyectos con múltiples colaboradores…
 yo-yo-yo-jbo/msf_shellcode_analysis
Análisis estático paso a paso de un shellcode de Windows de Metasploit: decodificación de payload de PowerShell, ofuscación XOR, recorrido de la PEB…
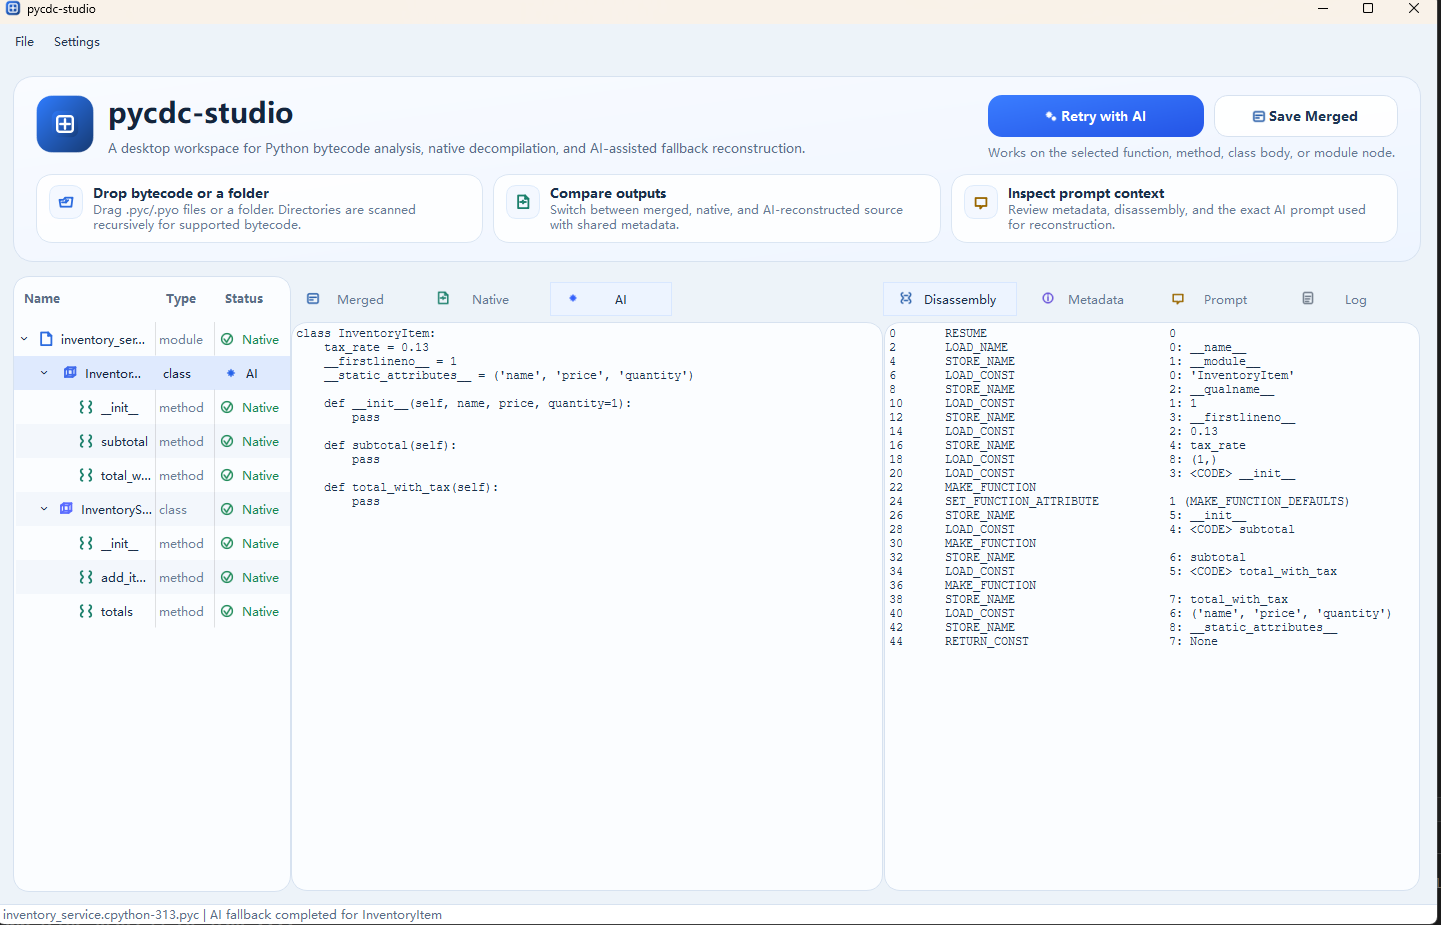 ddouworld/pycdc-studio
Una interfaz de escritorio de Qt Widgets para explorar bytecode de Python con pycdc/pycdas, inspeccionar descompilación nativa y utilizar respaldo de…
 friparia/nginx_rift_scan_cve_2026_42945
Escaneo de CVE de Reescritura de Nginx(CVE-2026-42945 nginx-rift CVE-2026-9256)
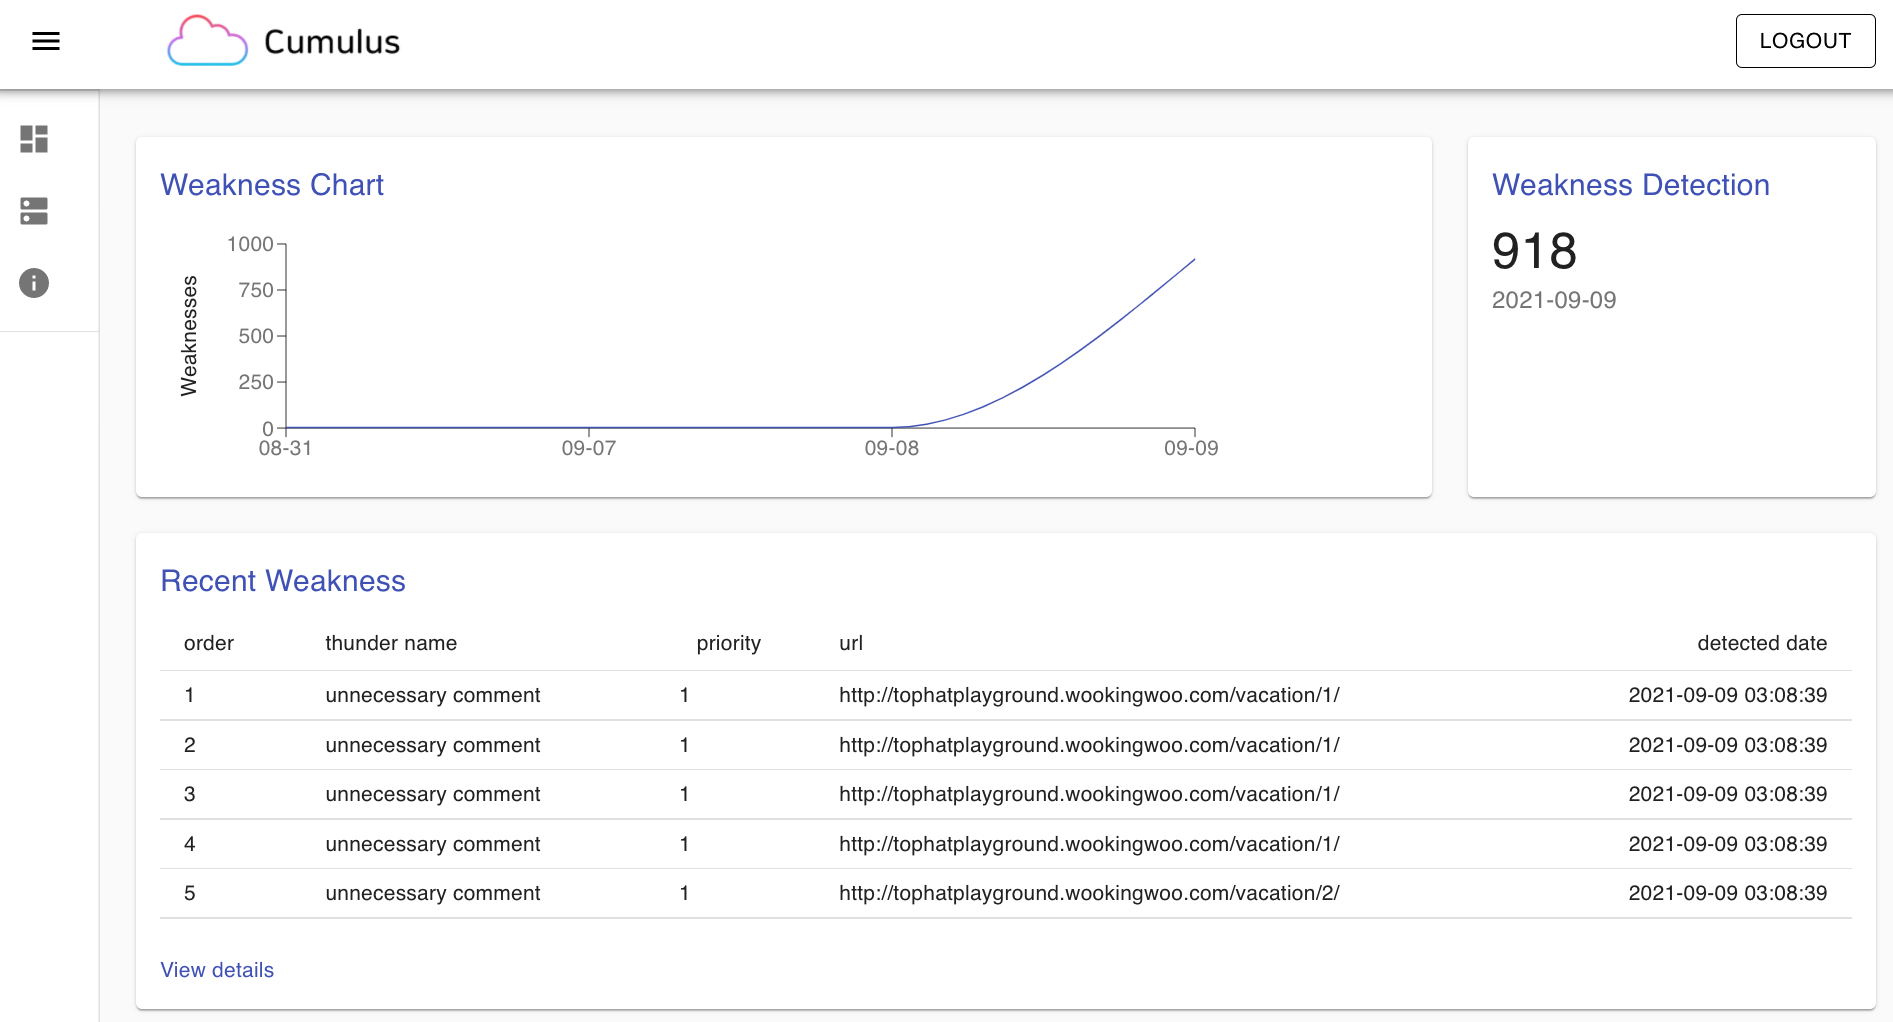 tophat-cloud/cumulus
SDK y escáner de monitoreo de debilidades de aplicaciones web en tiempo real. Detecta XSS, inyección SQL, payloads sensibles y vulnerabilidades de…
 1lann/log4shelldetect
Escanea rápidamente sistemas de archivos en busca de programas Java potencialmente vulnerables a Log4Shell (CVE-2021-44228) o "ese exploit Log4j…
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…








