
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit
 nac-l/mergen
Desofuscación mediante optimización con uso de LLVM IR y análisis de ensamblador.
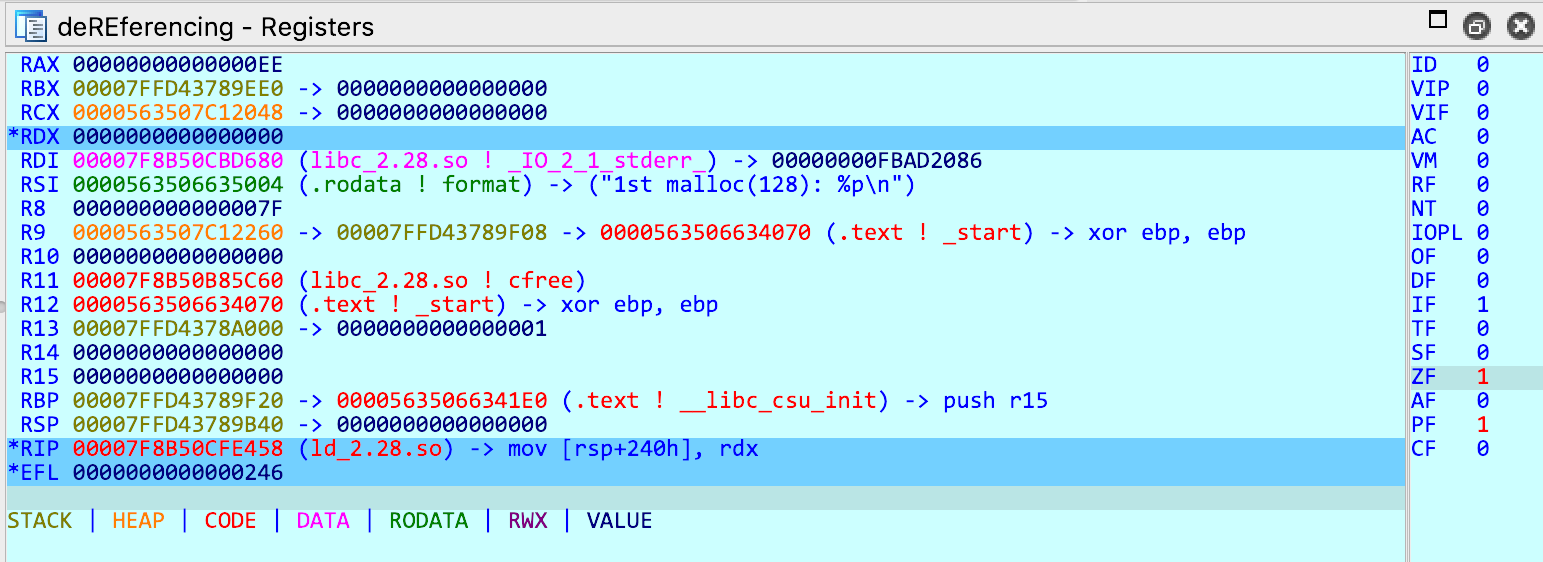 danigargu/dereferencing
Plugin de IDA Pro que implementa vistas de registro y pila más amigables para el usuario.
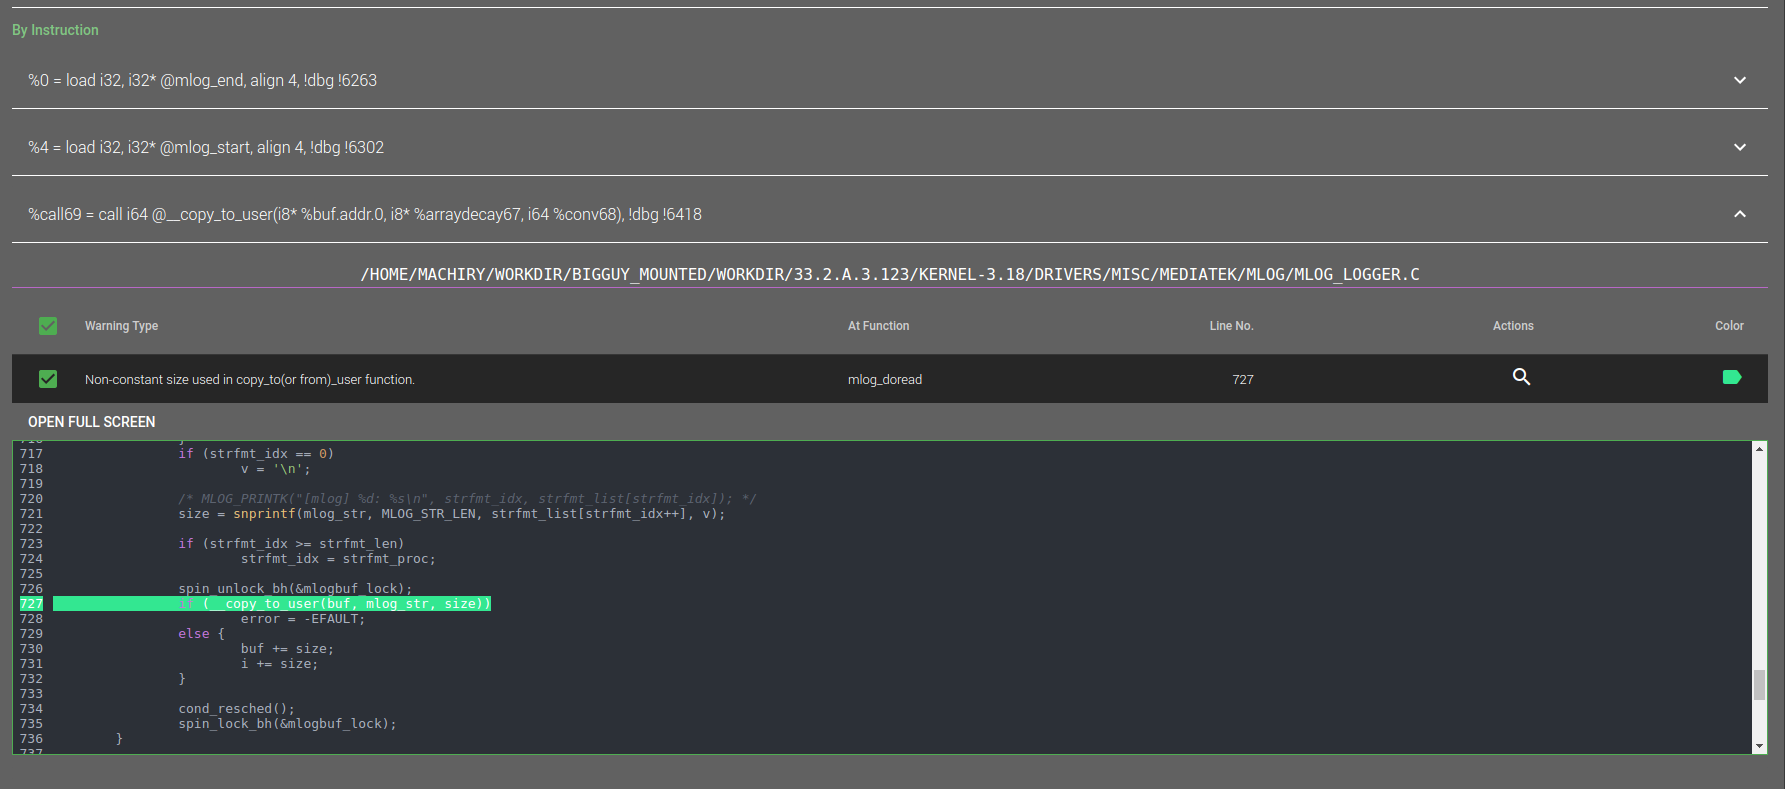 ucsb-seclab/dr_checker
DR.CHECKER : Una herramienta sólida de detección de vulnerabilidades para controladores del kernel de Linux
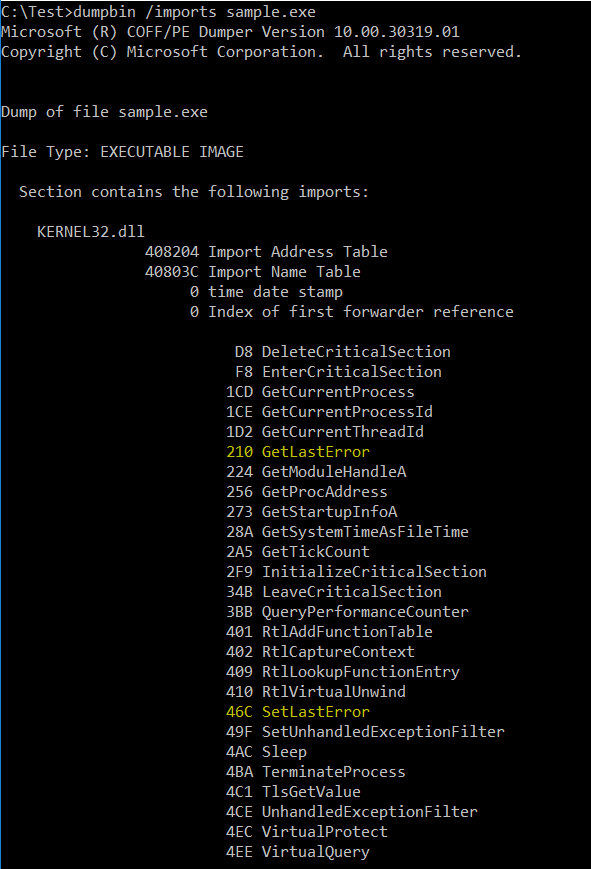 d35ha/callobfuscator
Ofuscar APIs específicas de Windows con diferentes APIs
 clearbluejar/pyghidra-mcp
Python Ghidra MCP de línea de comandos
 hnfull/intensio-obfuscator
Ofuscar un código Python 2.x y 3.x
 protectai/modelscan
Protección contra ataques de serialización de modelos
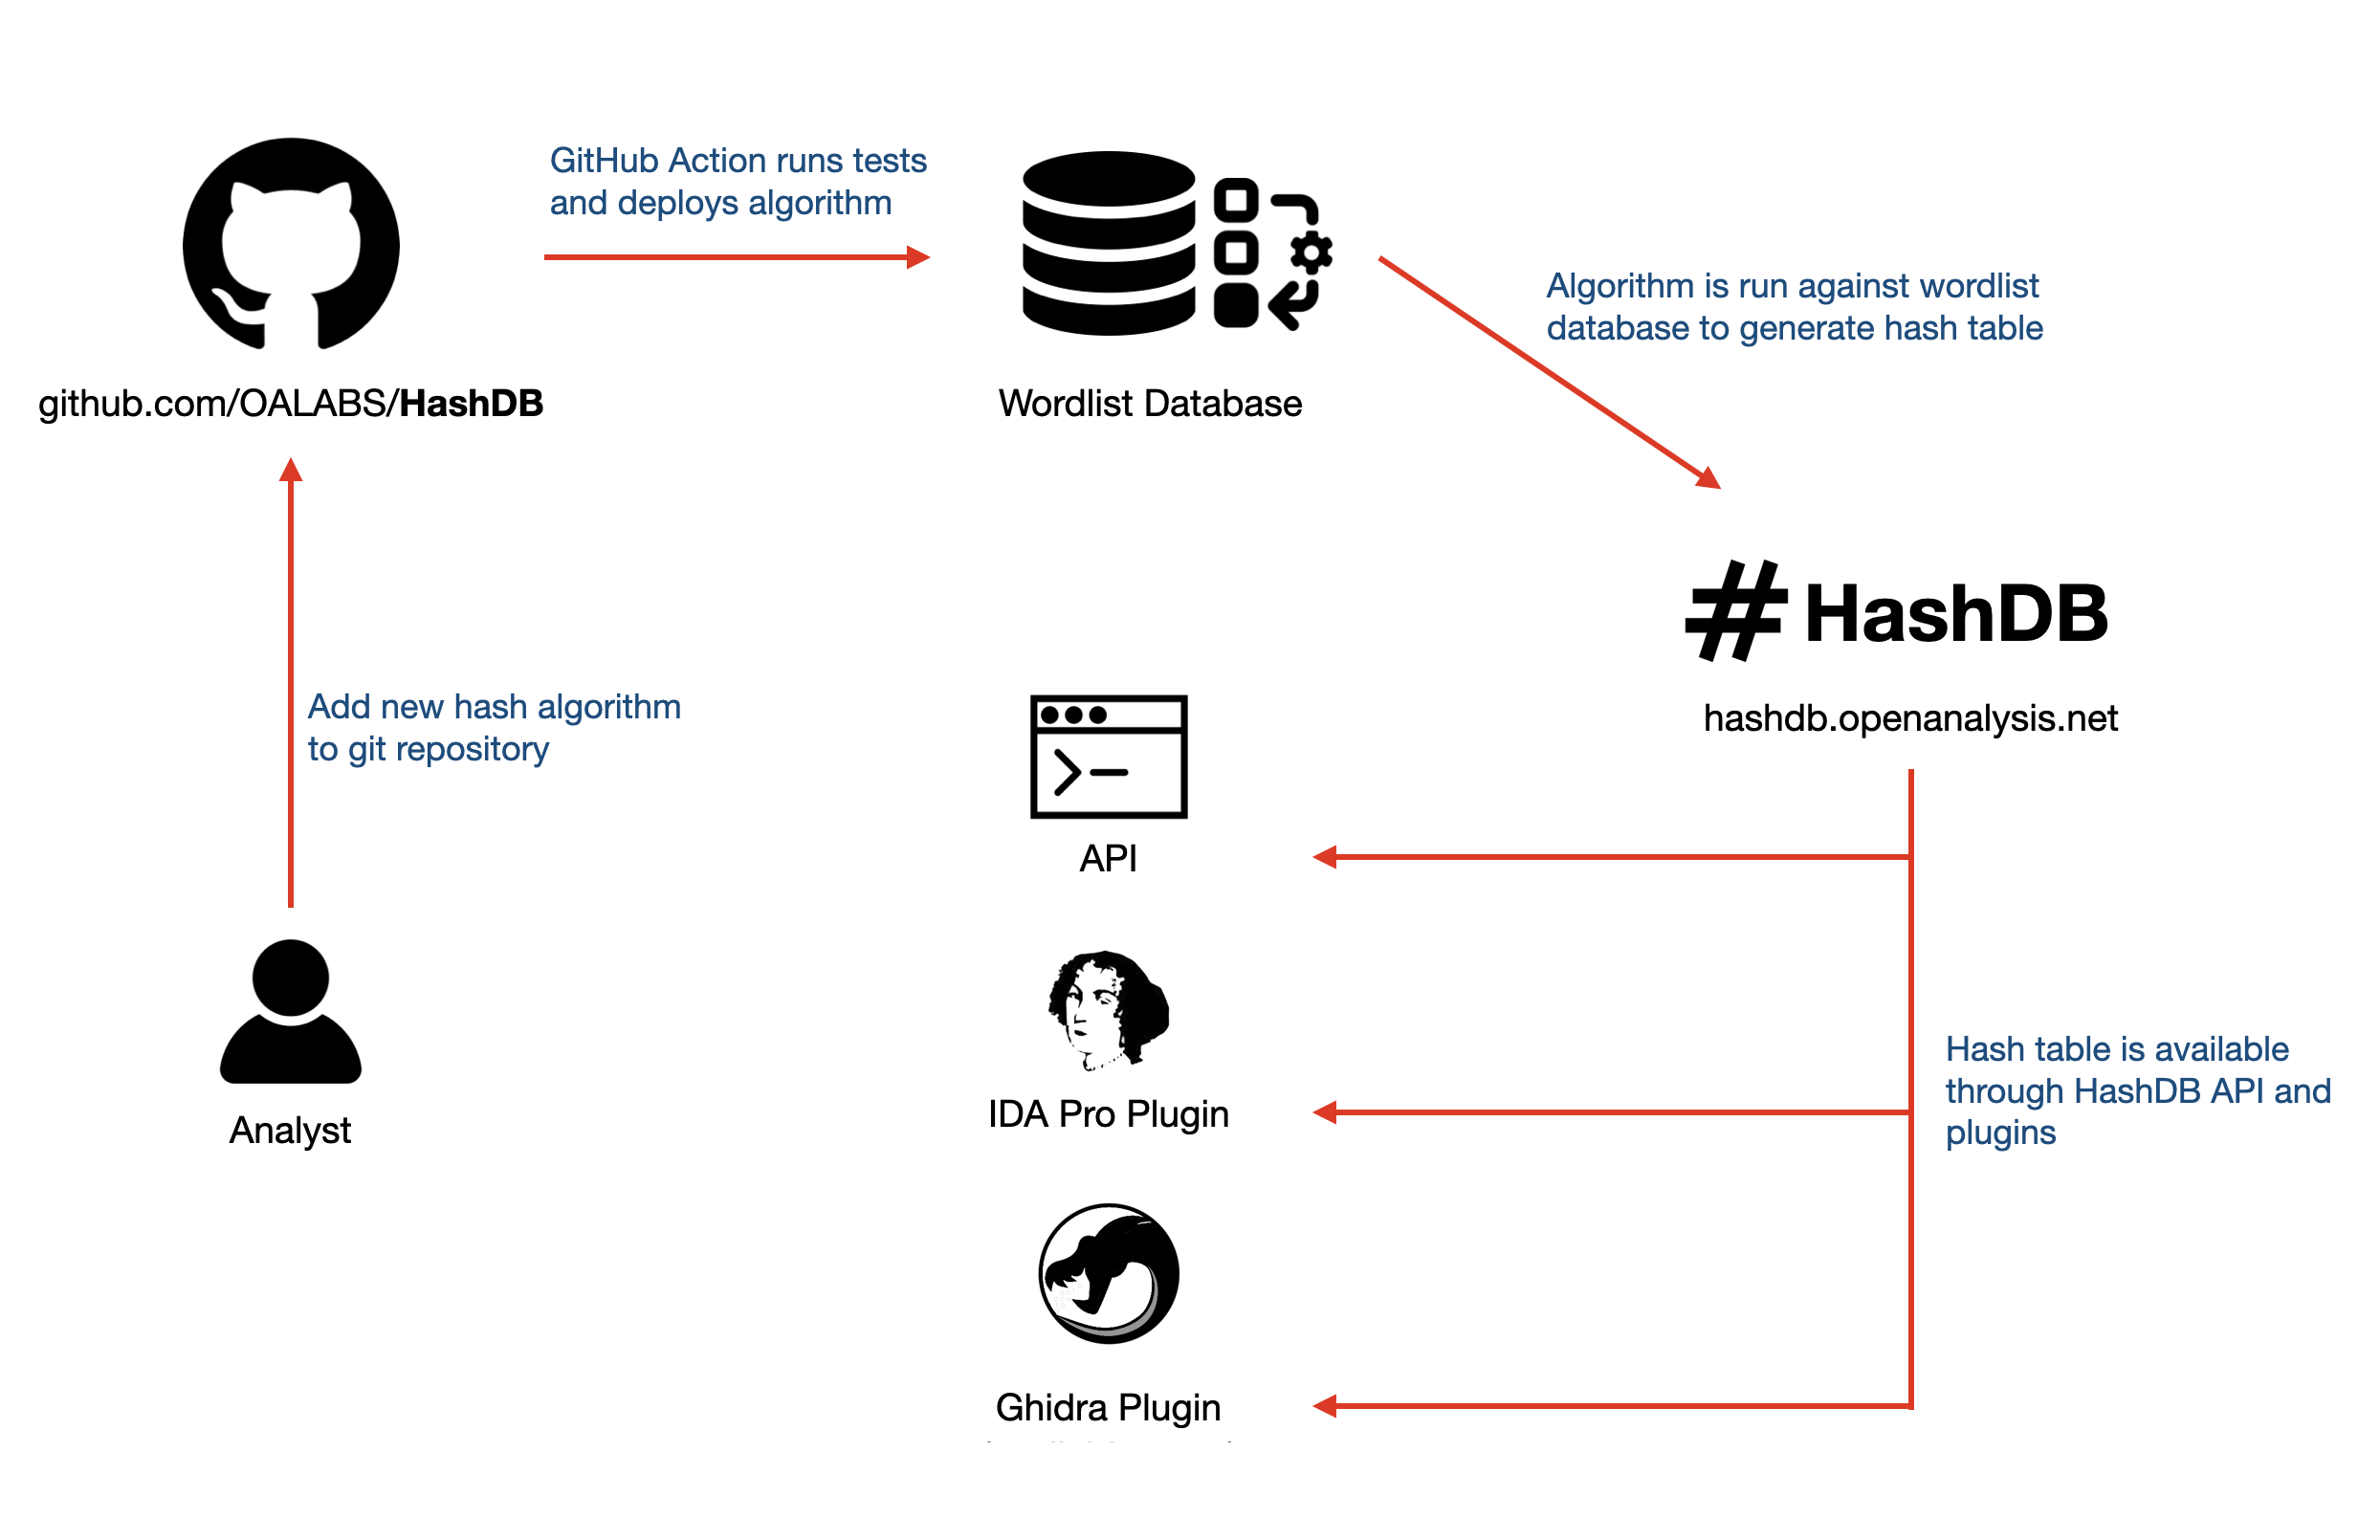 oalabs/hashdb
Conjunto de algoritmos de hash utilizados en malware
 0sec-labs/0
El SO de seguridad ofensiva con IA multijugador: abierto, de automejora y extensible. Encuentra, verifica y corrige vulnerabilidades.
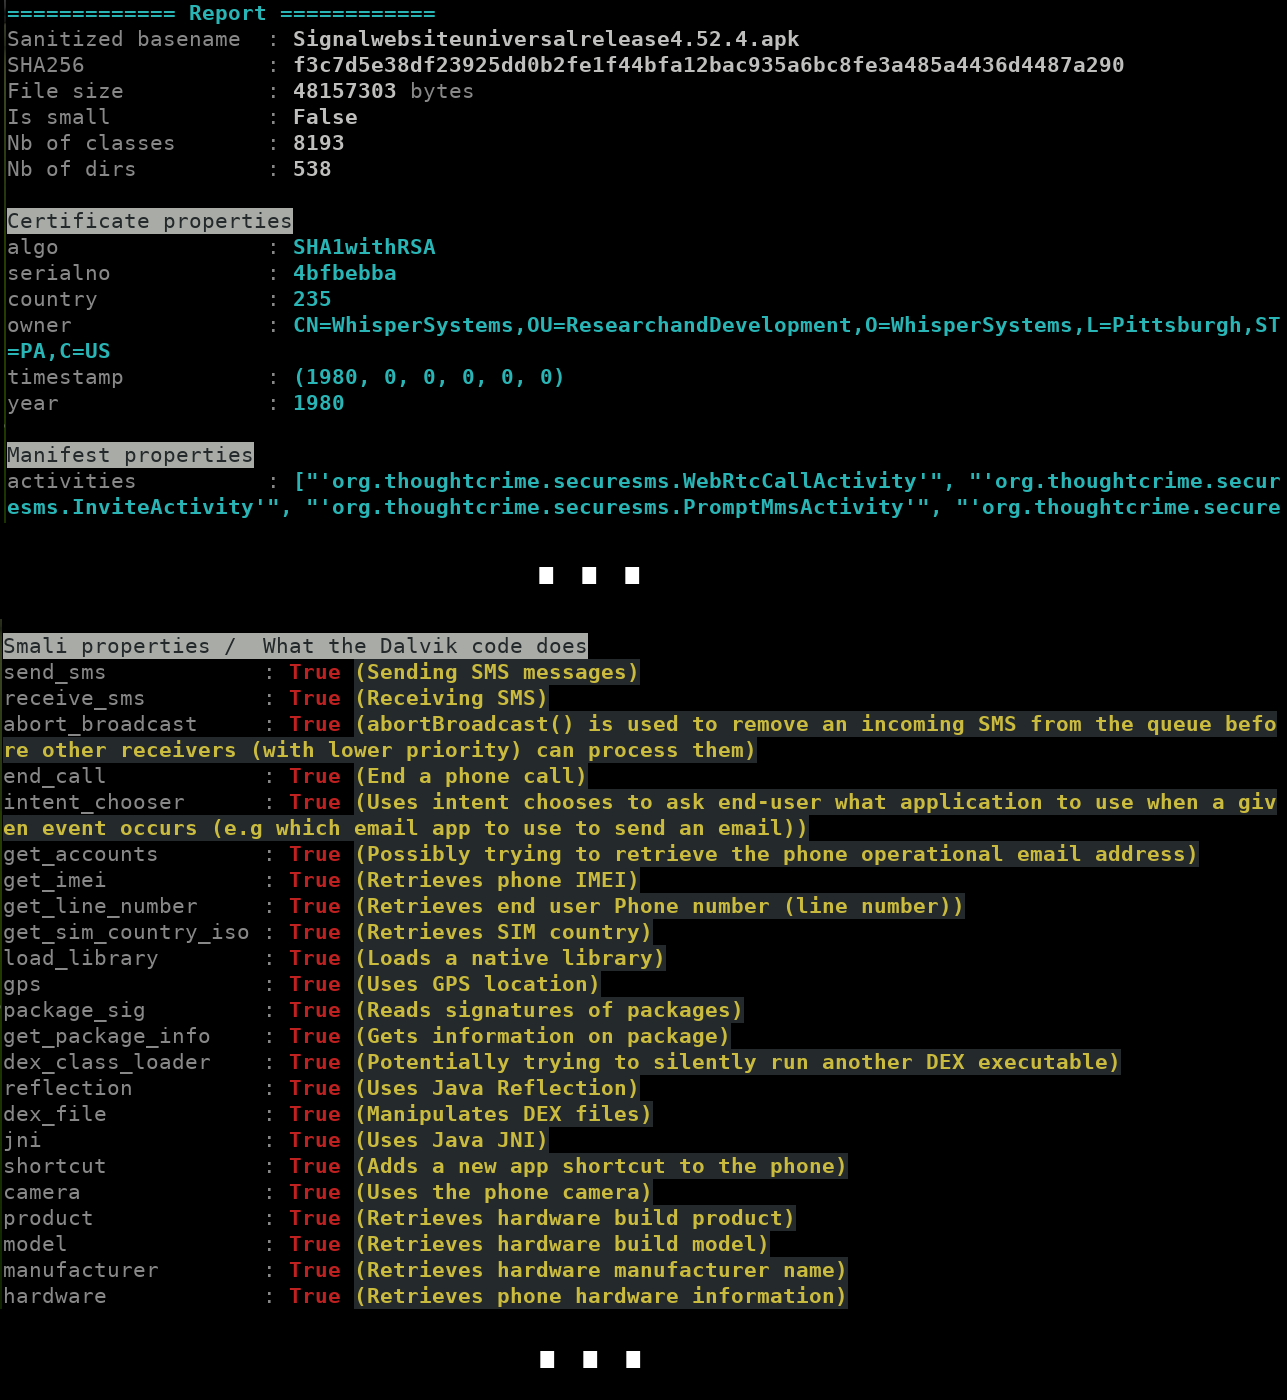 cryptax/droidlysis
Herramienta automatizada de preanálisis para aplicaciones Android que desensambla muestras, extrae propiedades mediante coincidencia de patrones…
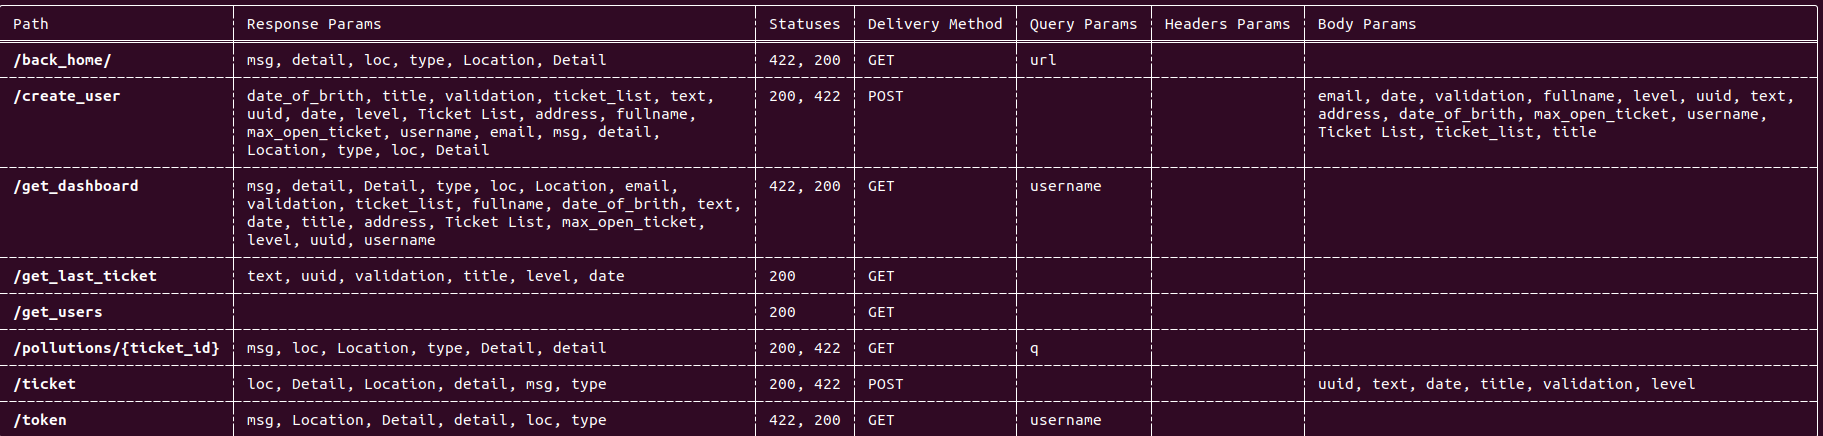 blst-security/cherrybomb
Herramienta CLI que audita especificaciones OpenAPI, las valida contra las mejores prácticas y ejecuta pruebas de seguridad automatizadas para…
 silentchainai/silentchain
Extensión de escáner de vulnerabilidades impulsada por IA para Burp Suite con soporte multi-proveedor (Ollama, OpenAI, Claude, Gemini)
 radareorg/r2ai
Complemento de Radare2 con IA que utiliza LLM locales o remotos para descompilación, explicación de funciones, detección de vulnerabilidades,…
 shiftleftsecurity/sast-scan
Scan es una herramienta DevSecOps gratuita y de código abierto para realizar pruebas de seguridad basadas en análisis estático de sus aplicaciones y…
 crocs-muni/roca
ROCA: Vulnerabilidad de clave RSA de Infineon
 adshao/flounder
Auditor de seguridad de sombrero blanco autónomo para revisión de código impulsada por IA, investigación de bug bounty, construcción de exploits y…
 cy-clon3/awesome-ios-security
Una lista curada de increíbles recursos de seguridad de aplicaciones iOS.
 sentinelabs/alphagolang
Scripts de IDApython para analizar binarios Golang








