 globocom/huskyci
Realizando pruebas de seguridad dentro de tu CI


Este artículo también se puede leer en portugués brasileño.
huskyCI es una herramienta de código abierto que orquesta pruebas de seguridad y centraliza todos los resultados en una base de datos para análisis y métricas posteriores. Puede realizar análisis de seguridad estática en Python ([Bandit][Bandit] y [Safety][Safety]), Ruby ([Brakeman][Brakeman]), JavaScript ([Npm Audit][NpmAudit] y [Yarn Audit][YarnAudit]), Golang ([Gosec][Gosec]), Java ([SpotBugs][SpotBugs] más [Find Sec Bugs][FindSec]), y HCL ([TFSec][TFSec]). También puede auditar repositorios en busca de secretos como claves secretas de AWS, claves SSH privadas y muchos otros usando [GitLeaks][Gitleaks].
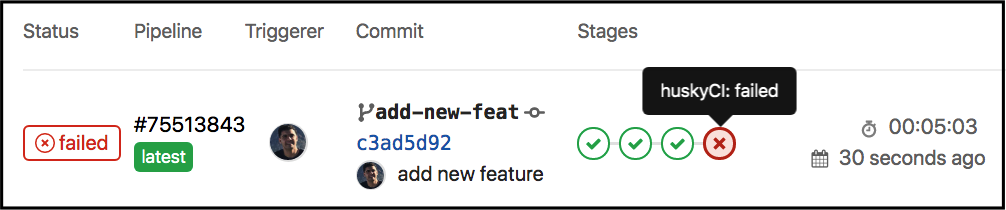
Los desarrolladores pueden configurar una nueva etapa en sus pipelines de CI para verificar vulnerabilidades:
Si se encuentran problemas de seguridad en el código, se puede mostrar la gravedad, la confianza, el archivo, la línea y mucha más información útil, como se ejemplifica:
[HUSKYCI][*] poc-python-bandit -> https://github.com/globocom/huskyCI.git
[HUSKYCI][*] huskyCI analysis started! yDS9tb9mdt4QnnyvOBp3eVAXE1nWpTRQ

[HUSKYCI][!] Title: Use of exec detected.
[HUSKYCI][!] Language: Python
[HUSKYCI][!] Tool: Bandit
[HUSKYCI][!] Severity: MEDIUM
[HUSKYCI][!] Confidence: HIGH
[HUSKYCI][!] Details: Use of exec detected.
[HUSKYCI][!] File: ./main.py
[HUSKYCI][!] Line: 7
[HUSKYCI][!] Code:
6
7 exec(command)
8

[HUSKYCI][!] Title: Possible hardcoded password: 'password123!'
[HUSKYCI][!] Language: Python
[HUSKYCI][!] Tool: Bandit
[HUSKYCI][!] Severity: LOW
[HUSKYCI][!] Confidence: MEDIUM
[HUSKYCI][!] Details: Possible hardcoded password: 'password123!'
[HUSKYCI][!] File: ./main.py
[HUSKYCI][!] Line: 1
[HUSKYCI][!] Code:
1 secret = 'password123!'
2
3 password = 'thisisnotapassword' #nohusky
4

[HUSKYCI][SUMMARY] Python -> huskyci/bandit:1.6.2
[HUSKYCI][SUMMARY] High: 0
[HUSKYCI][SUMMARY] Medium: 1
[HUSKYCI][SUMMARY] Low: 1
[HUSKYCI][SUMMARY] NoSecHusky: 1

[HUSKYCI][SUMMARY] Total
[HUSKYCI][SUMMARY] High: 0
[HUSKYCI][SUMMARY] Medium: 1
[HUSKYCI][SUMMARY] Low: 1
[HUSKYCI][SUMMARY] NoSecHusky: 1

[HUSKYCI][*] The following securityTests were executed and no blocking vulnerabilities were found:
[HUSKYCI][*] [huskyci/gitleaks:2.1.0]
[HUSKYCI][*] Some HIGH/MEDIUM issues were found in these securityTests:
[HUSKYCI][*] [huskyci/bandit:1.6.2]
ERROR: Job failed: exit code 190
Puedes probar huskyCI configurando un entorno local usando Docker Compose siguiendo esta guía.
Todas las guías y la documentación completa se pueden encontrar en la página de documentación oficial.
Lee nuestra guía de contribución para conocer nuestro proceso de desarrollo, cómo proponer correcciones de errores y mejoras, y cómo compilar y probar tus cambios en huskyCI.
Tenemos algunos canales de contacto, no dudes en comunicarte con nosotros en:
