
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit

 kudaes/split
Aplica un enfoque de divide y vencerás para evadir EDRs
 bishopfox/cve-2023-3519
Exploit de RCE para CVE-2023-3519
 enelg52/kittystager
KittyStager es un simple C2 de etapa 0. Está compuesto por un servidor web para alojar el shellcode y un implante, llamado kitten. El propósito de…
 netspooky/scare
Un REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
 ergrelet/themida-unmutate
Deofuscador estático para la ofuscación basada en mutaciones de Themida, WinLicense y Code Virtualizer 3.x.
 namazso/linux_injector
Un inyector de bibliotecas compartidas sin ptrace para Linux x64
 doudoudedi/hackembedded
Esta herramienta se utiliza para el cifrado de backdoors, shellcode, generación de proxies socks5, recuperación de información y organización de POCs…
 3xpl01tc0d3r/obfuscator
El programa está diseñado para ofuscar el shellcode.
 beichendream/cve-2022-26134-godzilla-memshell
Exploit basado en Java para CVE-2022-26134 que inyecta un webshell Godzilla en servidores Confluence, permitiendo la ejecución remota de código con…
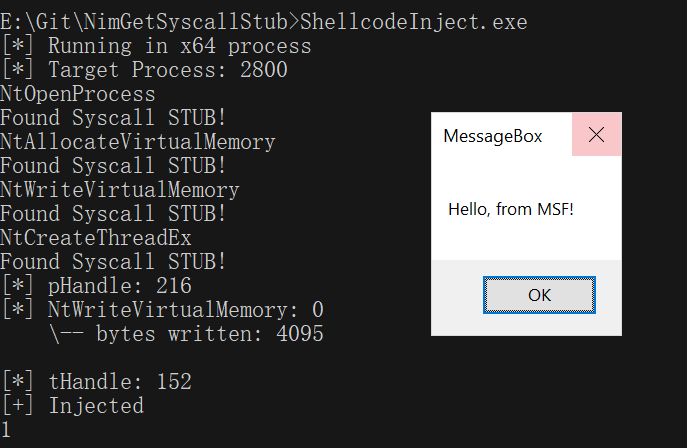 s3cur3th1ssh1t/nimgetsyscallstub
Extrae dinámicamente stubs de syscall frescos de ntdll.dll para evadir la detección basada en firmas, con una plantilla de ejecución de shellcode…
 aniqfakhrul/sharperner
Generador simple de ejecutables con shellcode encriptado.
 senzee1984/micr0_shell
micr0shell es un script de Python que genera dinámicamente shellcode de shell inversa Windows X64 PIC libre de nulos.
 cbwang505/cve-2019-0708-exp-windows
CVE-2019-0708-EXP, versión Windows, exe de archivo único: al ejecutarlo, devuelve directamente un Shell con privilegios de System en la consola…

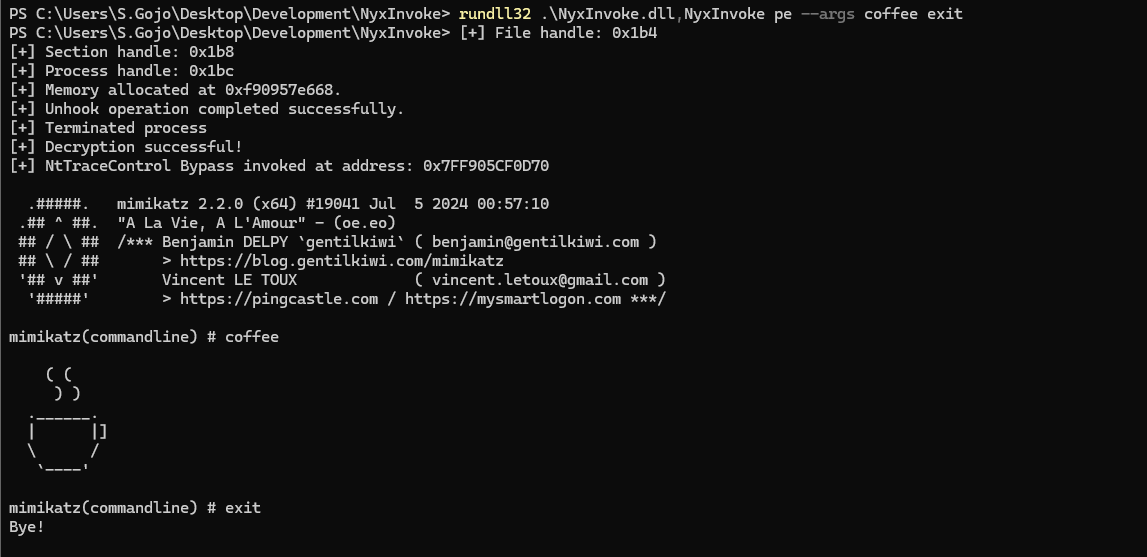 blacksnufkin/nyxinvoke
NyxInvoke es una herramienta CLI de Rust para ejecutar ensamblados .NET, PowerShell y BOFs con funciones de AMSI sin parches y bypass de ETW. con…
 jephthai/evilvm
Compilador basado en Forth desplegado como shellcode x86_64 independiente de la posición, que proporciona un agente de ejecución remota de código con…
 codewhitesec/lastenzug
Proxy Socks4a que aprovecha PIC, Websockets y ofuscación estática a nivel de ensamblador
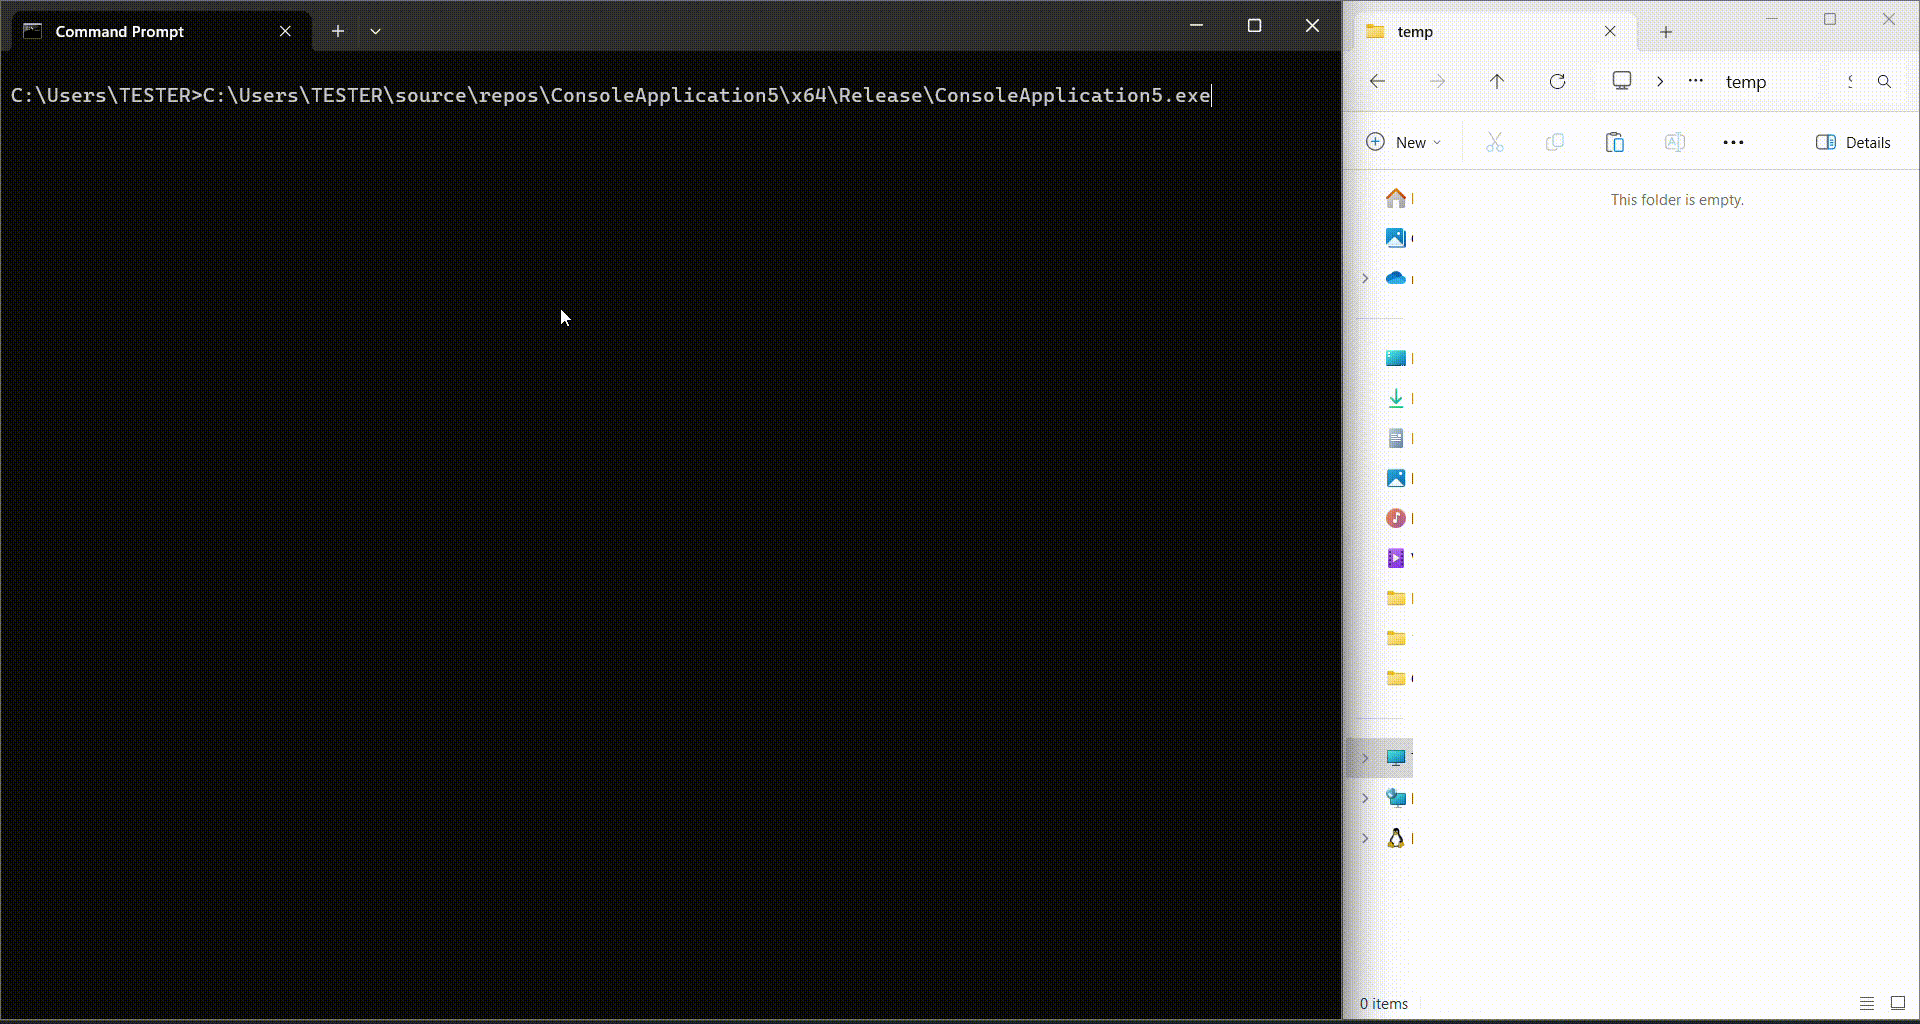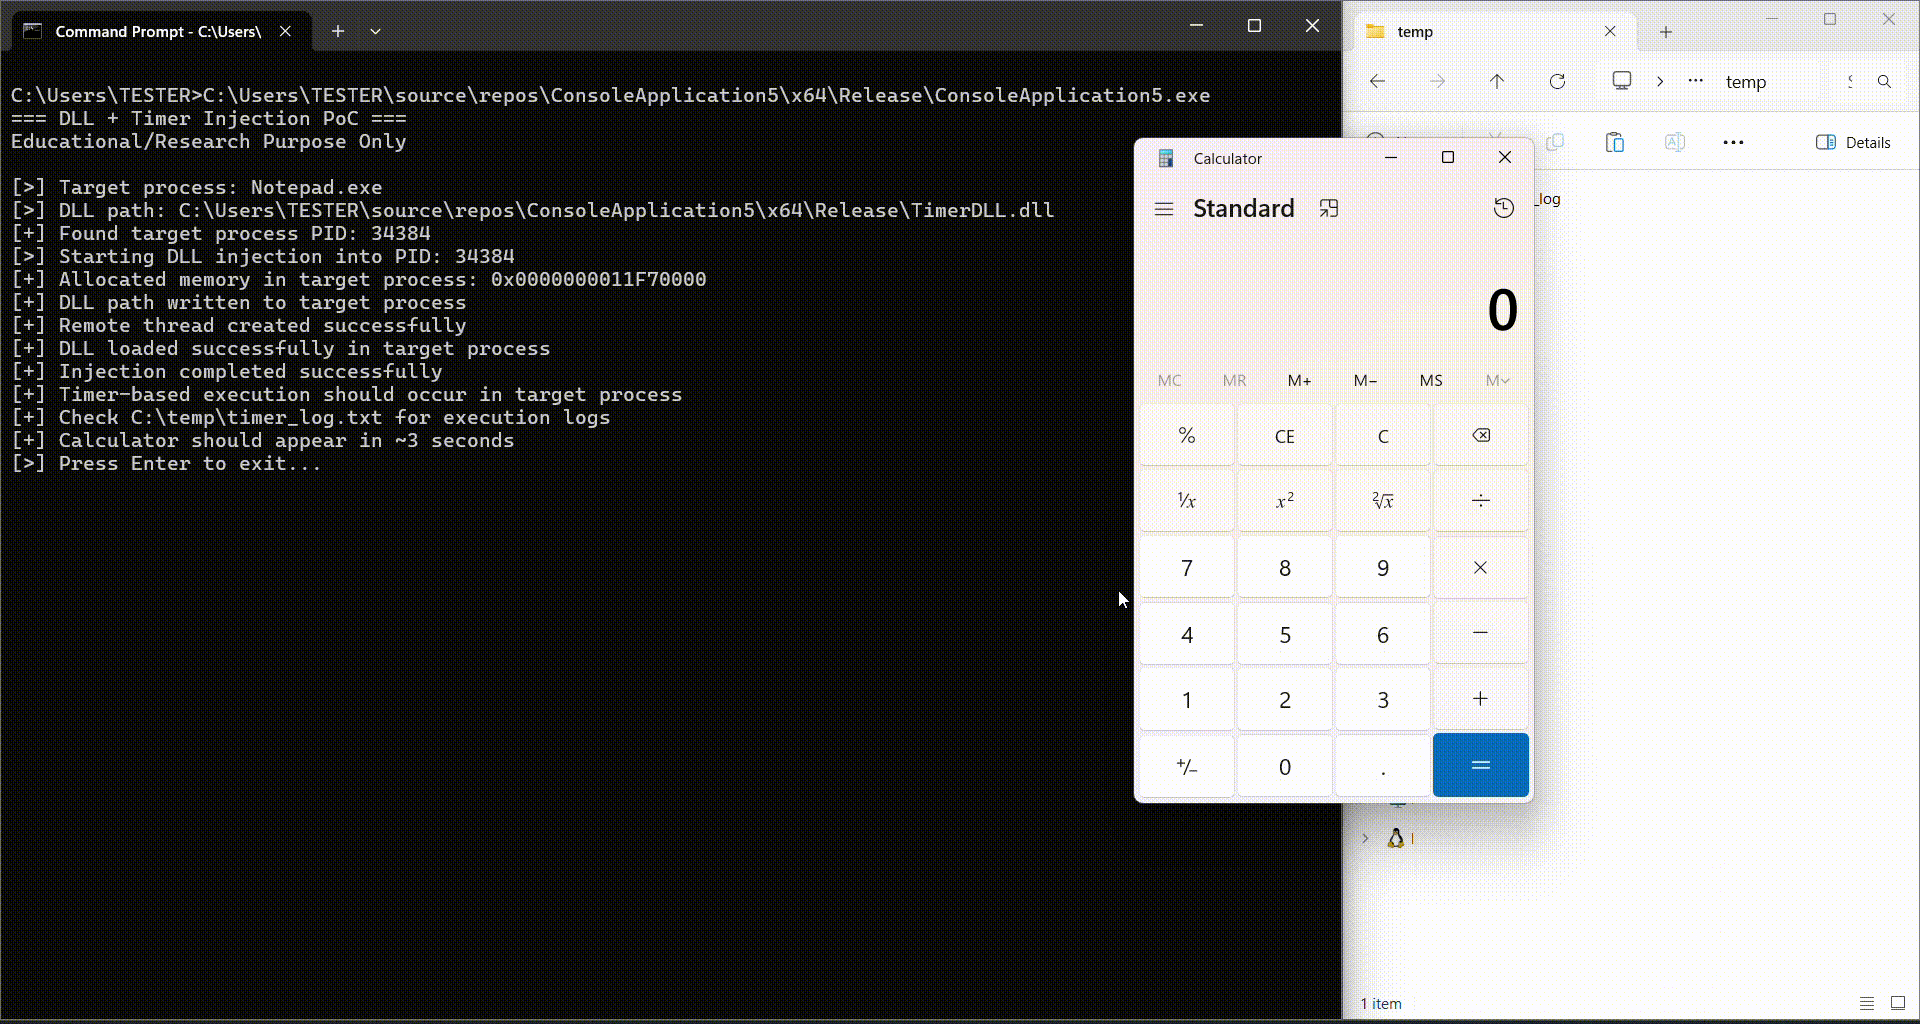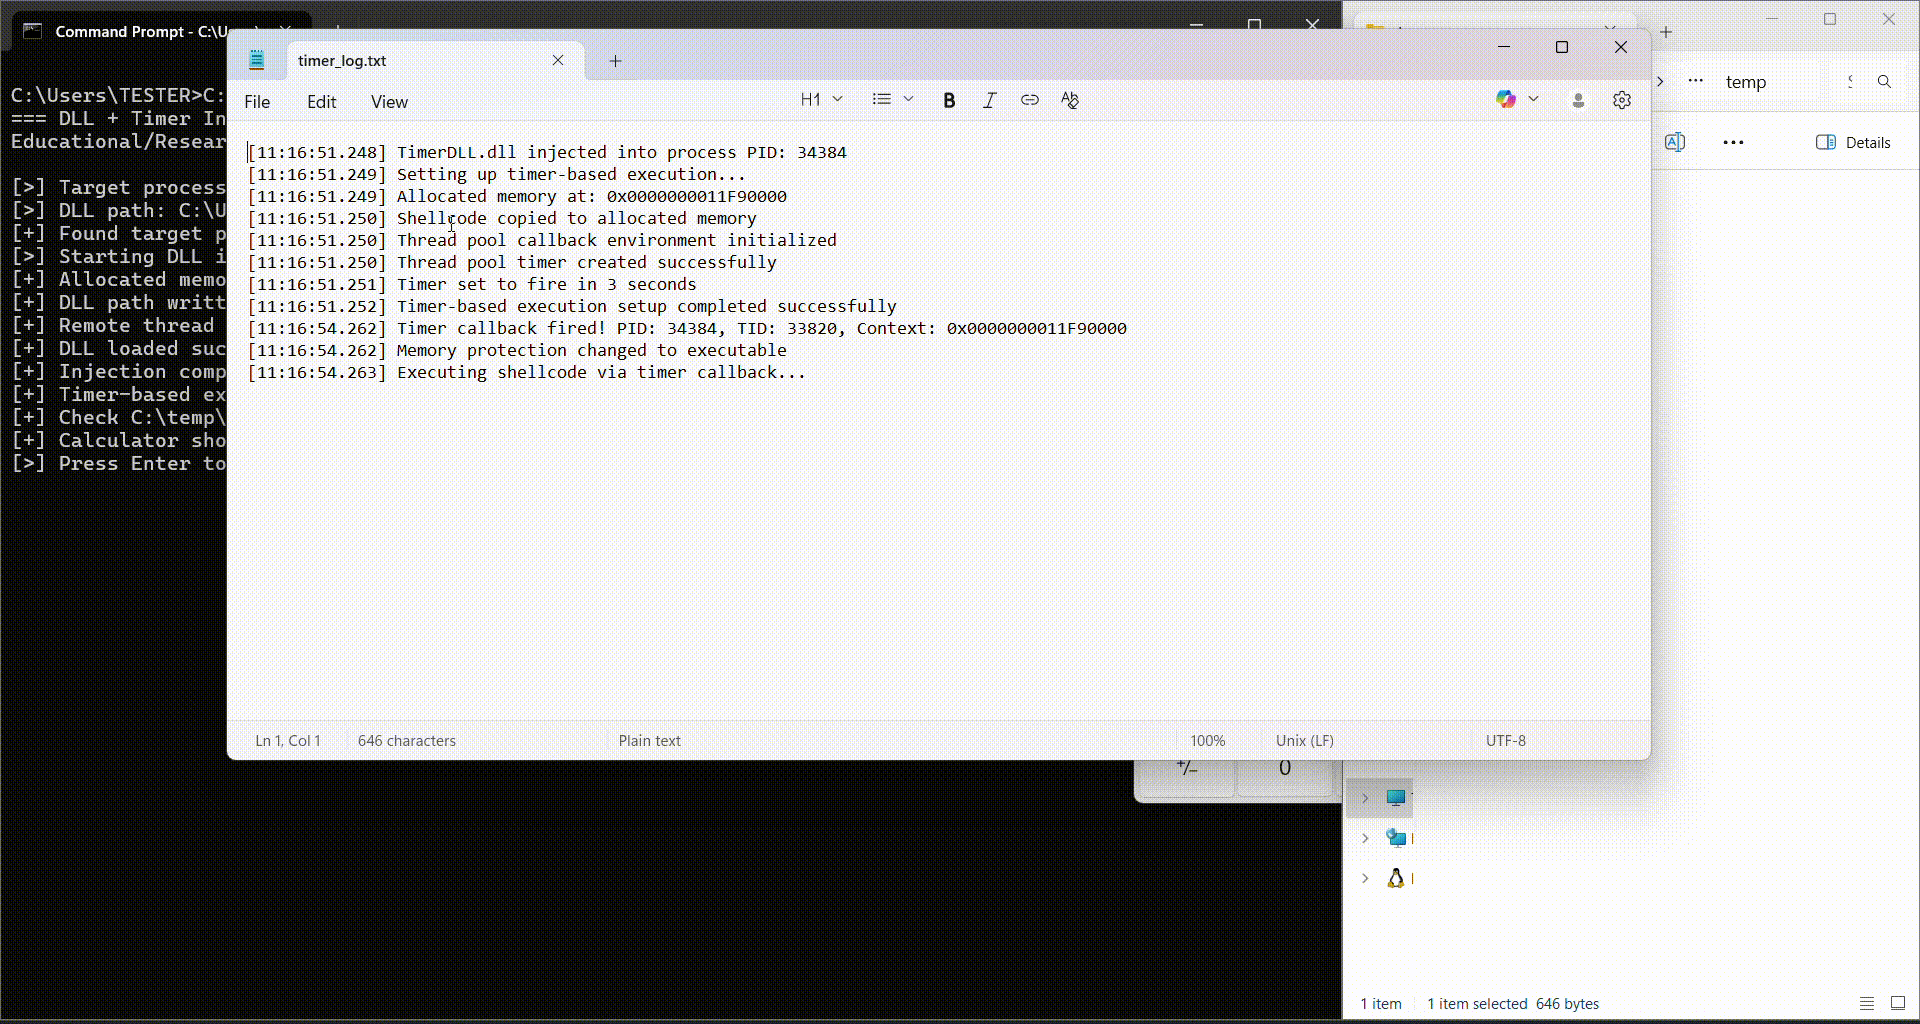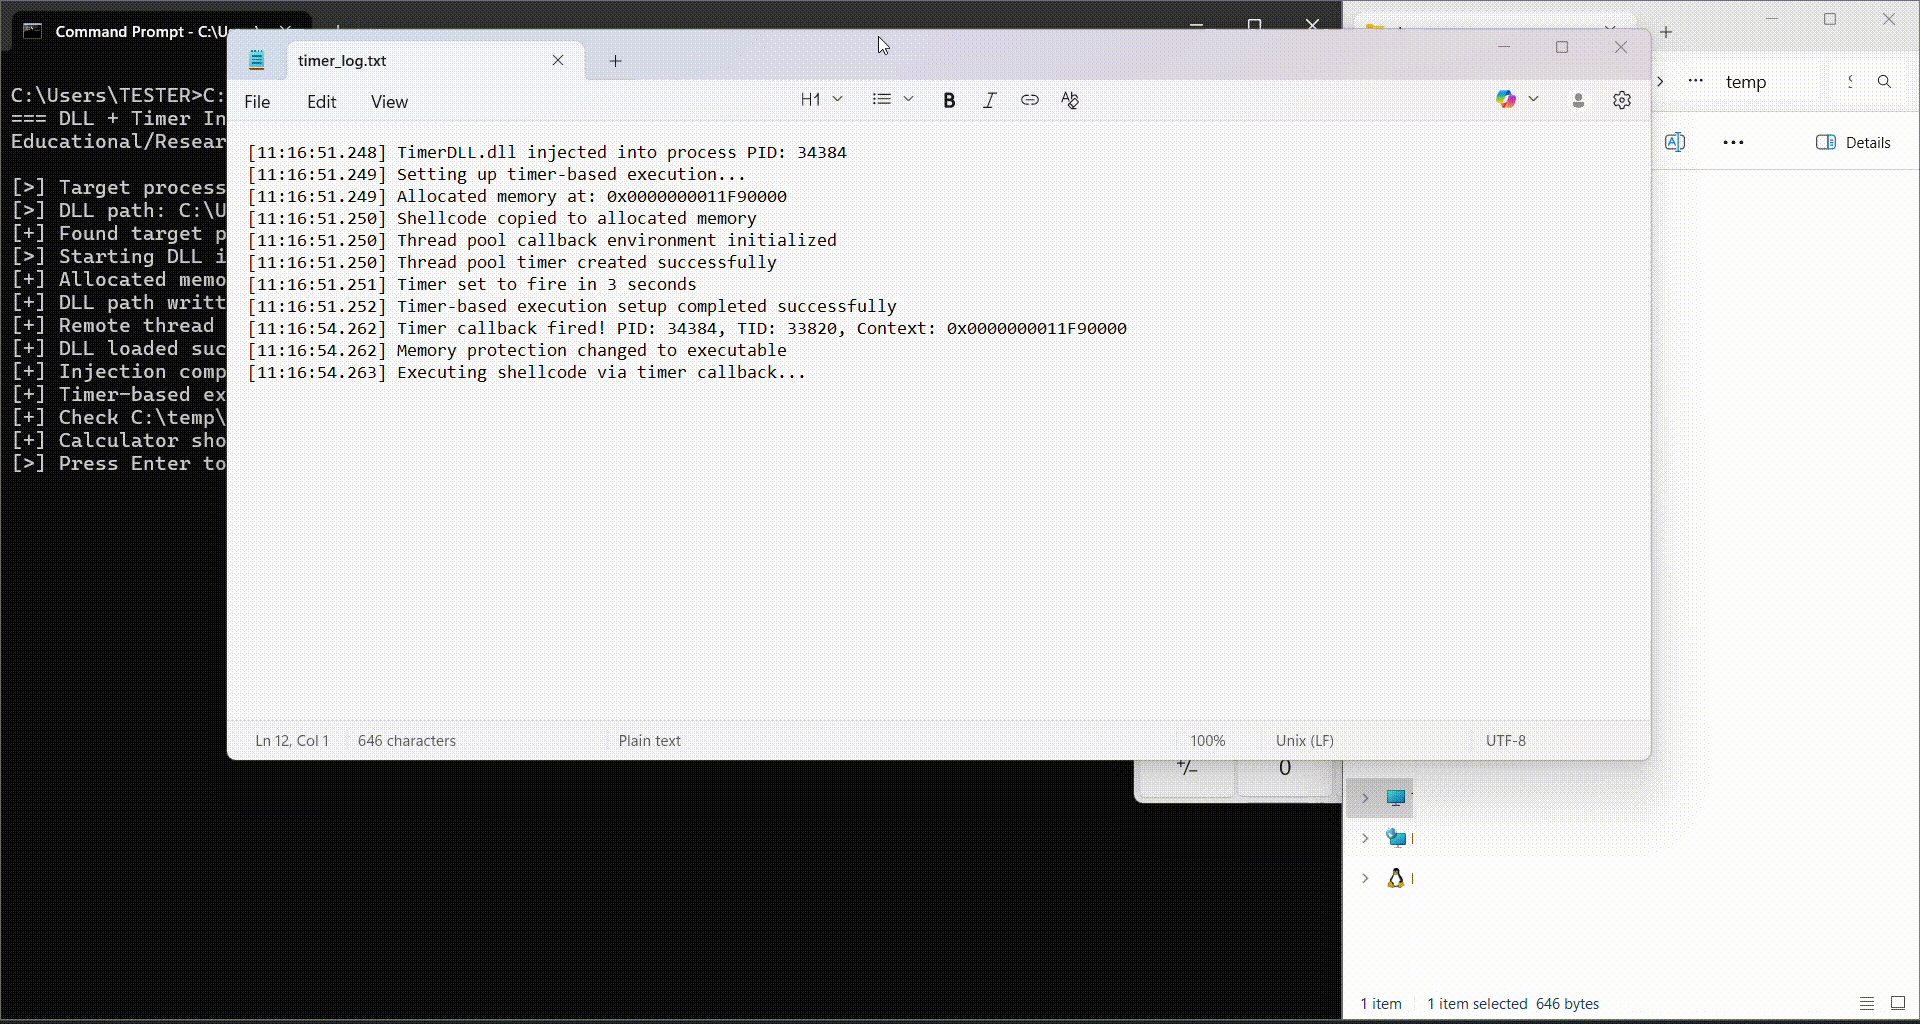 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Inyección remota de DLL con ejecución de shellcode basada en temporizador








