
 #1
Herramientas para crear y gestionar entornos aislados (máquinas virtuales, contenedores) para pruebas de seguridad y análisis de malware.
Recomendado por Kitploit
 extv/podroid
Una aplicación Android sin root que inicia Alpine Linux: ejecuta contenedores (Podman/Docker/LXC) y aplicaciones de escritorio con GUI.
 beelzebub-labs/beelzebub
Un framework de runtime de decepción seguro y de bajo código, que aprovecha la IA para la virtualización de sistemas.
 usbarmory/tamago
Framework para compilar y ejecutar aplicaciones Go en procesadores bare metal, que permite el desarrollo seguro de firmware con una superficie de…
 zerobootdev/zeroboot
Sandboxes de VM de submilisegundo para agentes de IA mediante copy-on-write forking
 microsoft/mxc
Policy-driven, layered isolation and containment
 xairy/vmware-exploitation
Una colección de enlaces relacionados con exploits de escape de VMware
 lxc/incus-os
Imagen inmutable de SO Linux optimizada para ejecutar contenedores y máquinas virtuales Incus, con UEFI Secure Boot, cifrado de disco TPM 2.0 y…
 pentoo/pentoo-overlay
Overlay de Gentoo para herramientas de seguridad, así como el corazón del Pentoo Livecd
 trailofbits/claude-code-devcontainer
Devcontainer en sandbox para ejecutar Claude Code en modo bypass de forma segura. Diseñado para auditorías de seguridad y revisión de código no…
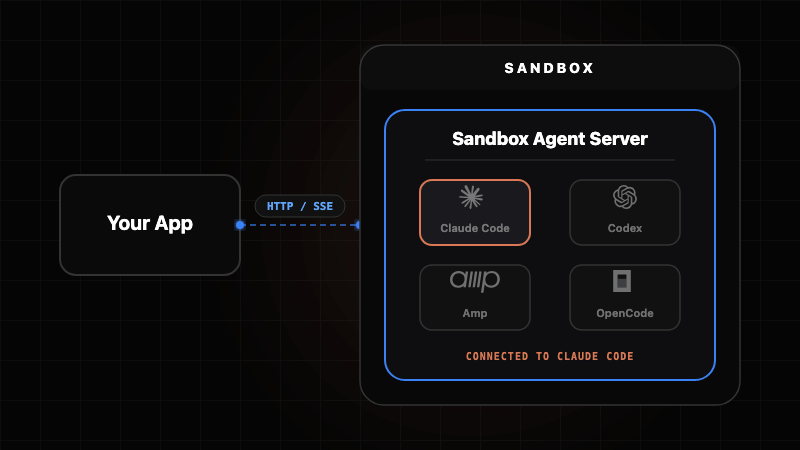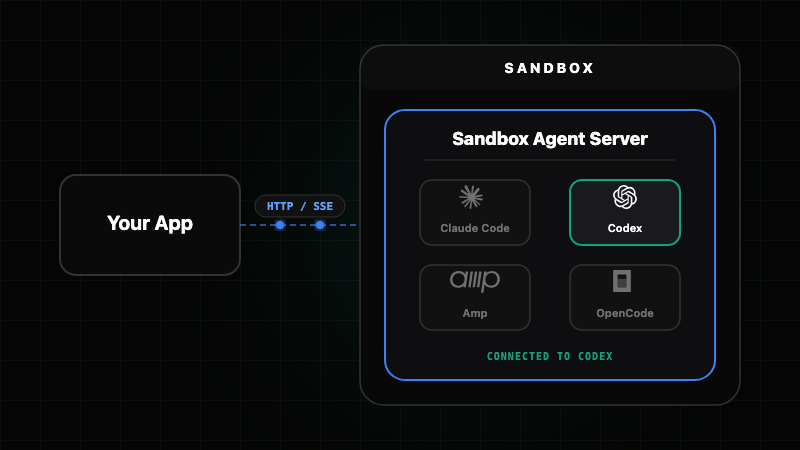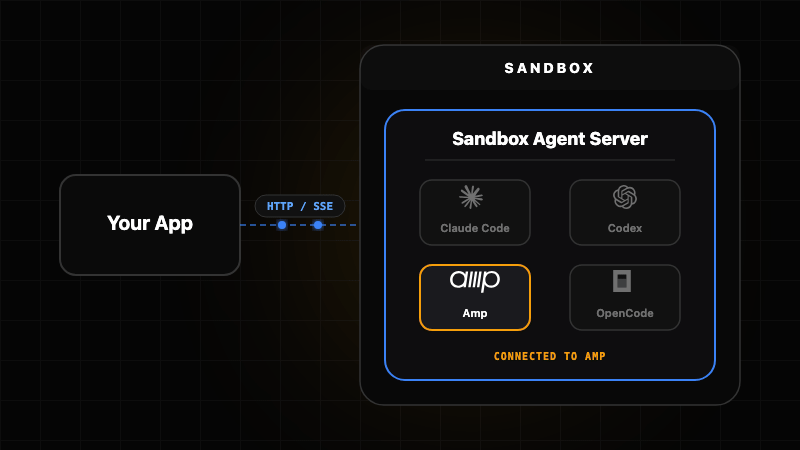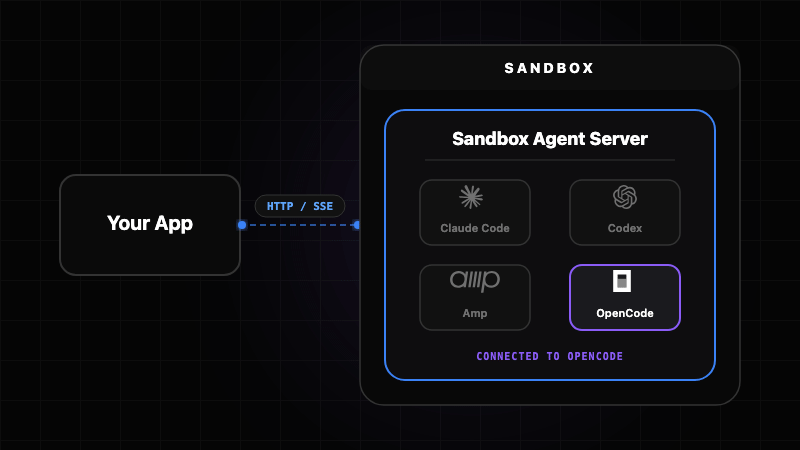 rivet-dev/sandbox-agent
Ejecuta agentes de codificación en entornos aislados. Contrólalos mediante HTTP. Compatible con Claude Code, Codex, OpenCode y Amp.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 tandasat/hypervisor-101-in-rust
Los materiales de "Hypervisor 101 in Rust", un curso de un día de duración, para aprender rápidamente la tecnología de virtualización asistida por…
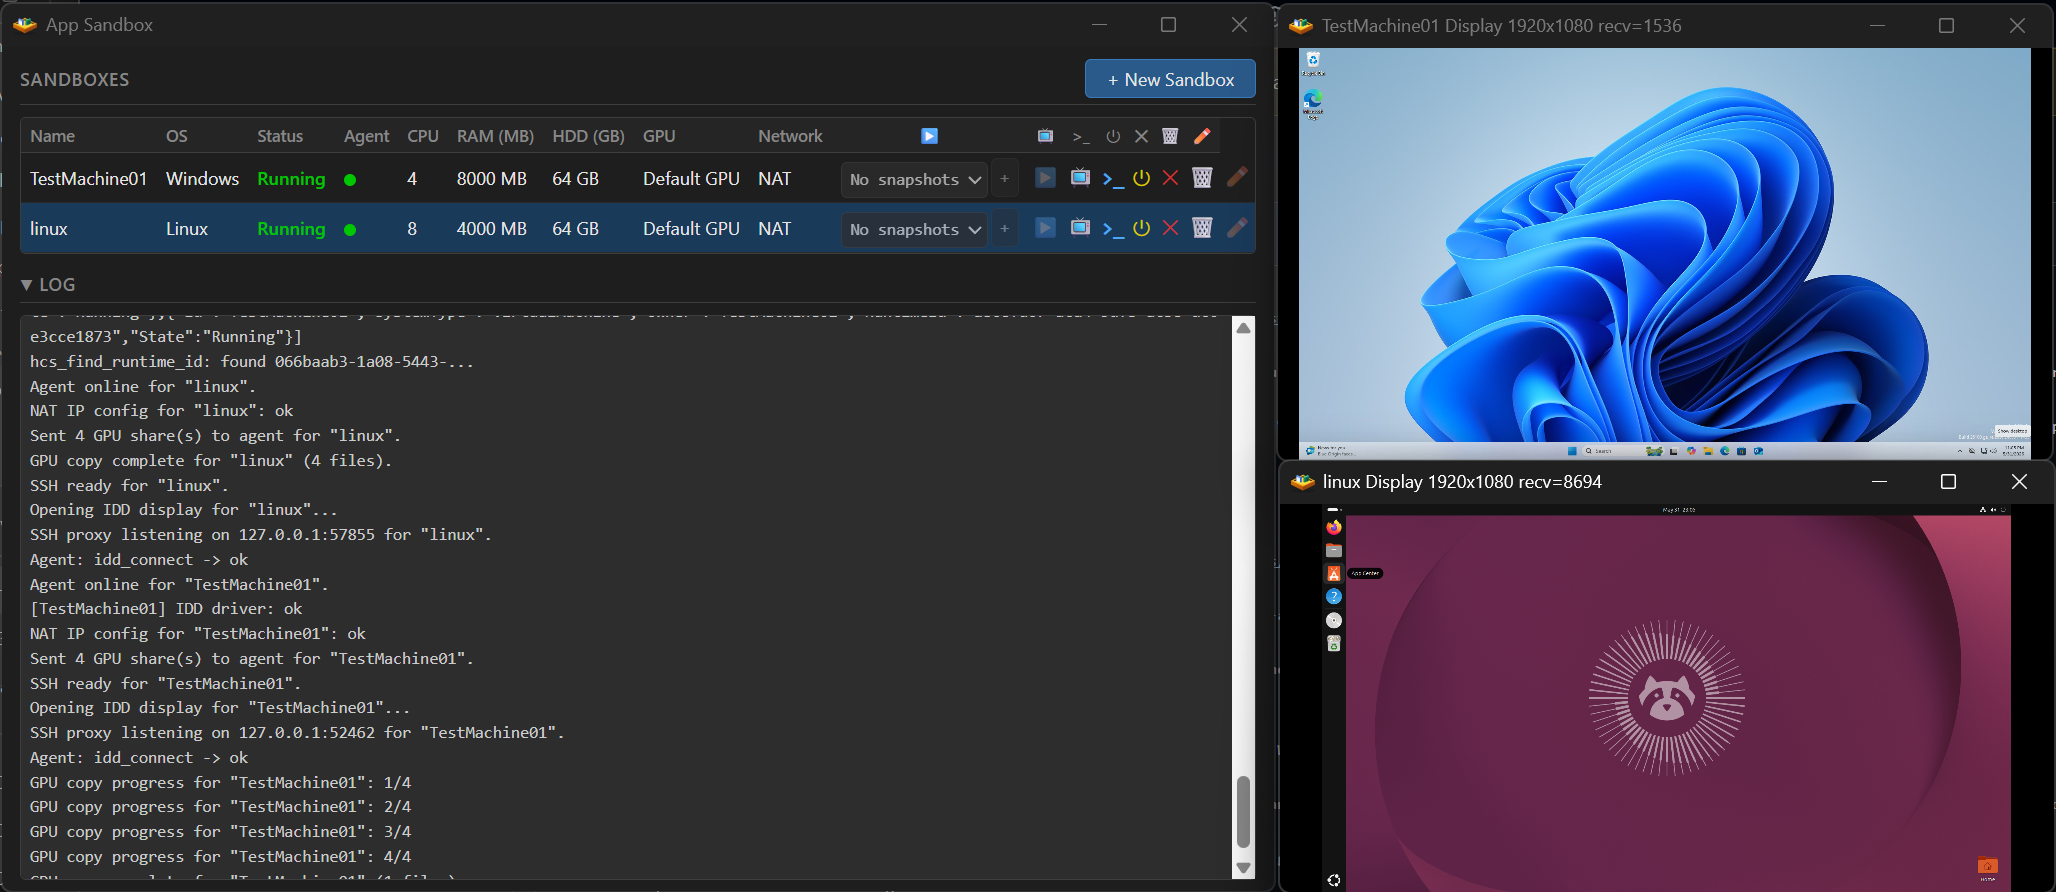 jamesstringer90/appsandbox
Cree fácilmente máquinas virtuales completas que estén aisladas para desarrollo o modelos de uso informático.
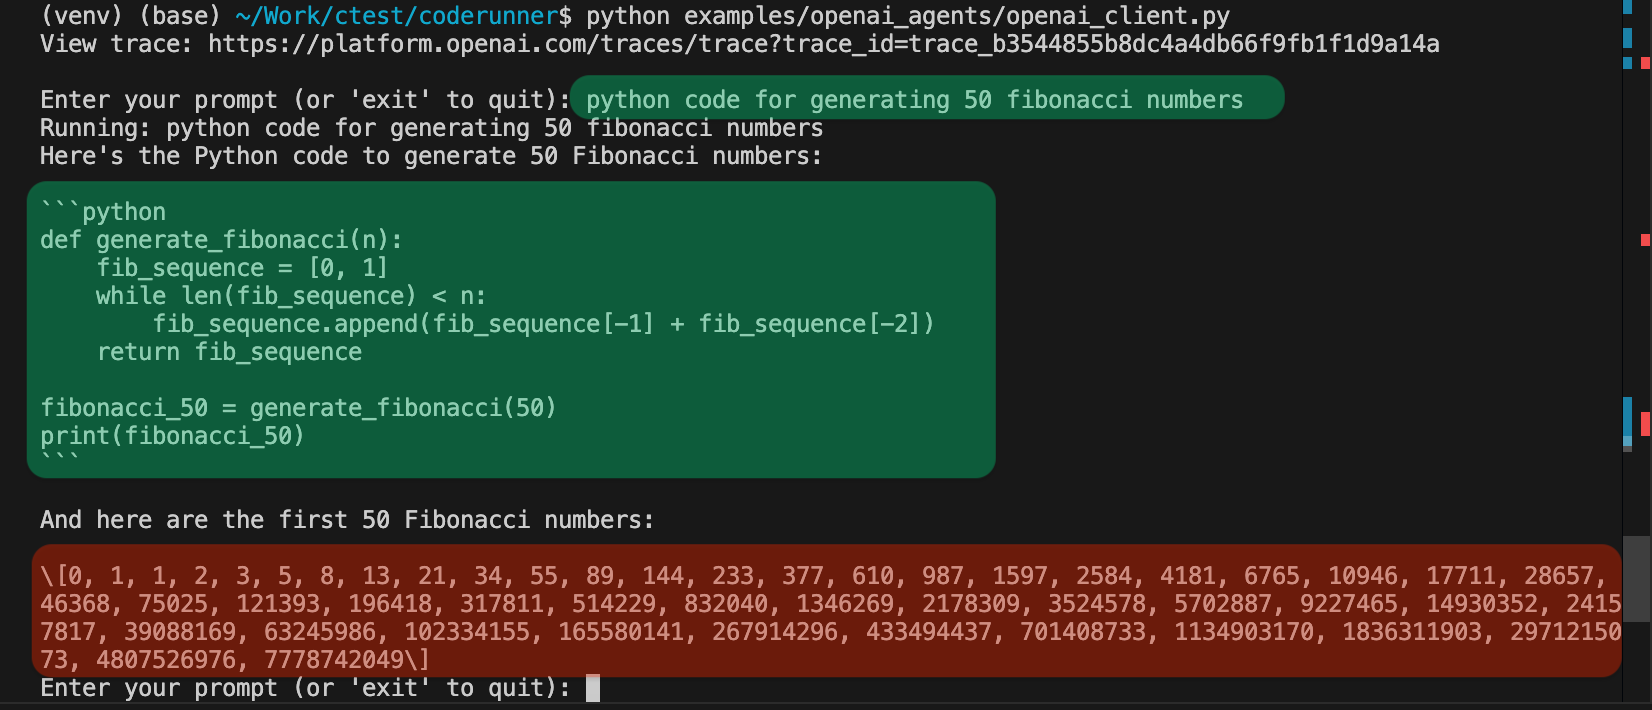 instavm/coderunner
Un sandbox local para tus agentes de IA
 openedx/codejail
Ejecución segura de código
 withsecureopensource/see
Entorno de ejecución en arenero
 mirage/qubes-mirage-firewall
Firewall unikernel mínimo para QubesOS que filtra el tráfico de red, implementa NAT y se comunica a través de Qubes DB y qrexec.
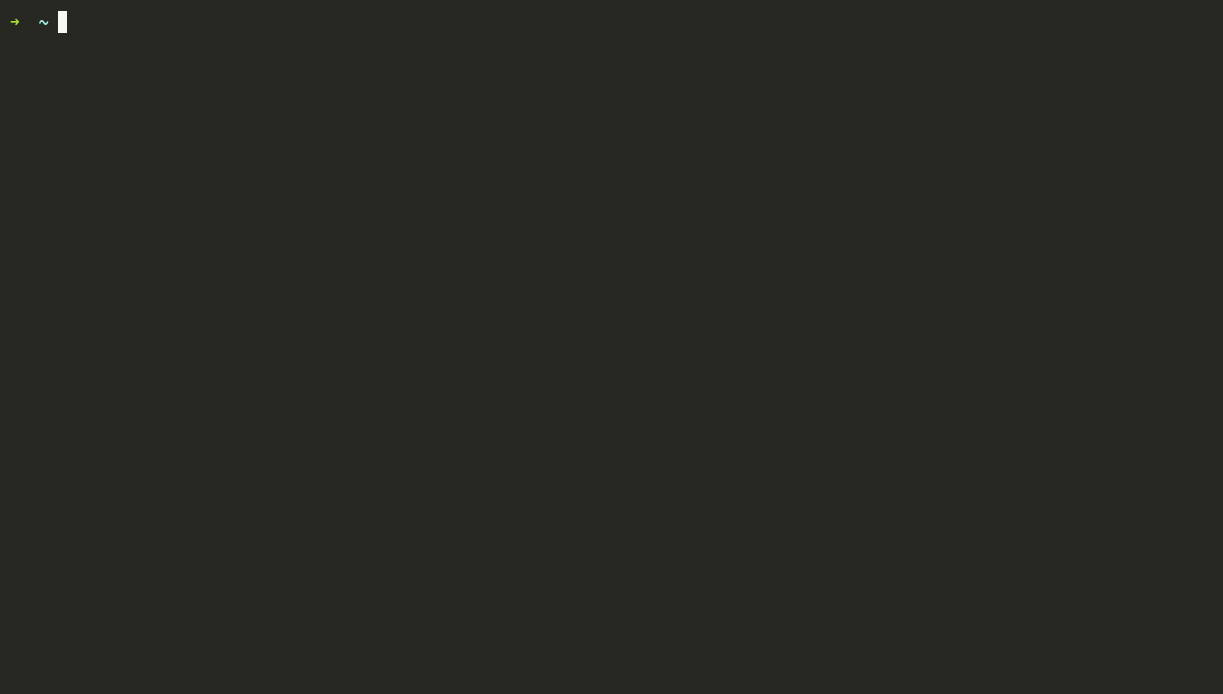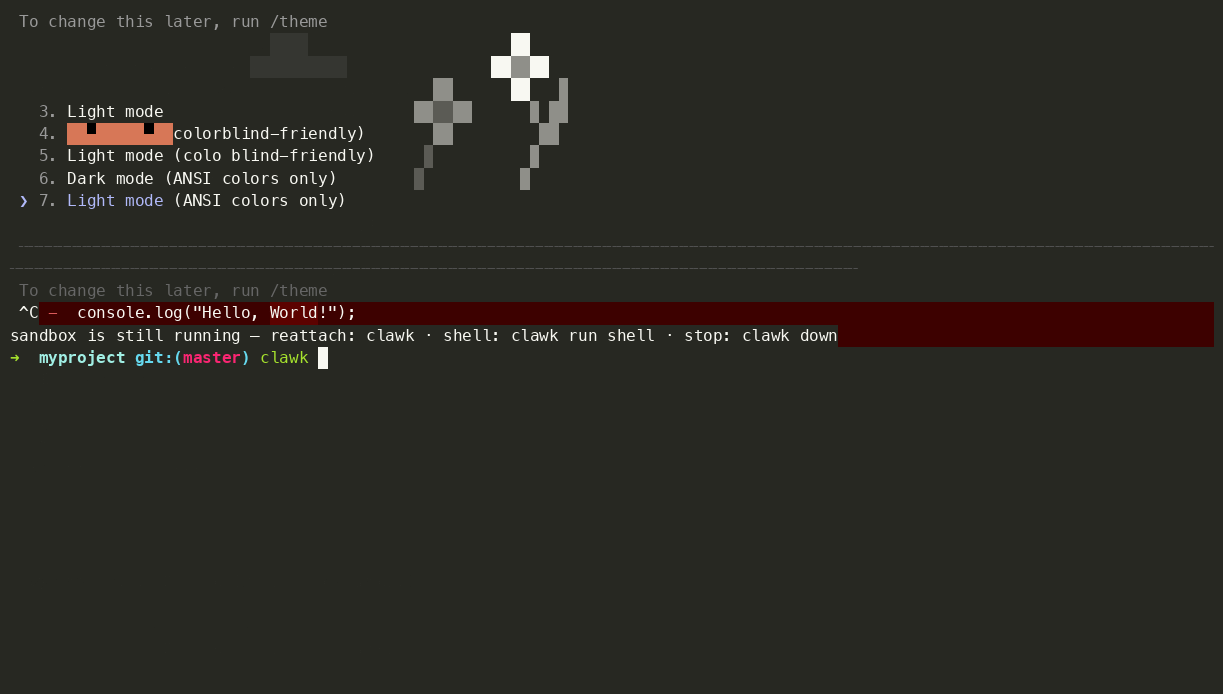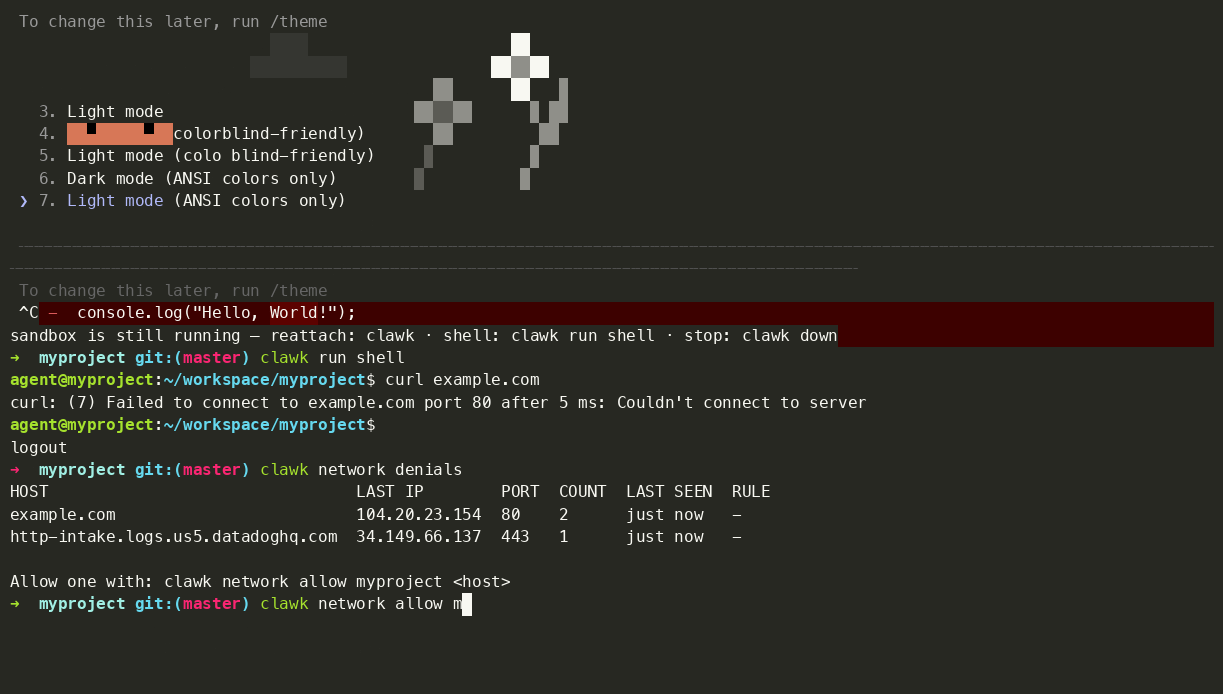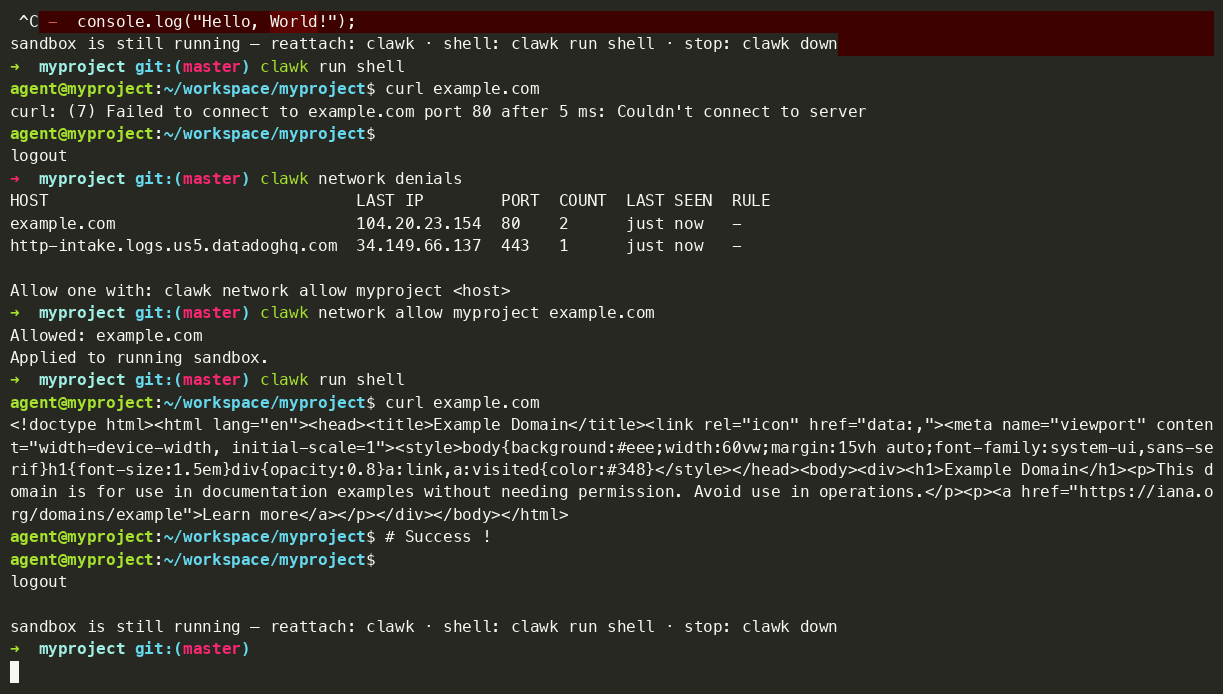 clawkwork/clawk
Give coding agents a disposable Linux VM, not your laptop








