
 #1
Herramientas para crear y gestionar entornos aislados (máquinas virtuales, contenedores) para pruebas de seguridad y análisis de malware.
Recomendado por Kitploit

 lakr233/vphone-cli
Arranca y gestiona iPhones virtuales en Apple Silicon con parcheo de firmware, variantes de jailbreak y funciones de investigación de seguridad para…
 no-world/rootkit
Flutter/Shizuku Android app that chains the CVE-2026-64560 kernel UAF to write creds, load a custom kernel module and install KernelSU for one-tap…
 suominen/cve-2026-93834
Sitio de seguimiento estático en Hugo que registra qué ramas estables de QEMU y distribuciones de Linux han publicado correcciones para la…
 praetorian-inc/capability-sdk
SDK de Go compartido que define una interfaz de capacidad estándar para escáneres de seguridad, con salida de hallazgos en múltiples formatos…
 ethan-andrews/threatintel-aggregator
Plataforma de inteligencia de amenazas autoalojada — agregación de feeds, triaje con IA, cobertura de MITRE ATT&CK e ingeniería de detección…
 openedx/codejail
Ejecución segura de código
 quaerendir/cve-2026-99999-audit
Read-only Bash audit script that triages CVE-2026-99999 (PwnEscape) Linux kernel IPv4 checksum OOB write, checking patch status, module reachability,…
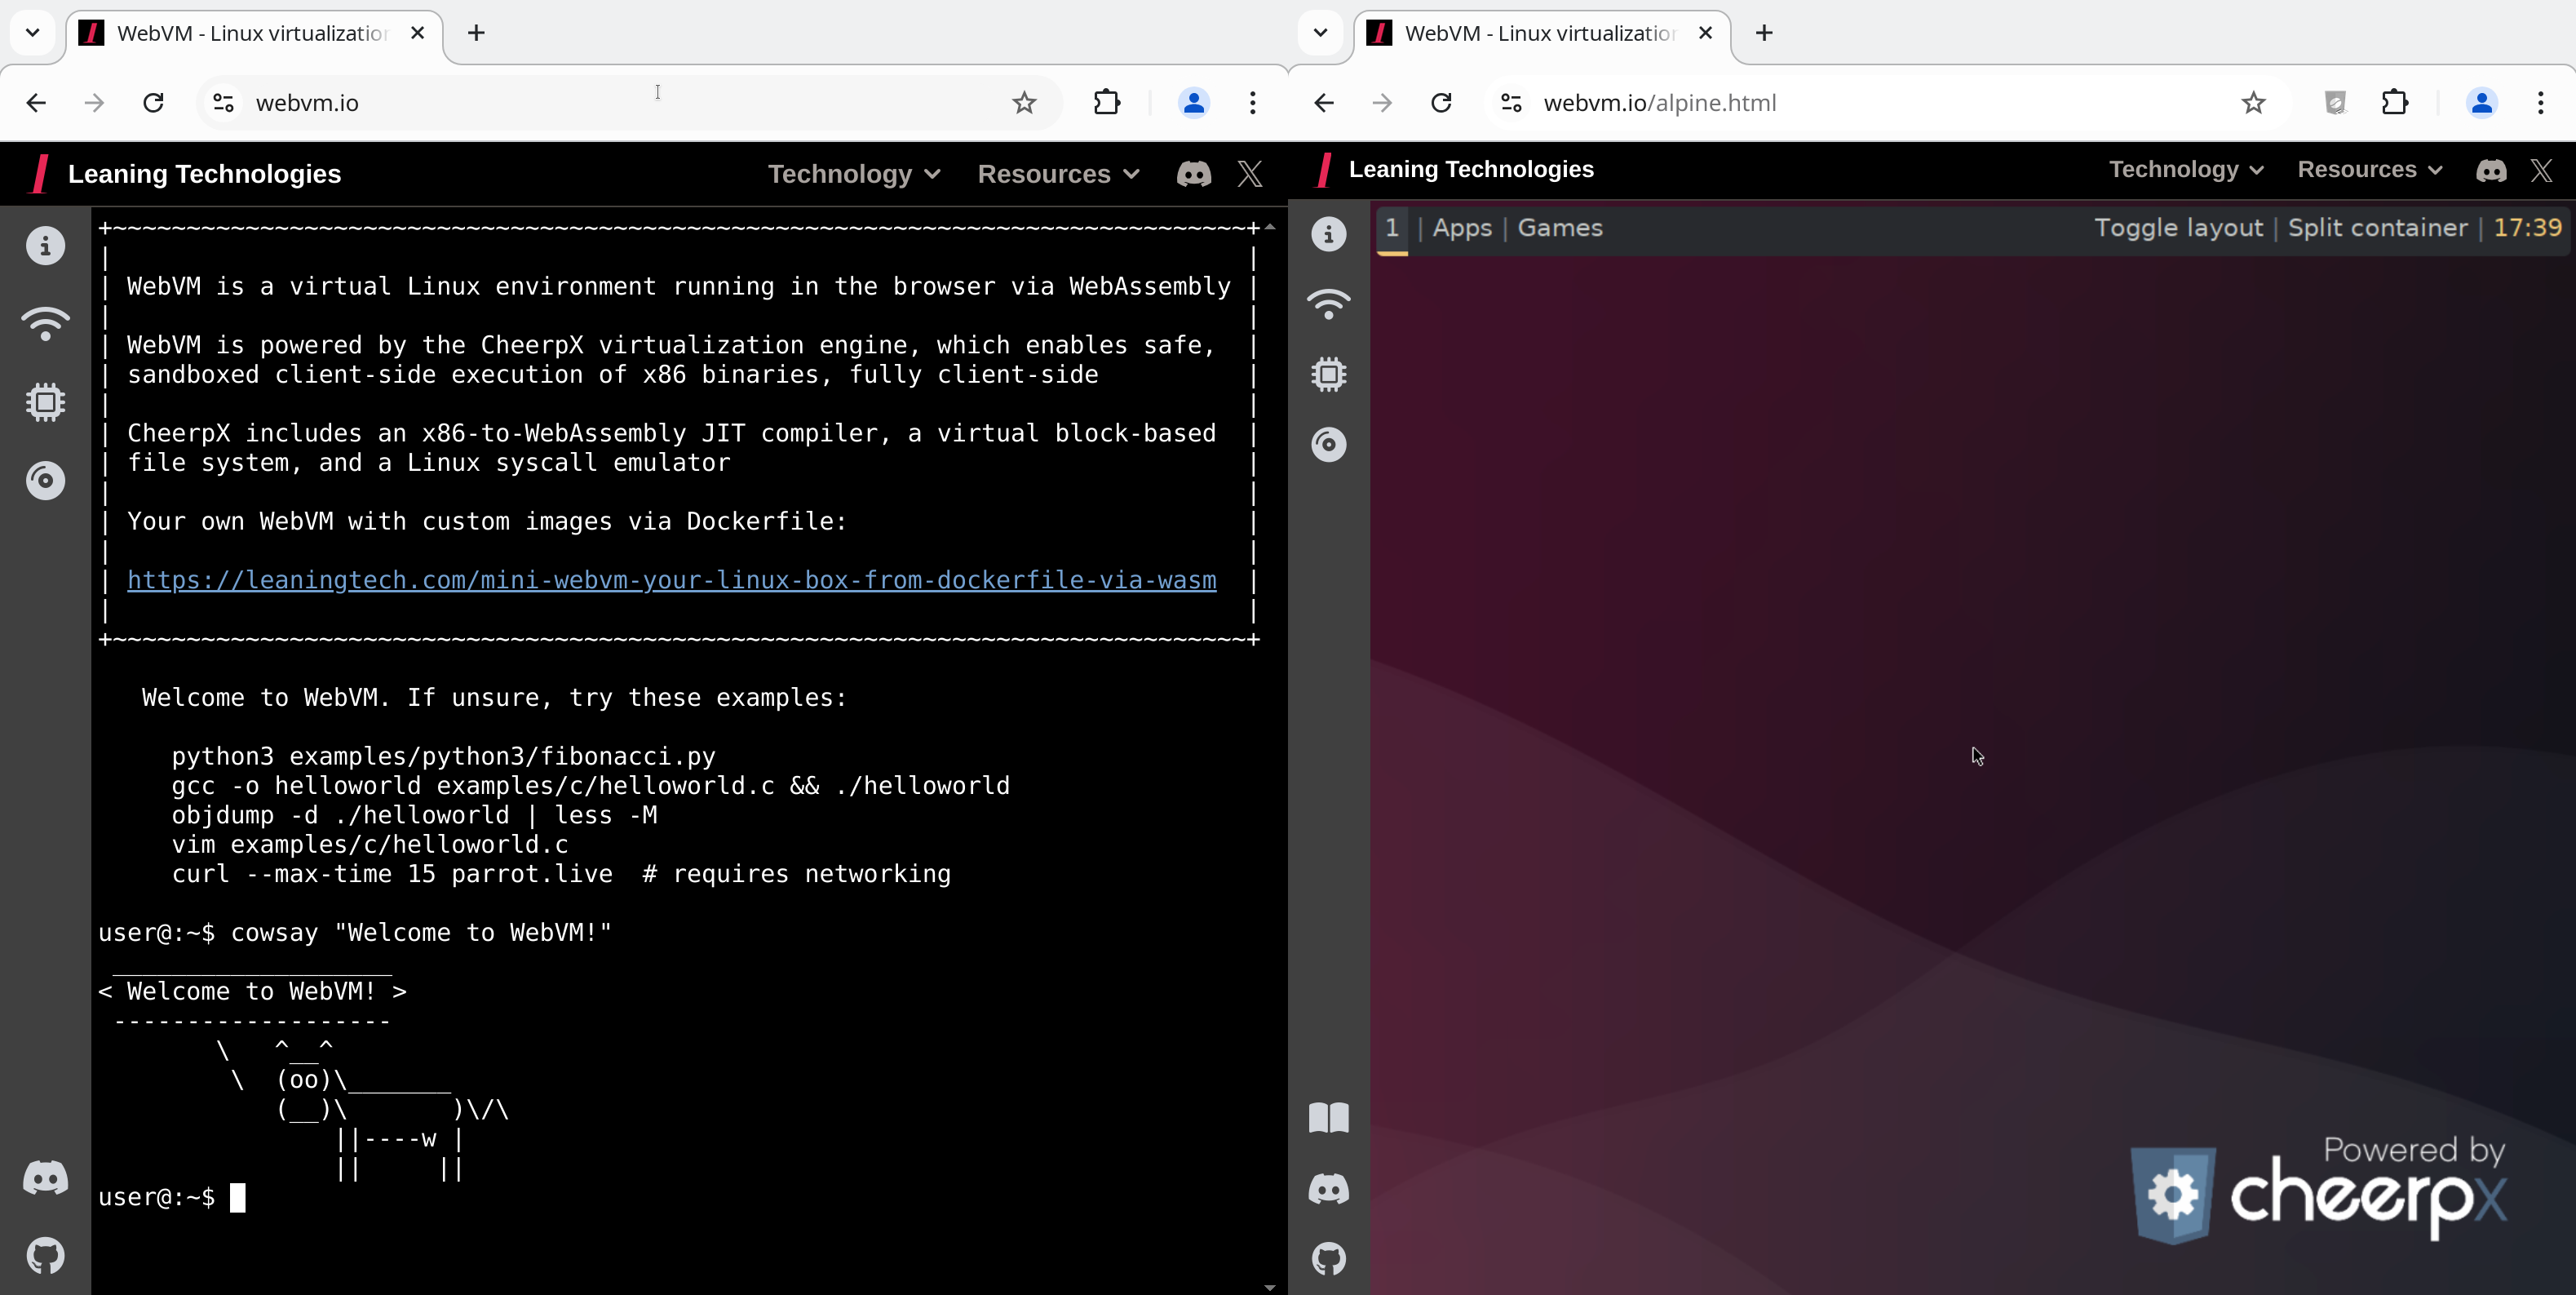 leaningtech/webvm
Máquina virtual Linux del lado del cliente que se ejecuta en el navegador mediante WebAssembly, con redes de Tailscale, imágenes personalizadas…
 dmdhrumilmistry/security-harness
Arnés de revisión estática de seguridad de aplicaciones multiagente para agentes de codificación de IA: mapea bases de código, caza clases de…
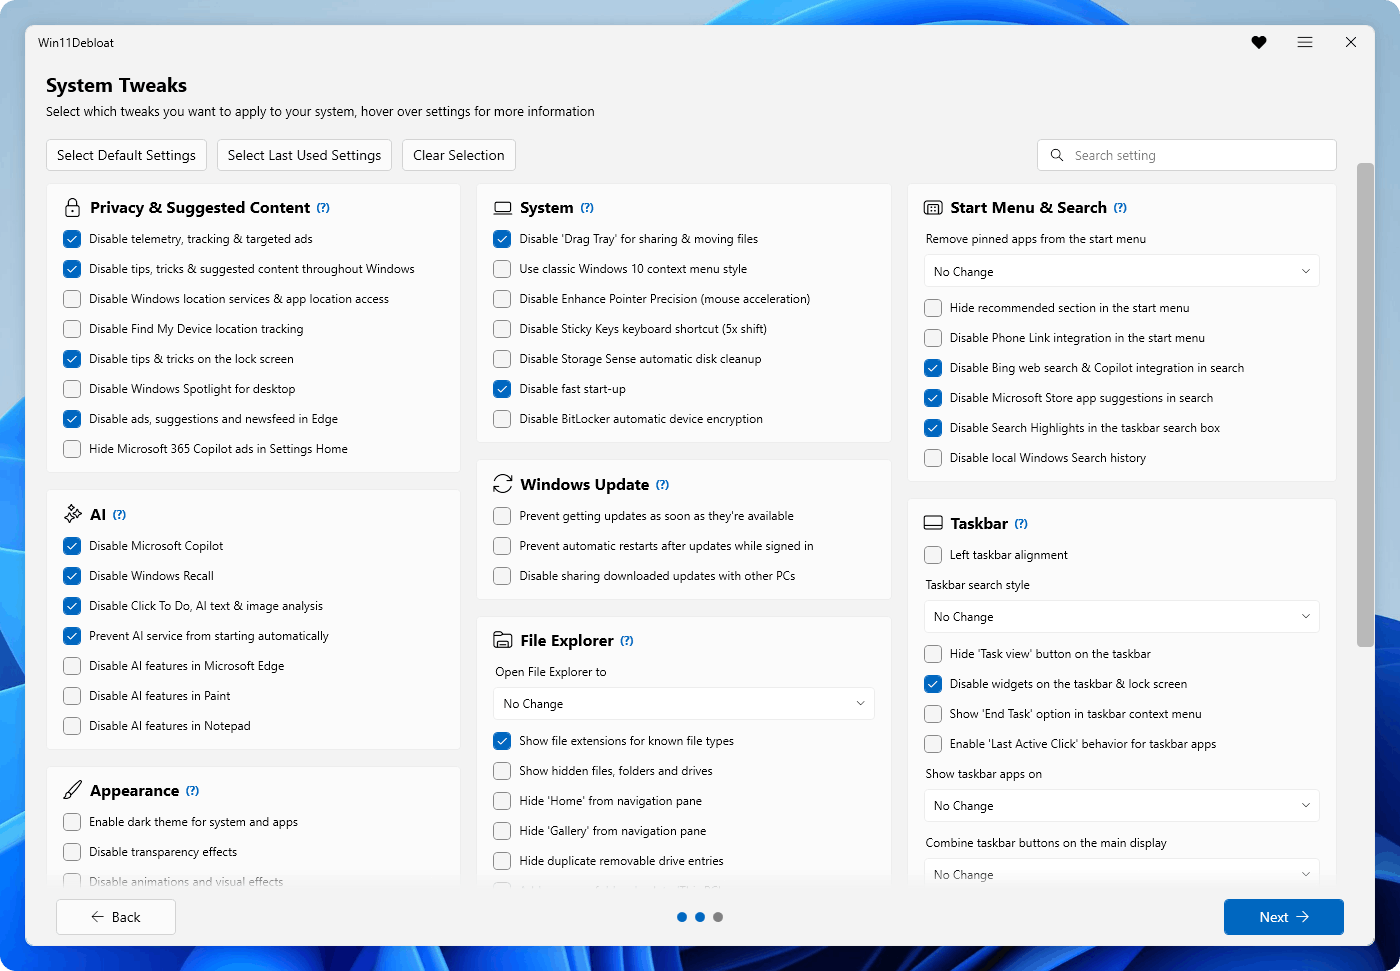 raphire/win11debloat
A simple, lightweight PowerShell script that allows you to remove pre-installed apps, disable telemetry, as well as perform various other changes to…
 zephrfish/ludus-defender-lab
Configuración de MDE/MDI Defender para Ludus
 blackarch/blackarch
Una distribución basada en ArchLinux para pentesters e investigadores de seguridad.

 whereisxuezugi/cphlf
Endurecimiento de Linux para CyberPatriot en Bash: modo de simulación, copias de seguridad, pruebas de bats y una comprobación de simulación en…
 microsoft/litebox
Un sistema operativo de biblioteca centrado en la seguridad que admite ejecución en modo kernel y modo usuario.
 nestybox/sysbox
Un "runc" de próxima generación y código abierto que permite que los contenedores sin root ejecuten cargas de trabajo como Systemd, Docker,…
 armanbuet09/rurlalshield
RuralShield — un prototipo de investigación de AWS CDK para la seguridad en la nube sanitaria, con triaje de IA limitado por políticas, respuesta…
 qianlijaingshan/signalk-audit
Auditoría de path traversal en la API de recursos de Signal K Server (CVE-2026-123807): leer el secreto JWT, falsificar un token de administrador,…
 anthropic-experimental/sandbox-runtime
Una herramienta de sandboxing ligera para aplicar restricciones de sistema de archivos y red en procesos arbitrarios a nivel del sistema operativo,…








