
 #1
Herramientas para crear y gestionar entornos aislados (máquinas virtuales, contenedores) para pruebas de seguridad y análisis de malware.
Recomendado por Kitploit

 epsilon537/boxlambda
Sandbox de microcomputador basado en FPGA para experimentación con software y RTL
 lxc/incus-os
Imagen inmutable de SO Linux optimizada para ejecutar contenedores y máquinas virtuales Incus, con UEFI Secure Boot, cifrado de disco TPM 2.0 y…
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
 adriancable/eternal
Arquitectura de máquina minimalista con backend de compilador LLVM, puerto Linux y máquina virtual para crear cápsulas de software autocontenidas que…
 withsecureopensource/see
Entorno de ejecución en arenero
 rapid7/metasploitable3
Metasploitable3 es una VM construida desde cero con una gran cantidad de vulnerabilidades de seguridad.
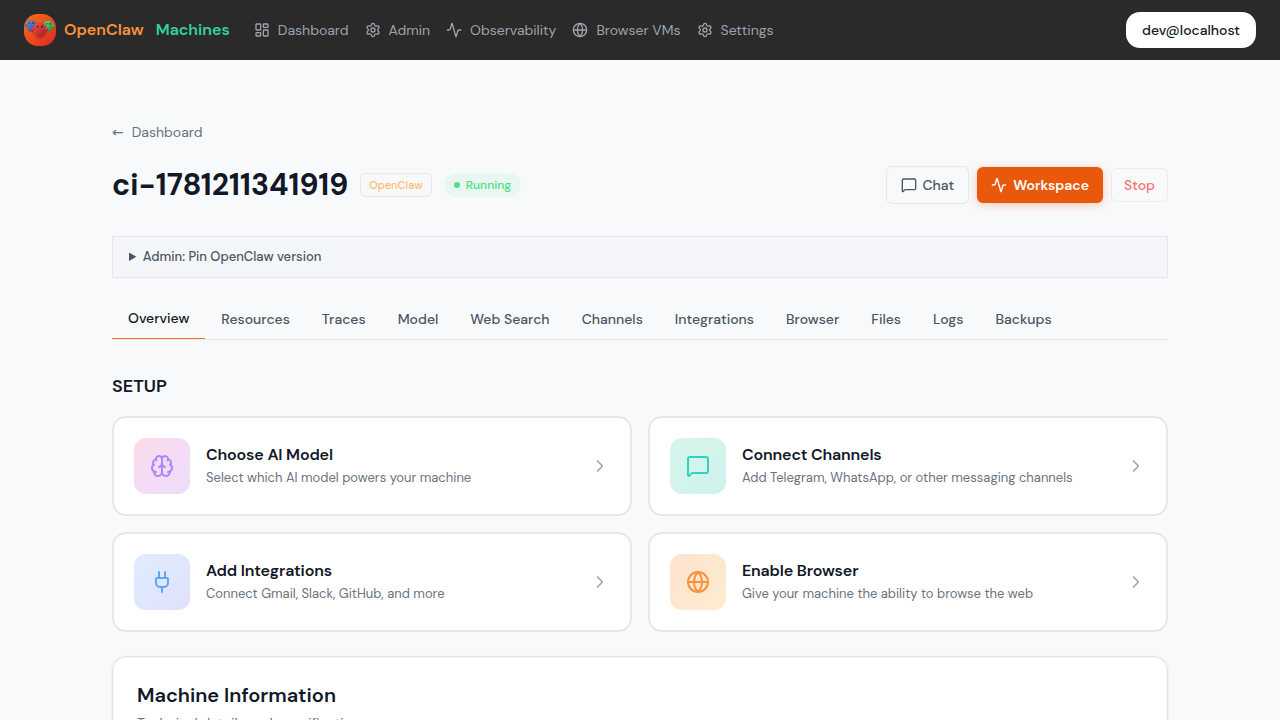 mathaix/openclawmachines
Administra OpenClaw en tu equipo (Enterprise) proporcionándole infraestructura de cómputo, integración de herramientas, primitivas de autenticación y…
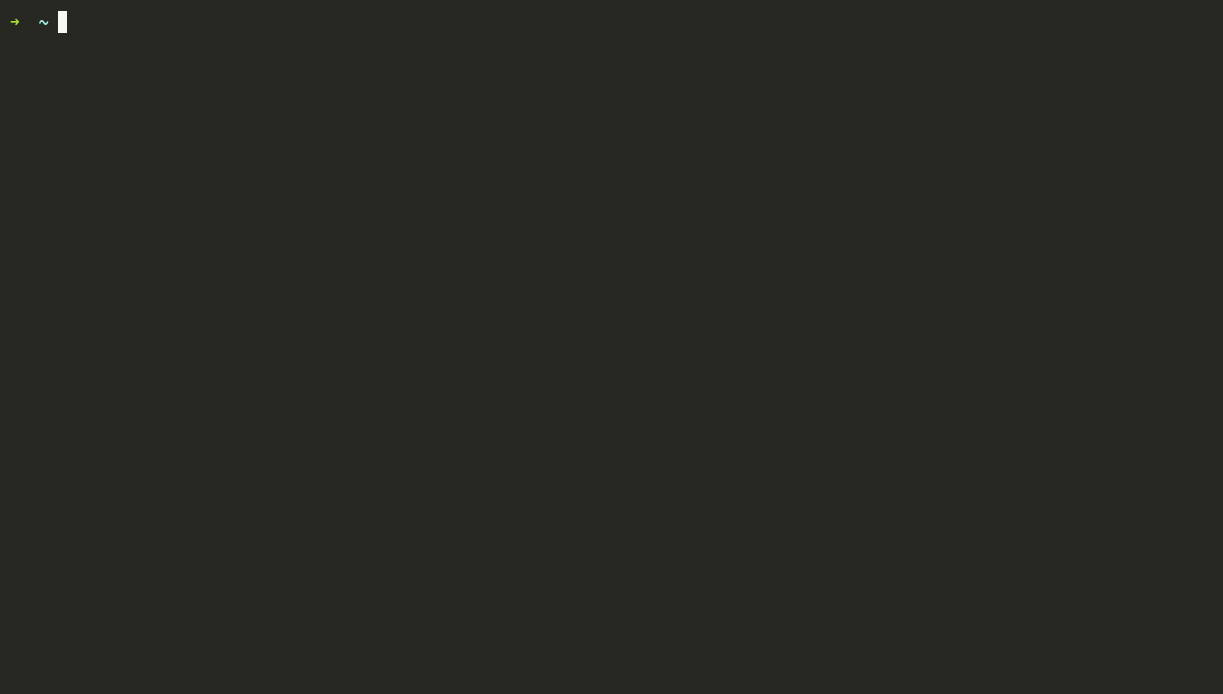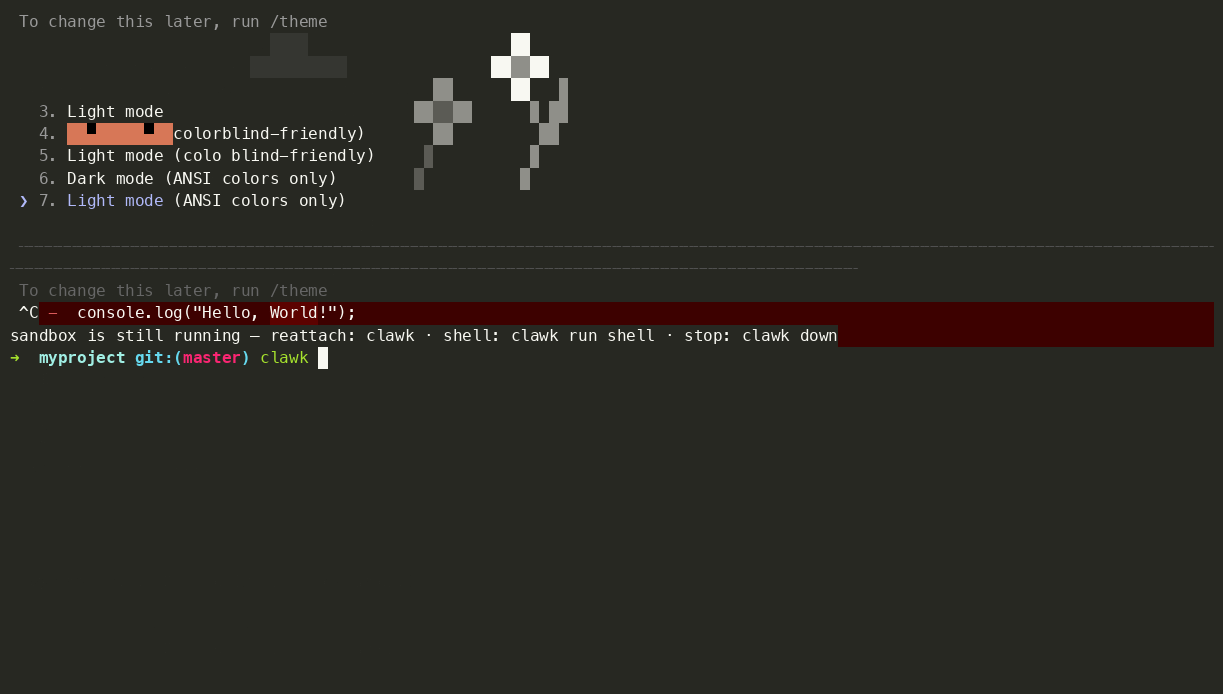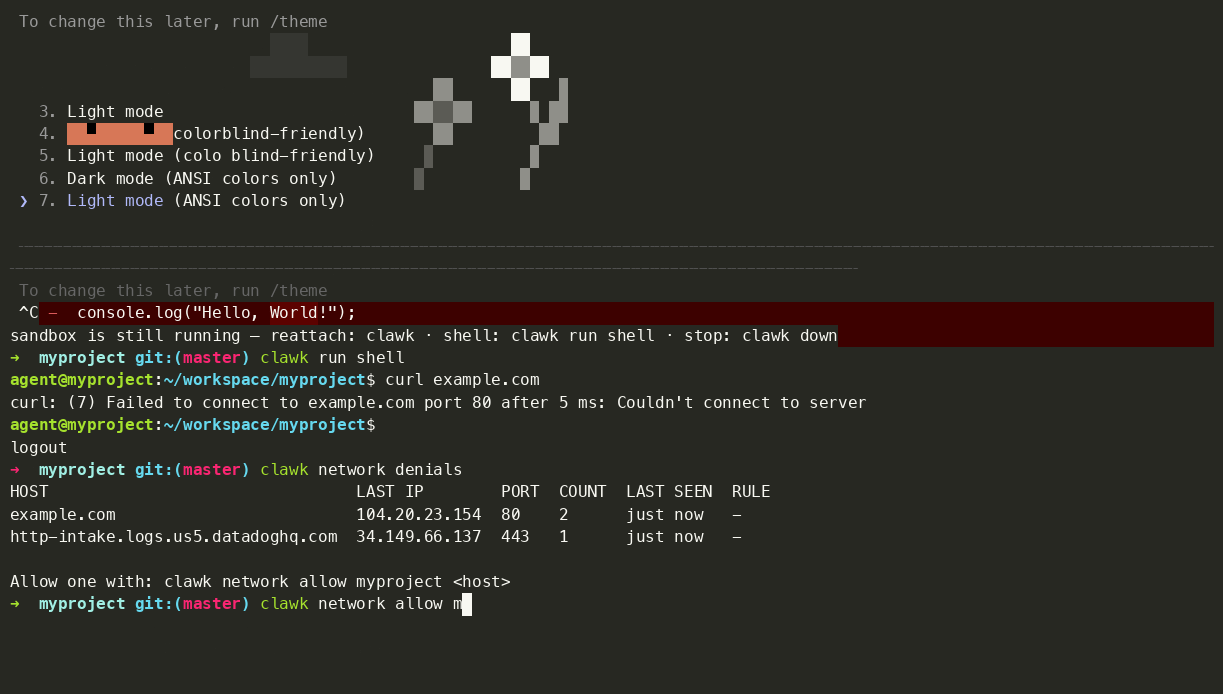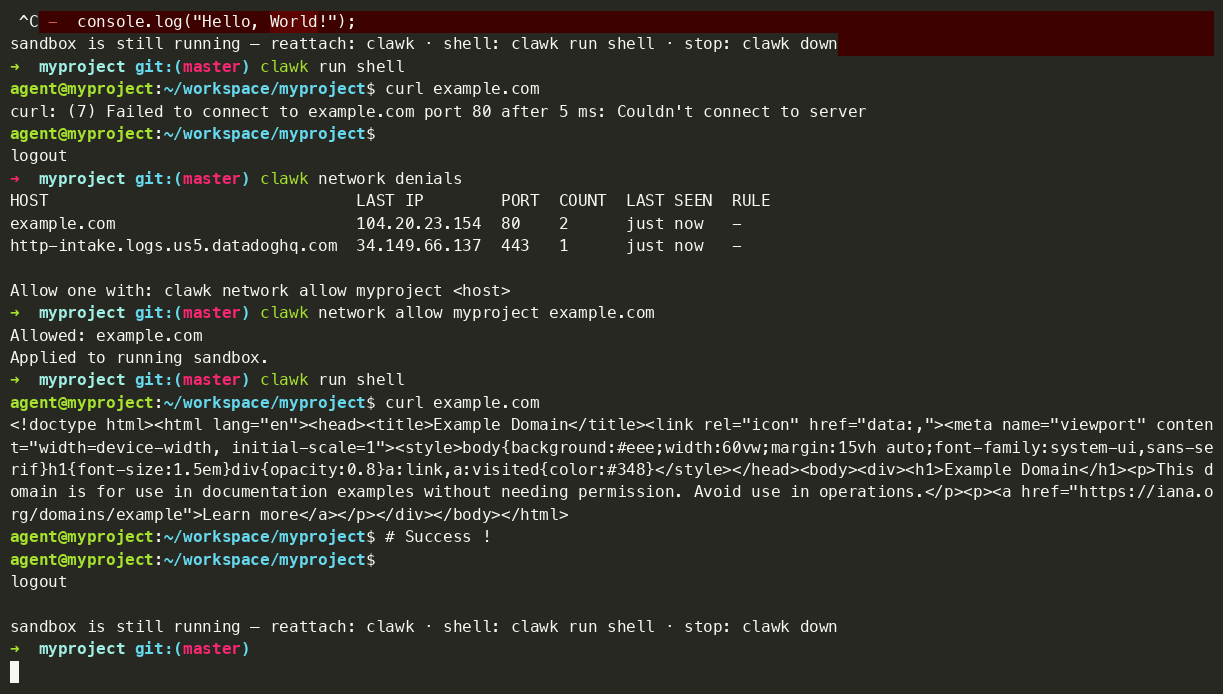 clawkwork/clawk
Give coding agents a disposable Linux VM, not your laptop
 kstenerud/yoloai
Tu agente es un riesgo de seguridad, así que trátalo como tal. yoloAI hace bien el sandboxing de agentes de IA.
 ricccrd/dd
Kernel de Linux en espacio de usuario basado en JIT que ejecuta contenedores de forma nativa en macOS con Apple Silicon sin una máquina virtual.…
 cypherpunkarmory/userland
Repositorio Principal de UserLAnd
 nccgroup/scoutsuite
Herramienta de auditoría de seguridad multi-nube que aprovecha las APIs de los proveedores de nube para recopilar datos de configuración, evaluar la…
 armourbird/csf
ArmourBird CSF - Marco de Seguridad para Contenedores
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 clong/detectionlab
Automatiza la creación de un entorno de laboratorio completo con herramientas de seguridad y mejores prácticas de registro.
 nishitm/gobox
GO sandbox para ejecutar código no confiable
 nicolasriverocorvalan/cloud-sniper
Centro de Operaciones de Seguridad Virtual
 cliffe/secgen
Crear VMs inseguras aleatoriamente






