
 #1
Herramientas de escaneo de API keys, detección de fugas de credenciales y gestión de secretos.
Recomendado por Kitploit
 git-akki/cso-vibecheck
Skill de auditoría de seguridad Senior-CSO para aplicaciones vibe-coded. Auditoría de 22 comprobaciones anclada a incidentes reales de 2026…
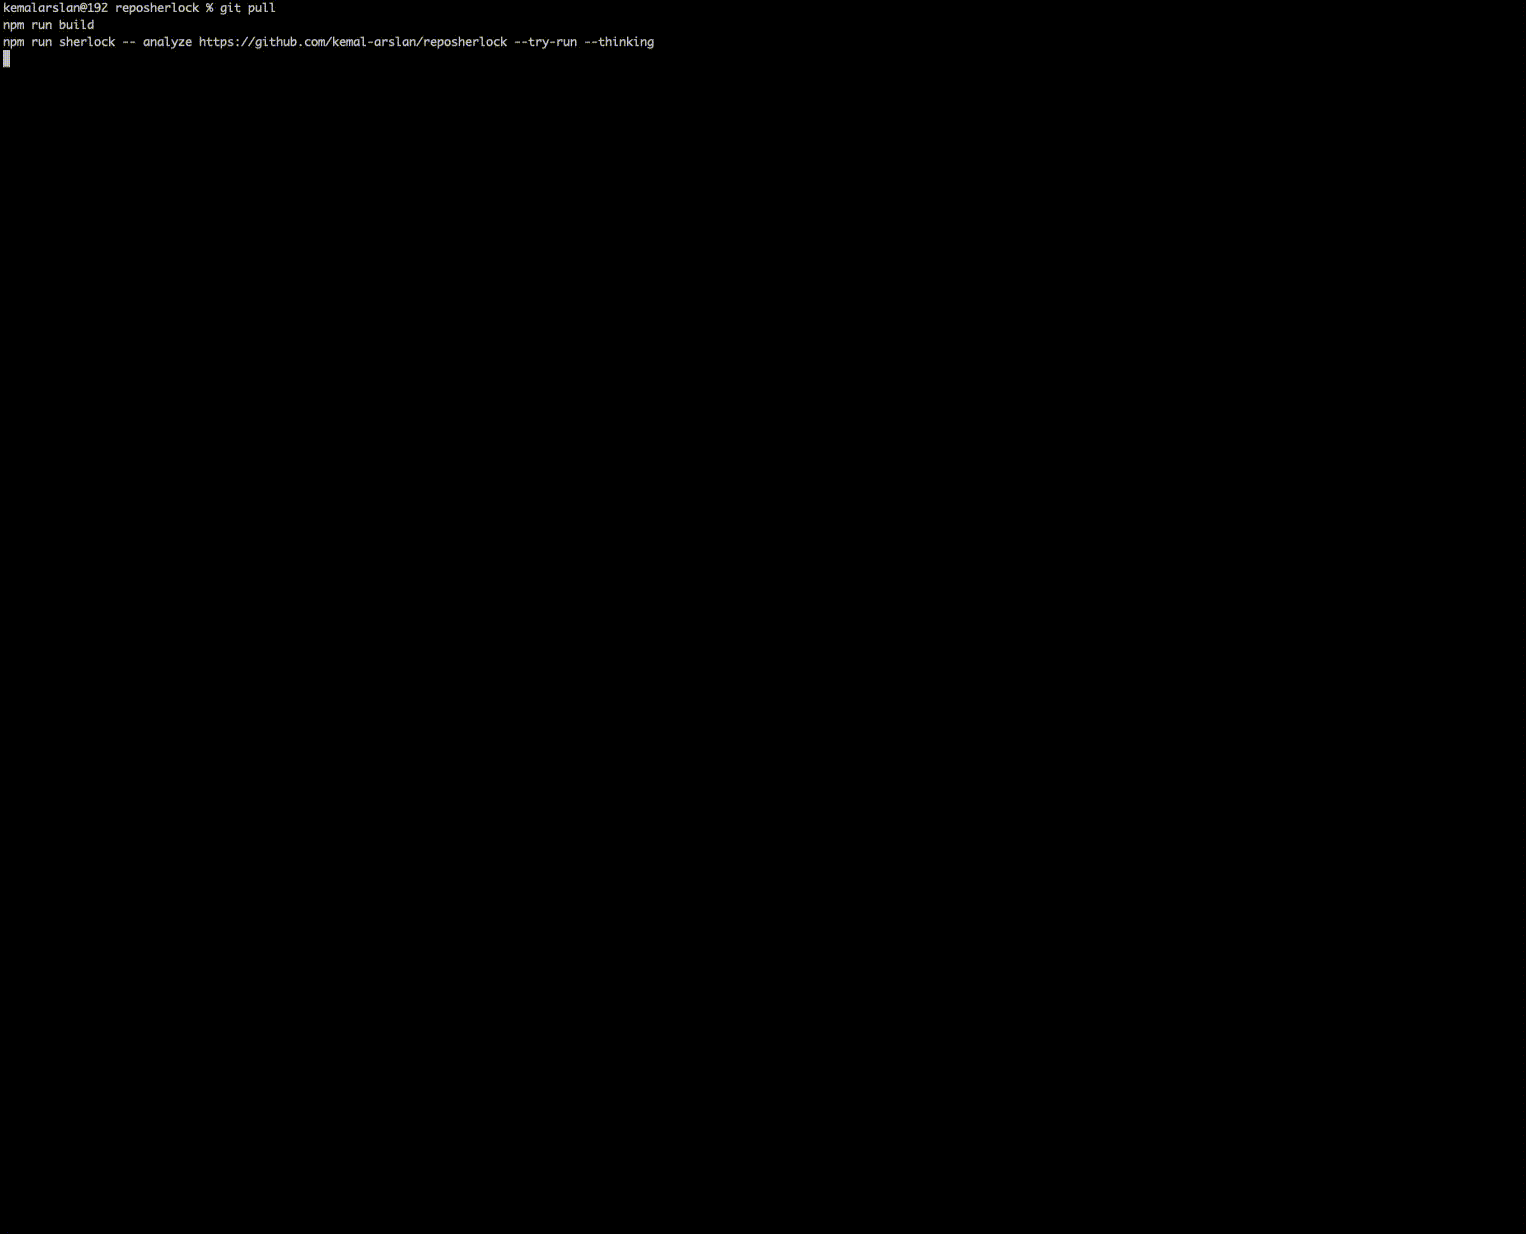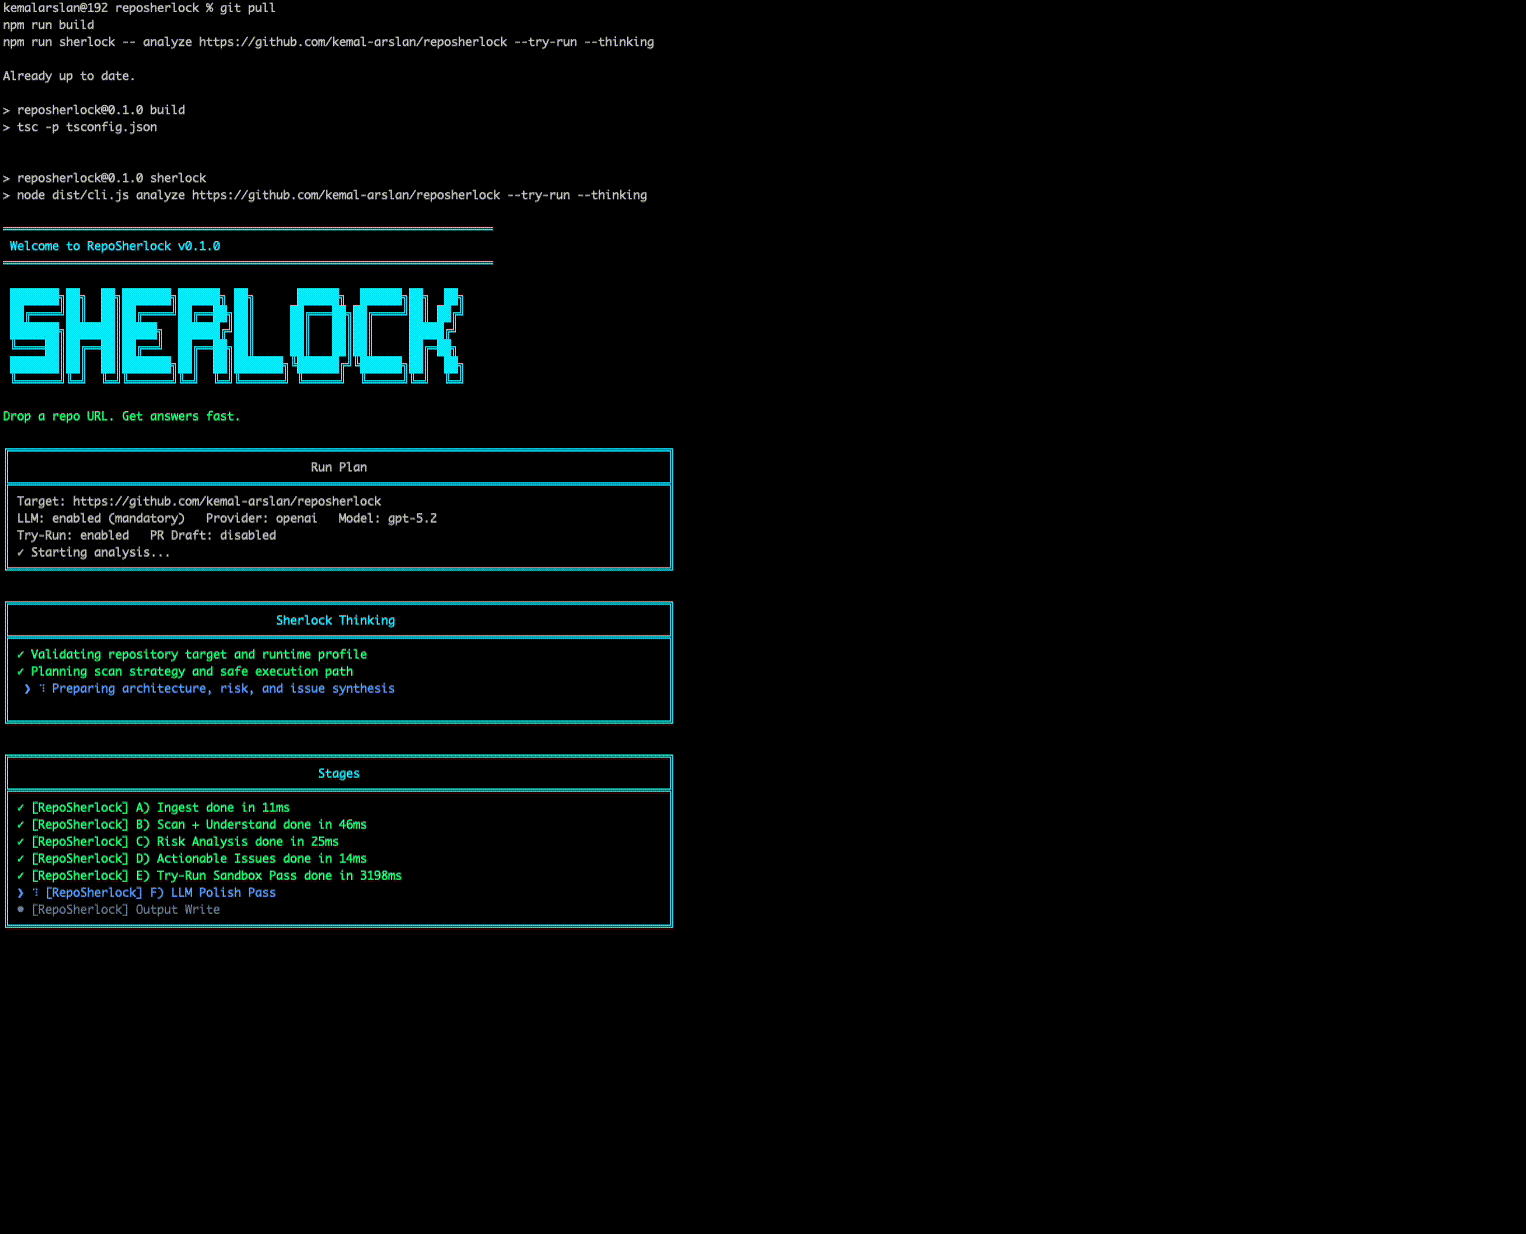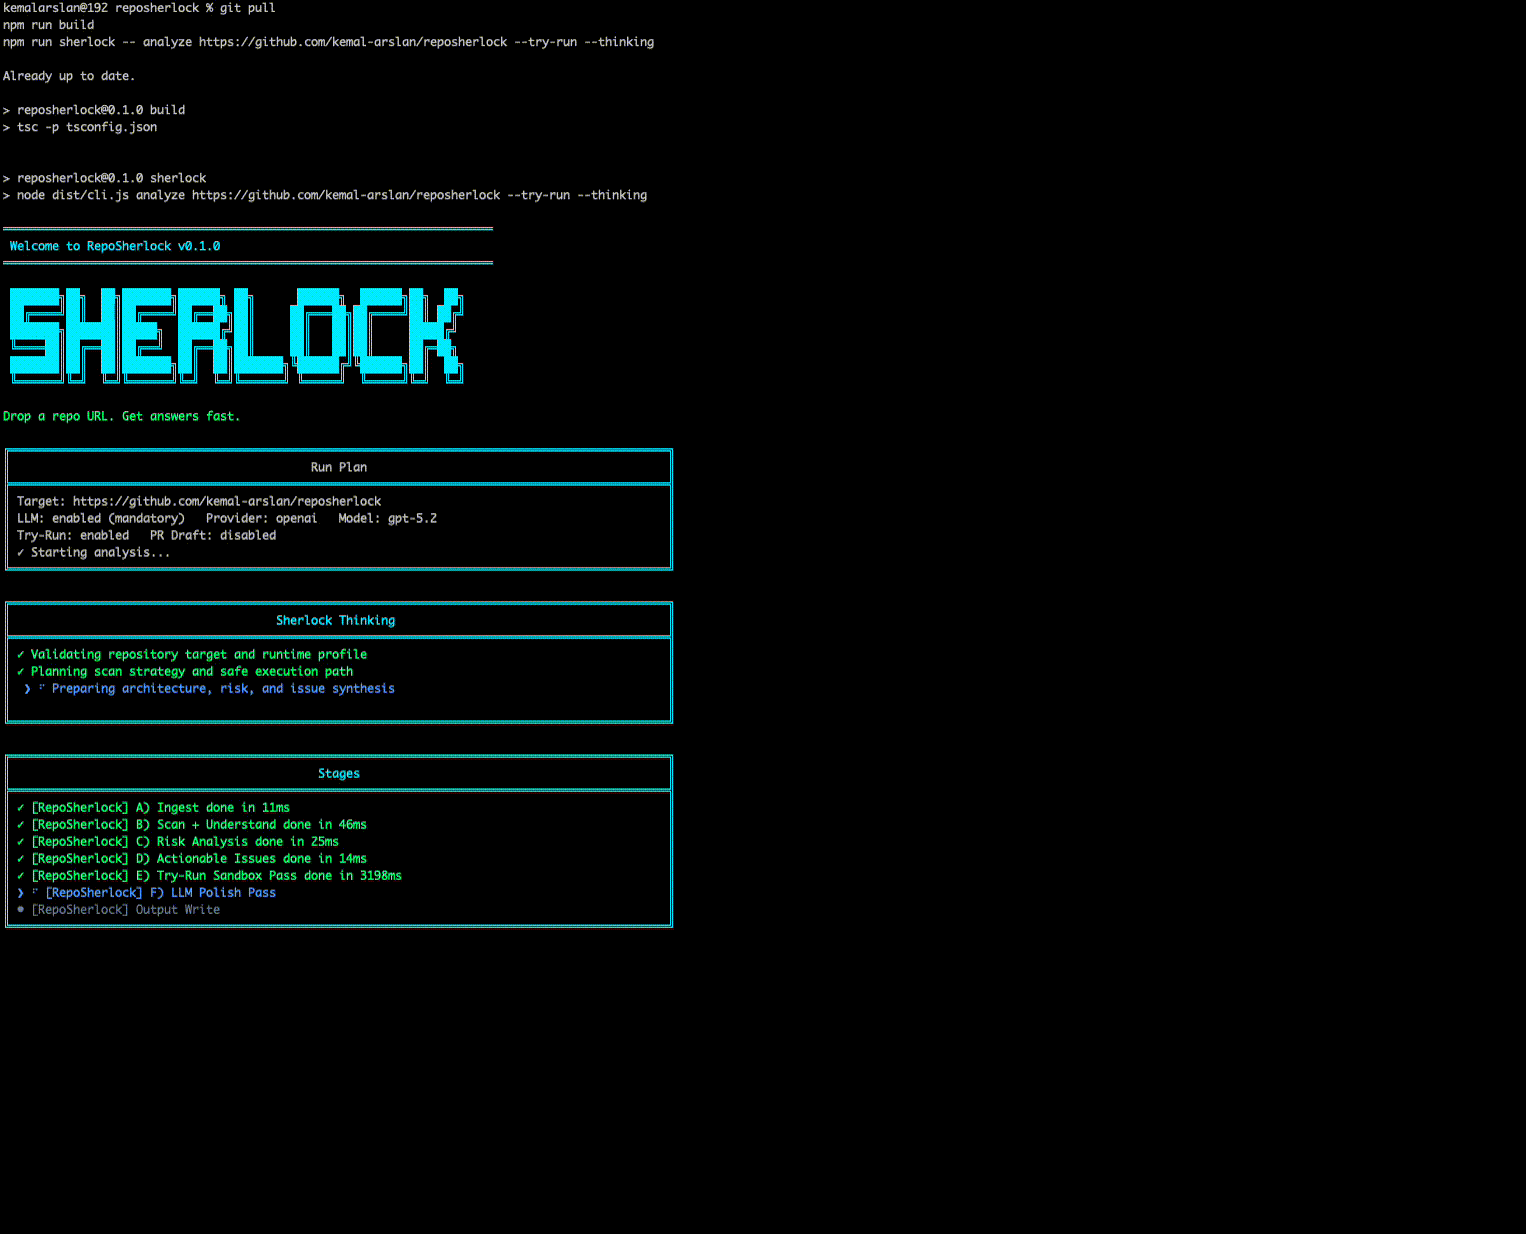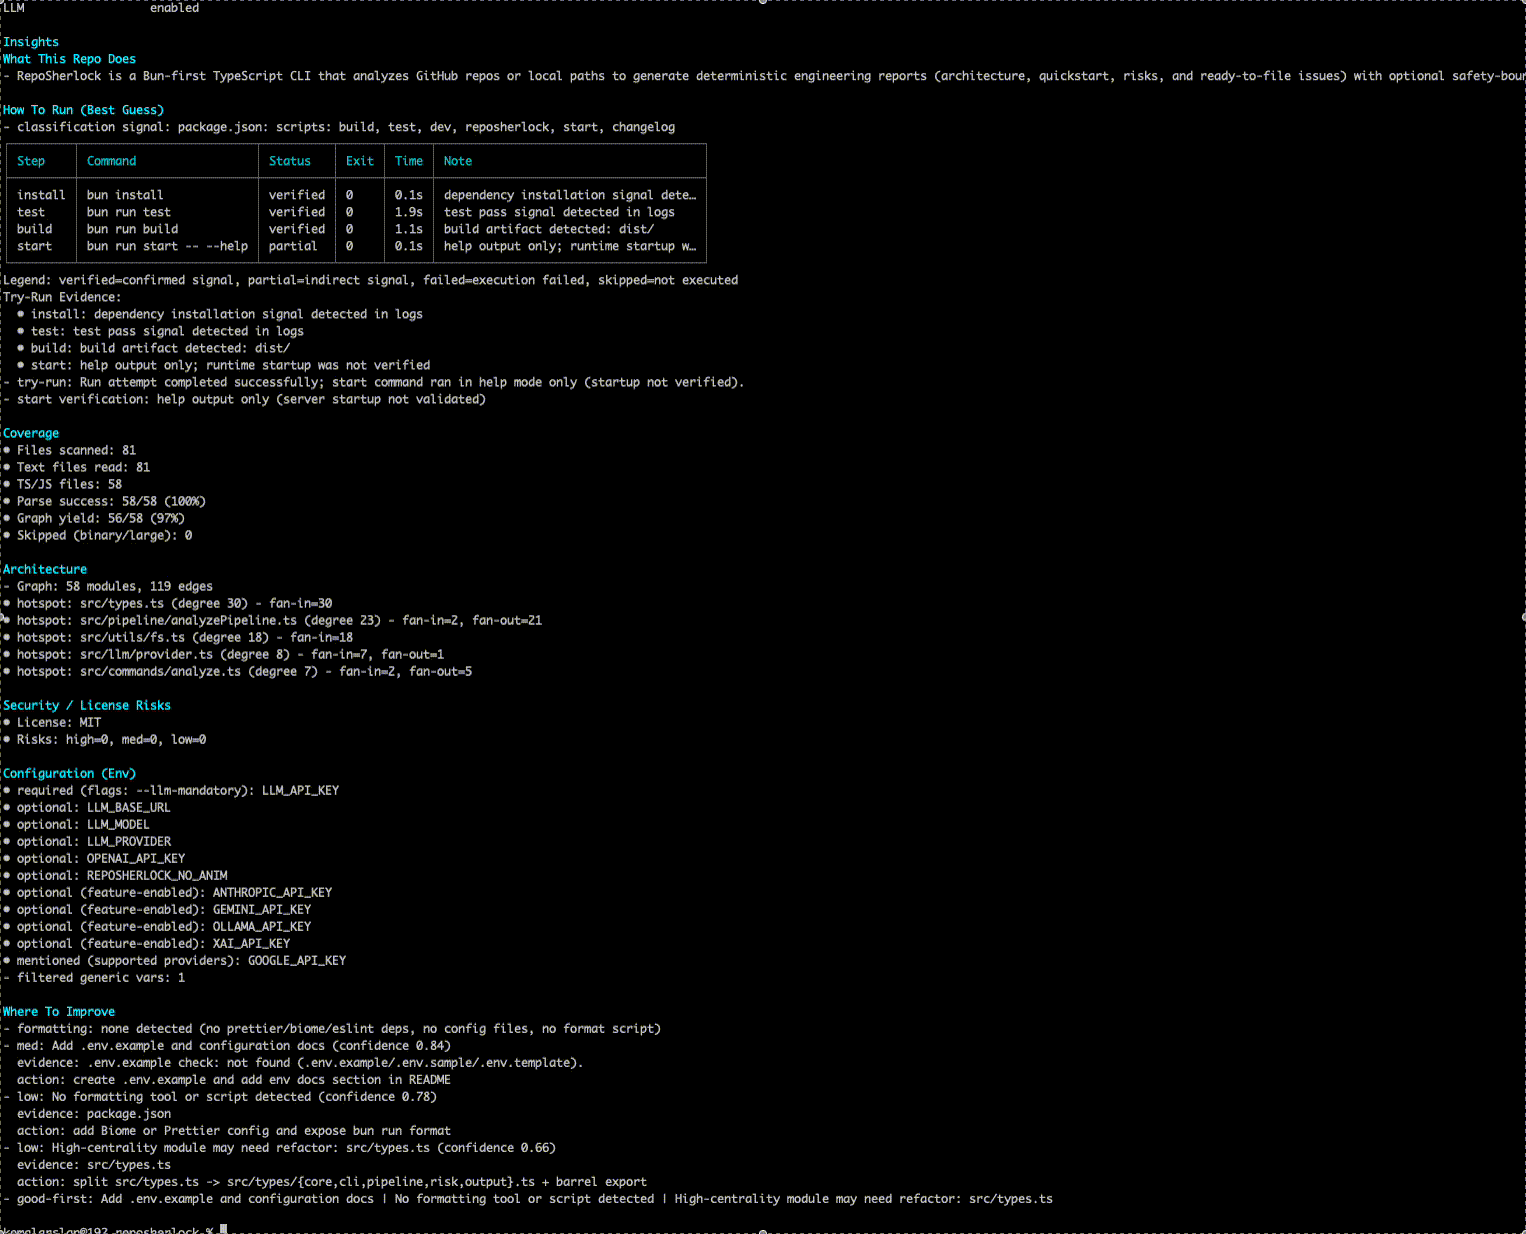 kemal-arslan/reposherlock
Analiza cualquier repositorio de GitHub (URL o ruta local) → mapa de arquitectura, comandos de ejecución verificados, riesgos y problemas procesables…
 randomrobbiebf/chart-down
Extrae todas las listas de charts de ChartMuseum
 sivaadityacoder/cve-2026-22038
Análisis detallado de CVE-2026-22038, una vulnerabilidad de alta gravedad en los bloques AutoGPT Stagehand que registra claves API en texto plano,…
 gmh5225/actions-secrets
Al añadir esta GitHub Action, escaneará tu repositorio en busca de datos sensibles en tu código fuente. Encontramos cosas como contraseñas, cadenas…
 perufitlife/dotclaude-security
Escanea la configuración `.claude/` de un repositorio (hooks de `settings.json`, servidores MCP, env, allowed-tools) en busca de los escollos de RCE…
 jchable/miasma-toolkit
Kit de detección y remediación para el gusano Miasma / Shai-Hulud y CVE-2026-35603 (inyección de configuración de AI-agent/IDE)
 caixa-git/tanstack-shield
🛡️ Escáner de un solo comando para CVE-2026-45321 — Ataque a la cadena de suministro npm de TanStack
 w4r10ck423/envvisualizer
Analiza y visualiza /proc/self/environ en máquinas Linux comprometidas — categoriza las variables de entorno por stack tecnológico (AWS, Django,…
 digi4care/shai-scan
Escáner CLI sin dependencias para compromisos en la cadena de suministro de npm/PyPI. Detecta paquetes comprometidos en lockfiles e IOCs a nivel de…
 aliksir/nextjs-security-scanner
Script Bash para detectar CVE-2025-55182 (React2Shell) y exposición de credenciales en proyectos Next.js. Cero dependencias.
 cain66666/openclaw-hardening-check
Comprobación de endurecimiento sin conexión y de solo lectura para una instalación autoalojada de OpenClaw: exposición de puerta de enlace,…
 nedlir/dasel-hardened-container
Paquete e imagen reforzados de dasel v3.3.1 construidos mediante Melange y apko. Parcheando CVE-2026-33320.
 roninforge/roninforge-hono
Plugin de Cursor para Hono v4 (framework web edge de TypeScript). 59 regresiones de LLM con pares BAD/CORRECT. Fijado a hono ^4.12.19 (>= 4.9.7 para…
 az9713/cve-lite-on-pi
Ejecutando OWASP cve-lite-cli contra el monorepo pi: recorrido de escaneo y hallazgo clave (vitest CVE-2026-47429).
 arzaan789/keyguard
Escanea bases de código y proyectos de GCP en busca de credenciales de API expuestas.
 checkmarx/checkmarx-cve-2025-30066-detection-tool
Escanea flujos de trabajo y registros de GitHub en busca de indicadores de CVE-2025-30066, detectando acciones maliciosas y secretos expuestos…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) fue devastador porque filtraba memoria adyacente. CTT-Heartbleed va más allá—utiliza resonancia temporal de 33 capas para…








