
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ingeniería Inversa — Página 72 | Kitploit
Categorías

Ingeniería Inversa

Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 21h 4m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 13h 39m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 2 días
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 22h 46m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 8 días
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4khace 28 días
angr preview#7

angr

GitHubangr/angr
9.0khace 13h 51m
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2khace 8 meses
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9khace 1 día
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7khace 3 meses
Más nuevasRelevanciaMás popularesActualizadas recientemente
1880 resultados
CVE-2026-25243 preview

CVE-2026-25243

GitHubdinosn/cve-2026-25243

CVE-2026-25243 — Redis RESTORE doble liberación en zipmap → ejecución remota de código (ASLR activado).

memory-forensicsvulnerability-analysisexploitation+5
13hace 4 meses
bcm4360-wpa3 preview

bcm4360-wpa3

GitHubunsignedchad/bcm4360-wpa3

funcionalidad wpa3 para el chip WiFi en un MacBook Pro de 2014
wi-fi-auditingreverse-engineeringwireless-security+3
5hace 4 meses
POCO-M7-Plus-Jailbreak preview

POCO-M7-Plus-Jailbreak

GitHubaniketlab/poco-m7-plus-jailbreak

Investigación de root temporal en Poco M7 Plus (SM6375) mediante el exploit Qualcomm GBL (CVE-2026-24088) + Análisis del kernel GhostLock…
android-securityprivilege-escalationvulnerability-analysis+7
4hace 27 días
CVE-2026-28609-matroska-pcm-oob preview

CVE-2026-28609-matroska-pcm-oob

GitHubdevrodt2/cve-2026-28609-matroska-pcm-oob

Prueba de concepto y arnés de reproducción instrumentado para CVE-2026-28609, una escritura fuera de límites en MatroskaExtractor de Android,…

android-securitymemory-forensicsvulnerability-analysis+5
7hace 1 mes
N0xis preview

N0xis

GitHubstructio-labs/n0xis

Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
5hace 12 días
spidump preview

spidump

GitHubwrongbaud/spidump

Herramienta para reconstruir imágenes de flash SPI mediante capturas de analizador lógico
embedded-systems-securityiot-securityreverse-engineering+7
10hace 1 mes
vivo_iqoo_neo_9_root_research_on_CVE-2025-21479 preview

vivo_iqoo_neo_9_root_research_on_CVE-2025-21479

GitHubreaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479

iQOO Neo9 (PD2338C) Herramienta Caps-Root sin desbloqueo** — esquema de escalada de privilegios mediante escritura física arbitraria basado en…

android-securityprivilege-escalationvulnerability-analysis+4
4hace 2 meses
CVE-2024-20696 preview

CVE-2024-20696

GitHubclearbluejar/cve-2024-20696

Arnés de pruebas para la vulnerabilidad RCE CVE-2024-20696 de Windows libarchive, que permite el análisis binario y las pruebas de explotación de…
vulnerability-analysisexploitationreverse-engineering+3
8hace 2 años
MOEW preview

MOEW

GitHubharryeetsource/moew

Libro blanco

defensive-toolsexploitationreverse-engineering+4
16hace 11 meses
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

Controlador en modo kernel sin firmar que realiza modificaciones de memoria
general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
11hace 4 años
IKEV2-POC preview

IKEV2-POC

GitHubepsilonpointori/ikev2-poc

IKEv2, ikeext.dll, CVE-2026-33824, doble liberación, manipulación del heap, ROP, fragmentación SKF, exploit de Windows, anti-depuración, ofuscación,…

exploit-frameworksreverse-engineeringshellcode+3
4hace 4 meses
MalConfig preview

MalConfig

GitHubjacobsoo/malconfig

Esto es parte de un módulo para el framework que estoy desarrollando constantemente. Actualmente solo se divulga aquí información del C2.
android-securityreverse-engineeringinformation-gathering+3
7hace 7 años
pe-signgen preview

pe-signgen

GitHubforentfraps/pe-signgen

Generación universal de firmas para cualquier función del sistema de todas las compilaciones de Windows usando Winbindex
static-analysisvulnerability-analysisreverse-engineering+3
20hace 10 meses
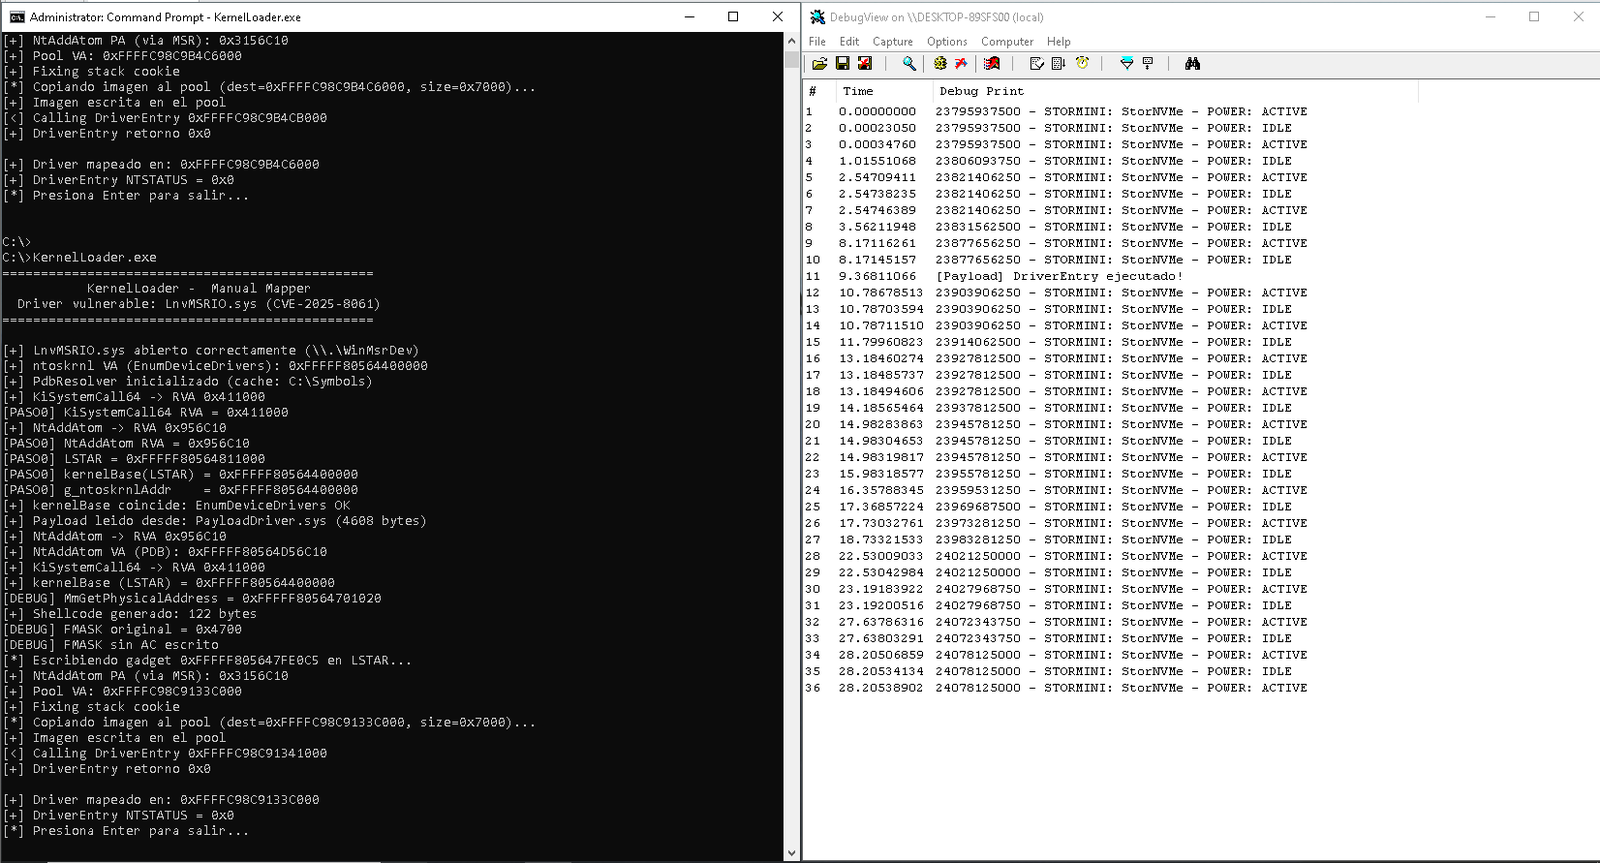
MSRMapper preview

MSRMapper

GitHubull0a/msrmapper

Mapeador manual de controladores de kernel para Windows x64 que explota CVE-2025-8061 en LnvMSRIO.sys de Lenovo para realizar un ataque BYOVD,…
privilege-escalationmemory-forensicsexploitation+6
8hace 1 mes
Google-Tensor-Chips preview

Google-Tensor-Chips

GitHubqbnasasn/google-tensor-chips

Google Tensor Cracks
android-securityembedded-systems-securityreverse-engineering+5
6hace 4 meses
DsArk64 preview

DsArk64

GitHubgmh5225/dsark64

PoC de BYOVD que abusa del controlador DsArk64.sys firmado por WHQL para la terminación de procesos en ring-0 y lectura/escritura del kernel mediante…

defensive-toolsprivilege-escalationvulnerability-analysis+6
13hace 6 meses
Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis preview

Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis

GitHubkaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis

Ingeniería inversa de Vidar Stealer: desde cadenas de memoria ofuscadas hasta la inyección en procesos de Chrome, ejecución de JS malicioso y…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+6
5hace 12 días
Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis preview

Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis

GitHubkaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis

Análisis de ingeniería inversa de Formbook, un info-stealer que utiliza manipulación de ensamblados .NET y descifrado XOR. Payload completo extraído…


static-analysisdynamic-analysis-sandboxingreverse-engineering+6
7hace 1 mes
Anterior1…717273…100Siguiente







