
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit
 humoud/apksneeze
Una herramienta que automatiza las tareas tediosas del pentesting de aplicaciones Android. Utiliza APKTool y Dex2Jar.
 caveeroo/gv_decryptor
Herramienta de recuperación de volcados de Gallery Vault con descubrimiento automatizado, derivación de claves y restauración automática de medios.
 jprx/cve-2024-54507
Exploit de prueba de concepto para CVE-2024-54507, una vulnerabilidad de confusión de tipo entero en el kernel XNU, con informe técnico y detalles de…
 bytev0rtex/cve-2026-64788
Prueba de concepto para CVE-2026-64788, un use-after-free en la extensión de kernel IOGPUFamily en iOS 26.6, que demuestra la explotación mediante la…
 keowu/sjcam
Investigación de ingeniería inversa y firmware personalizado para cámaras IoT basadas en Allwinner V3, incluidos analizadores de firmware, un cliente…
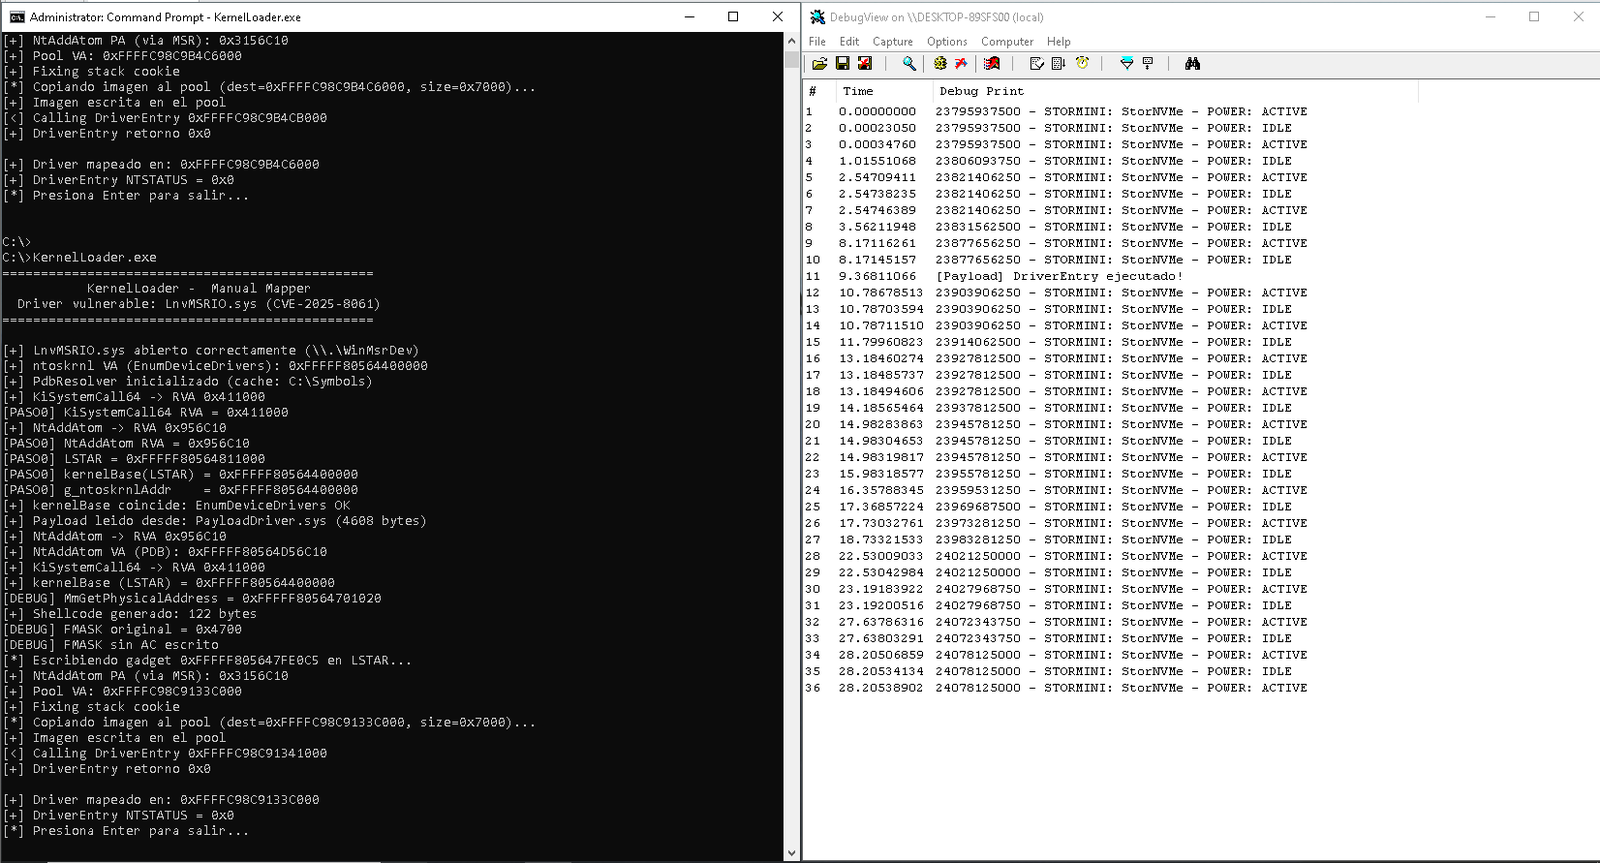 ull0a/msrmapper
Mapeador manual de controladores de kernel para Windows x64 que explota CVE-2025-8061 en LnvMSRIO.sys de Lenovo para realizar un ataque BYOVD,…
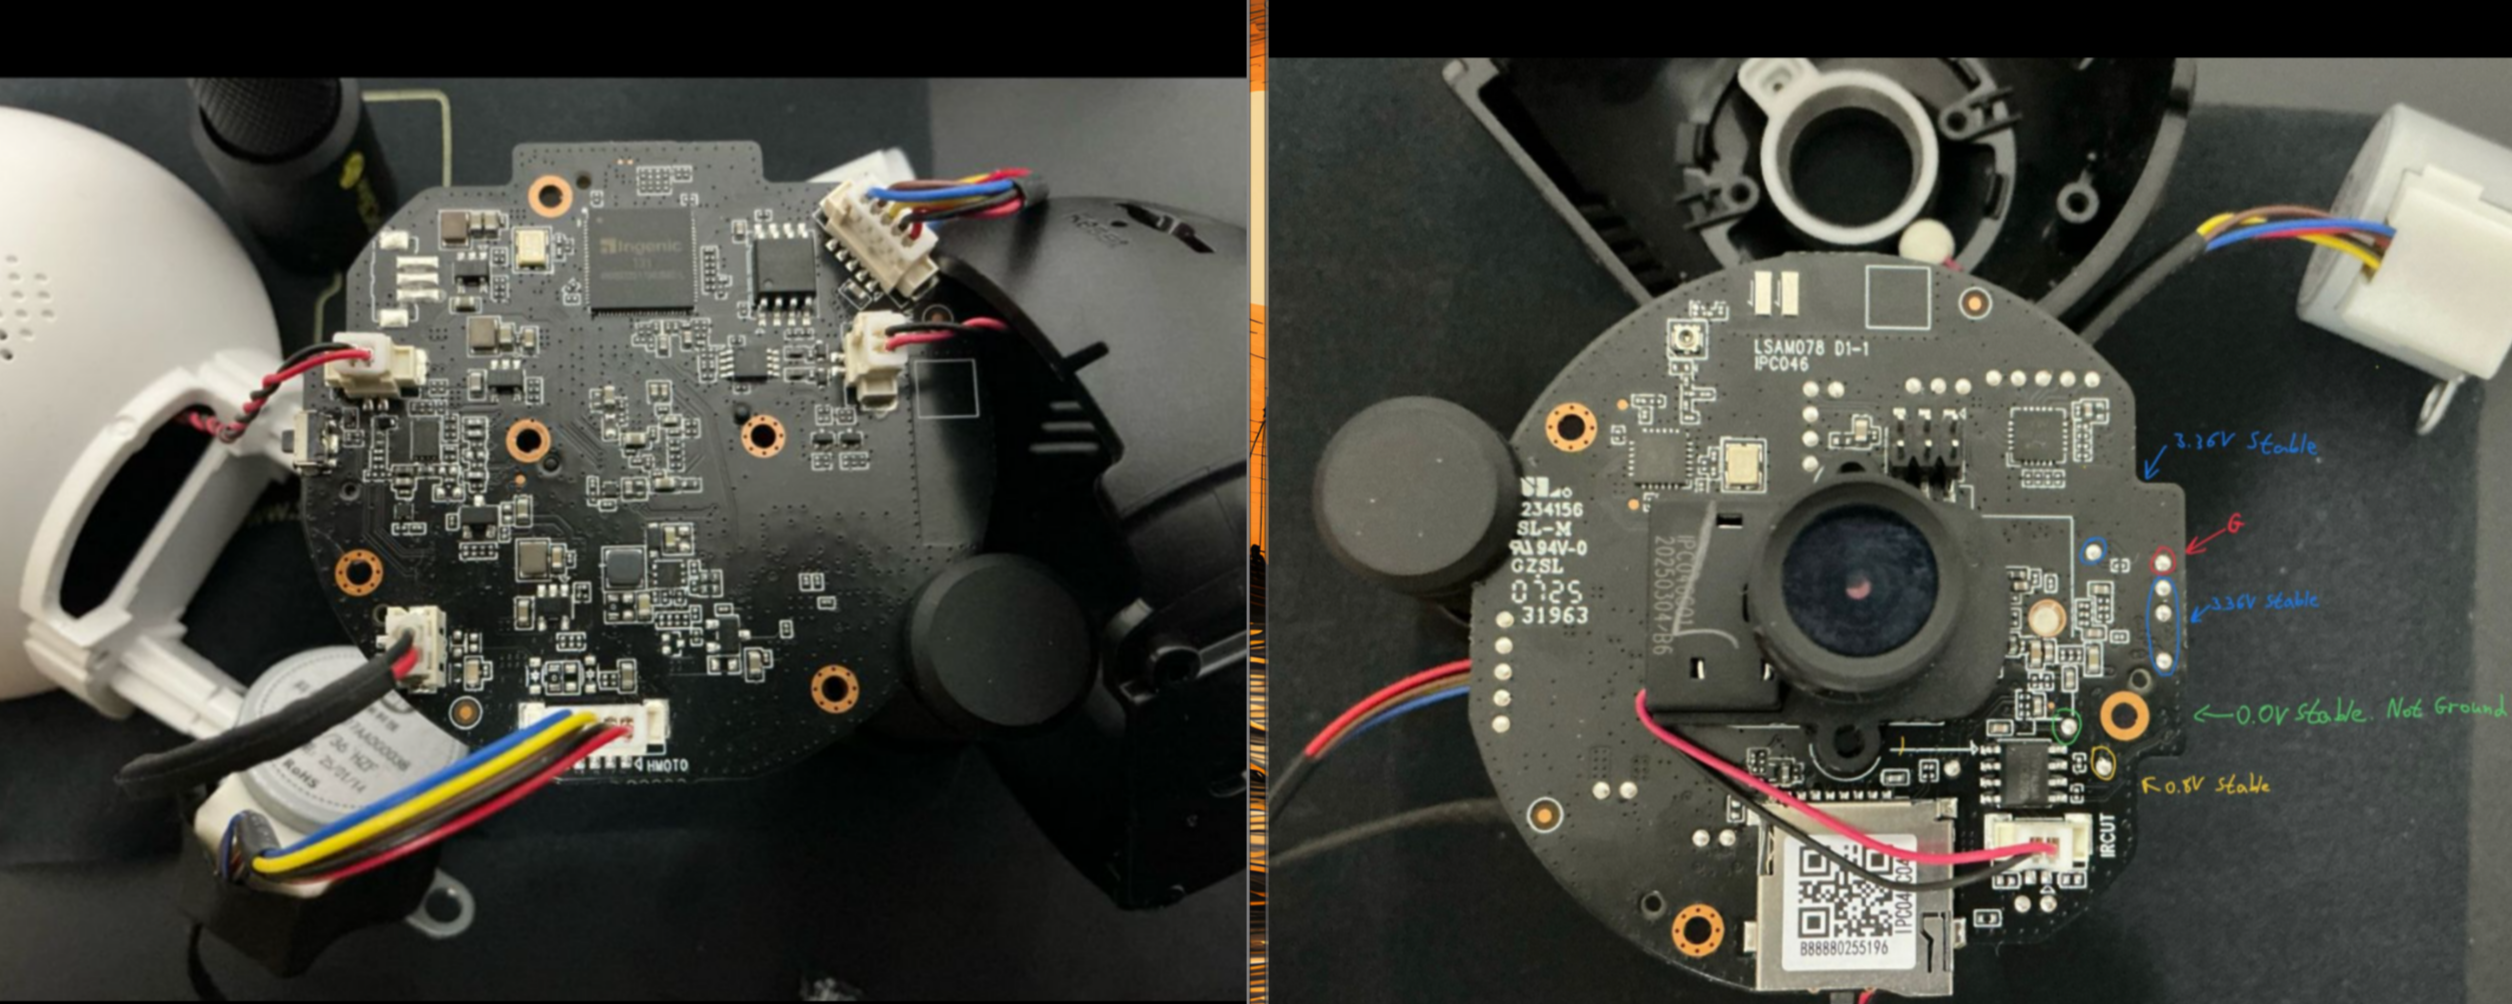 h3xdum/xiaomi-c200-firmware-analysis
De UART a Root: Irrumpiendo en el Xiaomi C200 mediante U-Boot
 xf1les/fsop-finder
Plugin de Binary Ninja que escanea glibc libio en busca de rutas de código FSOP capaces de secuestrar el flujo de control y el puntero de pila,…
 malwaretech/phasedump
Herramienta Python para descifrar módulos W32/Phase
 hackyangwen-lgtm/rmg-s9180-fzg1
# Root para mi Galaxy SM-S9180 (dm3q) payload port S9180ZHS8FZG1 - CVE-2026-43499 + KernelSU LKM
 dump-guy/sc2elf
Sencilla aplicación dotnet Native AOT que utiliza LibObjectFile para convertir shellcode a ELF
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
Adaptación de Cassowary CVE-2024-23222 para Linux x86_64
 cplusplus17/deco-filepush-disclosure
Divulgación y PoC de una vulnerabilidad de lectura/escritura de archivos root en el canal de depuración del TP-Link Deco XE75 Pro V3 (opcodes tmpsvr…
 x3r0day/fud-c2-framework
Un reverse shell sin archivos y framework C2 que aprovecha syscalls directas, tunelización por proxy y cifrado ChaCha20 para evadir el AV.
 dest-3/cve-2023-46012
Vulnerabilidad de ejecución remota de código por desbordamiento de búfer de pila en IGD UPnP de LINKSYS AC1900 EA7500v3
 nccgroup/zipdefrag
Presentado en Recon Montreal 2018
 baba01hacker666/cve-2026-23111
Uso después de liberación en nf_tables del Kernel de Linux (CVE-2026-23111) — PoC de escalada de privilegios local
 xrzcc/s26-m1q-ghostlock-selinux
Investigación de GhostLock CVE-2026-43499 para Galaxy S26 (SM-S942U1/m1q): SELinux Permissive logrado, port de KASLR + tracefs, límite de uid=0…








