 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Ingeniería inversa de Vidar Stealer: desde cadenas de memoria ofuscadas hasta la inyección en procesos de Chrome, ejecución de JS malicioso y secuestro de sesiones activas en Google y Reddit.

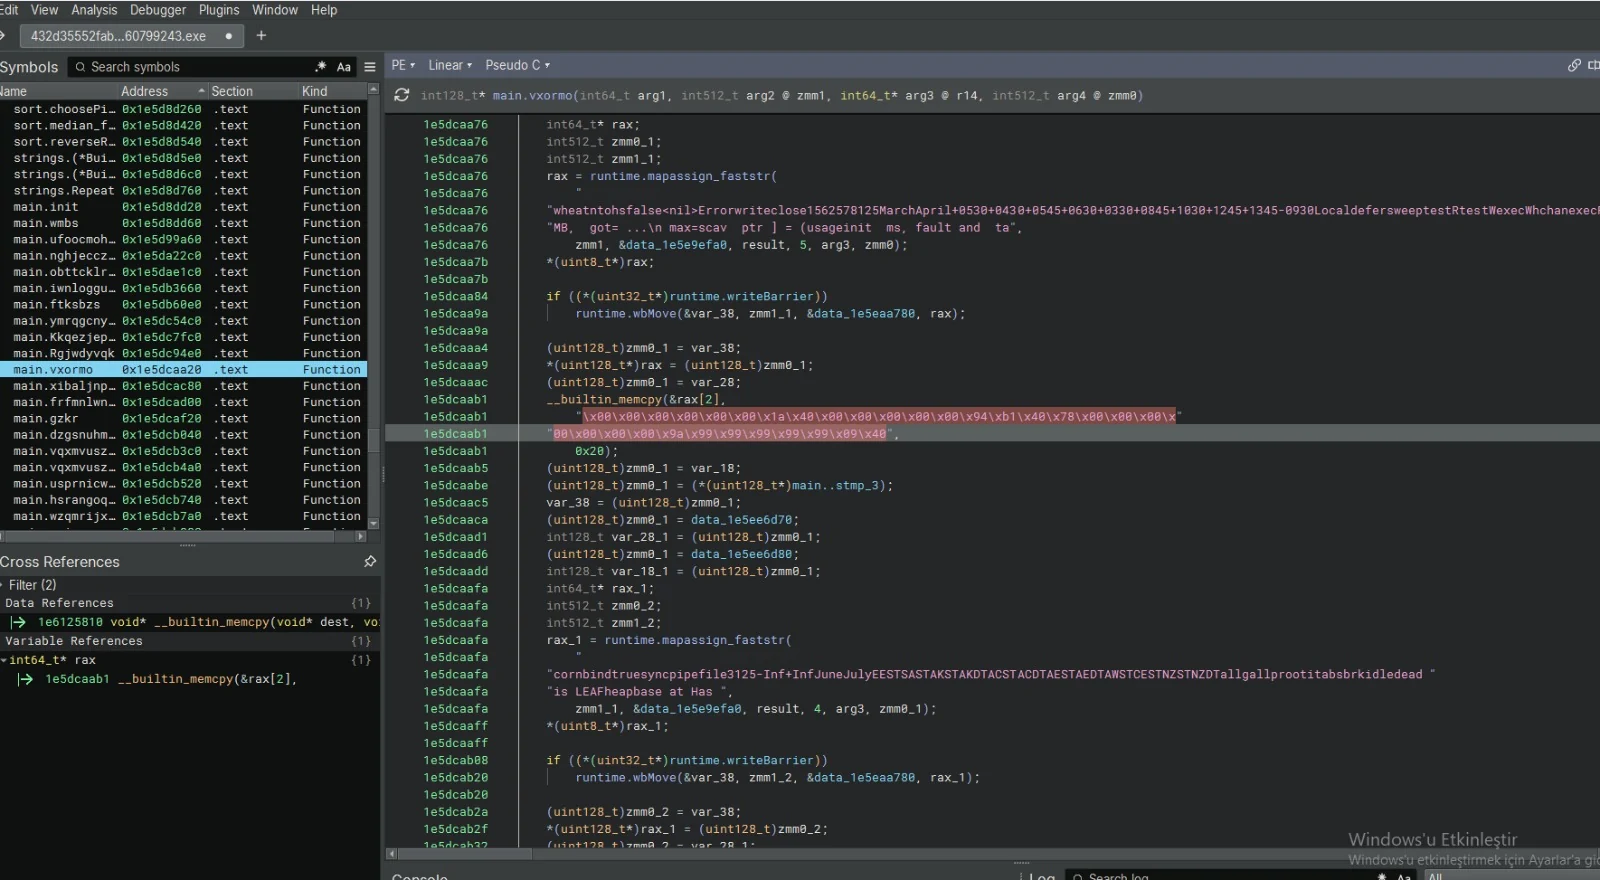
La muestra de Vidar Stealer cargada en Binary Ninja muestra código fuertemente ofuscado dentro de la función main.vxormo. El análisis revela que el malware se apoya en cifrado de cadenas, rutinas XOR personalizadas y ensamblado de memoria en tiempo de ejecución para ocultar su verdadero comportamiento. Los arreglos de bytes con abundancia de \x00 (x00\x00\x00...) en la vista de pseudo-C indican que los fragmentos de payload en bruto se construyen directamente en memoria.
Funciones ofuscadas: Se utilizan nombres generados aleatoriamente como main.vxormo, main.oqvmwusz y main.dzgsnuhm para ocultar la funcionalidad. Cadenas ofuscadas: whatnthotsfalse... y cornbindtrue... son cadenas cifradas que se resuelven en tiempo de ejecución. Rutina XOR personalizada: El propio nombre de la función vxormo sugiere que hay un bucle de descifrado XOR personalizado activo. Construcción de payload en memoria: Los arreglos que contienen bytes \x00, \x89, \x99, \x48 se escriben en memoria usando _builtin_memcpy. El puntero uint8_t)rax muestra fragmentos de shellcode/payload en bruto siendo ensamblados.
Derrotar el análisis estático: El uso de funciones con nombres aleatorios y cadenas cifradas significa que los AV basados en firmas estáticas no podrán identificar el payload. Ejecución en memoria (fileless): El payload \x00 nunca se escribe en disco; se asigna y se ejecuta directamente en memoria (RWX), evadiendo los escáneres de archivos. Cifrado XOR personalizado: Una rutina XOR personalizada impide la extracción simple de cadenas o la coincidencia con reglas YARA. Ocultación de datos: Los arreglos masivos e ilegibles (\x00\x00\x00\x01...) son probablemente bloques de configuración cifrados (URLs de C2, módulos grabber) que solo se descifran cuando es necesario.
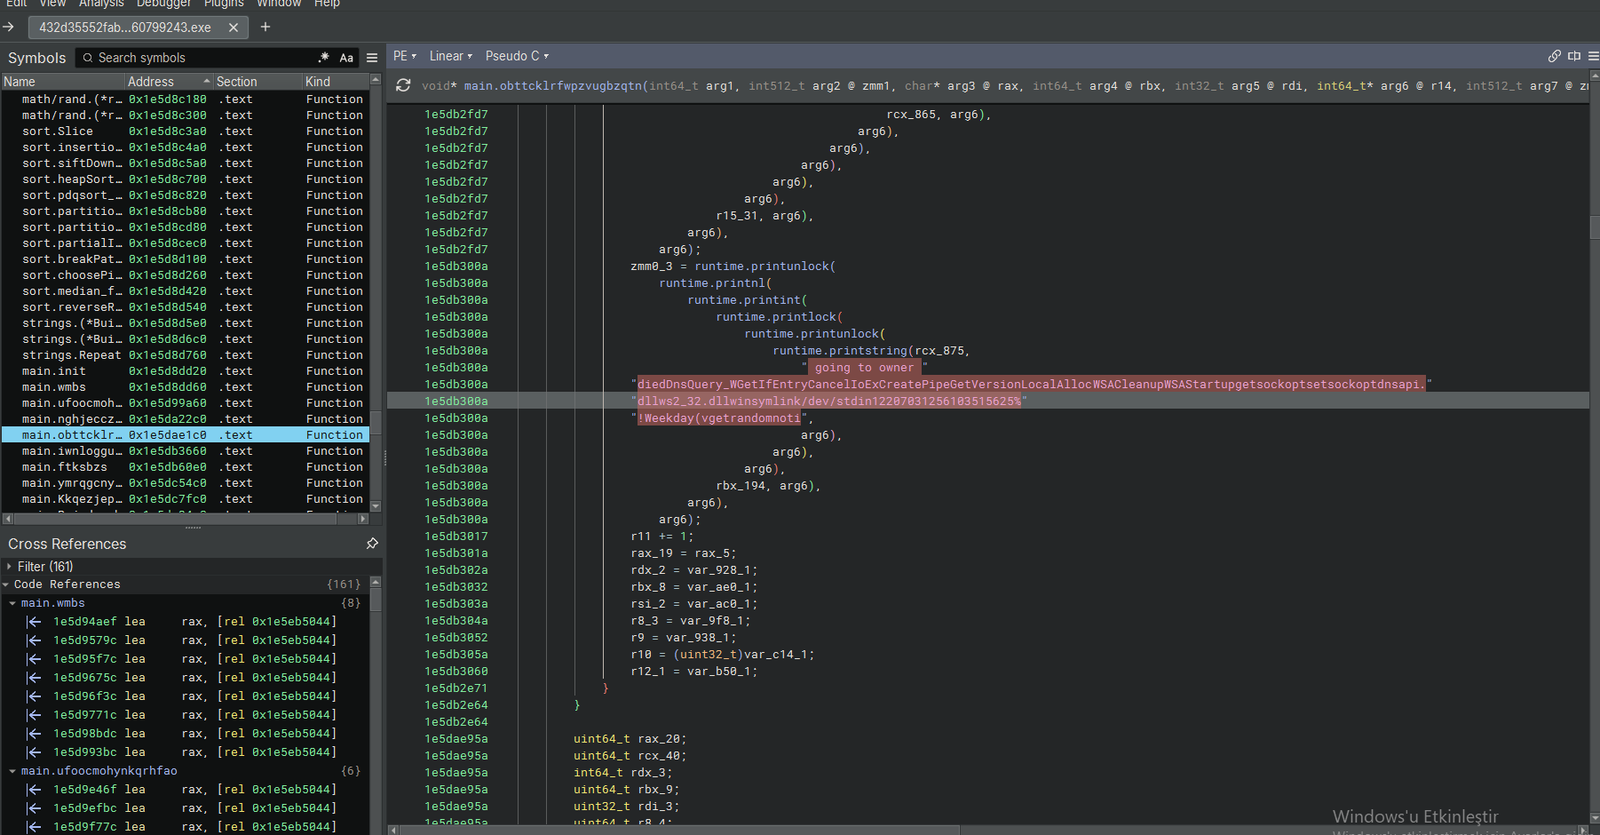
Una segunda vista de la muestra de Vidar Stealer en Binary Ninja revela una función (main.obttcklrlfwpzvugbzqtn) dedicada al reconocimiento del sistema y a la limpieza antiforense. La función procesa cadenas cifradas y resuelve nombres de API para borrar rastros de su ejecución, apuntando específicamente a cachés DNS, registros de eventos y archivos de Internet temporales antes de depositar el payload final.
Resolución de API ofuscada: La cadena ...DiednsQuery_WGGetIfEntryCancelIoExCreatePipe... es una concatenación cifrada de llamadas a WinAPI APIs de limpieza identificadas: DnsQuery_W / DnsFlushResolverCache – vacía la caché DNS para ocultar rastros de resolución de dominios C2. GetIfEntry – enumera las interfaces de red (comprobando adaptadores de sandbox/virtuales). WinExec – ejecuta dinámicamente utilidades de limpieza del sistema (p. ej., cmd.exe /c del ...). Ejecución de syscalls/scripts: Las referencias a dllws2_32.dll y /dev/stdin (redirección de entrada estándar) indican que el malware se prepara para interactuar con los flujos estándar o la pila de red del sistema.
Antiforense: Vaciar la caché DNS (DnsFlushResolverCache) e invocar rutinas de limpieza garantiza que los registros de red y los artefactos locales se destruyan, dificultando la respuesta a incidentes. Evasión de sandbox: Consultar las interfaces de red (GetIfEntry) permite al stealer detectar entornos virtualizados (p. ej., VMware, VirtualBox) y abortar la ejecución si se detecta una sandbox Suplantación del flujo de ejecución: Usar WinExec para la limpieza significa que el malware no necesita importar estáticamente APIs de borrado; delega el trabajo sucio al sistema operativo. Interacción fileless: La redirección de /dev/stdin y el uso de pipes (CreatePipe) permiten al stealer pasar los datos robados a un proceso inyectado o a un shell de comandos sin tocar el disco.
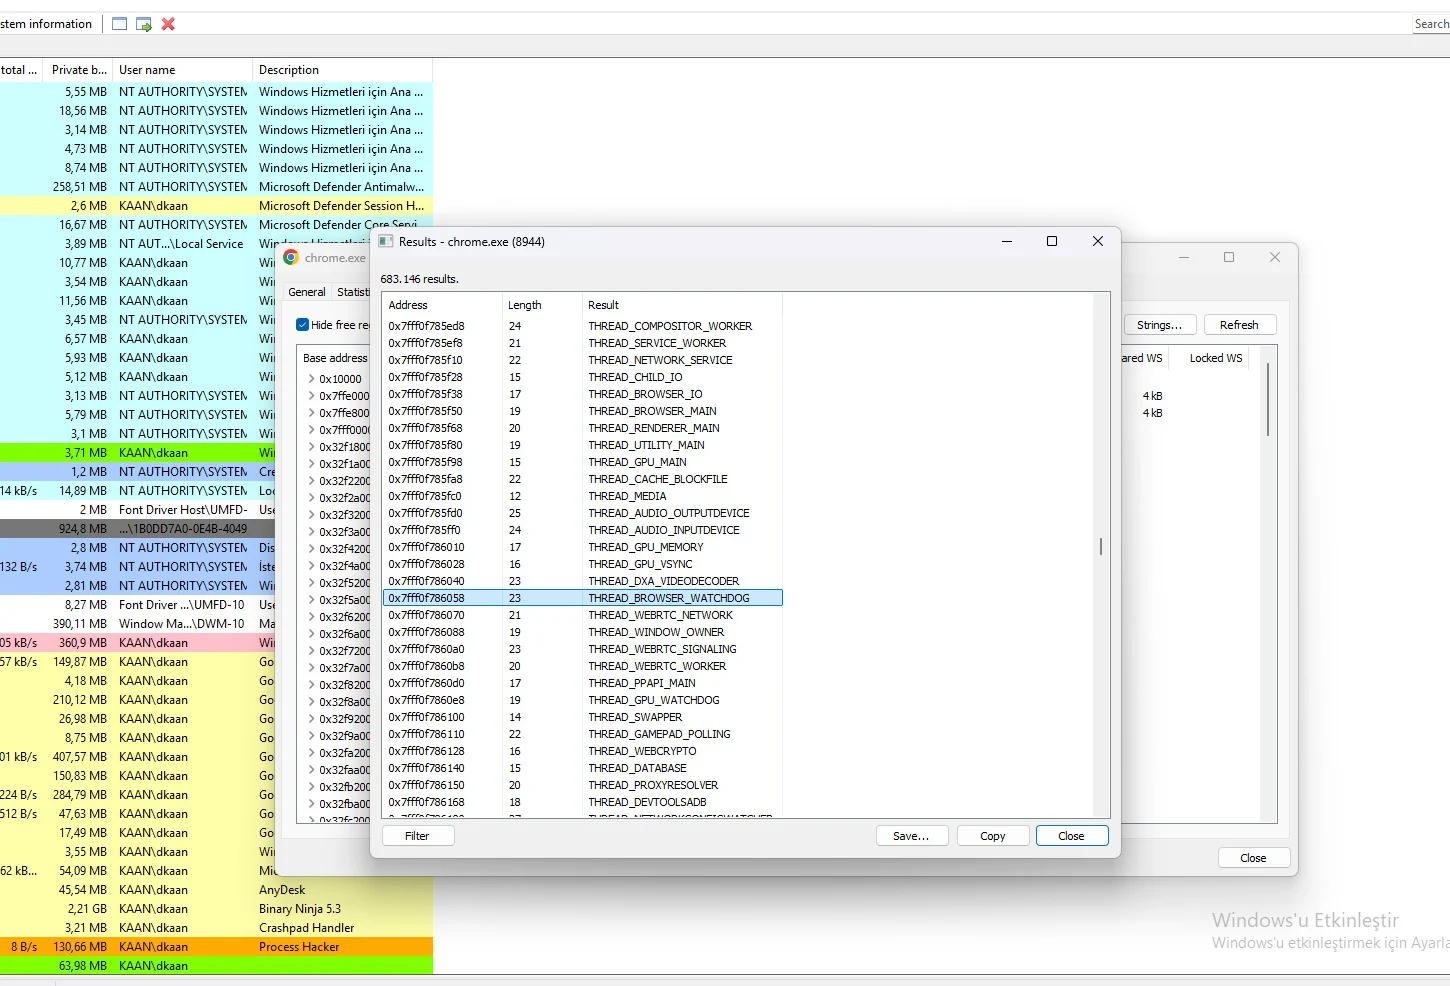
La vista de memoria de Process Hacker del proceso chrome.exe (PID 8944) confirma que Vidar Stealer ha inyectado su payload directamente en el espacio de memoria del navegador. El escaneo de cadenas expone múltiples bloques de ejecución de hilos, un artefacto estándar del process hollowing o de la inyección de hilos remotos. Al inyectarse en Chrome, el stealer opera bajo un proceso confiable y de alta integridad para recolectar silenciosamente cookies, credenciales guardadas y tokens de sesión.
Hilos inyectados (cadenas en memoria): THREAD_BROWSER_WATCHDOG / THREAD_GPU_WATCHDOG – watchdogs secuestrados para mantener vivos los hilos inyectados. THREAD_CACHE_BLOCKFILE – indica manipulación de la caché de Chrome (probablemente para extraer datos de sesión). THREAD_AUDIO_INPUTDEVICE / THREAD_GAMEPAD_POLLING – hilos no esenciales reutilizados para enmascarar actividad maliciosa. THREAD_WEBCRYPTO – altamente sospechoso; la API criptográfica interna de Chrome se utiliza para descifrar contraseñas y cookies guardadas. THREAD_PROXYRESOLVER / THREAD_DATABASE – utilizados para interceptar el tráfico de red y acceder a la base de datos local de credenciales.
Robo de credenciales del navegador: Enganchar THREAD_WEBCRYPTO y THREAD_DATABASE permite a Vidar eludir el cifrado de Chrome y robar contraseñas y cookies guardadas. Living off the Land: Al inyectarse en chrome.exe, el malware se hace pasar por tráfico legítimo del navegador, eludiendo fácilmente firewalls y reglas de red de EDR. Process Hollowing: La presencia de hilos estándar de Chrome junto a los inyectados significa que el malware probablemente vació un hilo legítimo o utilizó CreateRemoteThread. Secuestro de sesión: THREAD_CACHE_BLOCKFILE y la extracción de cookies permiten al atacante robar sesiones activas (session hijacking) sin necesidad de la contraseña del usuario. Evasión: Las soluciones antivirus rara vez escanean dentro del espacio de memoria de un navegador firmado como Chrome.
Una mirada más profunda al espacio de memoria inyectado de chrome.exe (PID 8944) revela una colección de cadenas dirigidas específicamente a los flujos de autenticación de Google, las sesiones de Reddit y la ejecución de JavaScript del navegador. La presencia de estas cadenas confirma que Vidar Stealer inyecta JavaScript malicioso o engancha las API del navegador para interceptar credenciales de inicio de sesión y tokens de sesión.

