
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit
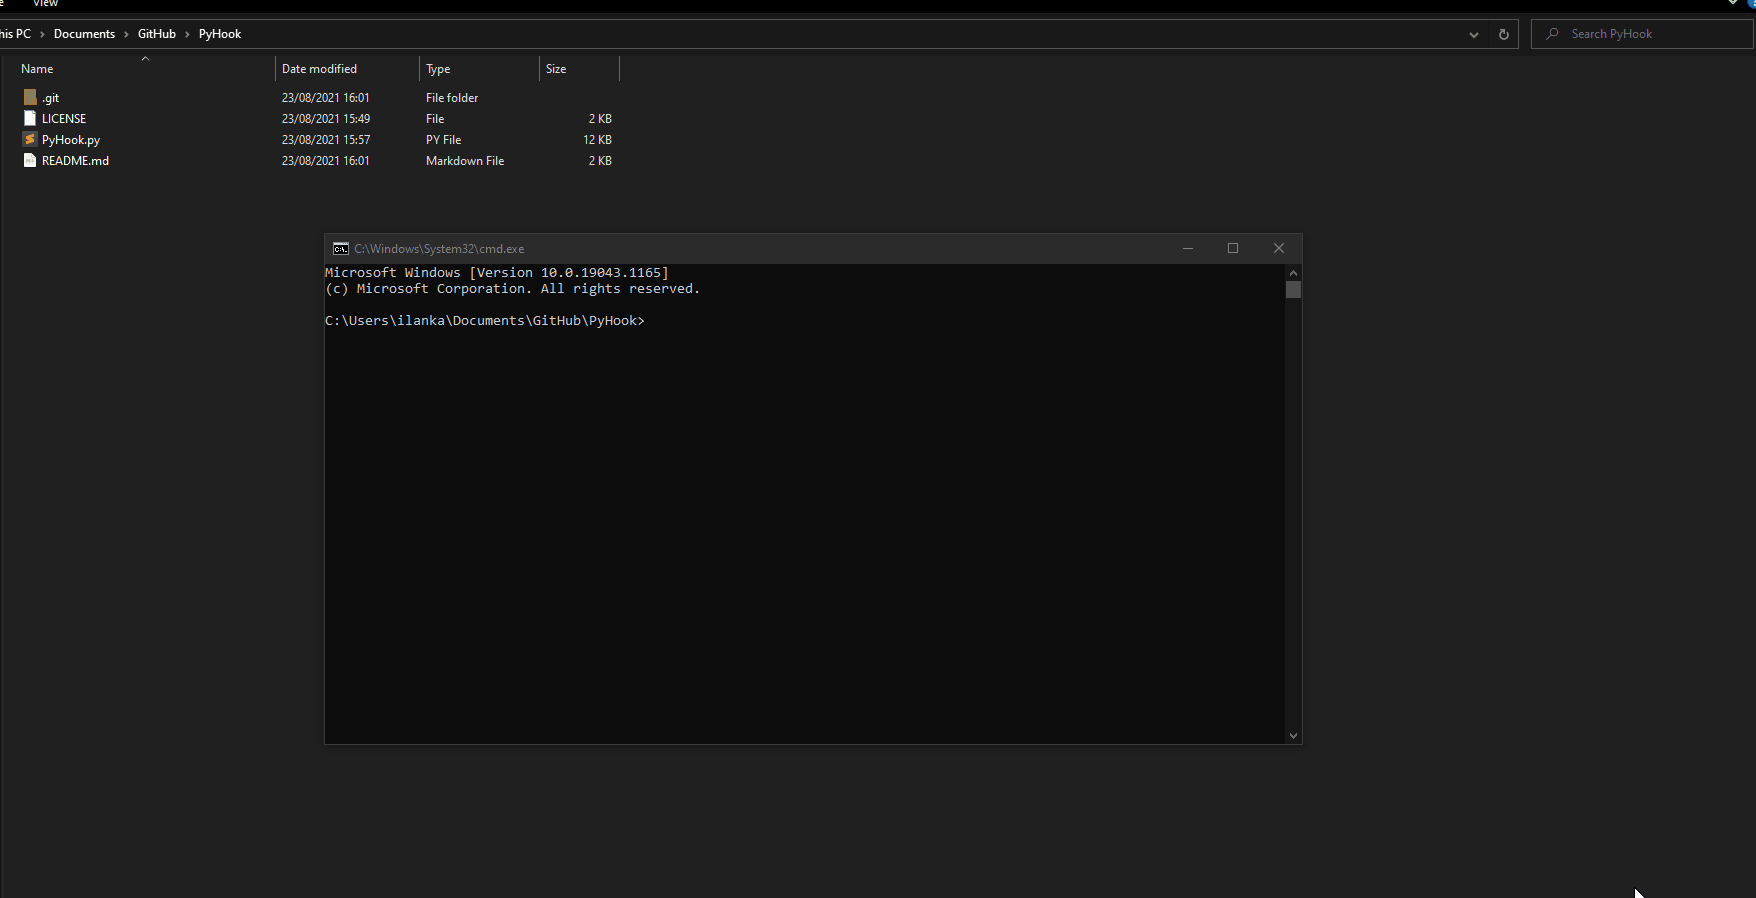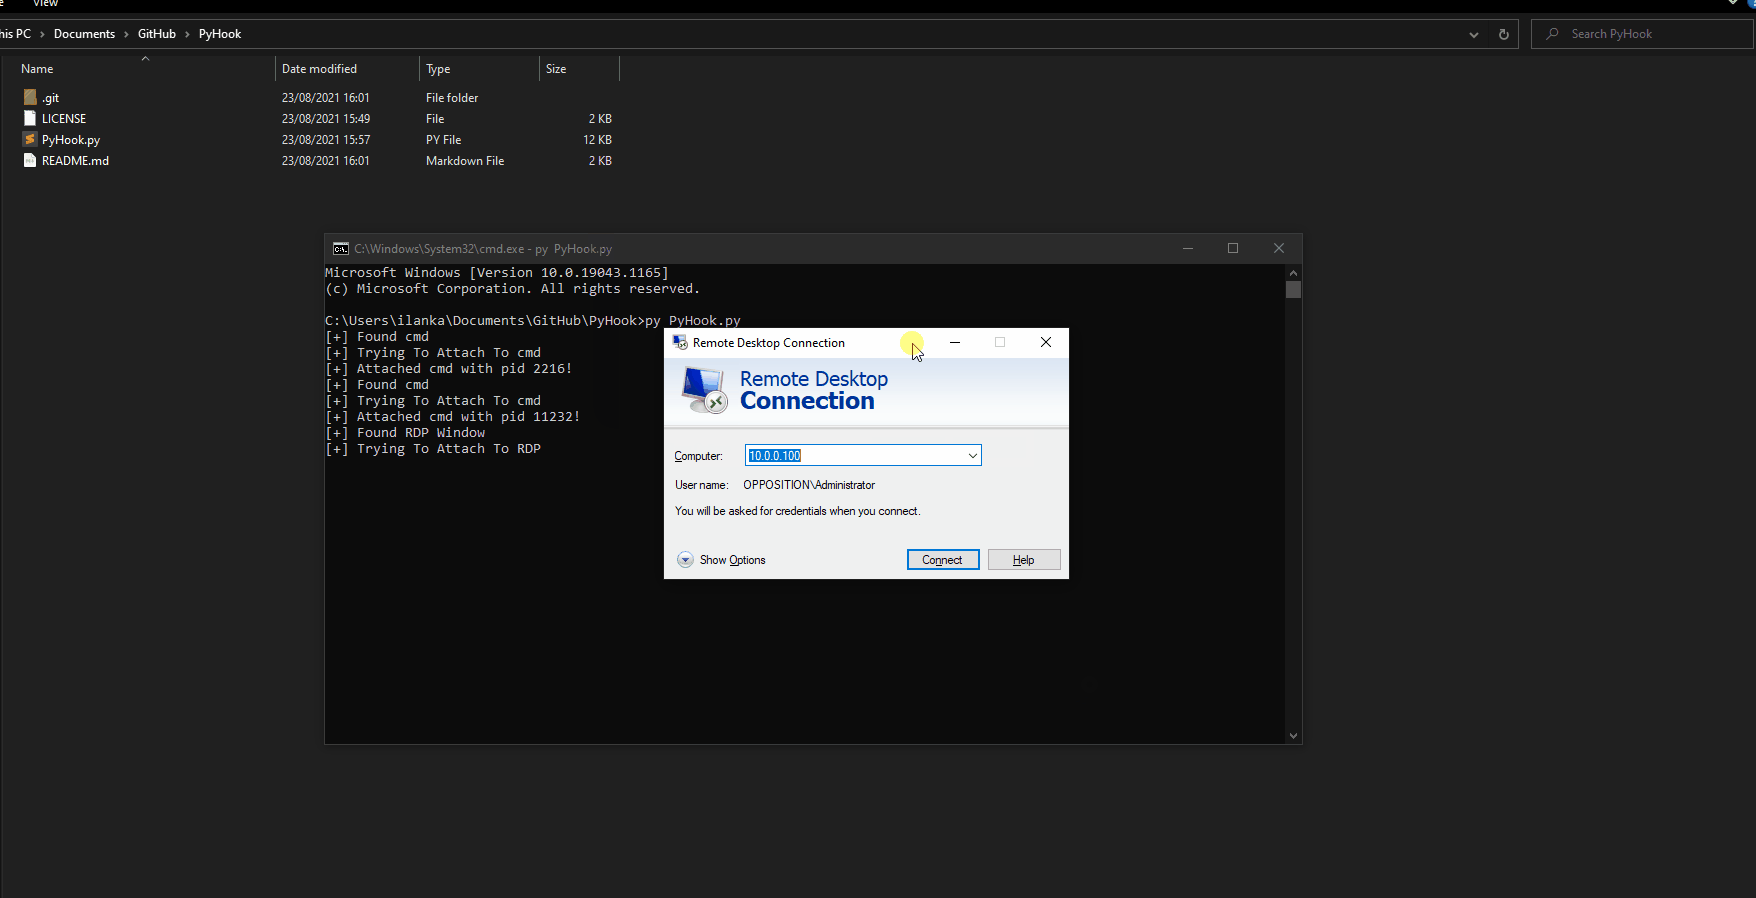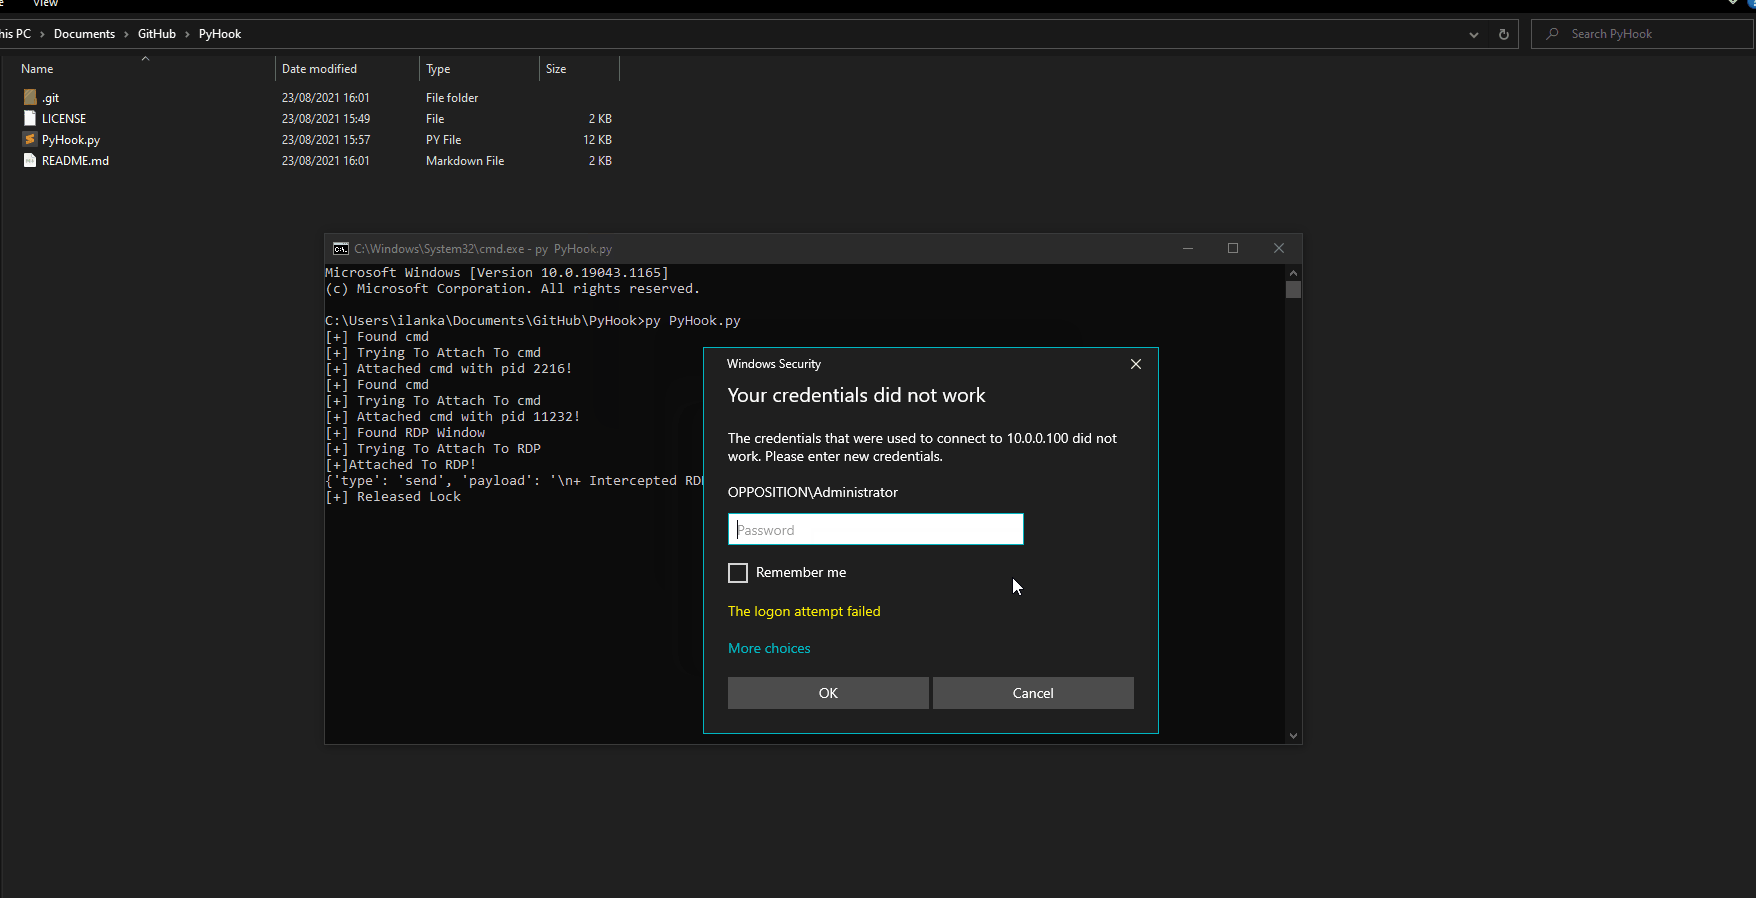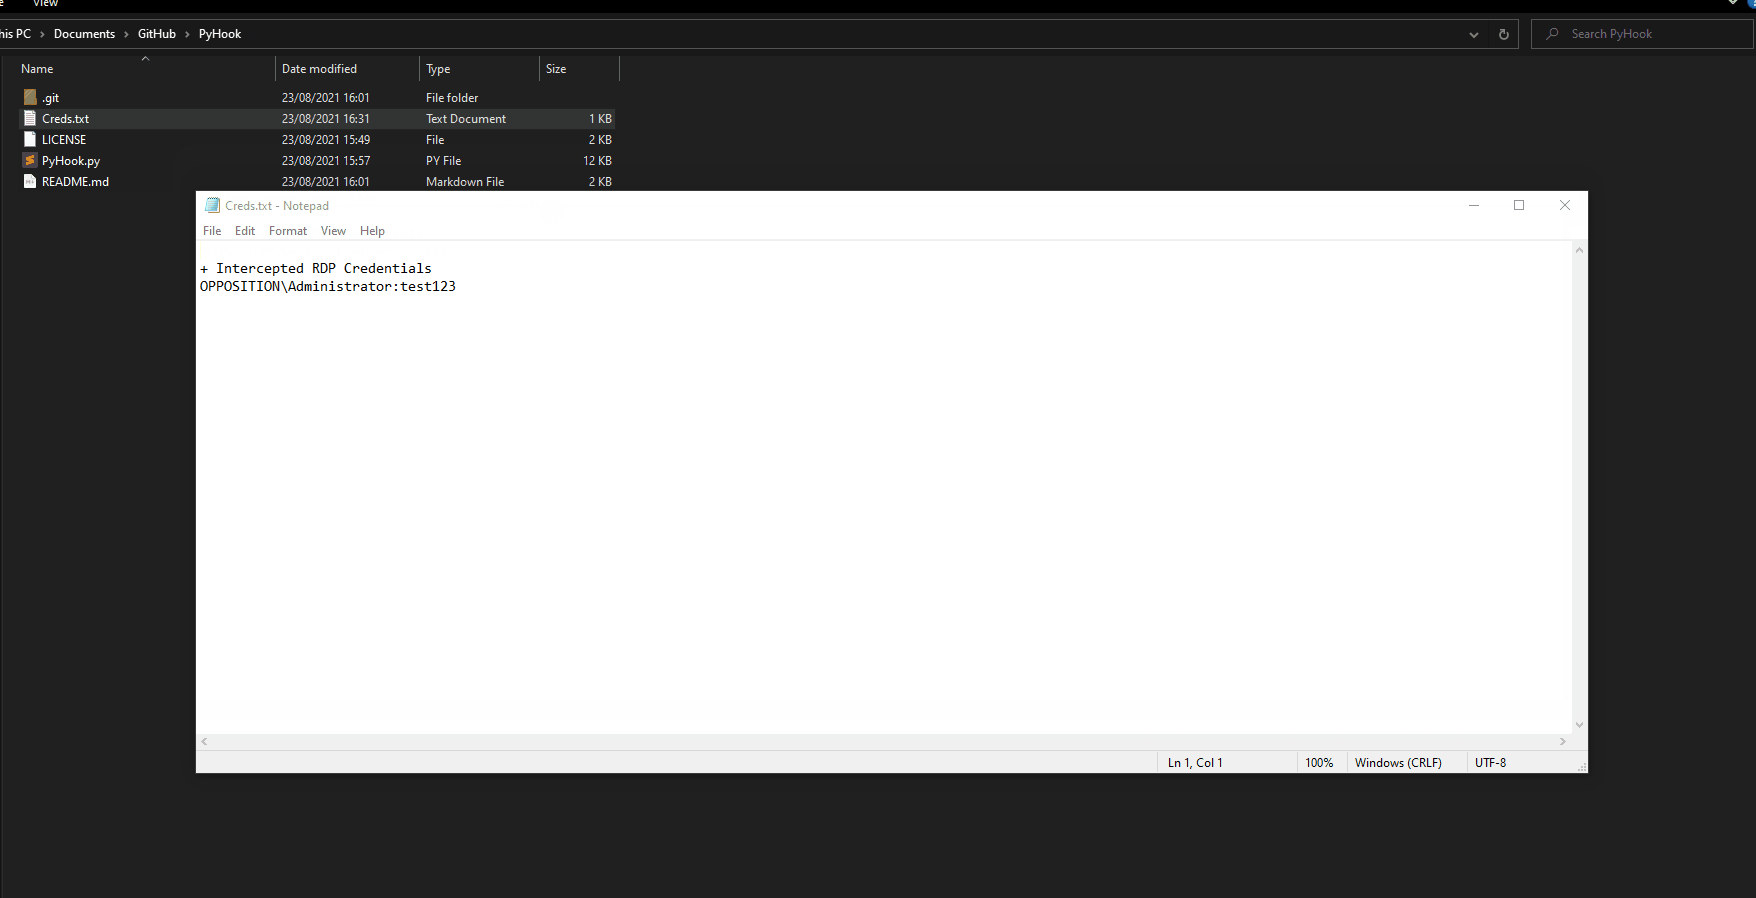
 ilankalendarov/pyhook
Herramienta ofensiva de enganche (hooking) de API que utiliza Frida para interceptar llamadas a la API de Windows y capturar credenciales de procesos…
 r3ggi/electroniz3r
Toma el control de los permisos TCC de las aplicaciones Electron en macOS
 noptrix/sshprank
Una herramienta rápida de escaneo masivo SSH, cracker de inicio de sesión, capturador de banners y verificador de autenticación por contraseña que…
 smokeme/airstrike
Marco C2 de Stage0 personalizable con plantillas de agentes en C y Rust, un backend en Flask y un panel de control en React para crear y operar tus…
 nuguardai/nuguard
Repositorio de código abierto para validar aplicaciones de IA agéntica: red team, comportamiento, cadena de suministro, análisis estático.
 leo4j/invoke-sessionhunter
Recuperar y mostrar información sobre sesiones de usuario activas en ordenadores remotos. No se requieren privilegios de administrador.
 rad9800/wtsrm2
Librería header-only de C++17 para desarrollo evasivo en Windows: hashing de API en tiempo de compilación, desenganchado de DLL, borrado de…
 yolop0wn/echodrv
Explotación de echo_driver.sys

 logisek/evilmist
EvilMist es una colección de scripts y utilidades diseñados para apoyar las pruebas de penetración en la nube y el red teaming. El kit de…
 blacknbunny/mcreator
Generador de Reverse Shell Codificado con Técnicas para Evadir AV's
 safelineman/agentic-soc-simulation
Plataforma de simulación de SOC impulsada por IA
 zerodaylab/powersploit
PowerSploit - Un marco de post-explotación de PowerShell
 ibnaleem/rules
Colección seleccionada de reglas de descifrado de contraseñas de Hashcat con datos de benchmark, diseñada para ayudar a los equipos rojos y a los…
 sadreck/codecepticon
Obfuscador de seguridad ofensiva para .NET/PowerShell/VBA
 developerkunal/converto
Instalando Kali Linux en un servidor VPS
 s0lst1c3/dropengine
DropEngine proporciona un framework maleable para crear ejecutores de shellcode, permitiendo a los operadores elegir entre una selección de…
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) para explotación de kernel utilizando el controlador Ryzen Master de AMD (versión 17).








