
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit
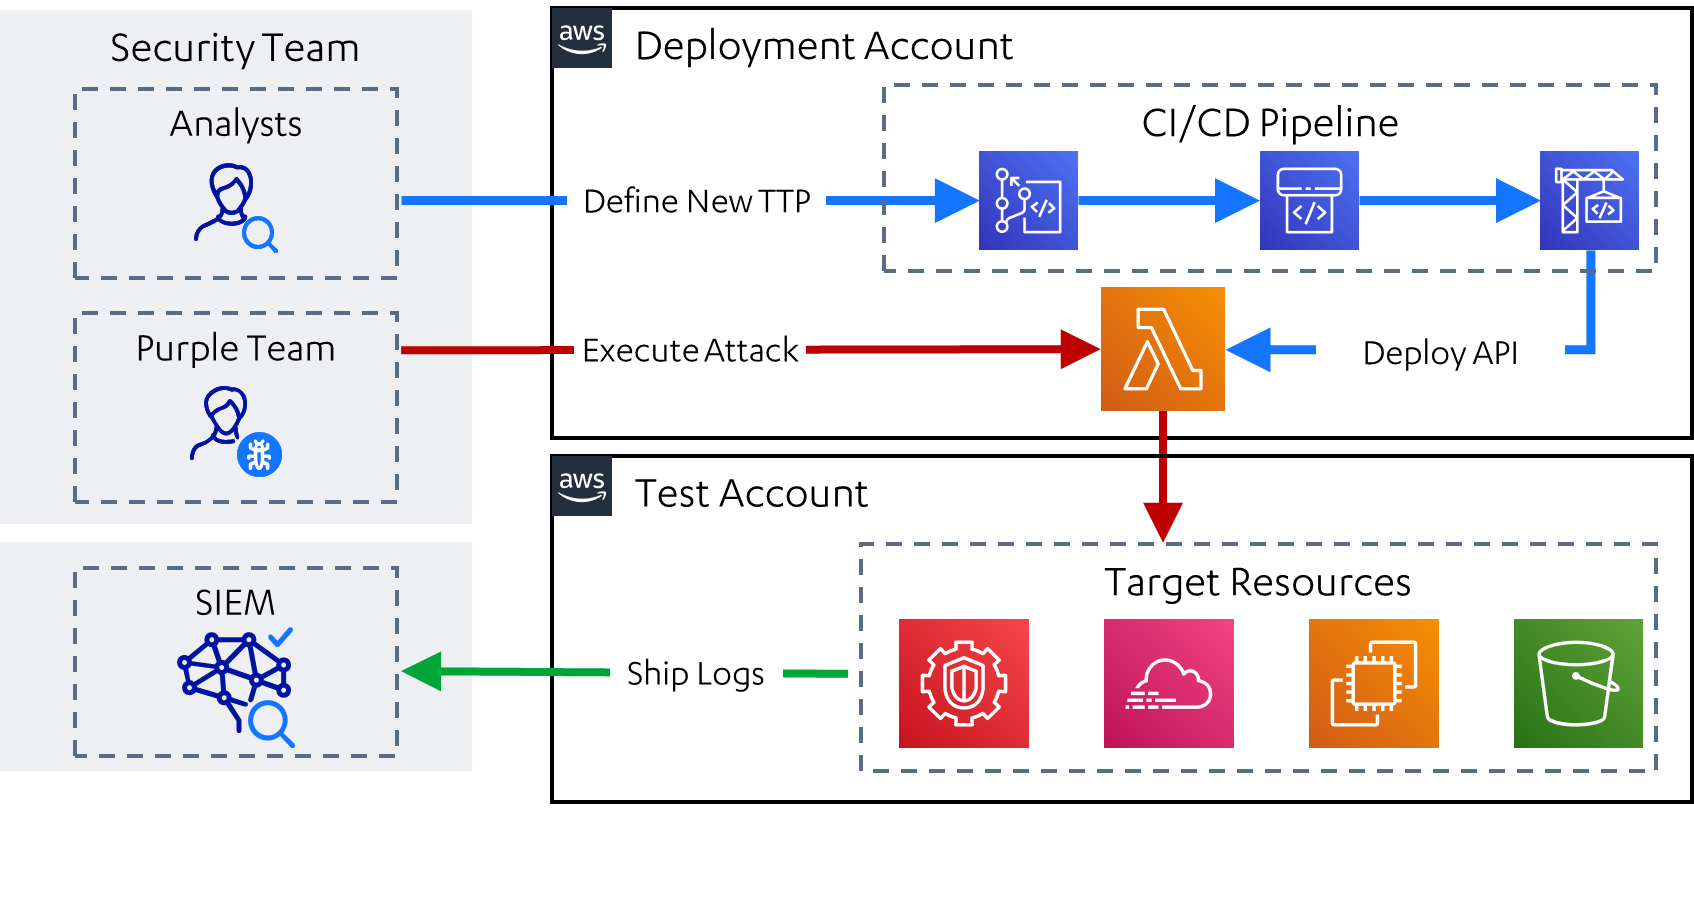
 reverseclabs/leonidas
Simulación automatizada de ataques en la nube, completa con casos de uso de detección.
 xct/xc
Un pequeño reverse shell para Linux y Windows
 d4rks3c-group/hiddeneyereborn
HiddenEye Reborn en mejor forma que nunca, reescrito desde cero y adaptado al mundo moderno
 byt3bl33d3r/offensivedlr
Caja de herramientas que contiene notas de investigación y código PoC para armar el DLR de .NET

 kkevsterrr/backdoorme
potente utilidad de auto-backdooring
 x86byte/obfusk8
Obfusk8: biblioteca de ofuscación ligera basada en C++17 / Header Only para binarios de Windows
 dragoqcc/cruciblec2
Un framework de Comando y Control en C#
 martian56/redcell
Plataforma de red-team con IA. Agentes LLM autónomos ejecutan una prueba de penetración de principio a fin dentro de un contenedor Kali y redactan el…
 mythicagents/medusa
Agente C2 multiplataforma para Mythic con carga dinámica de funciones, proxy SOCKS5, operaciones de archivos, inyección de shellcode y módulos de…
 frkngksl/huan
Generador de Cargador PE Encriptado
 ralfhacker/kerbeus-bof
BOF para abuso de Kerberos (una implementación de algunas características importantes de Rubeus).
 werkamsus/lilith
Lilith - Recurso fundamental de ingeniería inversa para emprendedores de ciberseguridad en C++
 skahwah/sqlrecon
Un kit de herramientas C# para MS SQL diseñado para reconocimiento ofensivo y post-explotación.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 codewhitesec/handlekatz
Volcador de memoria Lsass basado en PIC que utiliza identificadores clonados para evadir la detección, produciendo volcados ofuscados con una huella…
 mhaskar/octopus
Servidor C2 de pre-operación de código abierto basado en Python y PowerShell
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Perfiles Malleable C2, External C2 y así sucesivamente.








