
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit
 rosesecurity/anti-virus-evading-payloads
Durante la fase de explotación de una prueba de penetración o un compromiso de hacking ético, en última instancia necesitarás intentar hacer que el…
 magicsword-io/lolrmm
Catálogo curado de herramientas de Remote Monitoring and Management abusadas por actores de amenazas, con perfiles YAML, reglas de detección Sigma y…
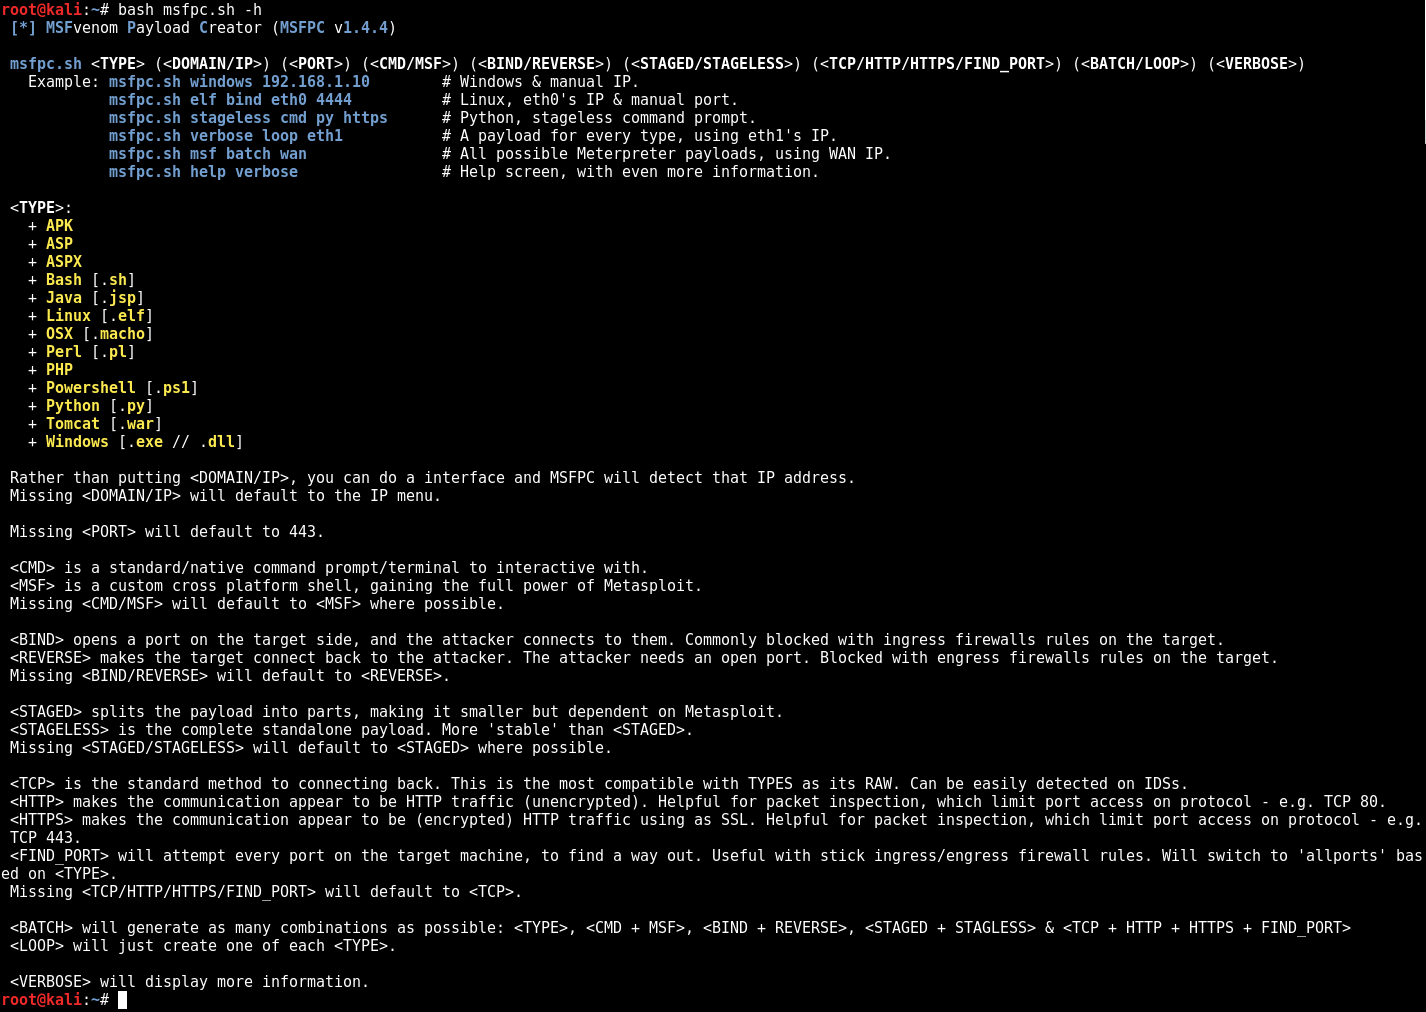 g0tmi1k/msfpc
Creador de Payloads MSFvenom (MSFPC)
 infobyte/evilgrade
Evilgrade es un framework modular que permite al usuario aprovechar implementaciones de actualización deficientes mediante la inyección de…
 arno0x/dnsexfiltrator
Exfiltración de datos a través de un canal encubierto de solicitudes DNS
 chokepoint/azazel
Azazel es un rootkit a nivel de usuario basado en la técnica original LD_PRELOAD del rootkit Jynx. Es más robusto y tiene características…
 ahmedkhlief/ninja
Servidor C2 de código abierto creado para operaciones sigilosas de red team.
 entropy1337/infernal-twin
hacking inalámbrico - Esta es una herramienta automatizada de hacking inalámbrico
 rasta-mouse/crystal-kit
Kit de evasión para Cobalt Strike
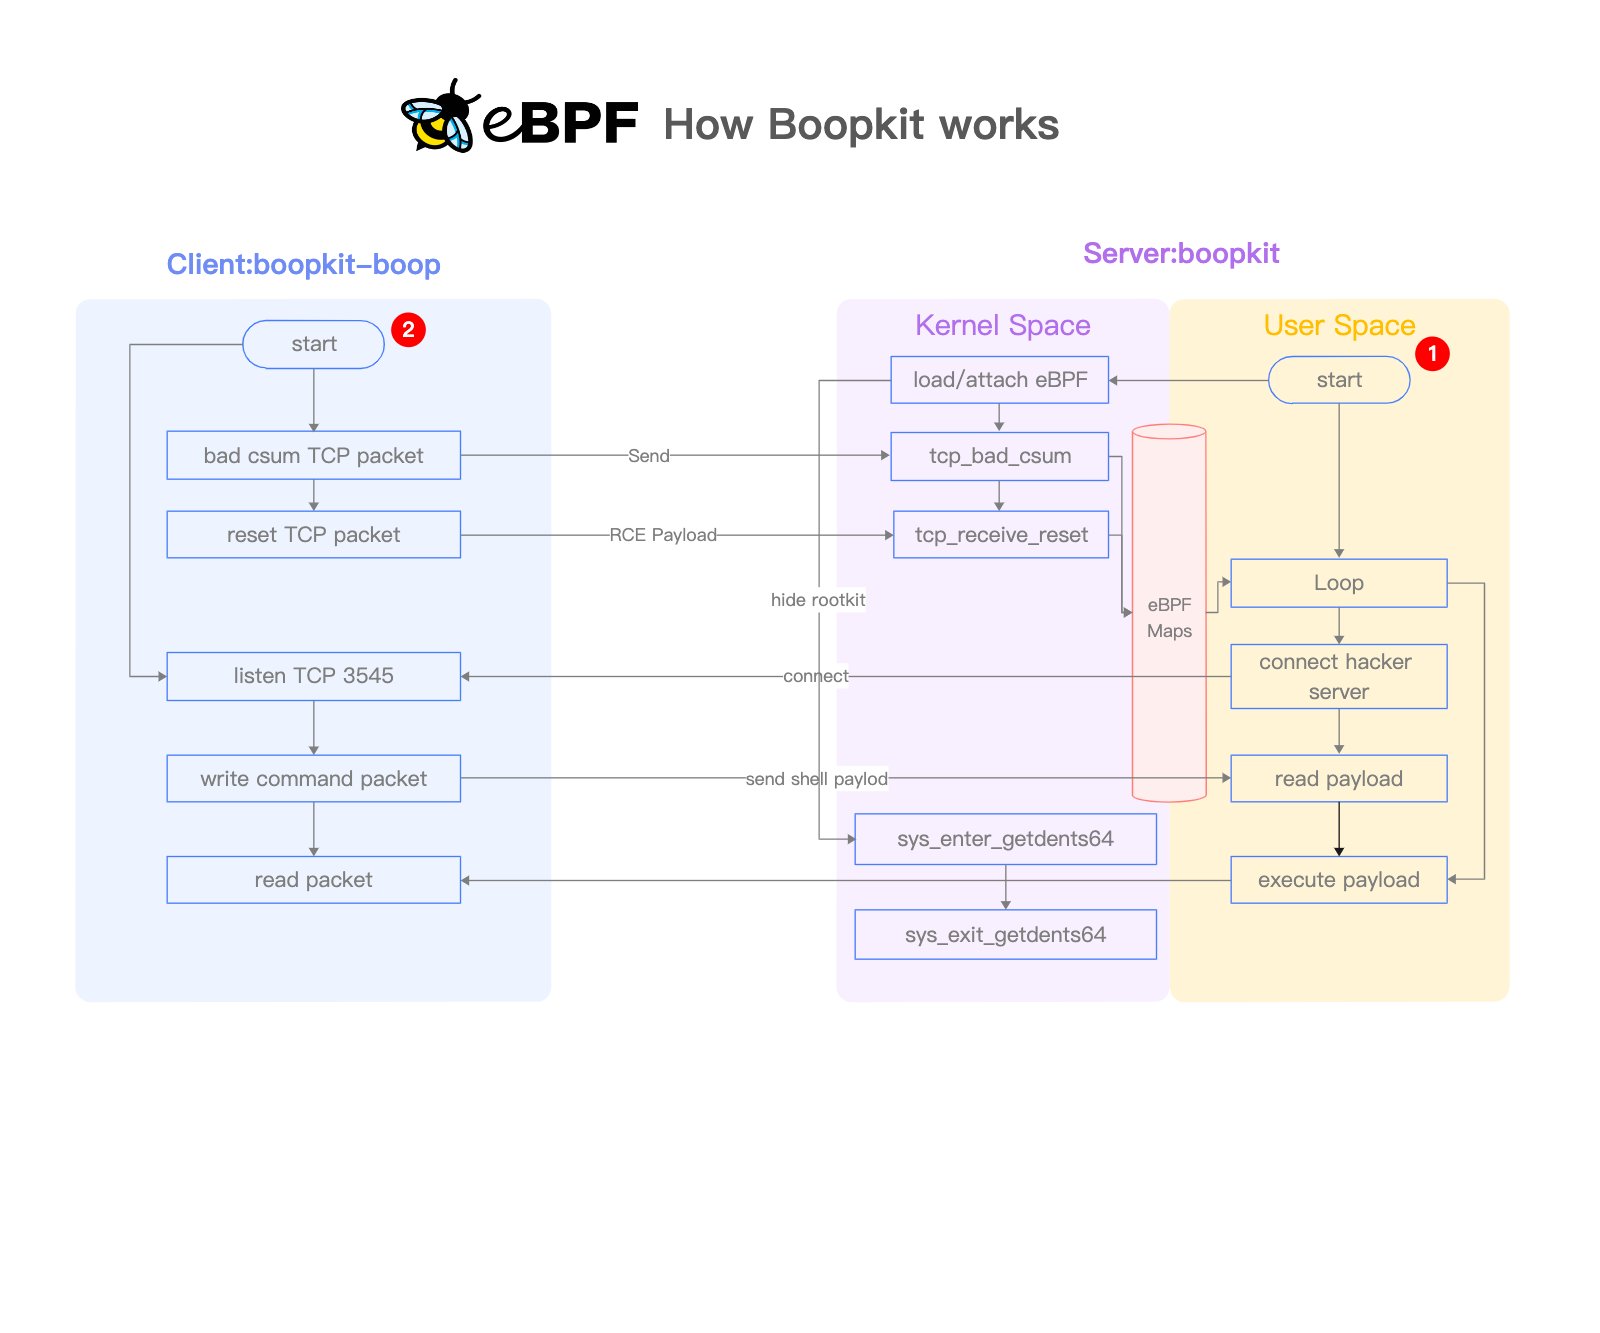 krisnova/boopkit
Backdoor de Linux eBPF sobre TCP. Genera shells inversas, RCE, con acceso privilegiado previo. Menos Honkin, Más Tonkin.
 daem0nc0re/tangledwinexec
PoCs y herramientas para la investigación de técnicas de ejecución de procesos de Windows
 fkasler/cuddlephish
Navegador en el Medio (BitM) Armado para Probadores de Penetración
 ghostpack/sharpdpapi
SharpDPAPI es un port en C# de algunas funcionalidades DPAPI de Mimikatz.
 redcode-labs/neurax
Un framework para construir binarios autopropagantes
 trustedsec/coffloader
Ejecuta Beacon Object Files (BOFs) fuera de Cobalt Strike mediante el análisis de archivos objeto COFF de 64 bits, con generación de argumentos…
 ptoomey3/evilarc
Crea archivos tar/zip que puedan explotar vulnerabilidades de recorrido de directorios
 securing/gattacker
Un paquete de Node.js para la evaluación de seguridad de BLE (Bluetooth Low Energy) utilizando ataques de Hombre en el Medio y otros.
 capture0x/adstrike
Framework modular de red-team para Active Directory impulsado por IA para pruebas de penetración autorizadas, enumeración de AD, análisis de rutas de…








