
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit
 outflanknl/c2-tool-collection
Una colección de herramientas que se integran con Cobalt Strike (y posiblemente otros frameworks C2) mediante técnicas de BOF y carga de DLL…
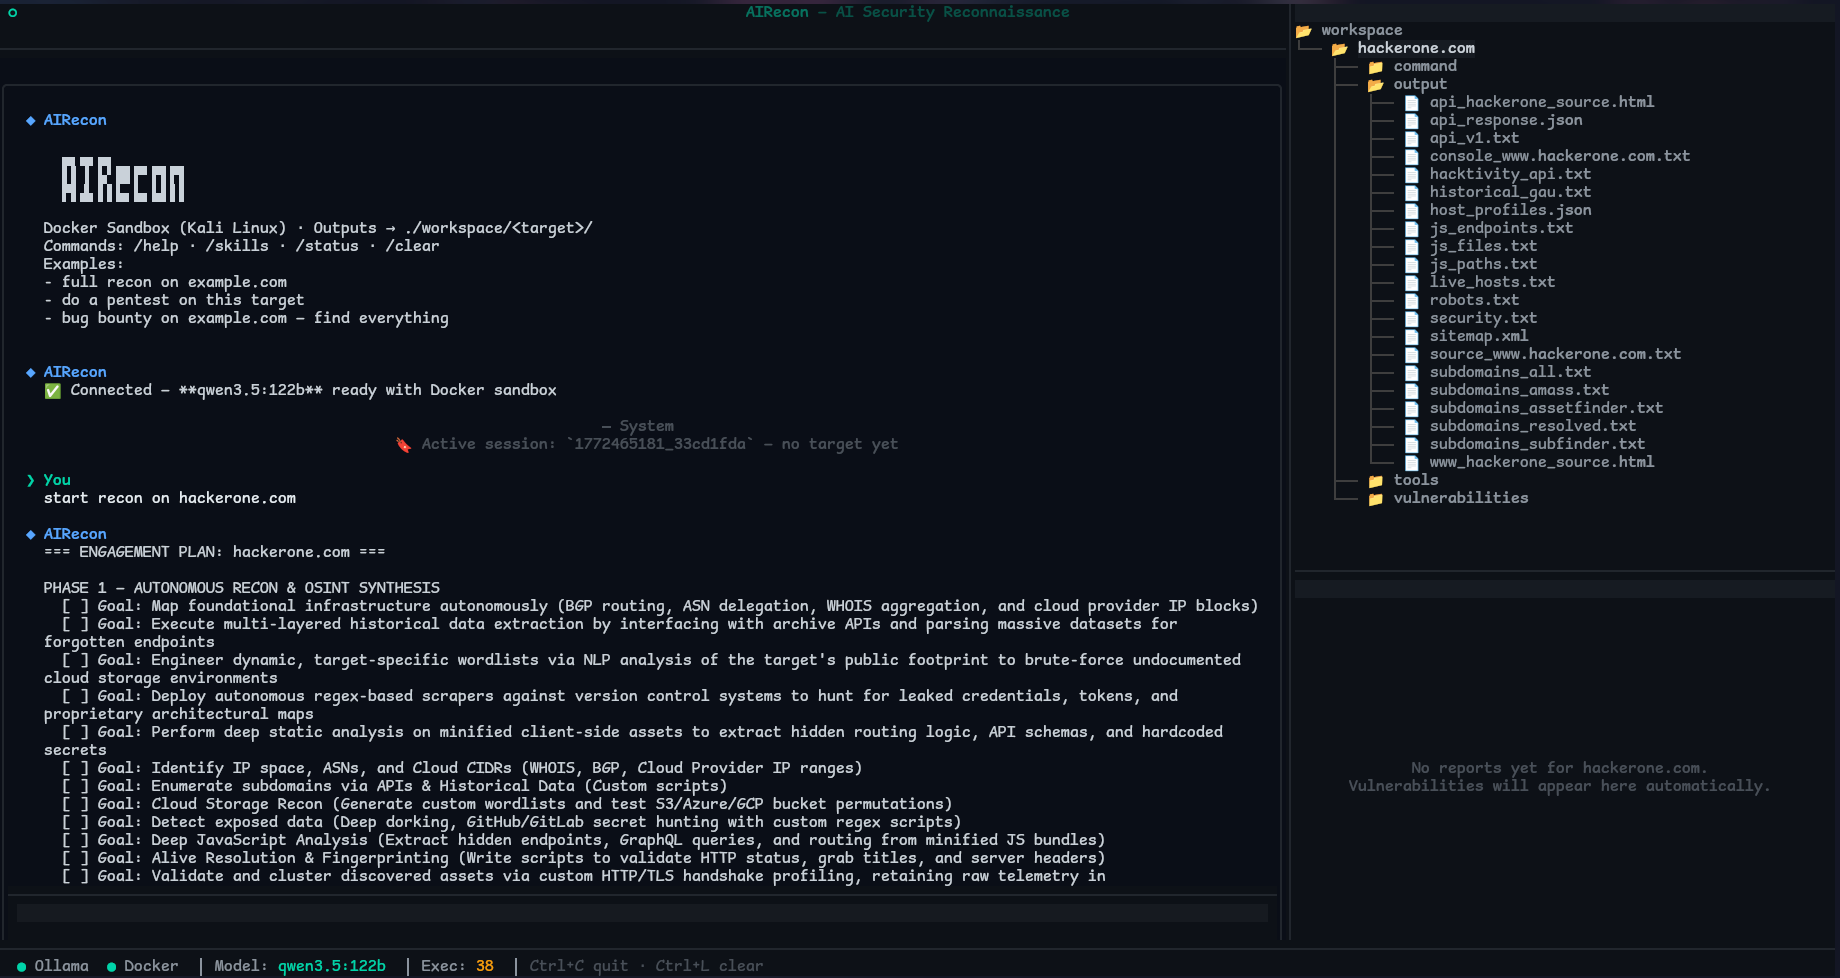 pikpikcu/airecon
AIRecon es un agente autónomo de ciberseguridad que combina un modelo de lenguaje grande (LLM) autoalojado (Ollama) con un sandbox Docker de Kali…
 bats3c/shad0w
Un framework de post-explotación diseñado para operar de forma encubierta en entornos altamente monitoreados.
 login-securite/donpapi
Dumper de credenciales remoto automatizado para entornos Windows, que extrae secretos DPAPI, credenciales de navegadores, certificados y archivos de…
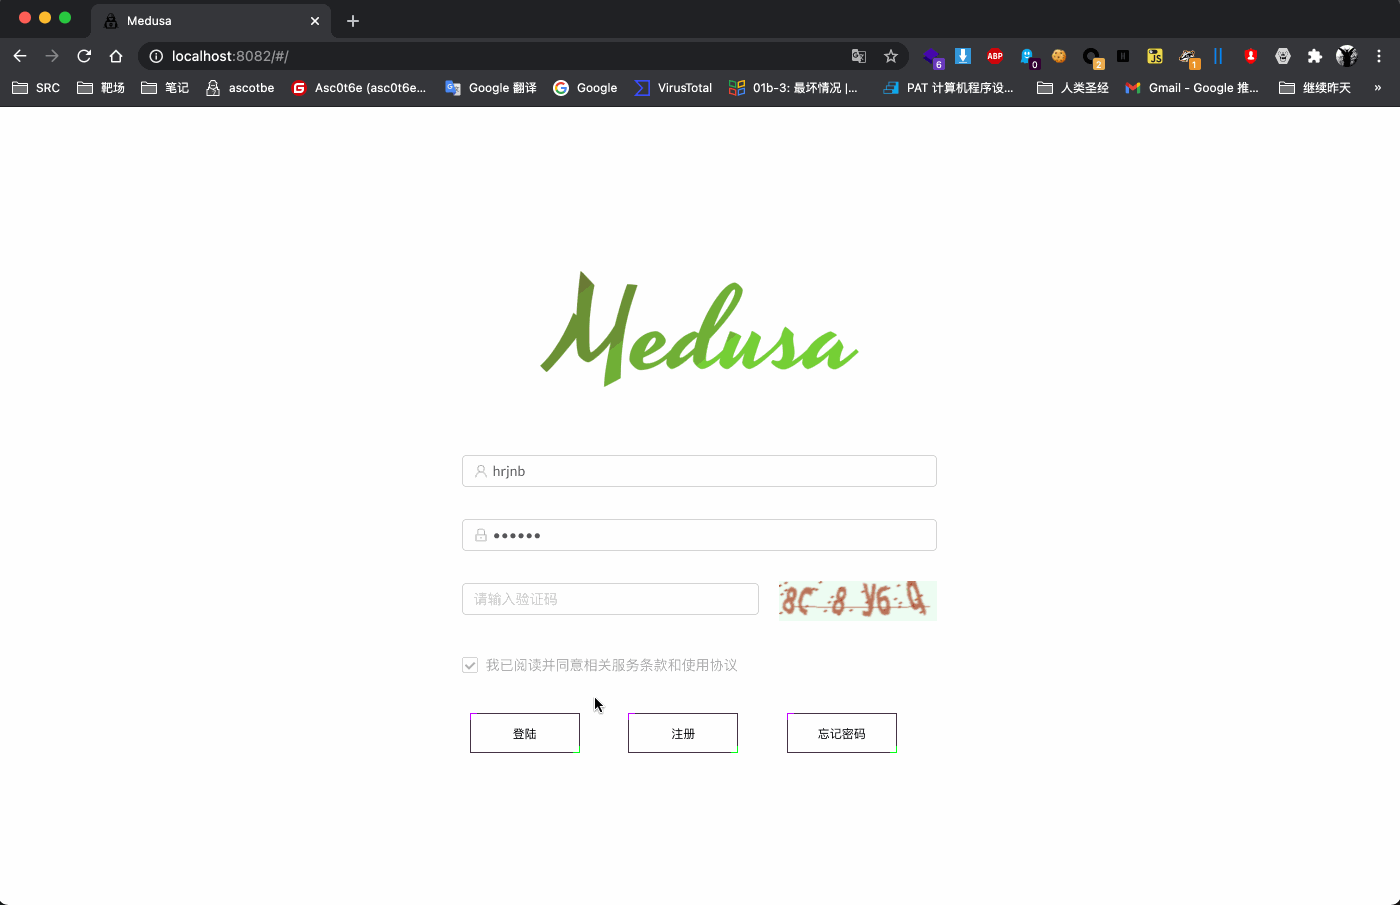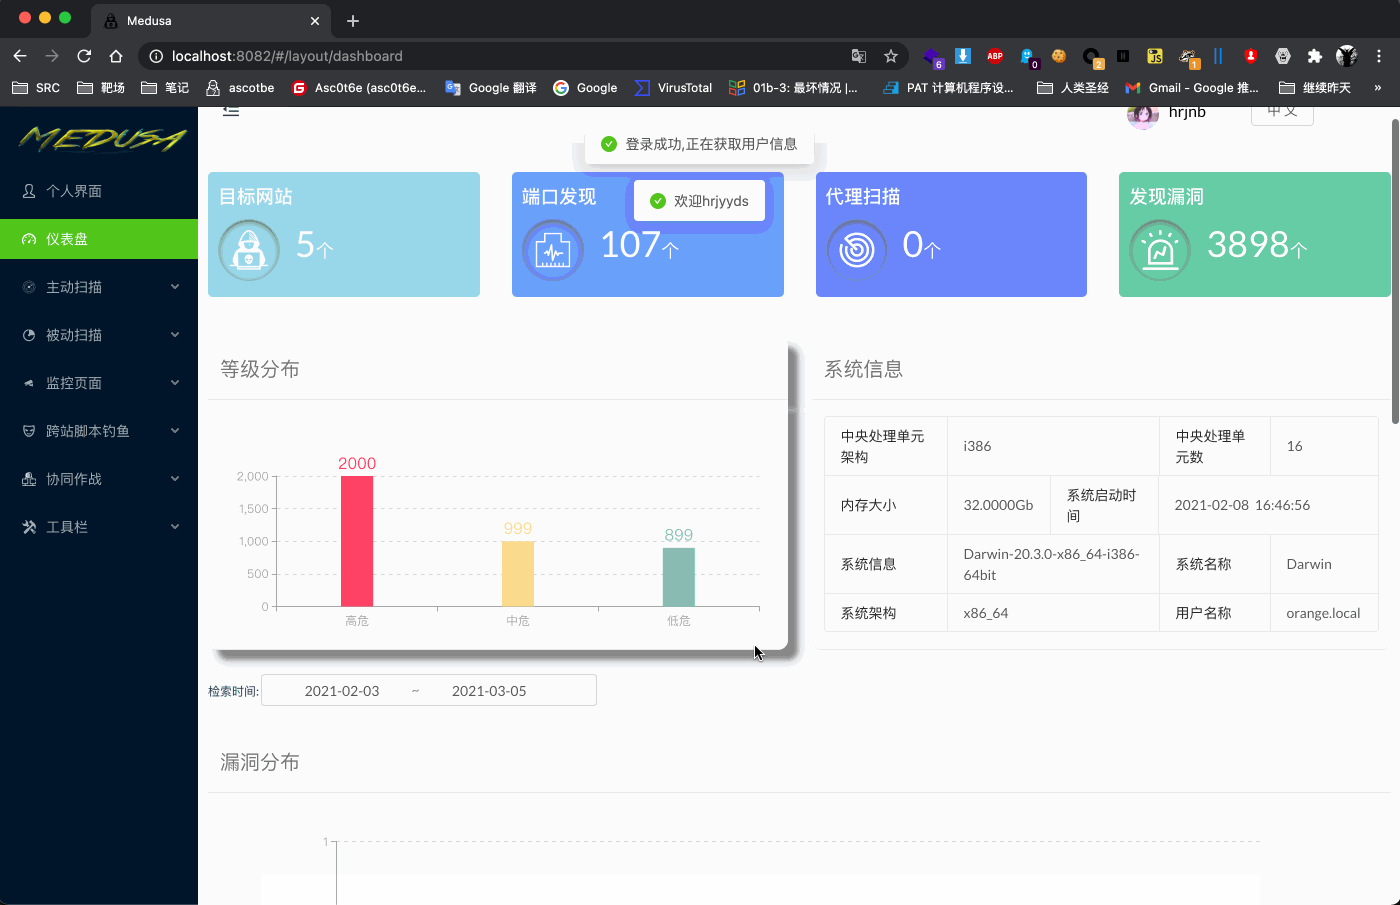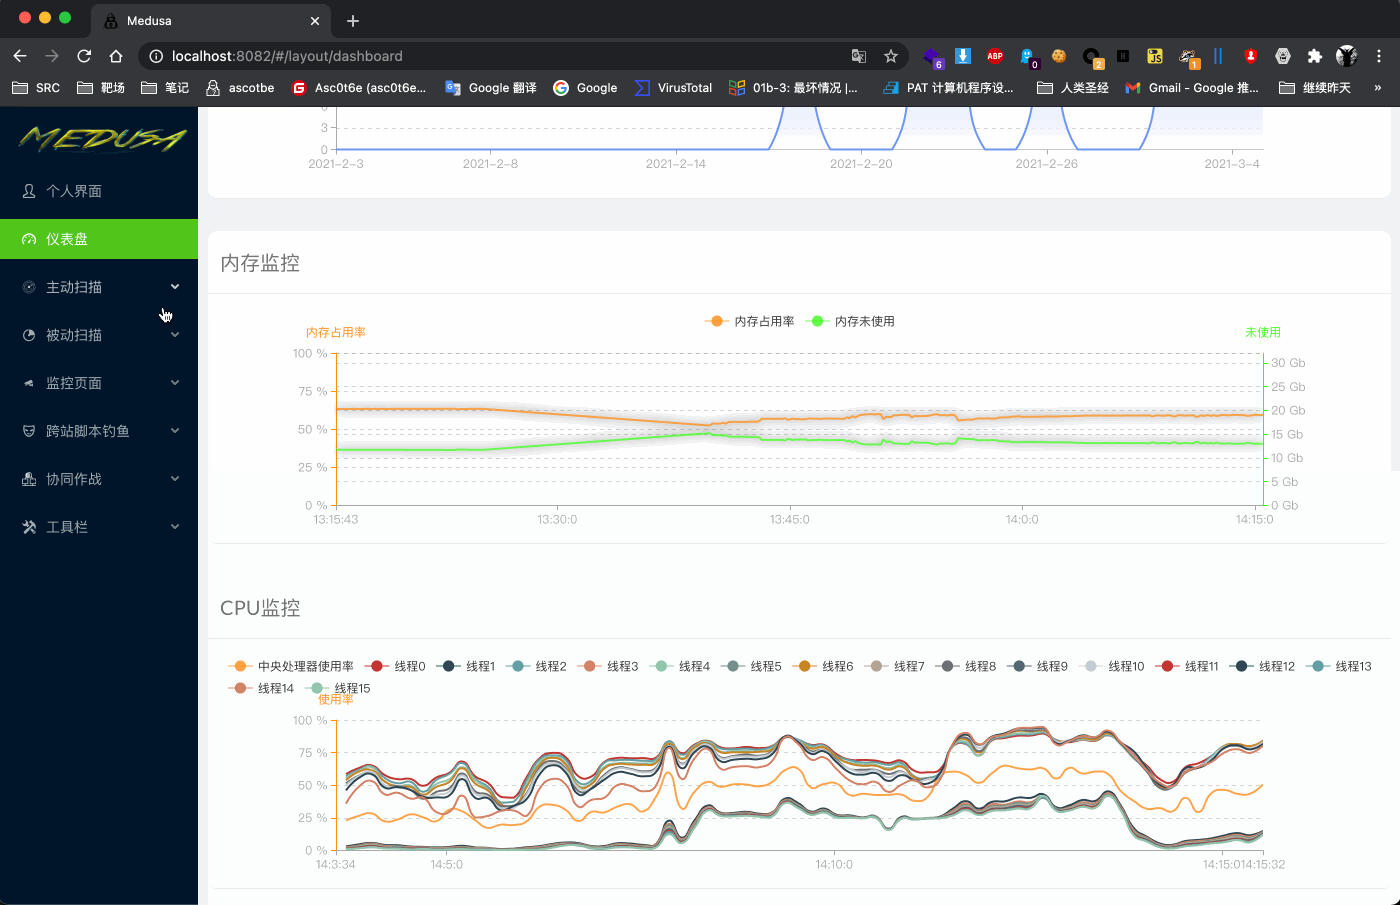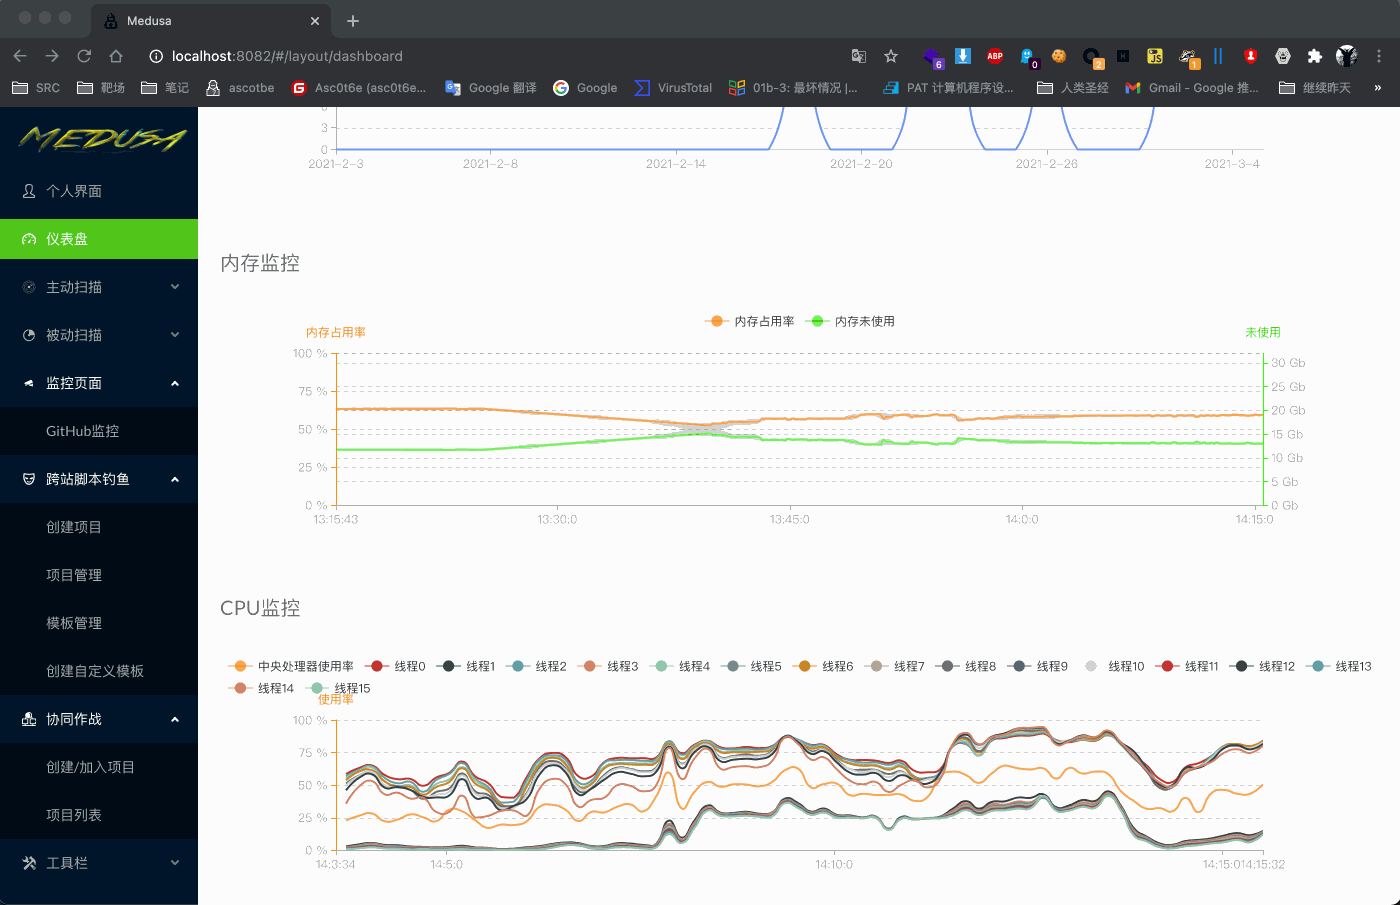 ascotbe/medusa
🐈Medusa es una plataforma de arsenal para equipos rojos que actualmente incluye funciones como plataforma XSS, plataforma de colaboración, monitoreo…
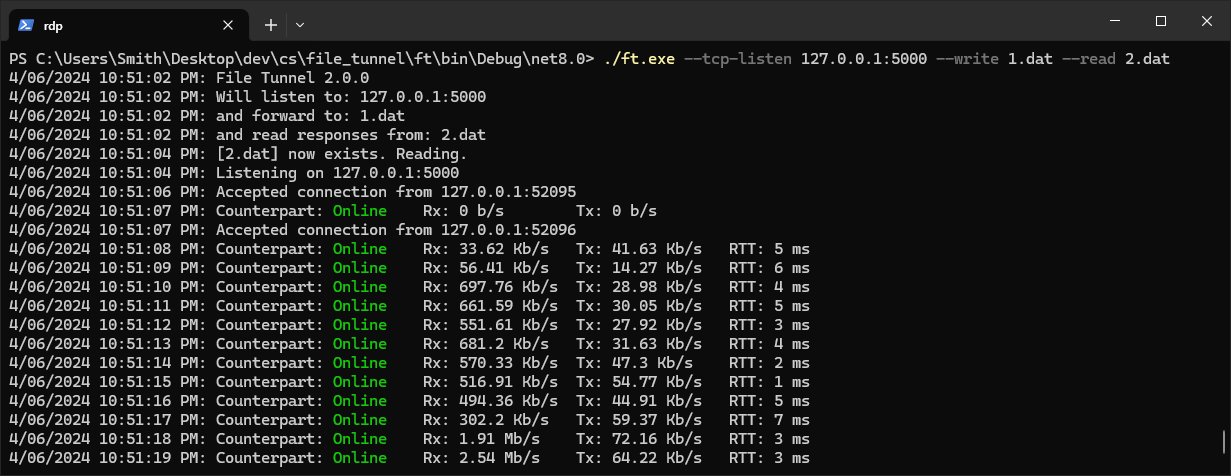 fiddyschmitt/file-tunnel
Tunelizar conexiones TCP a través de un archivo
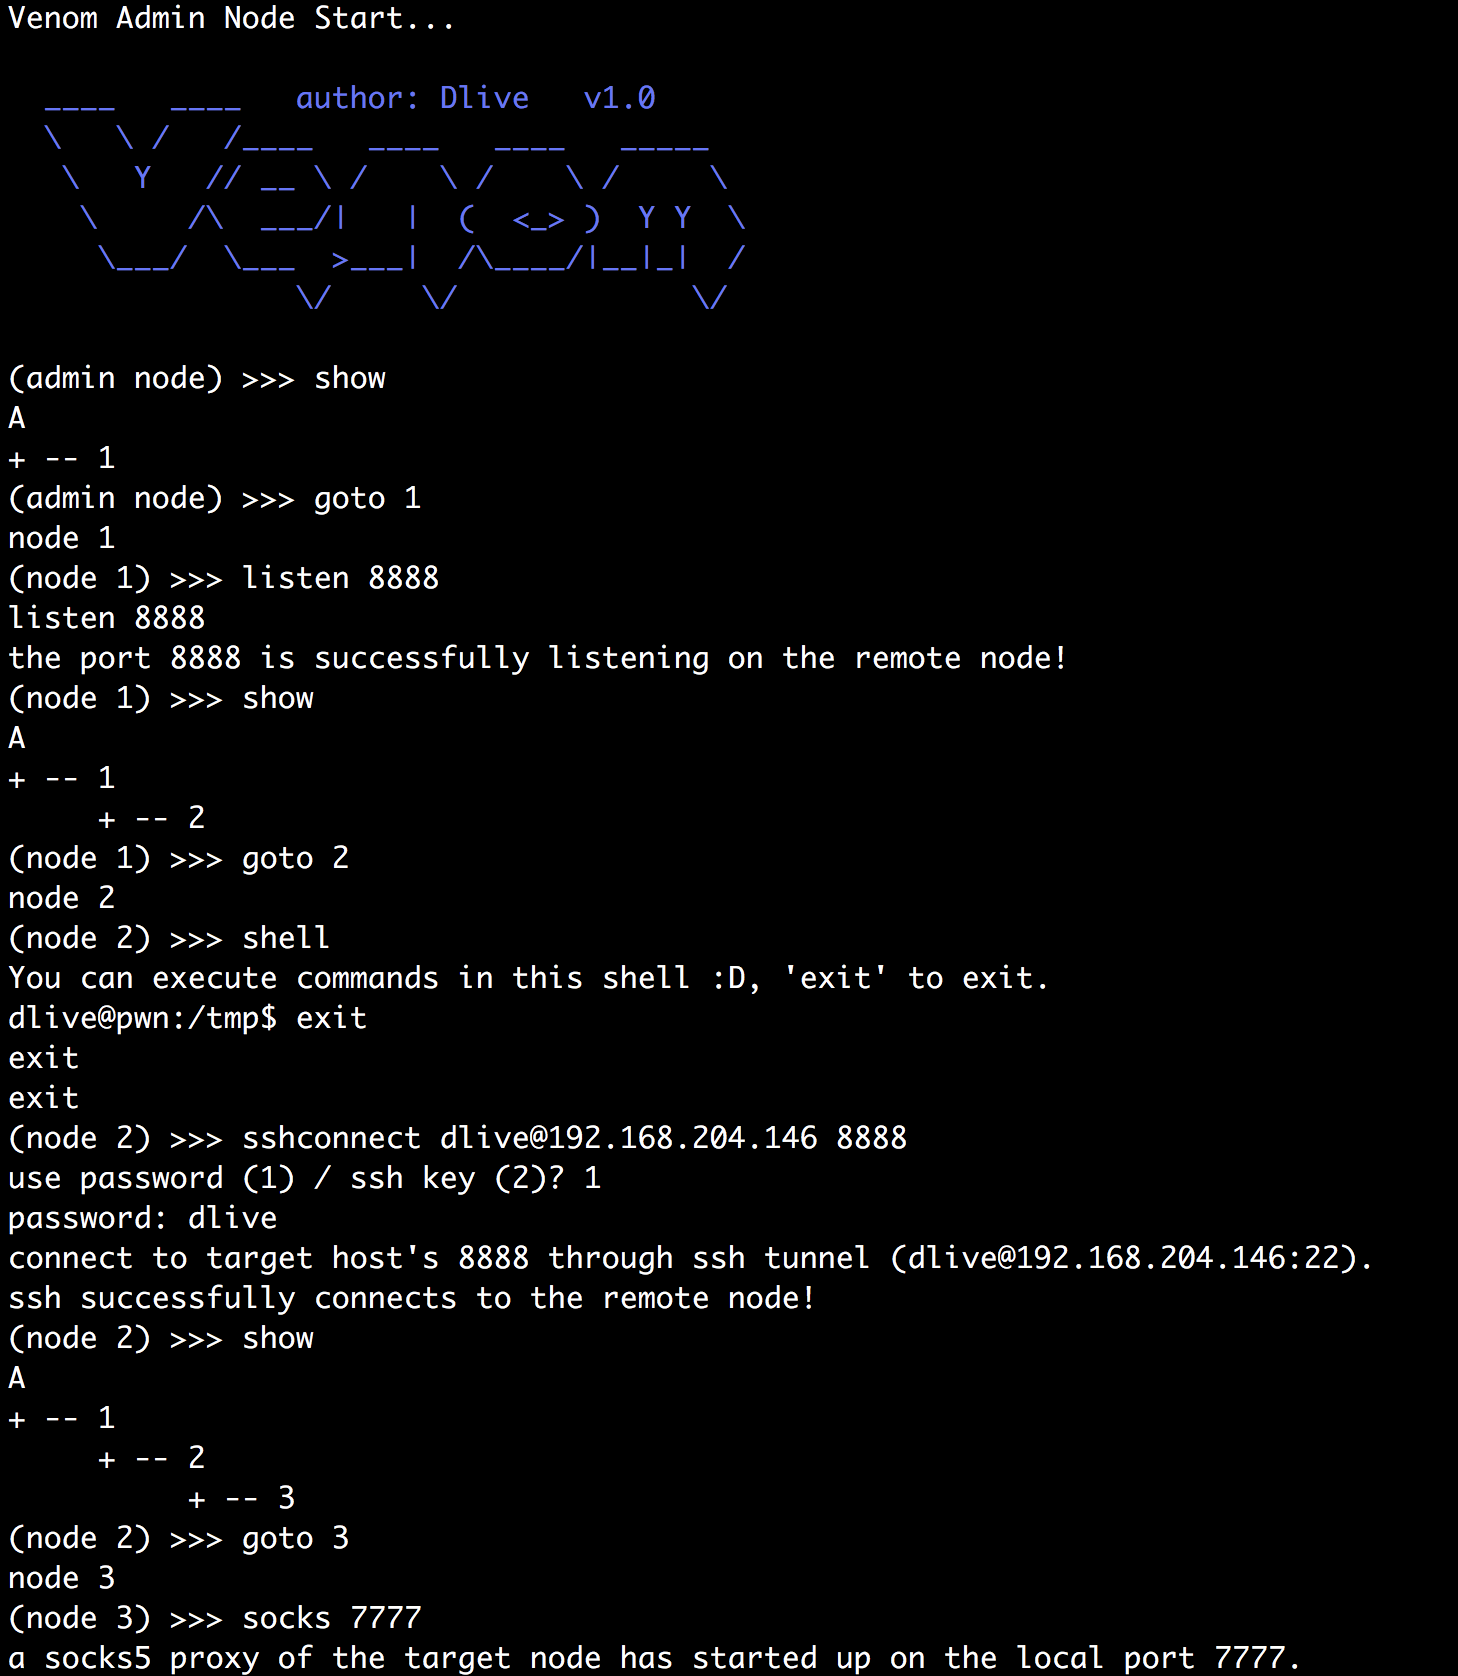 dliv3/venom
Venom - Un proxy de múltiples saltos para probadores de penetración
 gianlucaborello/libprocesshider
LD_PRELOAD biblioteca compartida que oculta un proceso de Linux de herramientas como ps y lsof interceptando readdir y llamadas al sistema de…
 reverseclabs/sharpgpoabuse
SharpGPOAbuse es una aplicación .NET escrita en C# que se puede utilizar para aprovechar los derechos de edición de un usuario en un objeto de…
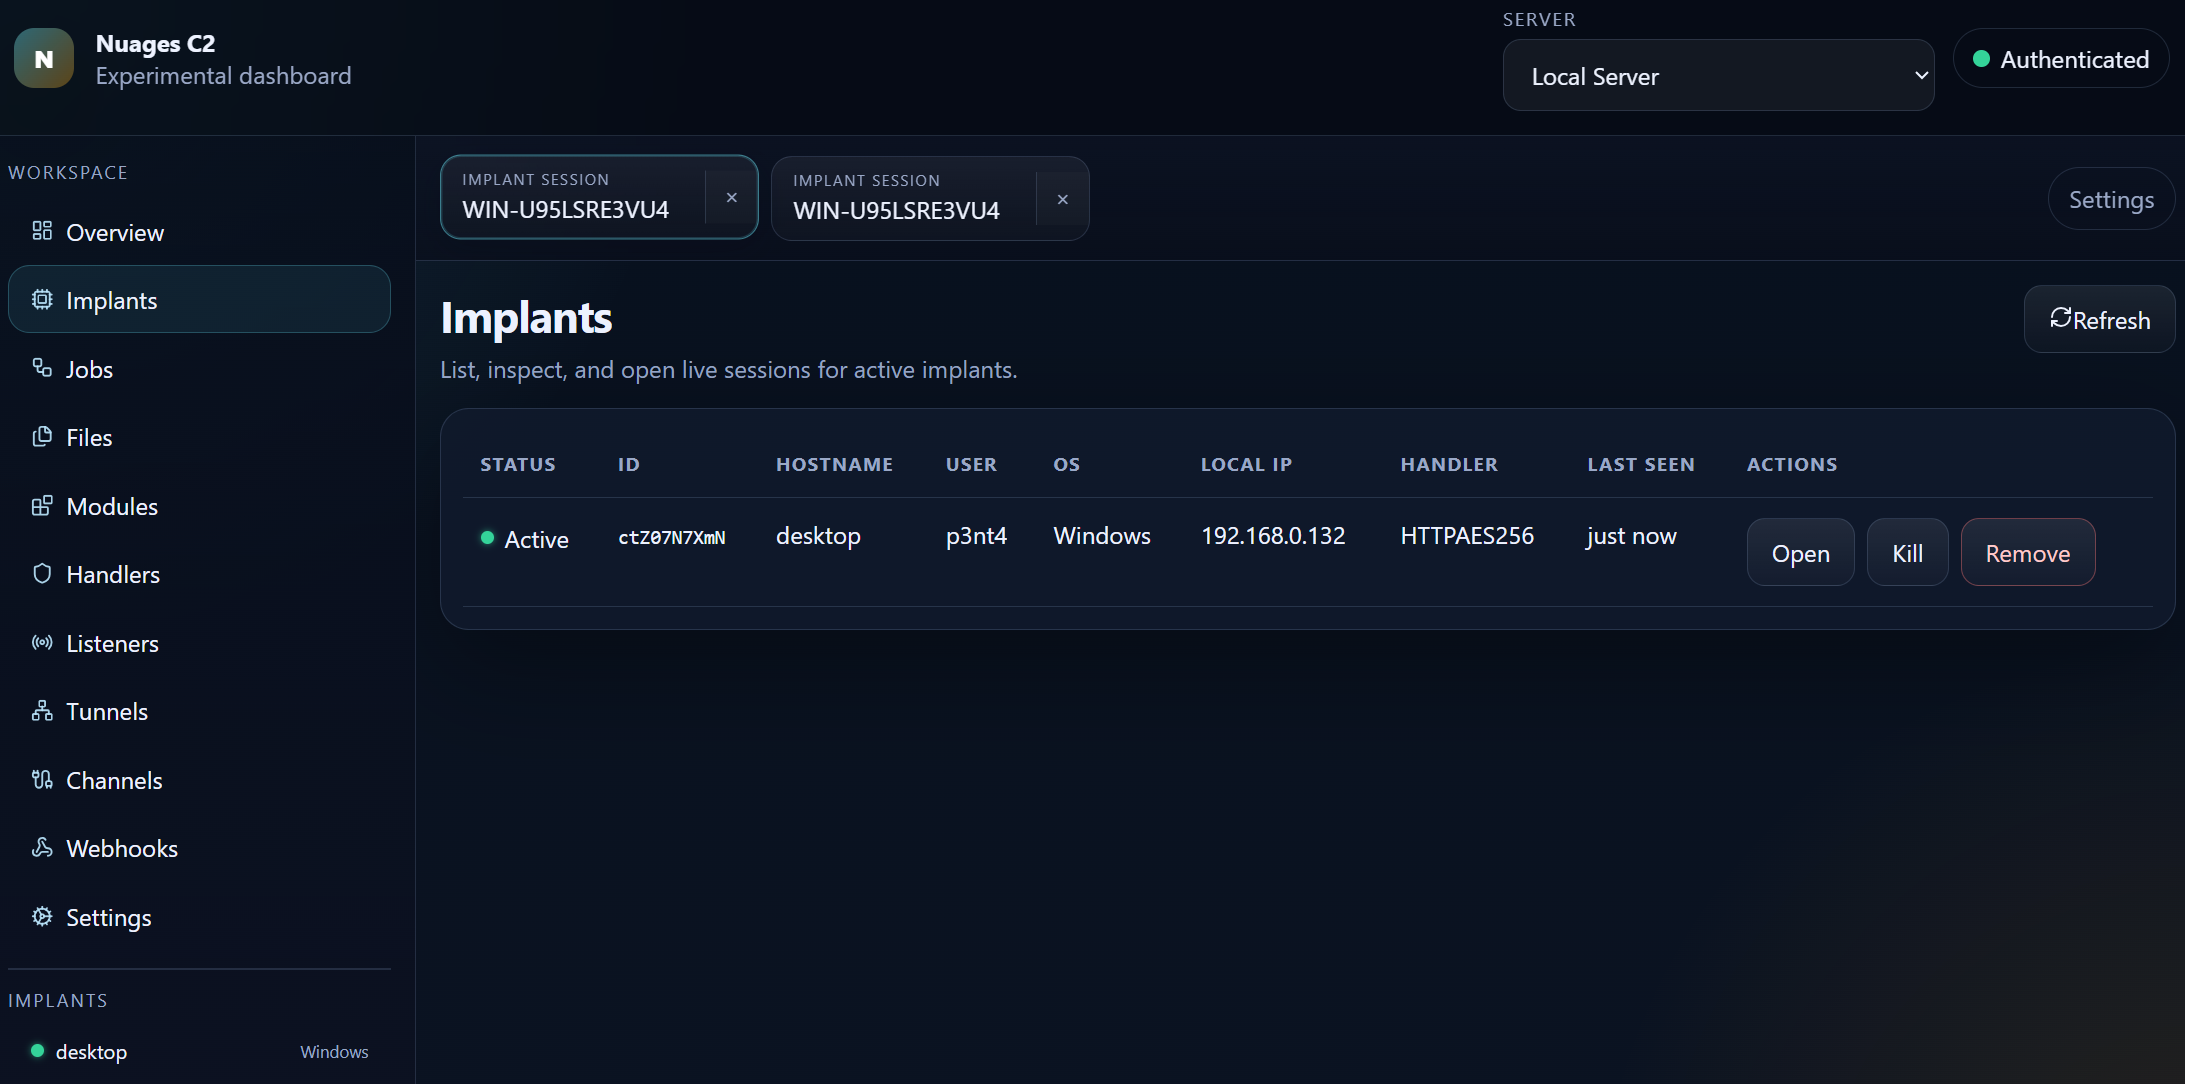 p3nt4/nuages
Un marco de trabajo C2 modular
 arvanaghi/sessiongopher
SessionGopher es una herramienta de PowerShell que utiliza WMI para extraer información de sesiones guardadas de herramientas de acceso remoto como…
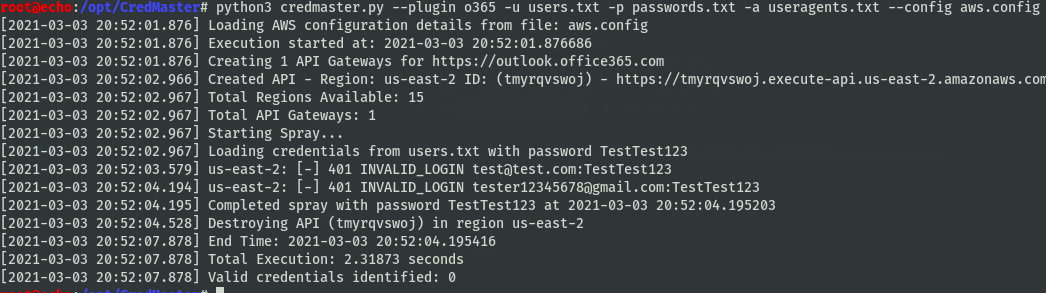 knavesec/credmaster
Herramienta de pulverización de contraseñas CredKing refactorizada y mejorada, utiliza APIs de FireProx para rotar direcciones IP, mantenerse en el…
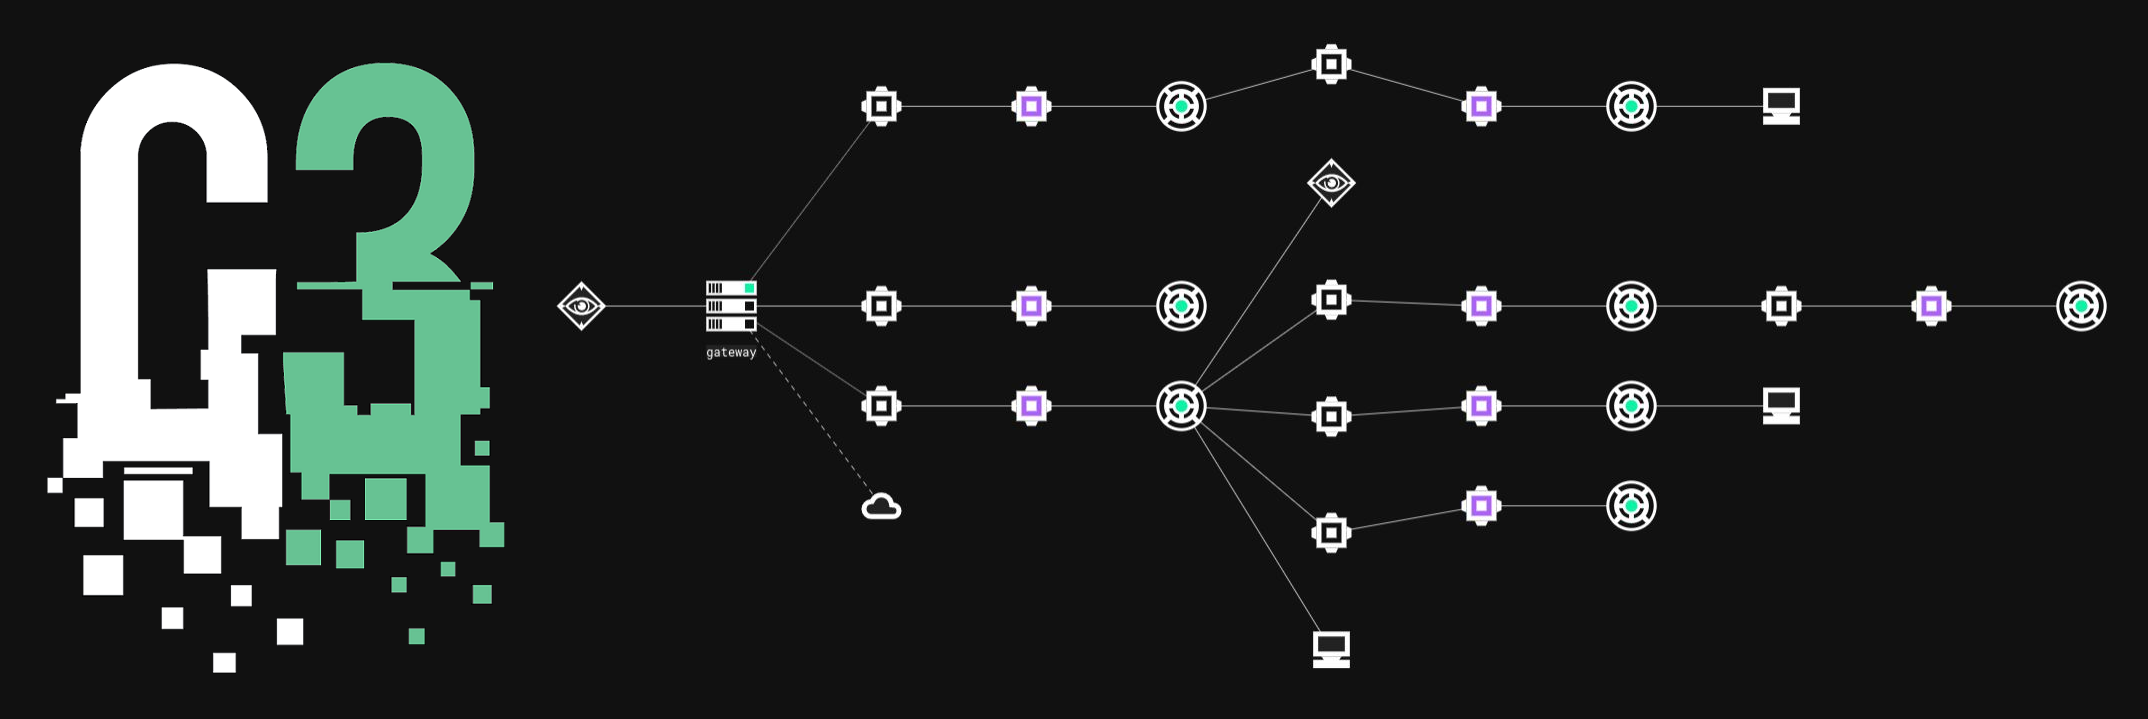 reverseclabs/c3
Comando y Control personalizado (C3). Un framework para el prototipado rápido de canales C2 personalizados, al tiempo que proporciona integración con…
 cobbr/sharpsploit
SharpSploit es una biblioteca de post-explotación .NET escrita en C#.
 bitbrute/evillimiter
Herramienta que monitorea, analiza y limita el ancho de banda de dispositivos en la red local sin acceso administrativo
 pushsecurity/browser-identity-attacks-matrix
La seguridad ofensiva impulsa la seguridad defensiva. Compartimos una colección de técnicas de ataque a SaaS para ayudar a los defensores a…
 endgameinc/rta
Marco de trabajo con scripts para simular más de 50 técnicas MITRE ATT&CK y probar las capacidades de detección del equipo azul. Incluye scripts de…
 arthepsy/cve-2021-4034
Exploit de prueba de concepto para CVE-2021-4034 (PwnKit), una vulnerabilidad de escalada de privilegios local en pkexec de polkit, que permite a…








