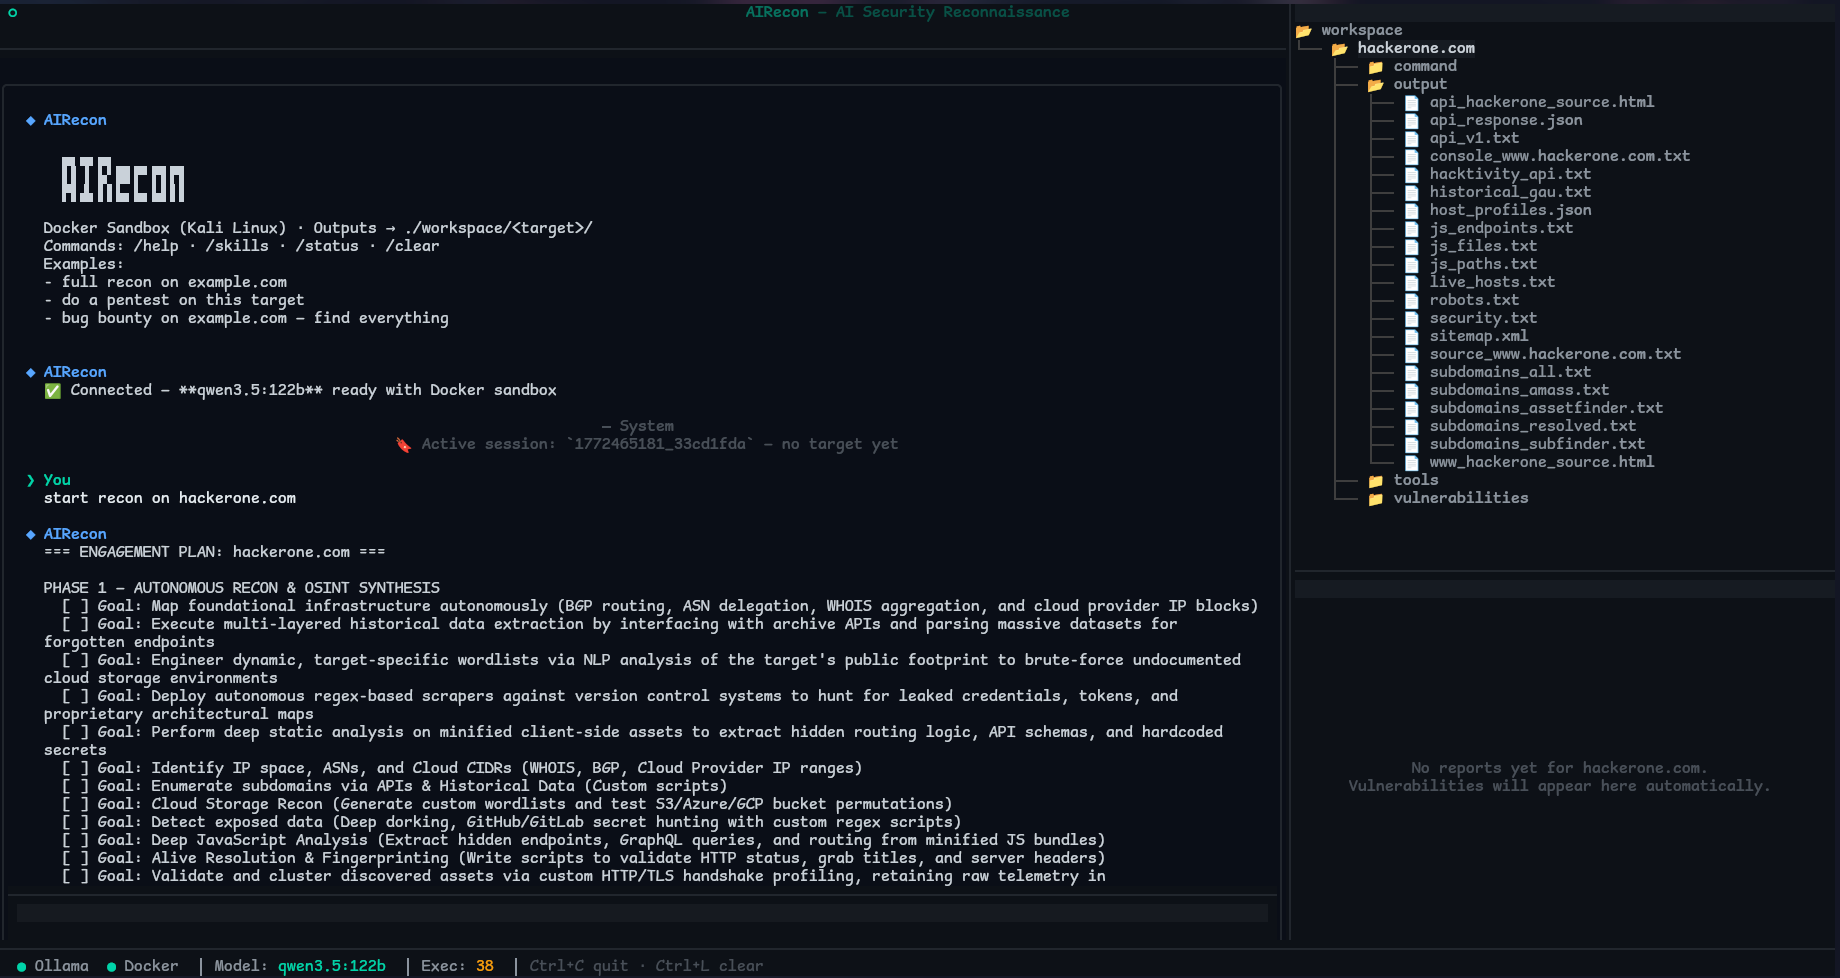

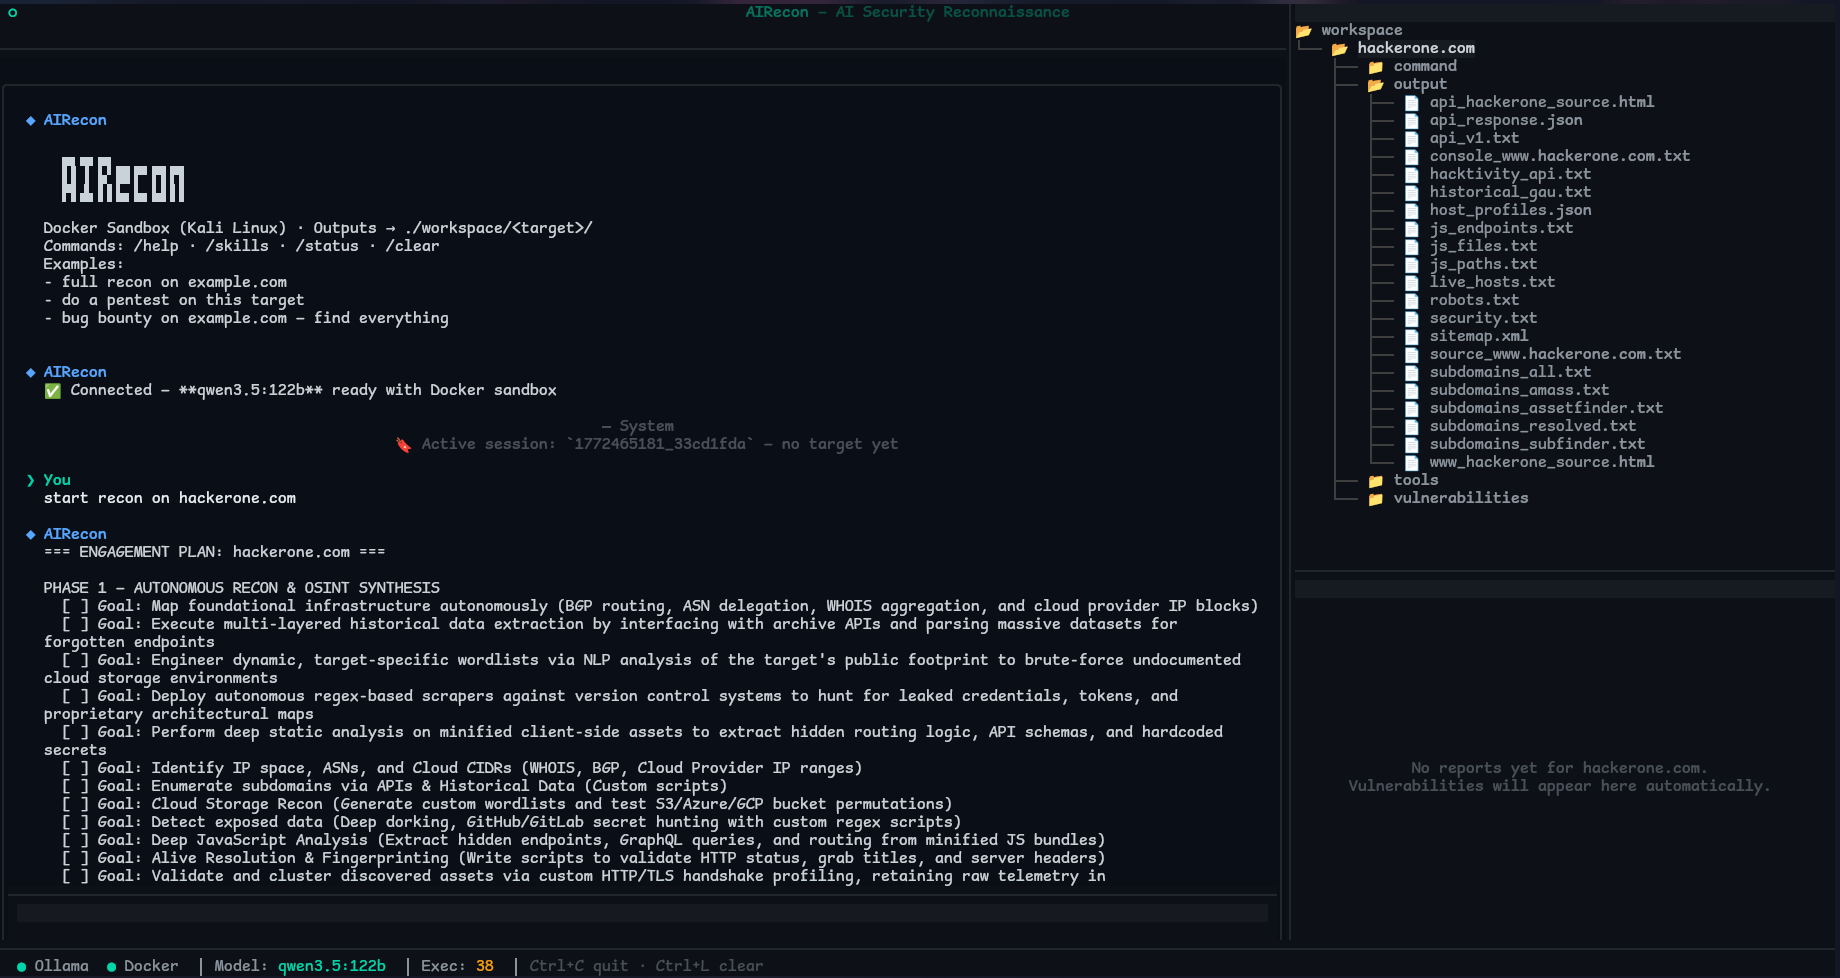
AIRecon es un agente autónomo de ciberseguridad que combina un modelo de lenguaje grande (LLM) autoalojado (Ollama) con un sandbox Docker de Kali Linux y una TUI de Textual. Está diseñado para automatizar evaluaciones de seguridad, pruebas de penetración y reconocimiento para bug bounty — sin necesidad de claves API ni dependencia de la nube.




AIRecon es un agente autónomo de pruebas de penetración que impulsa cualquier gateway LLM compatible con OpenAI (LiteLLM / vLLM / un endpoint alojado — o un gateway local que actúa como proxy de un Ollama local) con un sandbox Docker de Kali Linux, integración nativa del proxy Caido, un pipeline estructurado RECON → ANALYSIS → EXPLOIT → REPORT, y una TUI Textual en tiempo real.
Agnóstico al backend por diseño. Apunta AIRecon a un gateway local (LiteLLM / vLLM, o un gateway que actúa como proxy de un Ollama local) para una operación totalmente offline / privada, o a un endpoint alojado compatible con OpenAI/Anthropic/Gemini para la máxima calidad de razonamiento. El soporte de razonamiento se detecta automáticamente en tiempo de ejecución — sin codificación específica por modelo.
Swiftproxy proporciona más de 90M de IPs residenciales limpias en más de 220 ubicaciones, con soporte para HTTP(S)/SOCKS5, rotación de IP, Sesiones Persistentes y geolocalización precisa. Ayuda a los flujos de trabajo de investigación y reconocimiento impulsados por IA a acceder a sitios web de forma confiable desde diferentes ubicaciones, lo que lo hace adecuado para investigación web, recopilación de datos, scraping y acceso basado en ubicación.
Hay pruebas gratuitas disponibles, con un 10% de descuento usando el código PROXY90.
AIRecon se comunica con un único gateway compatible con OpenAI, por lo que tú eliges el equilibrio — ejecuta un modelo local para privacidad y costo de API cero, o un modelo alojado para la máxima calidad de razonamiento. El mismo agente, pipeline, sandbox y herramientas funcionan de cualquier manera.
| Característica | AIRecon |
|---|---|
| Backend | Cualquier gateway compatible con OpenAI (LiteLLM / vLLM / alojado) |
| Totalmente offline / sin claves API | Sí — al usar un gateway local (vLLM, o un gateway → Ollama local) |
| Detección de razonamiento | Automática en tiempo de ejecución (sin codificación específica por nombre de modelo) |
| Integración con Caido | Nativa |
| Guardia de alcance + registro de auditoría | Sí — rechaza objetivos fuera de alcance, registra cada comando |
| Aprendizaje solo verificado | Sí — el cerebro acumula hallazgos comprobados, no ruido |
| Reanudación de sesión (chat + llamadas a herramientas) | Sí |
| Base de conocimiento local | ~1.09M registros (opcional) |
§FUZZ§), findings, scope, sitemap, intercept.dataset_search de forma autónoma antes de intentar técnicas desconocidas — fundamentando sus decisiones en datos indexados reales.RECON → ANALYSIS → EXPLOIT → REPORT
Cada fase tiene objetivos específicos, herramientas recomendadas y criterios de transición automática. La aplicación de las fases es flexible — el agente es guiado pero nunca bloqueado. Los checkpoints se ejecutan cada 5 (evaluación de fase), 10 (autoevaluación) y 15 (compresión de contexto) iteraciones.
AIRecon no ajusta finamente el LLM. Su "aprendizaje" es telemetría local y estructurada que guía la elección de herramientas y evita repetir rutas fallidas.
Persistencia local (todo en disco, sin nube):
~/.airecon/memory/airecon.db que almacena sesiones, hallazgos, patrones, inteligencia de objetivos, uso de herramientas, rendimiento de modelos, uso de habilidades y descubrimientos de cadenas de ataque.~/.airecon/learning/global_learning.json (estadísticas de rendimiento de herramientas, patrones de estrategia, registro de observaciones, conocimientos destilados).~/.airecon/memory/by_target/ cuando se persisten, que contienen endpoints, vulnerabilidades, bypasses de WAF, parámetros sensibles y endpoints de autenticación.workspace/<target>/payload_memory.json cuando se ejecuta la persistencia de sesión.
