
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) y Phoenix (CVE-2015-3673) utilidad de prueba de vulnerabilidades para Mac OS X 10.2.8 y posteriores
 qingle009/opace6-cve-2026-64560
Herramienta de root temporal para OnePlus Ace 6 (CVE-2026-64560) - port verificado en dispositivo con dirección bootidParent corregida
 wqsv/throttlestoppoc
CVE-2025-7771: Lectura/escritura arbitraria de memoria física y puertos de E/S mediante el controlador ThrottleStop
 fxrstor/throttlestoppoc
CVE-2025-7771: Lectura/escritura arbitraria de memoria física y puertos de E/S a través del controlador ThrottleStop
 grisuno/cve-2022-22077
# Marco de explotación BYOVD para CVE-2022-22077 dirigido a RTCore64.sys Demuestra el robo de tokens del kernel, la escalada de privilegios a SYSTEM…
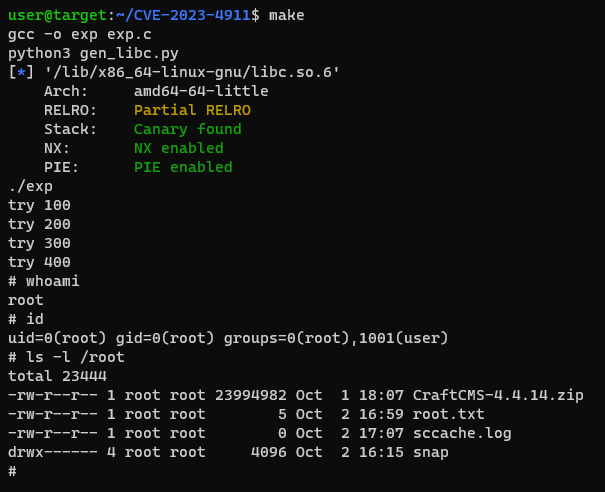 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
Muy simple exp y análisis de CVE-2023-0386. Usa c y sh.
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 Edición Zhuzhu: elimina backdoors ocultos, elimina huellas de tráfico, el beacon imita servicios API reales, parche para…
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)Exploit del kernel para OnePlus 15T con el bootloader bloqueado.
 eversinc33/nimnightmare
CVE-2021-1675 PoC de LPE en Nim (PrintNightmare: escalada de privilegios local)
 sgabe/cve-2019-1253
Sobrescritura Arbitraria de Descriptor de Seguridad de Archivo en AppXSvc EoP
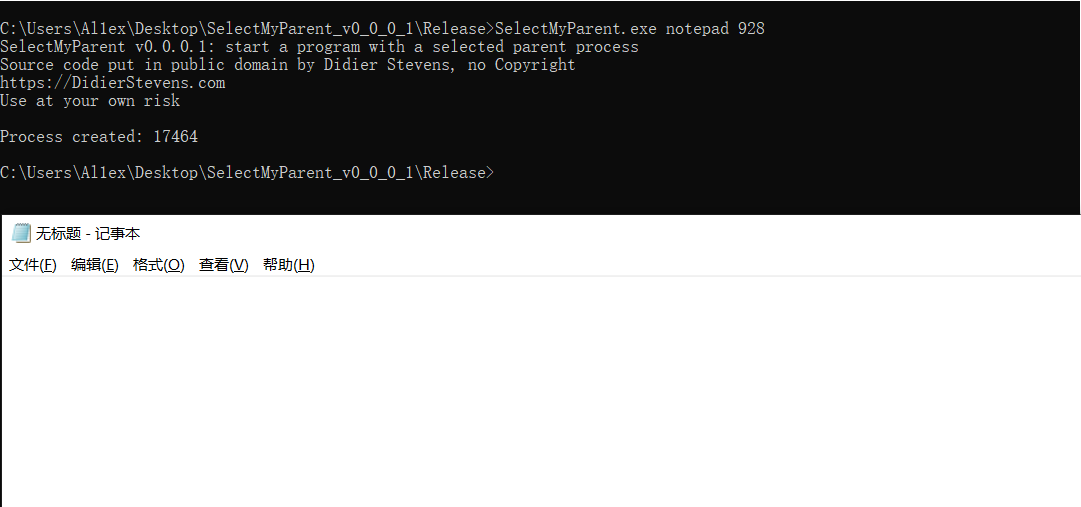 al1ex/selectmyparent
Suplantación de PPID
 tc4dy/cve-2026-65643-poc-toolkit
Kit de herramientas para equipo Red/Blue para CVE-2026-65643, una RCE de estacionamiento de dominios en cPanel. Incluye exploit con reverse shell,…
 lazaars/ultrarealy_with_cve-2019-1040
Versión actualizada de la herramienta UltraRealy con soporte para el exploit CVE-2019-1040
 aels/cve-2022-2586-lpe
CVE-2022-2586: UAF de nft_object del kernel de Linux
 b1gmang0/cve-2026-98260-pandora-lpe
Cadena de exploits locales solo en memoria para Xiaomi 17 Pro (pandora) en OS4.0.5.0, que utiliza un UAF de temporizador de CPU POSIX para…
 lanzt/cve-2020-14321
Exploit autenticado para Moodle 3.9 que eleva los privilegios de profesor al rol de gestor y logra la ejecución remota de código mediante la carga de…
 redr0nin/cve-2024-38143
Vulnerabilidad de elevación de privilegios del servicio WLAN AutoConfig de Windows








