
 b1gmang0/cve-2026-98260-pandora-lpe
Cadena de exploits locales solo en memoria para Xiaomi 17 Pro (pandora) en OS4.0.5.0, que utiliza un UAF de temporizador de CPU POSIX para deshabilitar SELinux, sobrescribir credenciales y cargar KernelSU.

Herramienta de root en memoria dirigida a Xiaomi 17 Pro (pandora / 25098PN5AC) / OS4.0.5.0.XBLCNXM / kernel 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k.
Principio: mediante un UAF en los temporizadores de CPU POSIX se consigue una escritura controlada de 8 bytes, primero se desactiva SELinux, luego se modifica cred y finalmente se falsifican todas las capabilities y se lanza rootd. Dado que depende del timing de reclamación de páginas, el fallo es lo habitual y puede requerir varios reintentos.
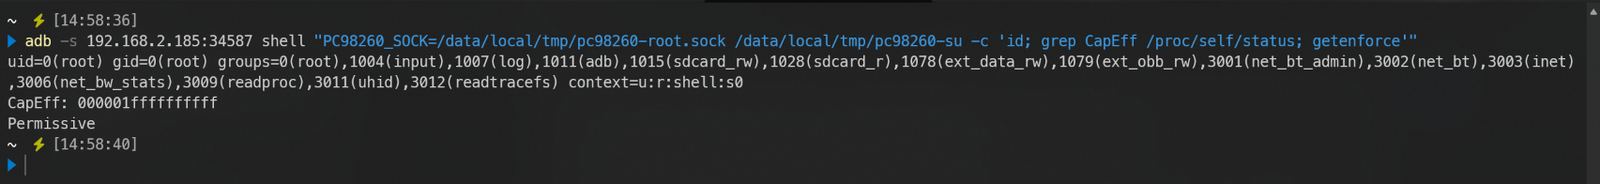
La idea y el código están referenciados y portados desde quyicheng03-boop/CVE-2026-98260-popsicle-android, y se han readaptado para el modelo y kernel mencionados.
Este no es un exploit genérico. Las direcciones de enlace y los desplazamientos de estructura del código fuente solo son válidos para este kernel concreto; no los utilice en otros modelos ni otros kernels.
| Elemento | Valor |
|---|---|
| Modelo / nombre en clave | Xiaomi 17 Pro / 25098PN5AC / pandora |
| Versión del sistema | OS4.0.5.0.XBLCNXM |
| Release del kernel | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
Al iniciarse, el runner verifica ro.product.device, ro.build.version.incremental y uname -r; si alguno no coincide, sale inmediatamente y no interactúa con el kernel.
Host
adb.exe en el PATH30.0.16248370 solo es necesario al compilar (se puede usar -NdkHome para especificar otra ruta)Teléfono
uid=2000(shell), SELinux Enforcing; no se requiere root previoCVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
Es necesario compilar primero el binario EXP para poder ejecutar los scripts de ps posteriores.
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
Los artefactos están en bin/:
| Artefacto | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
El runner tiene incorporados estos cuatro hashes; si el resultado de la compilación no coincide, se rechazará el despliegue. Tras confirmar el origen de la discrepancia, se puede usar -AllowUnverifiedPayload para forzar la continuación (no recomendado).
Todos los parámetros tienen valores predeterminados. En la mayoría de los casos solo se necesita -Serial, y añadir -Retry o -LoadKernelSU según sea necesario (en el lado del teléfono debe instalarse previamente KernelSU APK
).
| Parámetro | Descripción |
|---|---|
-Serial <id> | Especifica el número de serie cuando hay varios dispositivos |
-Reboot | Reinicia primero y espera el arranque antes de ejecutar |
-Retry <n> | Número máximo de reintentos adicionales tras el primero; se reinicia automáticamente antes de cada reintento |
-BootTimeoutSec 300 | Límite de espera para sys.boot_completed (segundos) |
-StageMinutes 12 | Límite de espera para una sola etapa (minutos) |
-SkipPreflight | Omite el preflight (no recomendado) |
-DiagnoseOnly | Solo despliega + preflight, sin activar la vulnerabilidad |
-AllowUnverifiedPayload | Permite binarios locales con hash no coincidente |
-AllowBuildMismatch | Solo advierte cuando el kernel coincide pero el número de versión del sistema es diferente |
-LoadKernelSU | Carga KernelSU tras la verificación de root y espera a que su esté disponible |
-KsudPath /data/adb/ksud | Ruta de ksud en el dispositivo |
-KsudArgs 'late-load --allow-shell' | Argumentos pasados a ksud |
-KsudTimeoutSec 240 | Límite de espera para el módulo del kernel, su y cada script de etapa (segundos) |
-KsudStages 'post-fs-data,services,boot-completed' | Etapas que se vuelven a ejecutar tras el late-load; establecer como cadena vacía para omitir |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner ejecuta secuencialmente:
Permissive (si ya lo está, se omite);boot_id no ha cambiado.El
host:portde ADB inalámbrico cambia de puerto tras un reinicio. Cuando necesites reiniciar o reintentar, usa el número de serie mDNS (con el formatoadb-xxxx._adb-tls-connect._tcp); de lo contrario, el dispositivo nunca aparecerá.
-Retry)Tras un fallo es necesario un reinicio real para volver a intentarlo; -Retry realiza esto automáticamente.
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N es el número de intentos adicionales más allá del primero, total de intentos = 1 + N.[PARKED], tiempo de espera de fase agotado o salida distinta de 0, fallo de la prueba final, cambio de boot_id, tiempo de espera de arranque agotado.boot_id cambie realmente, evitando tomar el boot antiguo previo al reinicio como un boot nuevo.-LoadKernelSU)





