 tc4dy/cve-2026-65643-poc-toolkit
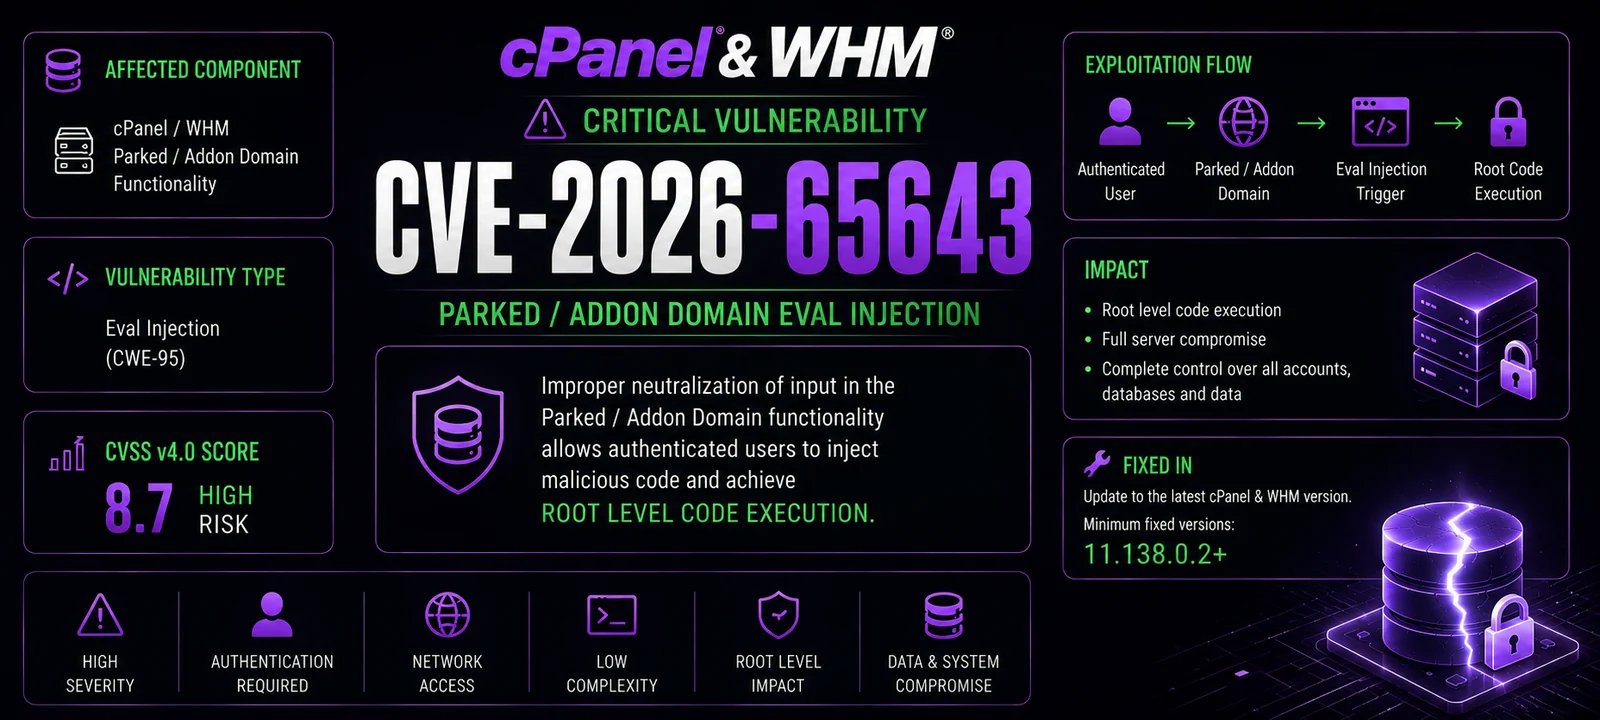
Kit de herramientas para equipo Red/Blue para CVE-2026-65643, una RCE de estacionamiento de dominios en cPanel. Incluye exploit con reverse shell, webshell, persistencia y escaneo masivo, además de un verificador no intrusivo para detección y auditoría.



** SOLO USO ÉTICO – PRUEBAS DE SEGURIDAD AUTORIZADAS**
Este repositorio proporciona herramientas únicamente para profesionales de seguridad autorizados, equipos azules y probadores de penetración.
El acceso no autorizado a sistemas informáticos es ilegal según la CFAA (EE. UU.), la Computer Misuse Act (Reino Unido), el TCK 243/244 (Turquía) y leyes similares en todo el mundo.
CVE‑2026‑65643 es una vulnerabilidad crítica de inyección de comandos en cPanel & WHM versiones 11.x que permite a un usuario autenticado de cPanel ejecutar comandos arbitrarios del sistema con privilegios de root a través de la funcionalidad de estacionamiento de dominios.
`).| Herramienta | Propósito | Usuario previsto |
|---|---|---|
exploit.py | Kit de herramientas completamente weaponizado con reverse shell, webshell, persistencia, lectura/escritura de archivos, cambio de contraseña de root, escaneo masivo, soporte de Tor y funciones OPSEC. | Equipos rojos / pentesters autorizados |
verifier.py | Verificador de vulnerabilidades no intrusivo que detecta la versión de cPanel, valida la inyección y evalúa el riesgo sin ejecutar ninguna carga maliciosa. Genera informes detallados. | Equipos azules / auditores de seguridad |
| Función | exploit.py | verifier.py |
|---|---|---|
| Detección de vulnerabilidad | [+] | [+] |
| Detección de versión (4 endpoints) | [+] | [+] |
| Inyección de comandos | [+] | [-] |
| Reverse shell | [+] | [-] |
| Carga de WebShell | [+] | [-] |
| Persistencia (creación de usuario de cPanel) | [+] | [-] |
| Cambio de contraseña de root | [+] | [-] |
| Lectura/escritura de archivos | [+] | [-] |
| 4 métodos de inyección (JSON/Form/CGI/API2) | [+] | [+] |
| Soporte de Tor (anonimato) | [+] | [-] |
| Rotación de User‑Agent (OPSEC) | [+] | [-] |
| Jitter (OPSEC) | [+] | [-] |
| Escaneo masivo (multihilo) | [+] | [-] |
| Shell interactiva | [+] | [-] |
| Modo no intrusivo (seguro) | [-] | [+] |
| Registro de línea de tiempo | [+] | [+] |
| Informe HTML | [+] | [-] |
| Informe JSON | [+] | [+] |
| Limpieza de registros (antiforense) | [+] | [+] |
| Soporte de proxy | [+] | [+] |
| User‑Agent personalizado | [+] | [+] |
| Control de verificación SSL | [+] | [+] |
| Escenario | Herramienta recomendada |
|---|---|
| Equipo azul – verificar si su instalación de cPanel es vulnerable | verifier.py |
| Auditoría de seguridad – evaluación de vulnerabilidades no intrusiva | verifier.py |
| Equipo rojo – pruebas de penetración autorizadas con explotación completa | exploit.py |
| Bug Bounty – pruebas de divulgación responsable | verifier.py |
| Escaneo masivo – comprobar múltiples objetivos en busca de vulnerabilidades | exploit.py (solo detección) |
| Respuesta a incidentes – comprobar si los sistemas están comprometidos | verifier.py |
git clone https://github.com/tc4dy/CVE-2026-65643-PoC-Toolkit
cd CVE-2026-65643-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py| Parámetro | Descripción |
|---|---|
-t, --target | URL de cPanel objetivo (p. ej. https://cpanel.example.com:2083) |
-l, --target-file | Archivo que contiene la lista de objetivos (uno por línea) para escaneo masivo |
-u, --username | Nombre de usuario de cPanel |
-P, --password | Contraseña de cPanel |
-p, --port | Anular el puerto de cPanel (predeterminado de la URL o 2083) |
--threads | Número de hilos para múltiples objetivos (predeterminado: 10) |
-o, --output | Guardar informe JSON en archivo |
--html-report | Guardar informe HTML en archivo |
-v, --verbose | Salida detallada |
--proxy | Proxy HTTP/HTTPS (p. ej. http://127.0.0.1:8080) |
--tor | Enrutar a través de Tor (localhost:9050) |
-ua, --user-agent | User‑Agent personalizado |
--no-keep-alive | No mantener la sesión activa |
--delay | Retardo entre solicitudes (predeterminado: 2.0s) |
--jitter | Jitter aleatorio (0‑1 seg) entre solicitudes (predeterminado: 0.5) |
--max-retries | Reintentos máximos (predeterminado: 5) |
--ssl-verify | Verificar certificados SSL |
--timeout | Tiempo de espera de solicitud (predeterminado: 15s) |
--cmd | Ejecutar un solo comando en el objetivo |
--reverse-shell | IP:PUERTO de reverse shell |
--passwd | Cambiar la contraseña de root |
--adduser | Crear usuario de cPanel (USER DOMAIN PASSWORD) |
--read | Leer un archivo |
--write | Escribir un archivo (especificar ruta) |
--write-content | Contenido a escribir |
--cleanup | Limpiar registros e historial después de la explotación |
-i, --interactive | Shell interactiva después de la explotación |
--domain-suffix | Sufijo para el dominio estacionado (predeterminado: exploit.local) |
verifier.py| Parámetro | Descripción |
|---|---|
-t, --target | URL de cPanel objetivo (p. ej. https://cpanel.example.com:2083) |
-u, --username | Nombre de usuario de cPanel |
-P, --password | Contraseña de cPanel |
-o, --output | Guardar informe JSON en archivo |
-v, --verbose | Salida detallada |
--proxy | Proxy HTTP/HTTPS (p. ej. http://127.0.0.1:8080) |
--tor | Enrutar a través de Tor (localhost:9050) |
--ssl-verify | Verificar certificados SSL |
--timeout | Tiempo de espera de solicitud (predeterminado: 15s) |
--cleanup | Limpiar registros después de la prueba |








