
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 zinja-coder/damn-vulnerable-android-components
Una aplicación Android intencionalmente vulnerable para demostrar varias vulnerabilidades que surgen en los componentes de Android.
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app para la serie Galaxy S26
 wtrwx/smt878u-ionstack-poc
UNFINISHED/WIP - CVE-2026-43499 (IonStack/GhostLock) investigación POC para Samsung SM-T878U / gts7l. Disparador + geometría verificados, SIN root…
 hessandrew/cve-2020-9442
OpenVPN Connect para Windows (MSI) - 3.1.0.361 - Escalada de privilegios
 davidbuchanan314/wampage
WAMpage - Una cadena de exploits LPE de root para WebOS (CVE-2022-23731)
 chenaotian/cve-2022-0847
Exploit de prueba de concepto y análisis detallado de la vulnerabilidad de escalada de privilegios CVE-2022-0847 (Dirty Pipe) del kernel de Linux,…
 danaepp/pwncat_pwnkit
módulo de pwncat que explota automáticamente CVE-2021-4034 (pwnkit)
 1xpwn/cve-2025-32463
Este CVE aborda una vulnerabilidad en las versiones de sudo 1.9.14 a 1.9.17, que permite la escalada de privilegios local no autorizada al acceso…
 chenaotian/cve-2022-0492
Análisis técnico detallado y exploit funcional para el escape de contenedor del kernel de Linux CVE-2022-0492 mediante cgroup release_agent, con…
 entra1337/dirtyclone
Prueba de concepto en Python para la escalada de privilegios local del kernel de Linux CVE-2026-43503 mediante la corrupción de la caché de páginas…
 capture0x/aws-pentest
CLI automatizada de evaluación de seguridad de AWS con 30 módulos que cubren escalada de privilegios de IAM, exposición de S3, cómputo, red, registro…
 illegal-instruction-co/processhacker-mcp
Servidor MCP de análisis de procesos en tiempo de ejecución y manipulación de memoria para agentes de IA. Soporta carga dinámica de extensiones, modo…
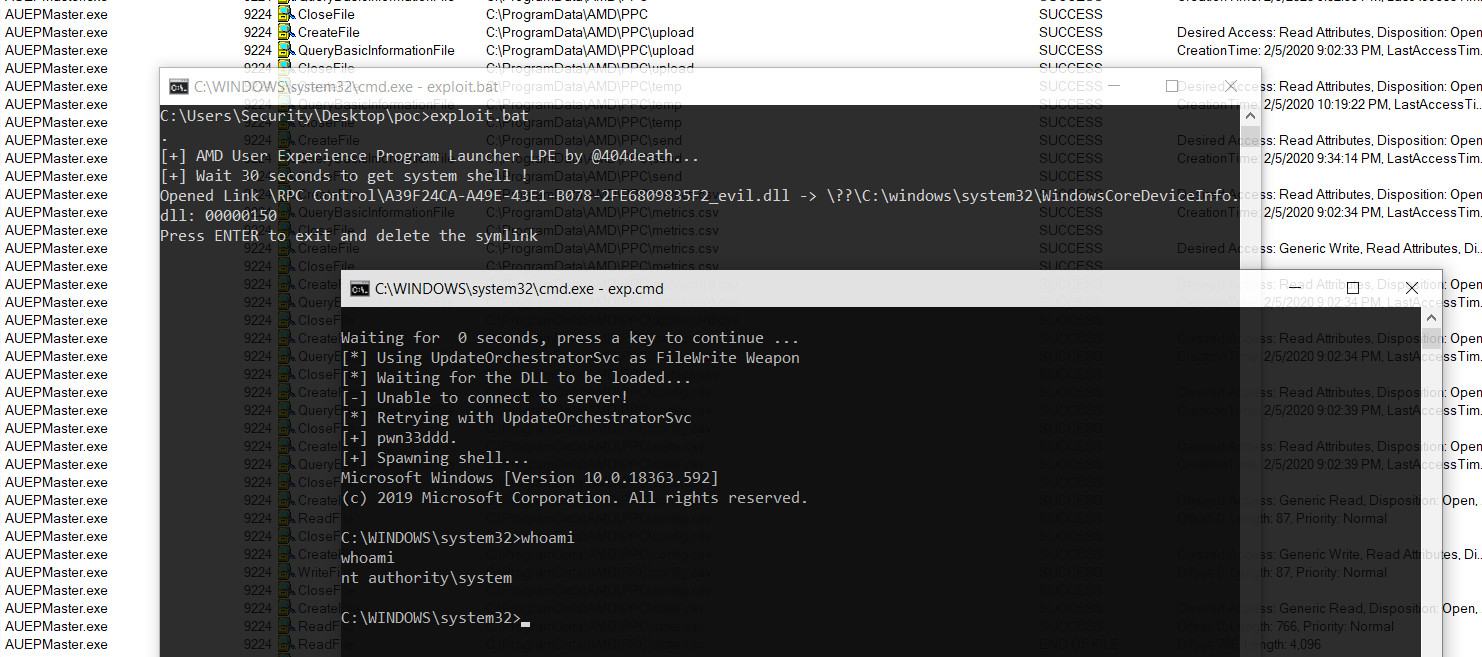 sailay1996/amd_eop_poc
CVE-2020-8950 Lanzador del Programa de experiencia del usuario de AMD de Radeon Software: escalada de privilegios (FileWrite eop)
 spiralbl0ck/cve-2025-0087-
CVE-2025-0087 EoP PoC completo
 st0rn/windows-10-exploit
Exploit de Windows 10
 andrd3v/cve-2026-43783
Prueba de concepto y análisis técnico de CVE-2026-43783, una escalada de privilegios local en macOS a través de DesktopServicesHelper XPC con chown…
 straight-tamago/nohomebar
CVE-2022-46689
 0xc4r/cve-2026-21508_poc
Prueba de concepto para CVE-2026-21508, que demuestra un ataque de secuestro de DLL en Windows 11 que escala privilegios cargando una DLL manipulada…








