
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit
 offensive-panda/nt-authority-system-context-rtcore
Este exploit reconstruye y explota el CVE-2019-16098, que se encuentra en el controlador Micro-Star MSI Afterburner 4.6.2.15658 (también conocido…
 j0wii/cve-2026-97798_lpe_windows
CVE-2026-97798 PoC — WER Time Travel Debugging argument injection to SYSTEM (Windows 11 LPE), with an adaptive faultrep.dll resolver.
 melardev/xeytanwin32-rat
TRABAJO EN PROGRESO. RAT escrito en C++ usando la API Win32.
 karollooool/cve-2026-83991-writeup-and-poc
Prueba de concepto que demuestra una omisión de la comprobación de acceso a Windows Cloud Files (CVE-2026-83991) que convierte un archivo de solo…
 mebeim/cve-2021-4034
Prueba de concepto del exploit para CVE-2021-4034, una escalada de privilegios local en pkexec de polkit, que demuestra la explotación con simples…
 petergottesman/pwnkit-exploit
Exploit de escalada de privilegios local para CVE-2021-4034 en pkexec, que proporciona una prueba de concepto que otorga un shell de root en sistemas…
 synacktiv/sccmsqlclient
Cliente MSSQL para entornos SCCM, que permite reconocimiento, ejecución remota de PowerShell en clientes administrados y extracción de secretos…
 incredibleindishell/certi-bhai
AD CS: material relacionado con la explotación va aquí
 malwareman007/cve-2023-27326
Escape de VM para Parallels Desktop <18.1.1
 rjt-gupta/cve-2021-29337
CVE-2021-29337 - Escalada de privilegios en MODAPI.sys (MSI Dragon Center)
 mbcrump/cve-2021-3156
Notas sobre CVE-2021-3156: Desbordamiento de búfer basado en montón en Sudo
 fi01/libput_user_exploit
CVE-2013-6282 exploit de kernel que sobrescribe el manejador ptmx.fsync y la cadena uevent_helper para la escalada local de privilegios en sistemas…
 josephtlucas/vger
Una aplicación CLI interactiva para interactuar con instancias autenticadas de Jupyter.
 bazad/gsscred-race
CVE-2018-4331: Exploit para una condición de carrera en el servicio de sistema GSSCred en iOS 11.2.
 zerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce
Prueba de concepto del exploit para CVE-2026-20127, una RCE sin autenticación previa en Cisco SD-WAN Manager/Controller que permite acceso de…
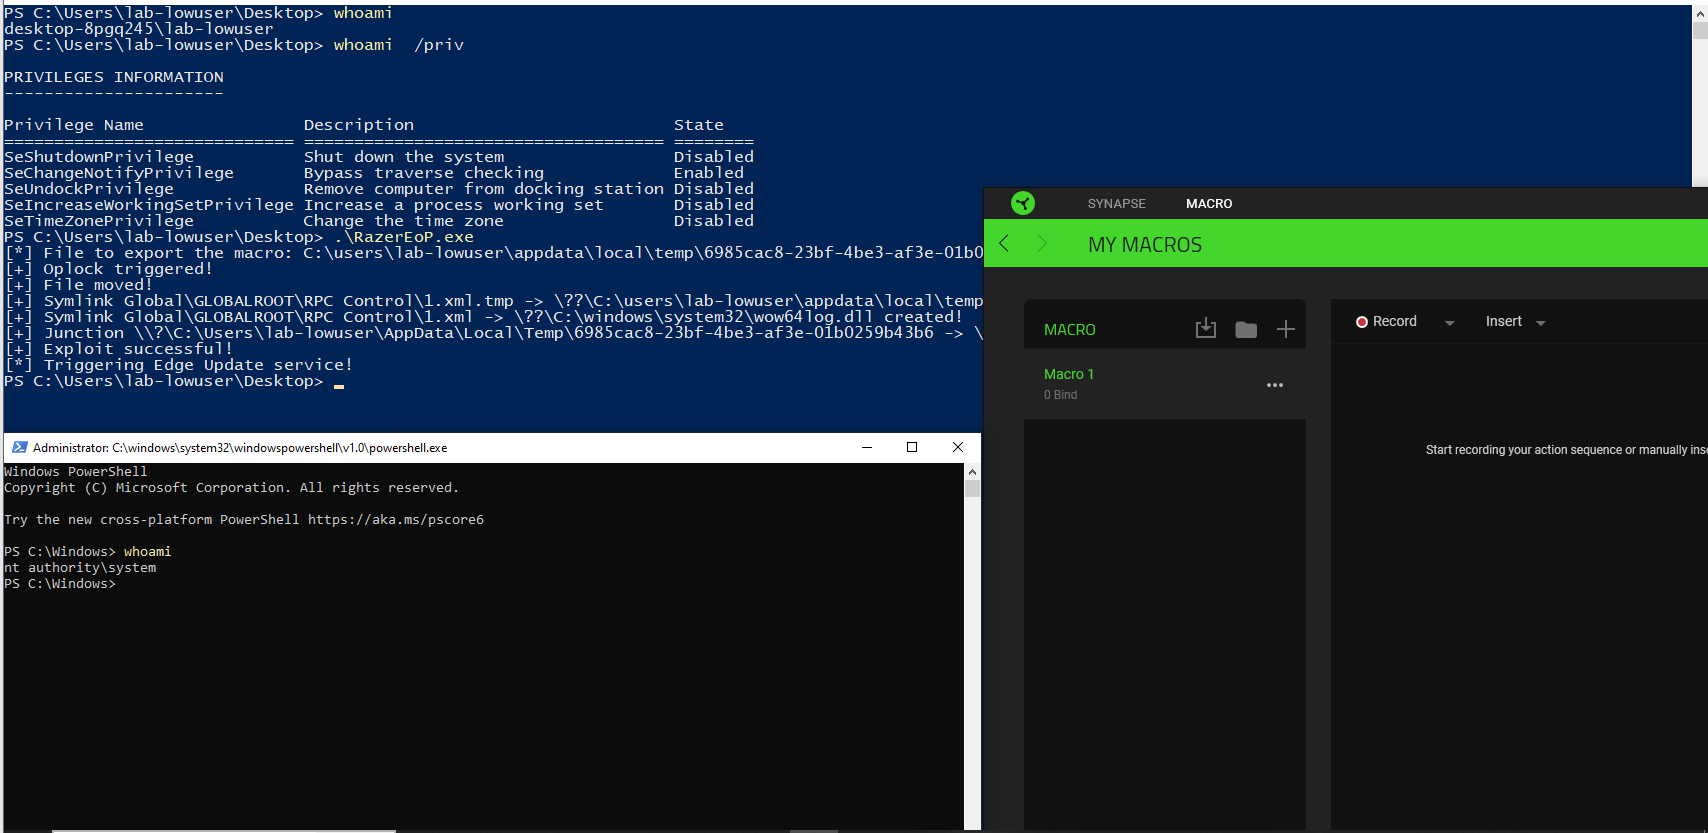 wh04m1001/razereop
Exploit de prueba de concepto para la eliminación/movimiento arbitrario de archivos a través del servicio SYSTEM de Macro de Razer Synapse 3, que…
 ankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock
Una aplicación Android y payloads de jailbreak/root para iQOO Z9 5G y vivo T3 5G del CVE-2026-43499. Ambos dispositivos utilizan la plataforma…
 gmh5225/dse-patcher
Herramienta de Windows que desactiva Driver Signature Enforcement mediante el parcheo de variables del kernel, permitiendo la carga de controladores…








