
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 cl4ym0re/cve-2023-21768-compiled
Exploit compilado para CVE-2023-21768, una vulnerabilidad de escalada de privilegios local en Windows que afecta al controlador AFD.sys. Probado en…
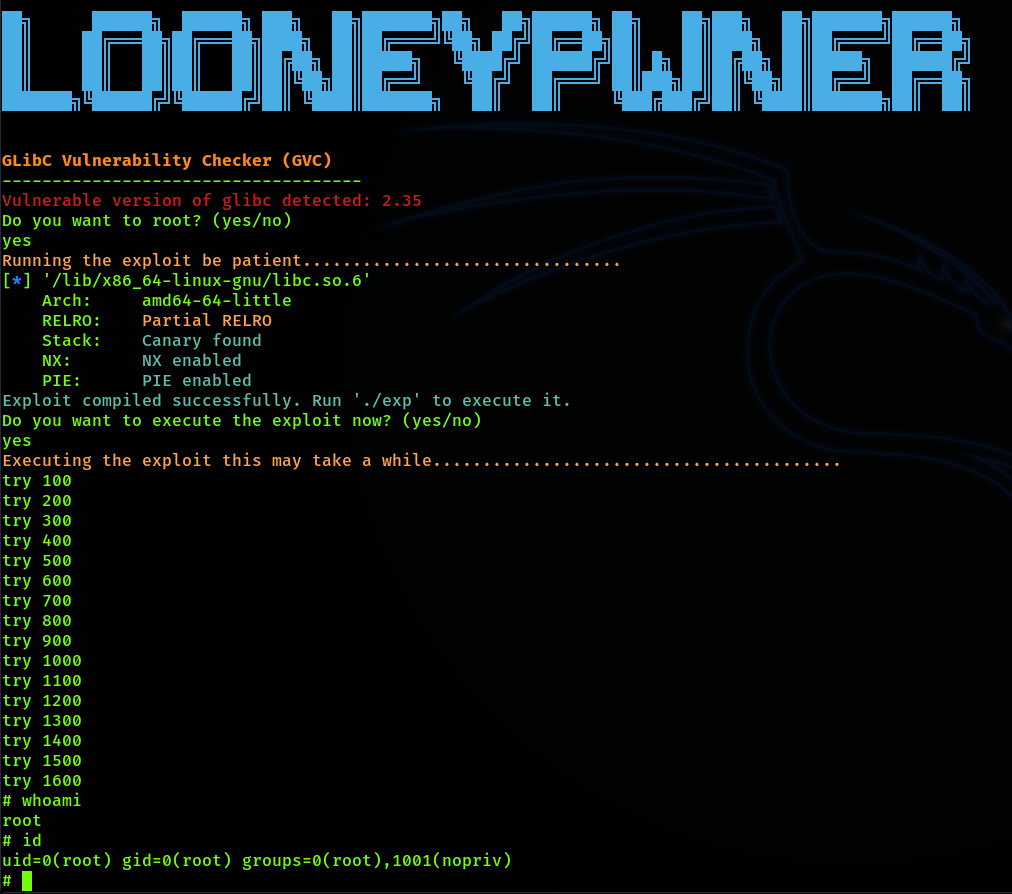 chaudharyarjun/looneypwner
Herramienta de explotación para CVE-2023-4911, dirigida a la vulnerabilidad 'Looney Tunables' de glibc en varias distribuciones de Linux.
 aiex-3/confluence-hack
Exploit para CVE-2023-22515 en Atlassian Confluence que crea un nuevo usuario administrador e implementa un plugin de shell basado en web para la…
 cisc0-gif/kitt
Framework de pentesting basado en Python
 0xdea/raptor_infiltrate20
#INFILTRATE20 paquete de fiesta de raptor.
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 EoP de cámara virtual de Windows Cross Device - De usuario estándar a SYSTEM
 slaptat/copyfail30
copyFail para python anterior a 3.10, sin os.splice()
 ch3rn0byl/cve-2021-21551
Prueba de concepto del exploit para CVE-2021-21551 dirigido al controlador dbutil_2_3 de Dell para lograr ejecución de código en sistemas con HVCI…
 roddux/germy
GERMY es un n-day del kernel de Linux en la disciplina de línea N_GSM
 karazajac/dirtyfail
Detector + PoC para vulnerabilidades de escritura en el page-cache de Linux: Copy Fail (CVE-2026-31431) y Dirty Frag (CVE-2026-43284/43500). Solo…
 rhzv0/bat
Plataforma de simulación de adversarios Linux de espectro completo con sigilo a nivel de kernel, balizamiento C2, escalada de privilegios,…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
Código de prueba de concepto para CVE-2023-2008
 sxlmnwb/cve-2023-0386
Explotación de vulnerabilidades en Ubuntu 22.04
 zephrfish/copyfail-cve-2026-31431
Exploit LPE del kernel de Linux (CVE-2026-31431) mediante AF_ALG + splice para sobrescribir la caché de páginas del binario setuid y obtener root.…
 padovah4ck/cve-2019-0986
Investigación de seguridad
 hd3s5aa/cve-2023-21674
Exploit de prueba de concepto para CVE-2023-21674, una vulnerabilidad ALPC de Windows que permite el escape del sandbox del navegador y la escalada…
 hoangkien1020/cve-2020-14321
Las inscripciones a cursos permitían la escalada de privilegios del rol de profesor al rol de gestor hasta llegar a RCE.








