
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 mbadanoiu/cve-2024-22274
CVE-2024-22274: Ejecución Remota de Código Autenticada en VMware vCenter Server
 slyd0g/dylibhijacktest
Descubre secuestros de DYLD_INSERT_LIBRARIES en macOS
 bridgeralderson/cve-2025-9074-poc
Se ha identificado una vulnerabilidad en Docker Desktop. Un atacante remoto podría explotar esta vulnerabilidad para provocar una omisión de las…
 android-rooting-tools/libfutex_exploit
Exploit de CVE-2014-3153
 chayewuu/xring-cve-2026-98260-os4.0
CVE-2026-98260 一键 root | 玄戒 O1 家族:Xiaomi Pad 7S Pro 12.5 (violin) / Pad 7 Ultra (jinghu) / 15S Pro (dijun),内核 6.18.21 | 可选加载 KernelSU / SukiSU /…
 the-snek-initiative/snek_equinox
Repositorio que aloja un EDR Spoofer hipotético, descubierto originalmente por Nightmare-Eclipse
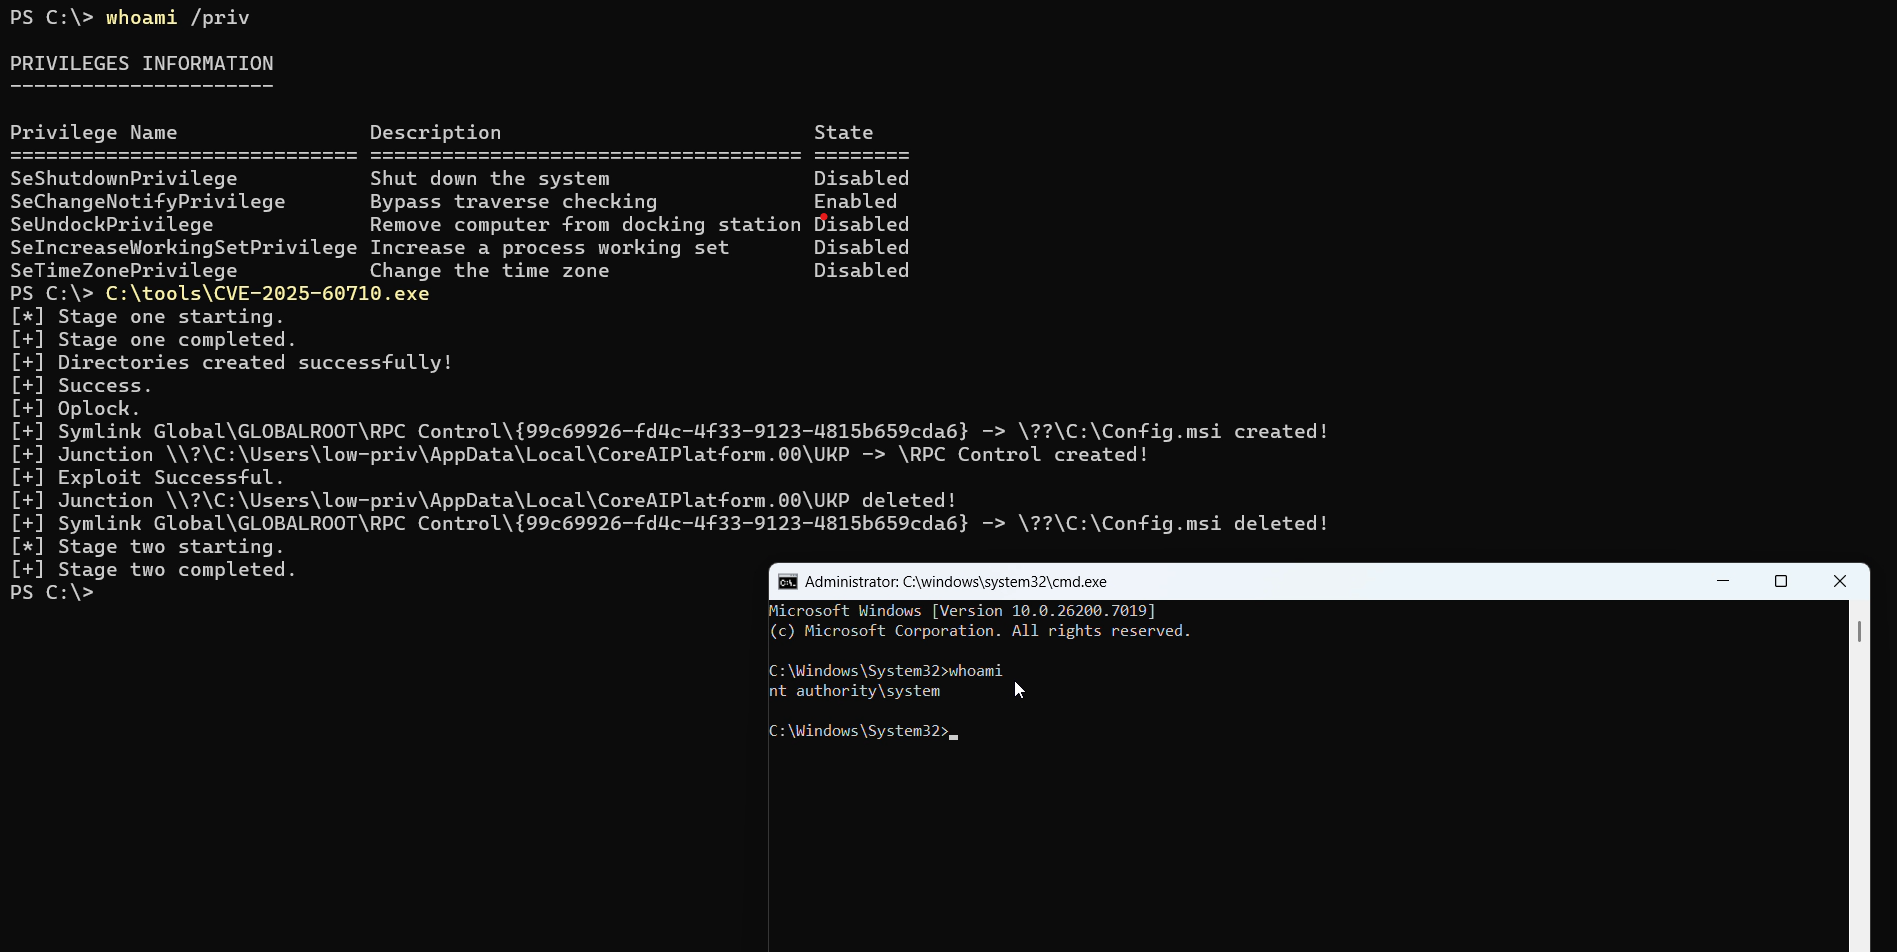 redpack-kr/cve-2025-60710
Exploit de prueba de concepto para CVE-2025-60710, una vulnerabilidad de escalada de privilegios local en la tarea programada de Windows Recall, que…
 msm8916-mainline/cve-2022-22063
Problema de seguridad en el firmware del hipervisor de algunos conjuntos de chips antiguos de Qualcomm
 u53rw4r3/remotekeystrokes
Un script para automatizar pulsaciones de teclas a través de un programa de escritorio gráfico.
 ihack4falafel/dell-driver-eop-cve-2021-21551
Controlador Dell EoP (CVE-2021-21551)
 mhdgning131/teletunnel
Evadiendo EDR's con un bot sigiloso de c++ de Telegram y el propio Telegram como interfaz C2 !
 blasty/wake-and-break
Exploit de PSP para GPUs AMD navi31 (RX 7900) que desactiva las comprobaciones de firma del firmware para que la tarjeta cargue firmware SMU, SDMA,…
 tobiaskocur/aegis
Controlador de protección de procesos en modo kernel con GUI de usuario
 tandasat/cve-2022-25949
Un exploit de hace años de una vulnerabilidad local de EoP en el controlador KWatch de Kingsoft Antivirus versión 2009.3.17.77.
 chenaotian/cve-2022-0185
POC de CVE-2022-0185, Docker e informe de análisis
 raesene/cve-2022-23648-poc
PoC para CVE-2022-23648
 nccgroup/whowasi
Suplantar cuentas con sesión iniciada y ejecutar comandos
 juanbindez/cve-2026-31431
Copy Fail - CVE-2026-31431








