
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LooneyPwner — Herramienta de explotación para CVE-2023-4911, dirigida a la vulnerabilidad 'Looney Tunables' de glibc en varias distribuciones de Linux. | Kitploit
Herramientas/GitHubGitHub/chaudharyarjun/looneypwner
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónAprendizaje y Educación
GitHubchaudharyarjun/looneypwner

LooneyPwner

Herramienta de explotación para CVE-2023-4911, dirigida a la vulnerabilidad 'Looney Tunables' de glibc en varias distribuciones de Linux.

Ver Repositorio
43929hace 3 añosRevisado por Kitploit
Compartir

LooneyPwner

Herramienta de explotación para CVE-2023-4911, dirigida a la vulnerabilidad 'Looney Tunables' de glibc en varias distribuciones de Linux.

LooneyPwner es una herramienta de explotación de prueba de concepto (PoC) que apunta a la vulnerabilidad crítica de desbordamiento de búfer, apodada 'Looney Tunables', encontrada en la GNU C Library (glibc). Esta falla, oficialmente registrada como CVE-2023-4911, está presente en varias distribuciones de Linux, presentando riesgos significativos, incluido el acceso no autorizado a datos y alteraciones del sistema.

Antecedentes de la Vulnerabilidad

La vulnerabilidad en la GNU C Library (glibc) fue revelada la semana pasada, con destacados investigadores y analistas de seguridad publicando exploits PoC, lo que indica el potencial de ataques generalizados. La falla, descubierta por investigadores de Qualys, puede otorgar a los atacantes privilegios de root en varias distribuciones de Linux, incluyendo Fedora, Ubuntu y Debian.

El acceso root no autorizado proporciona a los atacantes una autoridad sin restricciones, permitiéndoles:

  • Modificar, eliminar o robar datos sensibles.
  • Instalar software malicioso o puertas traseras.
  • Facilitar ataques continuos que pueden permanecer sin detectar durante períodos prolongados.
  • Causar violaciones de datos, accediendo a datos de clientes, propiedad intelectual y registros financieros.
  • Interrumpir operaciones críticas del sistema, potencialmente causando cortes de servicio y dañando la reputación de una organización.

Capacidades de la Herramienta

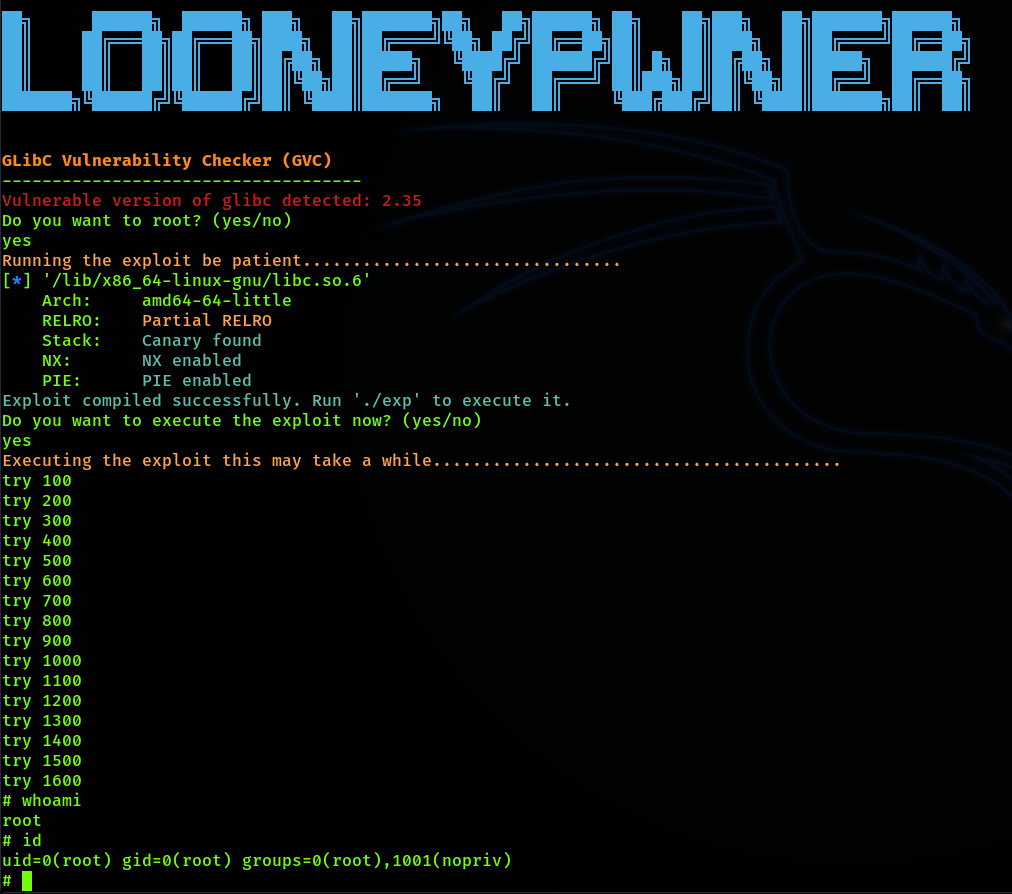
LooneyPwner explota la falla 'Looney Tunables', apuntando a versiones afectadas de glibc. La herramienta:

  • Detecta la versión de glibc instalada.
  • Comprueba el estado de vulnerabilidad.
  • Ofrece una opción para explotación si es vulnerable.

Uso

chmod +x looneypwner.sh
./looneypwner.sh

looney

Descargo de Responsabilidad

Esta herramienta está destinada únicamente a fines educativos e investigación de seguridad. El usuario asume toda la responsabilidad por cualquier daño o uso indebido resultante de su uso.

Créditos

Este código de explotación se basa en el trabajo de leesh3288. Un gran agradecimiento a él por el trabajo fundamental en el exploit.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




