
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 quyicheng03-boop/cve-2026-98260-popsicle-android
Puerto de investigación de CVE-2026-98260 de Android específico para el objetivo Xiaomi popsicle
 blacksnufkin/pt-toolkit
Scripts de exploits y otras herramientas útiles durante pruebas de penetración o compromisos de Red Team.
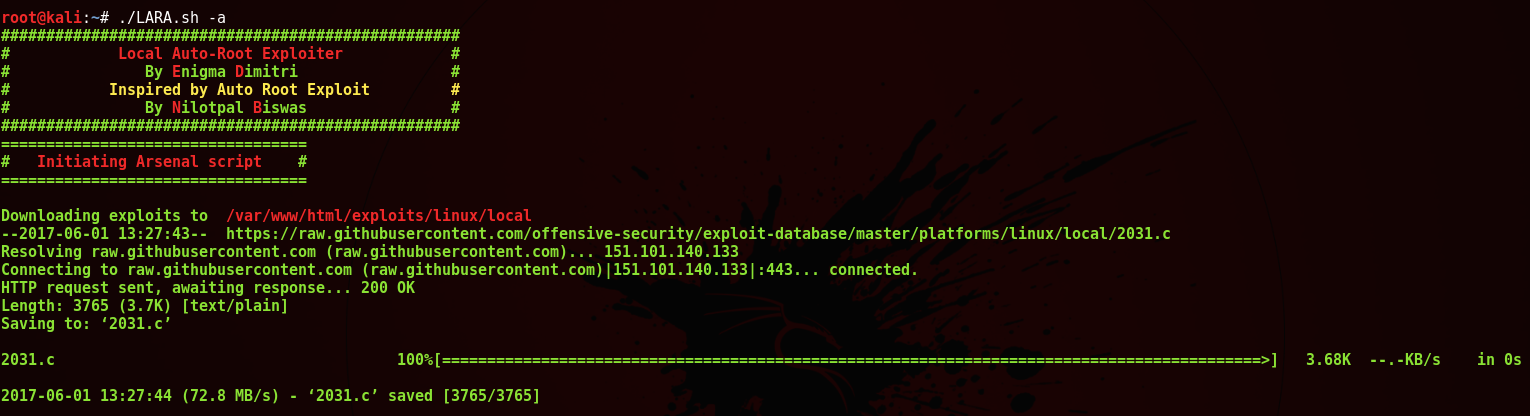 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter es un script simple de bash que te ayuda a desplegar exploits de root local desde tu máquina atacante cuando tu…
 basharkey/cve-2022-0847-dirty-pipe-checker
Script Bash para comprobar CVE-2022-0847 "Dirty Pipe"
 mtjailed/unjailme
Un escape de sandbox basado en la prueba de concepto (CVE-2018-4087) por Rani Idan (Zimperium)
 laginimaineb/cve-2016-2431
Escalada de privilegios del kernel de TrustZone de Qualcomm
 nickguitar/yaps
Yet Another PHP Shell - El shell reverso PHP más completo
 veritas501/pipe-primitive
Una primitiva de explotación en el kernel de Linux inspirada en DirtyPipe
 rsmudge/cve-2020-0796-bof
Archivo de Objeto Beacon de Cobalt Strike que implementa la escalada de privilegios local SMBGhost CVE-2020-0796 con rutas duales de weaponización…
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
Prueba de concepto en PowerShell que demuestra CVE-2026-85884, una escalada de privilegios de ETW de Lua en whesvc/WinDiag de Windows desde código…
 j-0-t/staekka
Stækka Metasploit - Extendiendo Metasploit
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
Exploit de escalada de privilegios local para la vulnerabilidad del kernel de Android CVE-2020-0041, con portabilidad entre dispositivos y versiones…
 mazx0p/mssqlbof
Un conjunto de archivos de objeto Beacon para Microsoft SQL Server que habla TDS 7.4 directamente en el cable.
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRAT es un control remoto de una sola línea para Windows.
 davidcarliez/cve-2026-49176_lpe_poc
Prueba de concepto de escalada de privilegios local para la vulnerabilidad de Windows WalletService corregida en julio de 2026.








