
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 exploitblizzard/windowsmdm-lpe-0day
CVE-2021-24084 Escalada de privilegios local en Windows permanece oficialmente sin parchear desde 2020. Por lo tanto, sigue siendo un zero-day.
 anonymous941/zygote-injection-toolkit
Una utilidad de línea de comandos para explotar la inyección de Zygote en Android (CVE-2024-31317)
 flangvik/sharpapplocker
Versión en C# del cmdlet Get-AppLockerPolicy de PowerShell
 bbaranoff/cve-2022-0847
Exploit para CVE-2022-0847, una vulnerabilidad de escalada de privilegios en el kernel de Linux, que proporciona una prueba de concepto para obtener…
 deathshotxd/0xkern3lcrush
PoC e investigación avanzados para CVE-2026-0828 (Safetica) y CVE-2025-7771 (ThrottleStop). Análisis de TTP de BYOVD (Bring Your Own Vulnerable…
 manizada/cifswitch
Prueba de concepto del exploit para CVE-2026-46243, que aprovecha una biblioteca NSS falsa y la manipulación de espacios de nombres para escalar…
 xforcered/scmkit
Kit de herramientas de ataque para la gestión de código fuente
 wavestone-cdt/defcon-cicd-pipelines-workshop
Taller práctico de seguridad en pipelines de CI/CD con laboratorio de Terraform, explotación de AWS, escape de Kubernetes y ejercicios de backdooring…
 lukegix/cve-2022-2602
CVE-2022-2602
 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Cadena de exploits de prueba de concepto (CVE-2026-47301) para Microsoft Configuration Manager (SCCM), que combina un control de acceso roto, un path…
 estimated1337/lenovo_exec
CVE-2022-3699 con capacidad de ejecución de código arbitrario en el kernel
 staturnzz/oob_entry
Exploit de kernel tfp0 para iOS 3.0-10.3.4
 wh04m1001/diagtrackeop
Exploit de escalada de privilegios en Windows que abusa de SeImpersonate a través de RPC de DiagTrack, usando Secondary Logon para obtener un token…
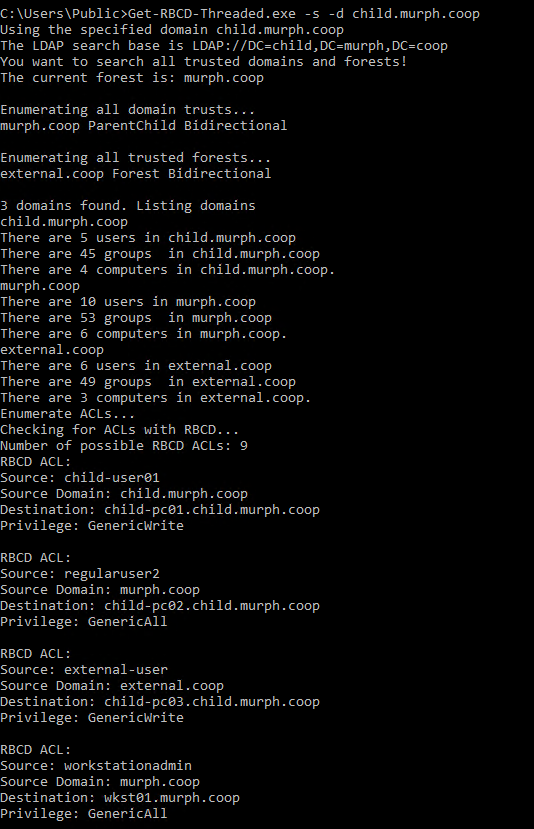 fatrodzianko/get-rbcd-threaded
Herramienta para descubrir rutas de ataque de Delegación Restringida Basada en Recursos en entornos de Active Directory
 nmulasmajic/cve-2018-8897
Implementa la vulnerabilidad POP/MOV SS (CVE-2018-8897) provocando un bugcheck en la máquina (DoS local).
 deadjakk/reg1c1de
Escáner de permisos del registro escrito en C# para encontrar posibles vías de elevación de privilegios dentro del registro
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) solo para SERVICE








