
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SharpAppLocker — Versión en C# del cmdlet Get-AppLockerPolicy de PowerShell | Kitploit

Herramientas/GitHubGitHub/flangvik/sharpapplocker
Herramientas DefensivasEscalada de PrivilegiosPruebas de PenetraciónUtilidades y FrameworksRed Teaming
GitHubflangvik/sharpapplocker

SharpAppLocker

Versión en C# del cmdlet Get-AppLockerPolicy de PowerShell

Ver Repositorio
981546hace 6 añosRevisado por Kitploit
Compartir

SharpAppLocker

Versión en C# del cmdlet de PowerShell Get-AppLockerPolicy con funcionalidades extendidas. Incluye la capacidad de filtrar y buscar un tipo específico de reglas y acciones. Útil cuando ya has evitado AppLocker inicialmente y no quieres dejar registros de PS.

¿Buscas una versión precompilada? ¡Echa un vistazo al proyecto https://github.com/Flangvik/SharpCollection!

 _____ _                       ___              _                _
/  ___| |                     / _ \            | |              | |
\ `--.| |__   __ _ _ __ _ __ / /_\ \_ __  _ __ | |     ___   ___| | _____ _ __
 `--. \ '_ \ / _` | '__| '_ \|  _  | '_ \| '_ \| |    / _ \ / __| |/ / _ \ '__|
/\__/ / | | | (_| | |  | |_) | | | | |_) | |_) | |___| (_) | (__|   <  __/ |
\____/|_| |_|\__,_|_|  | .__/\_| |_/ .__/| .__/\_____/\___/ \___|_|\_\___|_|
                       | |         | |   | |
                       |_|         |_|   |_|


 V1.1.0 - por Flangvik y Jean_Maes_1994, enormemente mejorado por am0nsec


Uso:
  -h, -?, --help              Muestra ayuda
 
  -l, --local                 Consulta la configuración local de AppLocker

  -d, --domain                Consulta la configuración de AppLocker del dominio (necesita una ruta LDAP)

  -e, --effective             Consulta la configuración efectiva de AppLocker en este equipo

  -A, --allow                 Solo devuelve reglas de tipo permitir

  -D, --deny                  Solo devuelve reglas de tipo denegar

      --ldap=VALUE            El filtro LDAP para consultar la directiva del dominio

      --rules=VALUE           Lista separada por comas de tipos de reglas a filtrar: "FileHashRule, FilePathRule, FilePublisherRule, All". Por defecto: All

      --outfile=VALUE         Ruta del archivo para guardar las reglas encontradas en disco en formato JSON

Ejemplos:
         SharpAppLocker.exe --effective --allow --outfile "C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe --effective --allow --rules="FileHashRule,FilePathRule" --outfile="C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe -e -D
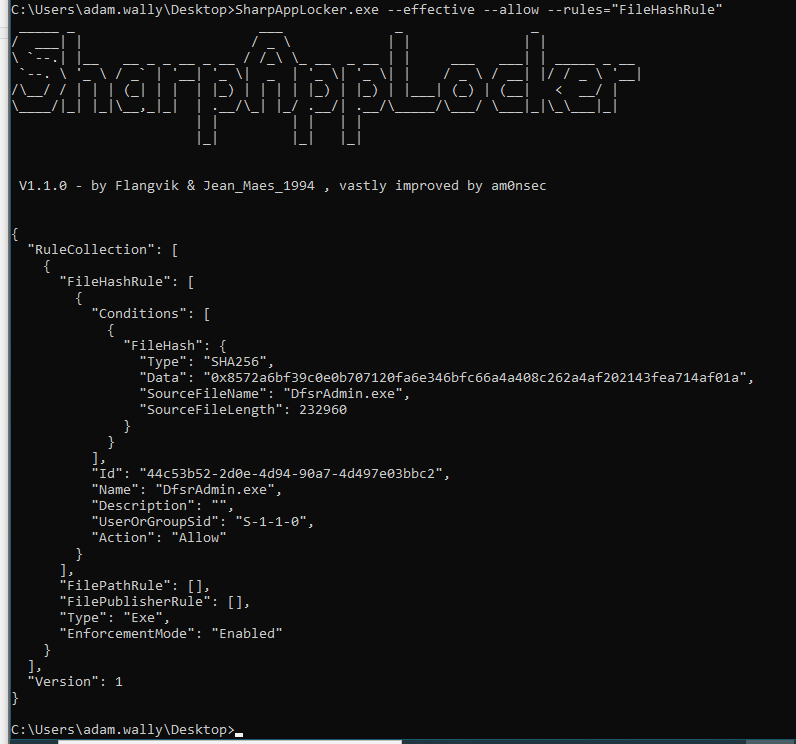
Ejemplo de ejecución

Para obtener información detallada, consulta la URL de MSDN: https://docs.microsoft.com/en-us/powershell/module/applocker/get-applockerpolicy?view=win10-ps


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




