
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 0xdak/cve-2026-69098_exploit
Exploit de ejecución remota de código no autenticada dirigido a la deserialización insegura de YAML en las comprobaciones de conexión de LLM; admite…
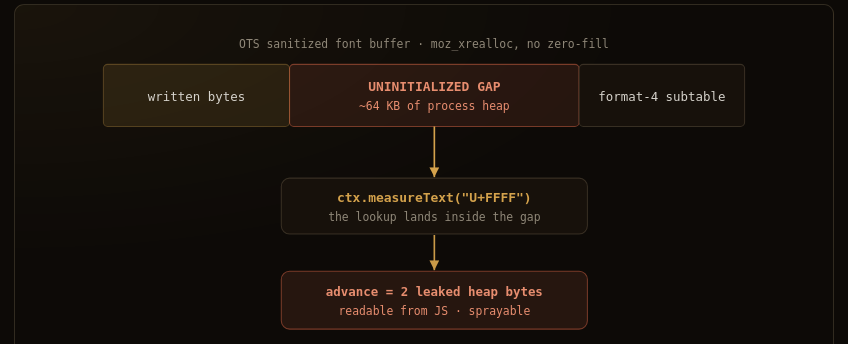 defineid/palimpsest
CVE-2026-74945, divulgación de memoria heap no inicializada mediante una fuente web manipulada (sec-high)
 0xdak/cve-2026-52680_exploit
Exploit para Apache Kyuubi de path traversal (CVE-2026-52680) que permite escritura arbitraria de archivos sin autenticación y ejecución de código a…
 heltonpojo/cve-2025-32432
Exploit de RCE sin autenticación para Craft CMS en Go. Obtiene el token de sesión/CSRF, envenena la sesión de PHP y desencadena la deserialización…
 dynamo2k1/cve-2026-33017
Exploit PoC para CVE-2026-33017: ejecución remota de código no autenticada en Langflow mediante la inyección de un componente personalizado de Python…
 pizza-power/golang-cve-2021-22205-poc
Un POC de RCE en GitLab para CVE-2021-22205 escrito en Golang
 nvk0x/cve-2022-1388-exploit
PoC de exploit
 darses/cve-2026-50522
Microsoft SharePoint CVE-2026-50522
 0xdak/cve-2025-71389_exploit
Exploit en Python para RCE no autenticado en Cal.com (CVE-2025-71389) mediante deserialización de React Server Components. Una sola solicitud produce…
 tr3m0x/cve-2019-25065-poc
CVE-2019-25065 exploit
 l41kaa/cve-2023-33733-exploit-poc
Script de explotación en Python para CVE-2023-33733 dirigido a aplicaciones web. Automatiza la autenticación, extracción de sesión y entrega de…
 v3cn4x00/poc-cve-2025-66034
Exploit automatizado para CVE-2025-66034, que encadena path traversal e inyección XML en fontTools varLib para lograr ejecución remota de código sin…
 cypherhippie/cve-2026-34486---unauthenticated-rce-via-java-deserialization
Bypass del modo fail-open en EncryptInterceptor del clúster Tribes de Apache Tomcat que conduce a una RCE no autenticada mediante deserialización de…
 ianxtianxt/ysoserial.net
Genera payloads de deserialización .NET para explotar vulnerabilidades de deserialización insegura. Ayuda a los probadores de penetración a validar…
 mrr0b0t19/cve-2023-41064
Script de Python que genera un archivo WebP manipulado para desencadenar CVE-2023-41064 con fines educativos de prueba y análisis de vulnerabilidades.
 rootxn/cve-2026-12793
PoC en Python para CVE-2026-12793 en JetFormBuilder <= 3.6.2: escalada de privilegios no autenticada que conduce a la carga de plugins y ejecución…
 maxprog-svg/cve-2026-55040-mass-exploit
Exploit para CVE-2026-55040 en Microsoft SharePoint, que falsifica tokens JWT mediante el algoritmo none, secretos HS256 débiles y sustitución RS256…
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
Prueba de concepto para CVE-2026-23009 que demuestra la inyección no autenticada de imágenes DICOM en servidores PACS vulnerables mediante…








