
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 j4ck3lsyn-gen2/cve-2026-58457
Herramientas PoC para CVE-2026-58457: Inyección de comandos del sistema operativo no autenticada que conduce a root remoto en el repetidor Wi-Fi…
 akr3ch/cve-2014-6271
Exploit de shell interactivo de ShellShock
 smallfunction/cve-2019-0708-poc
Prueba de concepto funcional para CVE-2019-0708, genera una shell remota.
 sh4den/cve-2022-46169
Cacti: Inyección de comandos no autenticada
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | Ejecución Remota de Código Sin Autenticación
 rubikcuv5/cve-2023-30253
Dolibarr antes de 17.0.1 permite ejecución remota de código por un usuario autenticado mediante una manipulación de mayúsculas: <?PHP en lugar de…
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – Día cero MMC .msc EvilTwin LPE explotado activamente por la APT Water Gamayun. El PoC crea un administrador local…
 y3a/cve-2021-4034
Script bash autocontenido que explota CVE-2021-4034 (PwnKit) para escalada local de privilegios en sistemas Linux vulnerables.
 crackercat/cve-2021-44228-log4j-payloads
Colección de payloads para explotar la vulnerabilidad de ejecución remota de código Log4j (CVE-2021-44228), incluyendo cadenas de inyección JNDI y…
 farinap5/a-xex
Este proyecto es parte de un trabajo escolar centrado en la seguridad de redes.
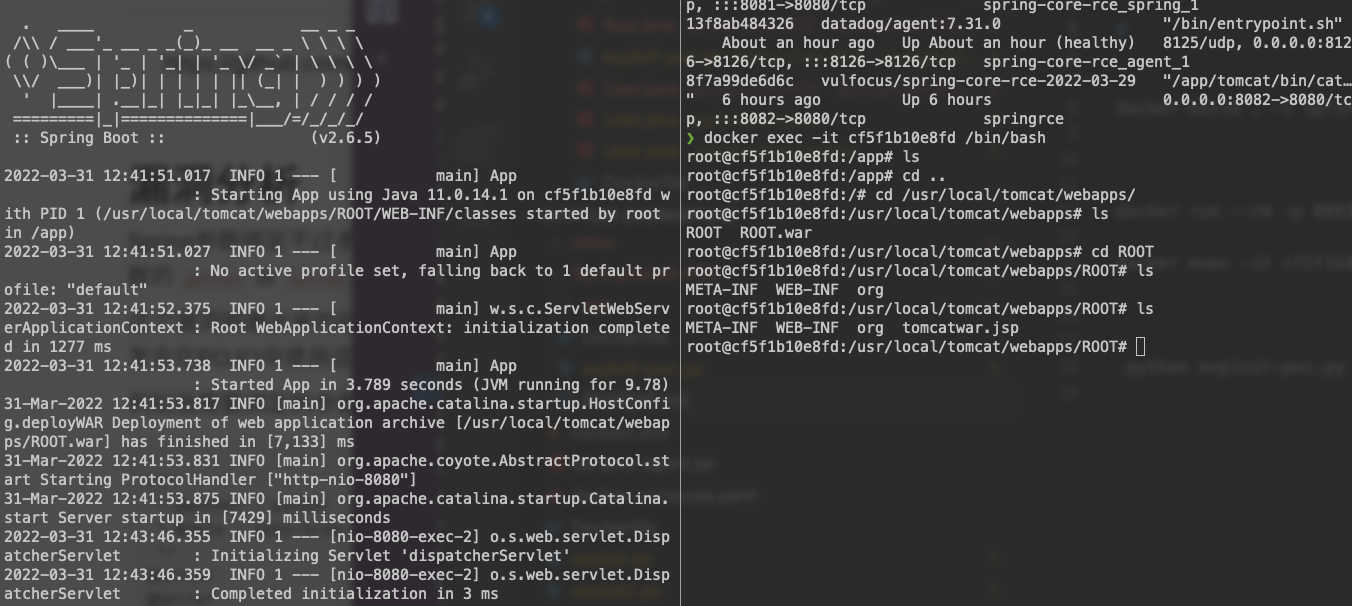 netcode/spring4shell-cve-2022-22965-poc
Otro POC de spring4shell (Spring core RCE)
 daniellowrie/cve-2024-36401-poc
Exploit de Prueba de Concepto para CVE-2024-36401 GeoServer 2.25.1
 cyy95/cve-2019-0232-exp
Exploit para la inyección de comandos en el Servlet CGI de Apache Tomcat (CVE-2019-0232) que permite la ejecución remota de código mediante…
 sakura-501/cve-2020-24186-exploit
Script de ataque de CVE-2020-24186
 m00zh33/cve-2018-3191
Prueba de concepto del exploit para CVE-2018-3191 dirigido a WebLogic Server mediante inyección JNDI. Entrega un payload JAR para desencadenar la…
 u238/tomcat-cve_2025_24813
Un campo de pruebas para probar el exploit RCE para tomcat CVE-2025-24813
 zephrfish/cve-2024-3400-canary
¿No hemos aprendido de HoneyPoC?
 dragonked2/cve-2024-50379-poc
Este repositorio contiene un script en Python diseñado para explotar CVE-2024-50379, una vulnerabilidad que permite a los atacantes cargar un shell…








